Honeypot de formularios en WordPress: frena bots sin captcha
Cómo el honeypot y la prueba de ejecución de ReportedIP Hive frenan bots en comentarios, registros y plugins de formularios, y qué cubre cada plan.
Leer másAnuncios de lanzamientos, actualizaciones sobre Threat Intelligence y noticias de seguridad del equipo de ReportedIP.
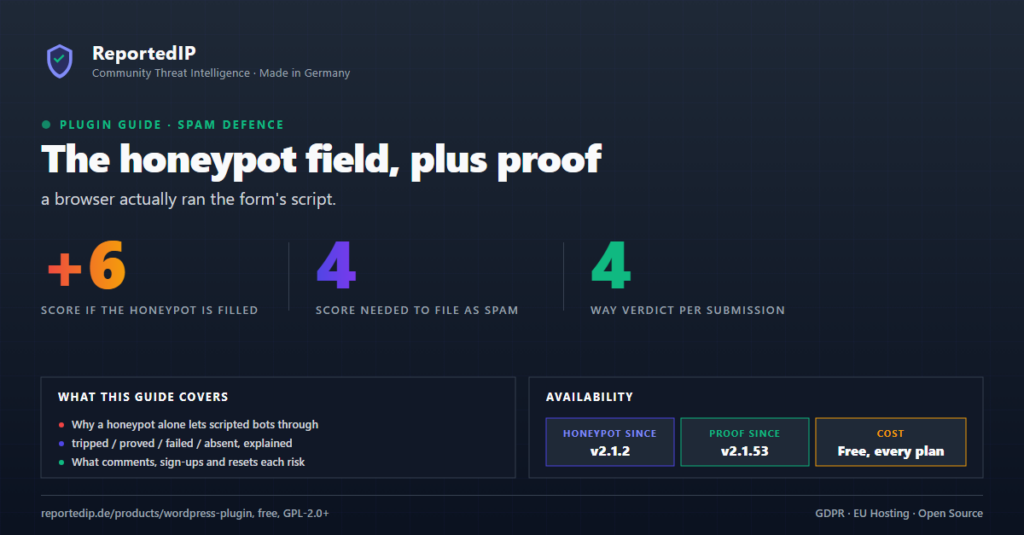
Cómo el honeypot y la prueba de ejecución de ReportedIP Hive frenan bots en comentarios, registros y plugins de formularios, y qué cubre cada plan.
Leer másHive 2.1.53 añadió una prueba de ejecución de formularios contra el spam por script en comentarios, registros y restablecimientos de contraseña, y la 2.1.54 sustituyó el asistente de diez pasos por un inicio rápido de una página. Con los cambios hasta la 2.1.67.
Leer másHive 2.1.51 trajo reglas de registro, interruptores de bloqueo de accesos, un registro del estado del sistema, disparadores adaptativos de doble factor y el bloqueo de cuentas con gestor de sesiones. Tres de las cinco son gratis en todos los planes. Con los cambios hasta la 2.1.67.
Leer más21 honeypots WordPress nuevos que nadie conocía recibieron 356 ataques de 84 IP en siete horas el 6 de septiembre de 2026. El primero llegó 15 minutos después de la puesta en marcha.
Leer másCVE-2026-19949 permite esconder SQL en trackbacks que se ejecuta al restaurar una copia en All-in-One WP Migration hasta la 7.109. Versiones afectadas, la corrección en la 7.110, señales de ataque y qué cubre el cortafuegos de Hive.
Leer másNueve hallazgos de seguridad corregidos, actualizaciones restablecidas para los paneles remotos, un registro de ajustes único y gestión de flota firmada para todos tus sitios. Lo que trajeron Hive 2.1.42 a 2.1.49, con los cambios hasta la 2.1.67.
Leer másCuatro meses después de la primera versión, 88 sitios WordPress habían conectado ReportedIP Hive a la red comunitaria a 20 de agosto de 2026. El cupón HIVE50 da un 50 % de descuento en el primer año de Hive PRO hasta el 20 de noviembre de 2026.
Leer másCuándo tiene sentido bloquear Tor en WordPress, cómo lo hace ReportedIP Hive, cuáles son sus límites y cómo configurar la IP real del cliente detrás de Cloudflare.
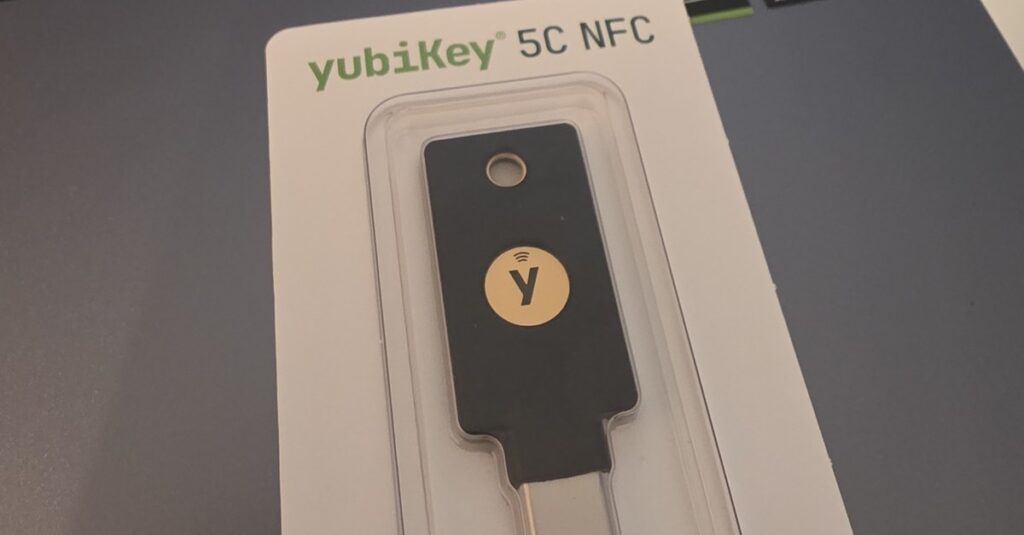
Leer másCómo usar la YubiKey 5C NFC como segundo factor en WordPress con ReportedIP Hive: configuración, acceso por USB-C y NFC, llaves perdidas y mensajes de error.
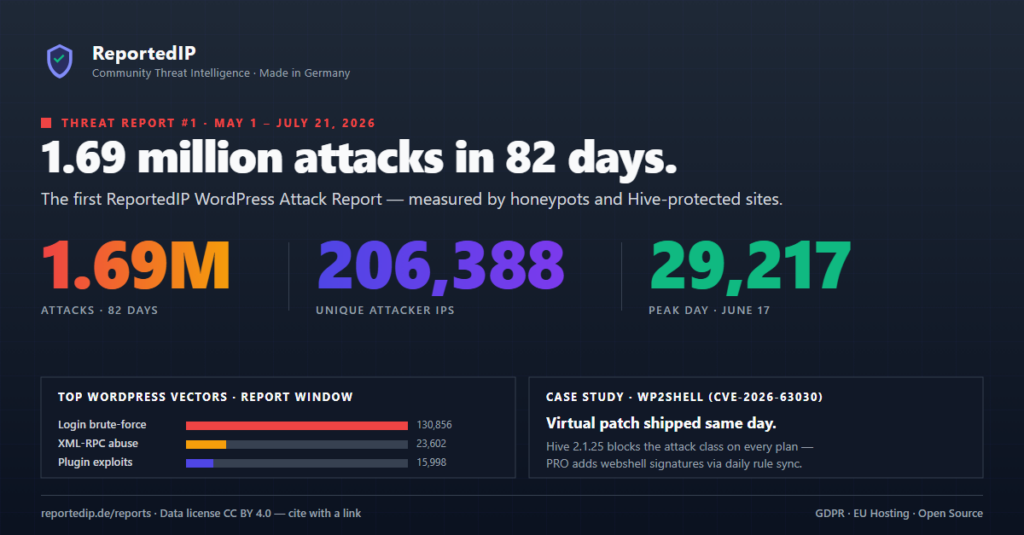
Leer másDel 1 de mayo al 21 de julio de 2026, la red de ReportedIP registró 1 692 650 ataques desde 206 388 IP. La fuerza bruta contra el inicio de sesión encabezó las categorías de WordPress, y wp2shell apareció en los datos.
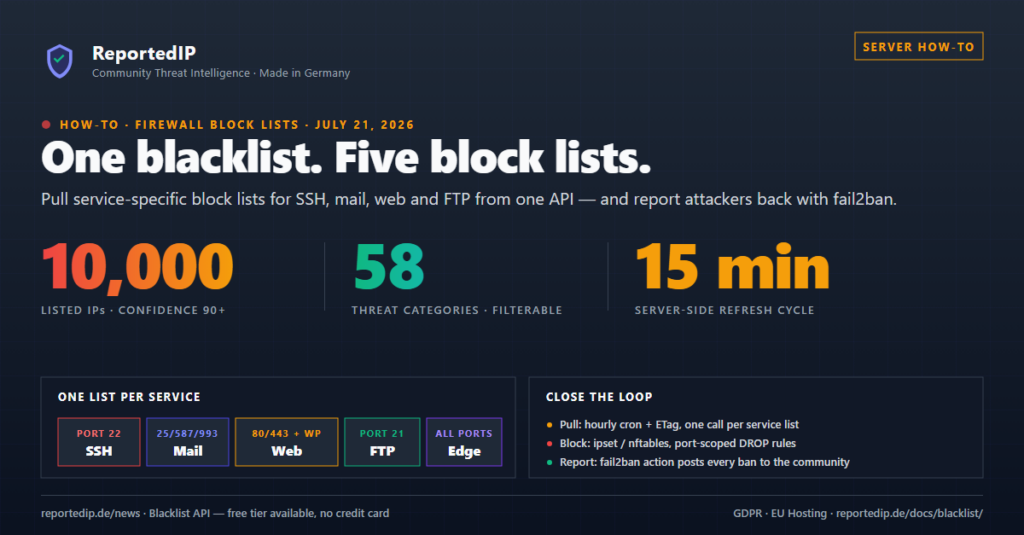
Leer másCarga tú mismo la Blacklist de ReportedIP en ipset o nftables: cinco listas por puerto, sondeo ETag cada hora sin gastar cuota, informes de fail2ban de vuelta, y cuándo el Linux Agent es mejor camino.
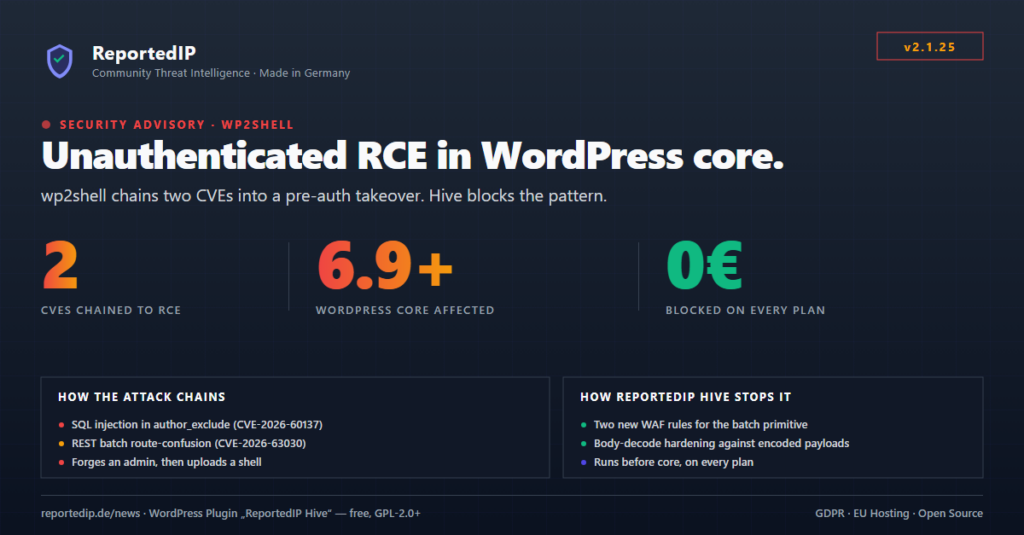
Leer máswp2shell encadena dos fallos del núcleo de WordPress hasta la ejecución de código sin autenticación. Versiones afectadas y corregidas, 601 reportes de nuestros honeypots y cómo Hive lo bloquea en todos los planes.
Leer más