Skip to main contentSkip to footer
Plugin de seguridad para WordPress · Multisitio · Made in Germany

ReportedIP Hive: detén los ataques Brute Force antes de que lleguen a WordPress

Reputación de IP en tiempo real procedente de una Community Network de amenazas, dieciséis Attack Sensors, incluido un Web Application Firewall, y autenticación de dos factores con cuatro métodos. Núcleo de código abierto, relé alojado en la UE, DPA compatible con el RGPD: desarrollado y gestionado en Alemania.

¿Prefieres alojar tú mismo la edición gratuita? Descarga Hive en GitHub: protección local completa, sin necesidad de registrarse.

Versión 2.1.50PHP 8.1+ · WP 5.9–7.0Relé alojado en la UE · DPA incluido
Código abierto · GPL-2.0Sin telemetríaCorreo y SMS solo en la UE · DPAFabricado en AlemaniaVersión 2.1.50

16 sensores de detección listos para usar

Cada vector de ataque que afecta a un sitio de WordPress cuenta con un sensor específico con umbrales ajustables. Ninguno de ellos requiere la Community Network: todos funcionan en modo «Local Shield». La tabla muestra los más comunes; la lista completa de los 16 sensores, incluido el Web Application Firewall, se encuentra en la documentación del plugin.

Sensor Umbral predeterminado Qué detecta
Logins fallidos 5 / 15 min Protección contra ataques de Brute Force en wp-login, REST y XML-RPC.
Ataques de «password spray» 5 nombres de usuario distintos / 10 min Detección basada en hash de atacantes que prueban diferentes nombres de usuario.
Spam en los comentarios 5 / 60 min Detección automatizada de spam en formularios de comentarios.
Abuso de XML-RPC 10 / 60 min Amplificación de system.multicall + repeticiones de wp.getUsers registradas por separado.
App-Password Abuse 5 / 15 min Intentos de eludir REST/XML-RPC contra contraseñas de aplicaciones.
Rate Limit de la REST API 240 globales / 20 sensibles / 5 min Inundación de la API REST pública con elusión de la autenticación de usuario.
User Enumeration Bloqueo de la primera sonda ?author=, /wp-json/wp/v2/users, divulgación de oEmbed.
Escáner / 404 12 / 2 min + instantáneo en rutas maliciosas conocidas .env, wp-config.bak, /.git/, rutas de plugins.
Anomalía geográfica Primera aparición Un nuevo país o continente activa un nuevo desafío de 2FA.
Política de contraseñas Configurable Longitud, clases de caracteres, comprobación opcional de k-anonimato de HIBP.
Login en WooCommerce 5 / 15 min (por separado) Las páginas «Mi cuenta» y «Finalizar compra» se supervisan de forma independiente.
Endpoints de consentimiento Siempre se omiten Real Cookie Banner, Complianz, Borlabs, CookieYes: integrados de serie.

Novedades en Hive 2.1.50: gestión de IP por WP-CLI, auditoría de seguridad y gestión de flotas

Se han lanzado nueve versiones entre la 2.1.41 y la 2.1.50 (agosto de 2026). Lo más destacado:

  • Una auditoría completa de la ruta de petición (2.1.44): nueve hallazgos corregidos, tres de ellos elusiones reproducidas en una instalación en producción: admin-ajax.php quedaba fuera del control de bloqueo, una excepción de cortafuegos mal formada anulaba todas las reglas posteriores y las sondas codificadas en porcentaje esquivaban tres sensores
  • Un inicio de sesión 2FA más estricto: el método enviado se comprueba frente a los factores realmente registrados, los códigos TOTP son de un solo uso y ambas rutas 2FA públicas rechazan los envíos de formulario de otro origen
  • Las actualizaciones vuelven a funcionar en los paneles remotos (2.1.46): MainWP, ManageWP y herramientas similares no veían las actualizaciones de Hive desde la 2.1.32; el comprobador de actualizaciones se ejecuta de nuevo en todos los contextos de petición
  • Un registro de ajustes y un protocolo de configuración remota versionado (2.1.47): 63 ajustes con validación por clave, legibles y aplicables desde un panel de gestión
  • Gestión de flotas en la nube (2.1.48, Business): una única política de seguridad aplicada a todos tus sitios, mediante un transporte firmado con Ed25519; la 2.1.49 refuerza el endpoint para que una llamada no autenticada no pueda saber si un sitio participa
  • Gestión de IP por WP-CLI y un mínimo para el umbral de bloqueo (2.1.50): añade a la lista blanca, bloquea y desbloquea IP o rangos CIDR completos directamente desde el shell, restablece los contadores de intentos y comprueba el modo, el plan y el estado de la cola de un vistazo con wp reportedip status; el umbral de bloqueo por reputación recibe además un mínimo del 25 %, porque los valores demasiado bajos bloqueaban a muchos más visitantes legítimos que atacantes

Cuatro métodos de autenticación de dos factores (2FA) en el núcleo

Los cuatro métodos están integrados en el núcleo. TOTP, correo electrónico y WebAuthn funcionan en todos los planes, incluido el gratuito; el envío de SMS se realiza a través de nuestro relé gestionado en la UE (a partir del plan Professional; no se necesita Twilio ni cuentas de terceros). Además, 10 Recovery Codes de un solo uso, compatibilidad con Trusted Devices (revocación automática en caso de anomalía geográfica) y un proceso de restablecimiento de contraseña que exige una autenticación de dos factores que no sea por correo electrónico antes de aceptar una nueva contraseña.

TOTP

Authenticator App

Códigos basados en el tiempo que funcionan sin conexión. Compatible con Google Authenticator, Authy, 1Password y Microsoft Authenticator. Secrets cifrados en reposo. RFC 6238.

OTP por correo electrónico

Código de 6 dígitos

Recurre a la función local wp_mail() en Local Shield; cambia a retransmisión gestionada en PRO+ para garantizar la entrega. Almacenamiento con Rate Limit y hash.

OTP por SMS

Relé gestionado de la UE

Entregado a través del relé gestionado ReportedIP (plan Professional y superiores): subprocesador exclusivo de la UE, DPA firmado, sin cuenta de Twilio. Con limitación de frecuencia, números de teléfono cifrados en reposo.

WebAuthn

Passkey / Llave de hardware

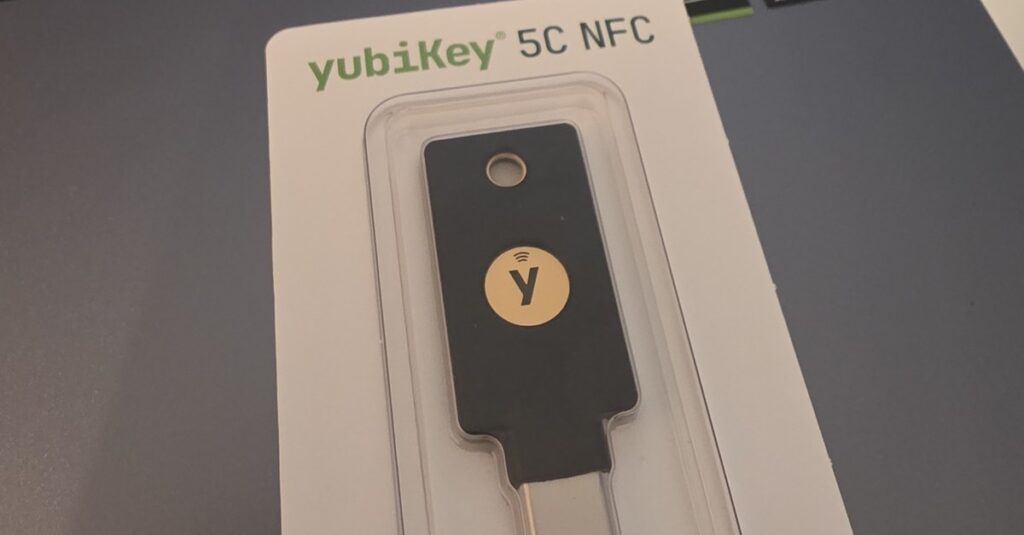
Resistente al Phishing. Compatibilidad oficial con YubiKey (USB-C / NFC), Face ID, Touch ID y Windows Hello. ES256, RS256 y Ed25519, detección de claves clonadas, gestor de claves múltiples. Sin dependencias externas.

Restablecimiento de contraseña, protegido por 2FA: no solo el Login

Un buzón de correo robado no debería ser la llave maestra de tu sitio de WordPress. Hive integra el proceso de recuperación de contraseña perdida con la misma puerta de 2FA que el Login, y el canal de recuperación (correo electrónico) queda excluido de los métodos válidos, ya que el propio enlace de restablecimiento llega por correo electrónico.

No se puede eludir el correo electrónico

El correo electrónico queda excluido de la autenticación de 2FA para el restablecimiento

Un buzón de correo comprometido no puede servir también como segundo factor. El enlace de restablecimiento y la confirmación de la autenticación 2FA deben llegar por canales diferentes: TOTP, Passkey, SMS o un Recovery Code de un solo uso.

Defensa en profundidad

Gancho de WordPress en dos etapas

Con doble control de acceso: una vez al cargar el formulario de restablecimiento y otra en password_reset. Una solicitud POST directa al formulario de restablecimiento sin un token verificado devuelve WP_Error de forma inmediata.

Token de 10 minutos y de un solo uso

Vinculado al usuario + clave + IP

El transitorio de restablecimiento verificado tiene un ámbito limitado al ID de usuario, la clave de restablecimiento con hash y la IP del cliente con hash. Se consume al primer uso y caduca a los 10 minutos.

Compartido con la limitación de Login

Sin superficie de ataque por Brute Force independiente

Los intentos fallidos de desafío de restablecimiento alimentan la misma limitación de la misma IP que ya protege wp-login.php. Bloqueo total opcional para cuentas que solo dispongan de 2FA por correo electrónico, notificación al administrador incluida.

Dos modos de funcionamiento

El modo predeterminado es totalmente fuera de línea. La Community Network es opcional y nunca obligatoria.

Local Shield

100 % sin conexión, sin cuenta

Los 16 sensores y el conjunto completo de 2FA se ejecutan localmente en tu propio servidor. Sin llamadas externas, sin telemetría, sin API Key.

  • Los 16 sensores de detección están activos
  • Conjunto de 2FA: TOTP, correo electrónico, WebAuthn (el SMS requiere el relé gestionado)
  • Gestión manual de Whitelists y Blocklists
  • Cero dependencias externas

Configuración predeterminada tras la instalación. Se puede cambiar en cualquier momento.

Community Network

Threat Intelligence en tiempo real

Consultas de reputación de IP previas a la autenticación en la base de datos pública. Coordinated-Attack Detection en miles de sitios. Se envían Reports anonimizados, de modo que cada ataque hace que la red sea más inteligente.

  • Consulta de reputación previa a la autenticación
  • Coordinated-Attack Detection
  • Acceso a Threat Feed (Blacklist impulsada por la comunidad)
  • Participación estrictamente voluntaria: sin nombres de usuario ni contenido en los comentarios

Se requiere una cuenta gratuita en ReportedIP.com. Gratuita para siempre.

Privacidad desde el diseño

Nos preocupamos por los pequeños detalles para que tú no tengas que defender esta decisión ante un delegado de protección de datos.

Qué contienen realmente los informes de la comunidad

Solo la IP del atacante, una etiqueta de Threat Category (failed_login, comment_spam, etc.) y una marca de tiempo. Ni nombres de usuario, ni cuerpos de comentarios, ni Payloads de las solicitudes, ni agentes de usuario. La red necesita saber que una IP ha sido atacada, no cómo ni quién. El reenvío de correo electrónico y SMS Relay se realiza a través de subencargados de tratamiento exclusivos de la UE bajo un acuerdo de tratamiento de datos (DPA) firmado. Además, cada solicitud identifica la propia instalación: la dirección del sitio y la versión del plugin y de WordPress, al estilo de wp.org, para poder contabilizar los dominios de tu plan. Los datos relativos a los visitantes se limitan a la dirección IP y al tipo de evento de una amenaza detectada.

Compatible con WooCommerce desde el primer momento

Tres capas de protección, cada una en el nivel adecuado: seguimiento de fallos en el plan Free, autenticación de dos factores (2FA) personalizada en el Frontend 2FA a partir del plan Professional e integración completa White-label en el plan Business.

Seguimiento de fallos de Login y pago: Plan Free

Los Logins fallidos de los clientes en /my-account/ y el uso indebido de los formularios de pago alimentan el mismo contador de ataques de Brute Force que los intentos de inicio de sesión en wp-login, en todos los planes, incluido el plan Free. Hooks: woocommerce_login_failed y woocommerce_checkout_login_form_failed_login.

Frontend 2FA en la tienda: Plan «Professional»

El segundo factor se muestra dentro de tu tema activo. Sin pantalla de bloqueo de wp-login, sin desvíos del tipo «inicia sesión en wp-admin para verificar». Autoservicio para los clientes en una URL configurable (por defecto reportedip-hive-2fa-setup), nunca dentro de /wp-admin/. El estado del carrito y del proceso de pago se mantiene tras la redirección de ida y vuelta; la cookie de Trusted Device se comparte con el flujo de inicio de sesión en WordPress.

Integración completa: Business

Asistente de incorporación White-label, plantillas de correo personalizadas y auditoría de suscripciones y membresías. Las agencias ofrecen Hive bajo su propia marca: los clientes nunca ven «ReportedIP» hasta la página de escalado de asistencia.

Gestione todos sus sitios desde un solo lugar

¿Gestiona más de un sitio WordPress? Controle Hive en todo su parque desde un único panel, defina una política de seguridad, sobrescriba campos concretos por sitio, aplíquela con un clic y vea al instante cuándo un sitio se desvía de la política.

MainWP: incluido, sin complementos adicionales que comprar

Hive incorpora su propio puente MainWP Child. Conecte un sitio a su panel de MainWP como de costumbre y gestione sus ajustes de seguridad de forma centralizada, estado de todo el parque de un vistazo, aprovisionamiento de la clave de acceso con un clic y políticas gestionadas centralmente. Minimización de datos: la sincronización solo devuelve recuentos, nunca direcciones IP, nombres de usuario ni secretos.

Panel de parque de reportedip.com: Business

Con el plan Business gestione los mismos ajustes directamente desde su cuenta de reportedip.com, en el apartado «Dominios» sin necesidad de MainWP. Activación explícita por sitio (un interruptor en la pestaña «General», desactivado de forma predeterminada). Cada envío va firmado criptográficamente, vinculado a su sitio y a su cuenta, protegido frente a reenvíos y se rechaza si no se verifica.

Una política, 63 ajustes, detección de desviaciones en vivo

Ambos paneles gestionan los mismos 63 ajustes en siete grupos, detección, bloqueo, WAF, ocultación del acceso, seguridad de cuentas, privacidad y notificaciones, mediante la misma cadena de validación, de modo que una política se comporta igual se aplique donde se aplique. Cada sitio informa de una huella de configuración: un cambio hecho directamente en un sitio aparece como desviación hasta el siguiente envío. «Enviar solo las desviaciones» corrige exactamente los sitios afectados.

El precio más bajo por dominio protegido

La mayoría de los plugins de seguridad se licencian por sitio web individual. Hive se licencia por plan, por lo que cuantos más sitios web tengas, menos te costará cada uno. Todos los precios incluyen el 19 % de IVA; el plan Enterprise se cotiza neto (B2B).

Plan Precio Sitios € / dominio Características destacadas
Gratis 0 € 1 0 € Los 16 sensores, incluyendo WAF + 2FA, Local Shield
Professional 14,90 €/mes 3 4,97 € Relé gestionado de correo electrónico/SMS, Hardening Mode
Business 39 € al mes 15 2,60 € White-label, WP-CLI completo, exportación conforme al RGPD
Enterprise desde 663 € al mes (netos) Ilimitado AVV personalizado, incorporación dedicada

Sin restricciones de acceso a la protección

Todos los sensores y todos los métodos de autenticación de dos factores (2FA) se integran en el núcleo de código abierto y siguen siendo gratuitos. Los planes de pago añaden la gestión del envío de correos electrónicos y SMS, licencias para múltiples sitios y cuotas de API más elevadas, pero nunca la seguridad en sí misma. El relé funciona con subprocesadores ubicados exclusivamente en la UE bajo un acuerdo de tratamiento de datos (DPA) firmado. La facturación anual supone un ahorro del 17 % (149 € al año en el plan Professional, 389 € al año en el plan Business).

Elige un plan

La protección básica es idéntica en todos los niveles. Los planes de pago añaden el reenvío gestionado de correo electrónico y SMS Relay, licencias para múltiples sitios y cuotas de API más altas, pero nunca la seguridad en sí misma. Todos los precios incluyen el 19 % de IVA.

Planes para cada sede

El plugin Hive es gratuito y de código abierto para siempre, y el plan Free ya incluye la API pública con 1.000 comprobaciones al día. Los planes de pago incluyen un servicio gestionado de 2FA por correo electrónico y SMS Relay, gestión multisitio y cuotas de API más altas.

Free

Protección local, gratis para siempre

Free
  • Full local Hive plugin, all 16 attack sensors
  • Web Application Firewall (motor + conjunto de reglas de referencia OWASP Top 10)
  • Verified Bot Detection, Disposable-Email Blocking and Comment Honeypot
  • Security Headers básicos + Protection & Hardening Score
  • Códigos de referencia de páginas de bloques e MainWP Integration
  • Paquete completo de 2FA (TOTP, correo electrónico, WebAuthn, incluyendo una YubiKey o clave de seguridad por cuenta)
  • 1.000 comprobaciones de API al día
  • 50 Reports al día
  • 1 dominio
  • Apoyo de la comunidad

Business

Agencias, WooCommerce, White-label

32,42 € / mesIVA del 19 % incluidofacturación anual: 389,00 €
  • Todo en la versión Professional
  • 100 000 comprobaciones de la API al día
  • 5.000 Reports al día
  • 2.500 correos electrónicos de 2FA al mes incluidos
  • 75 SMS de 2FA al mes incluidos
  • Hasta 15 dominios por licencia
  • Need more capacity? Book 2×: 20× Business, the whole plan (API quota, 2FA mail/SMS, domains) multiplies, with an automatic volume discount
  • Cloud fleet management: manage the Hive security settings of every connected site from your dashboard, one policy, per-site field overrides, one-click push and drift detection
  • White-label Setup Wizard, páginas de 2FA, plantillas de correo electrónico
  • Integración completa con WooCommerce (plantillas White-label, auditoría de suscripciones y afiliaciones)
  • Audit Event Trail: registro del ciclo de vida del usuario de solo adición (Logins, restablecimientos de contraseña, cambios de rol, incluido el usuario suplente) con exportación a CSV/JSON
  • Claves de seguridad avanzadas: varias claves WebAuthn por usuario (YubiKey de respaldo), detección automática del modelo, alertas sobre el ciclo de vida de las claves
  • GDPR Export Tool
  • Priority Support, SLA de 12 horas
Empieza tu prueba gratuita

Garantía de devolución del dinero de 14 días. Cancela cuando quieras.

Compara todos los planes

Incluye los niveles «Contributor» y «Enterprise», además de la tabla completa de comparación de funciones.

¿Utilizas Hive para tus clientes?

Diseñado para autónomos y agencias que protegen más de un sitio de WordPress.

  • Una licencia cubre 3 sitios web (Professional) o 15 sitios web (Business); no es necesario realizar una compra por cada cliente
  • White-label: ofrece Hive bajo tu propia marca; los clientes nunca verán «ReportedIP» (Business)
  • Incorporación masiva mediante WP-CLI, además de importación/exportación de configuraciones de entorno de pruebas a producción
  • Revende seguridad gestionada a un coste base de 2,60 € por dominio

Listo para funcionar en menos de 5 minutos

Sin Composer, sin pasos de compilación, sin dependencias externas. El Setup Wizard te guía paso a paso.

Descargar

Descarga el archivo ZIP de la última versión desde GitHub Releases. La misma versión es la base de todos los planes, desde el gratuito hasta el Business.

Subir y activar

En el panel de administración de WordPress: Plugins → Añadir nuevo → Subir plugin. Selecciona el archivo ZIP y actívalo. El Setup Wizard de 10 pasos se iniciará automáticamente.

Configurar

Elige entre «Local Shield» o «Community Network». Activa los roles de autenticación de dos factores (2FA). Listo. Las actualizaciones automáticas se realizan a través del GitHub Plugin Update Checker (PUC v5.6+).

FAQ sobre el plugin

Específicas del plugin de WordPress. Para preguntas generales sobre la plataforma, consulta la FAQ general.

¿Funciona en Multisite (red de WordPress)?

Sí. Hive se activa en toda la red y realiza un seguimiento de los ataques por sitio, con la opción de compartir una Blocklist global en toda la red. La licencia multisitio (Hive PRO = 3 sitios, Business = 15 sitios) controla cuántos sitios independientes pueden utilizar el servicio gestionado de reenvío de correo electrónico y SMS Relay.

¿Cómo funciona el mecanismo de actualización automática?

Hive incluye el Plugin Update Checker (PUC v5.6+). El plugin comprueba GitHub Releases cada 12 horas. Cuando subes una nueva vX.Y.Z etiqueta, una acción de GitHub genera el archivo ZIP y el Dashboard de WordPress muestra la actualización como cualquier plugin de WordPress.org.

¿Ralentizará mi sitio web?

No. Los contadores de sensores utilizan caché de objetos (Redis cuando está disponible) con búsquedas en milisegundos. Las respuestas de la API de reputación se almacenan en caché localmente con soporte para ETag para ahorrar créditos. El Dashboard se carga bajo demanda, nunca en el front-end.

¿Es compatible con plugins de caché (WP Rocket, W3 Total Cache, LiteSpeed)?

Sí. Todas las páginas de administración y de Login del plugin se excluyen automáticamente del caché de páginas. Las consultas de reputación se realizan en el lado del servidor antes de que WordPress las muestre, por lo que las páginas almacenadas en caché se sirven sin modificaciones. Realizamos pruebas con WP Rocket en cada lanzamiento.

¿Puedo exportar los registros o las IP bloqueadas?

Sí. Todas las tablas de listas (IP bloqueadas, Whitelist, registros, cola de API, cuadrícula de 2FA) admiten la exportación a CSV y JSON desde la interfaz de usuario de administración. Los comandos de WP-CLI cubren las mismas operaciones para la automatización (WP-CLI completo en Business+).

¿Cuál es la diferencia entre Hive y Hive Light?

La Full Edition, descrita en esta página, se distribuye a través de GitHub Releases y es la suite de seguridad completa: dieciséis sensores, incluido un Web Application Firewall, 2FA de cuatro métodos, Multisite, integración con WooCommerce, precios por niveles y retransmisión gestionada de correo electrónico y SMS Relay. Hive Light es el protector contra intentos de inicio de sesión por Brute-Force específico para WordPress.org: sin 2FA, sin niveles de precios ni ventas adicionales. Elige una de las dos; nunca instales ambas a la vez. La documentación de la edición Light Edition se encuentra en /docs/integrations/wordpress-light/.

¿Por qué dos ediciones en lugar de un solo plugin?

Las directrices de plugins de WordPress.org prohíben las ventas adicionales, los servicios gestionados de reenvío de correo y SMS de pago y las licencias multisitio por niveles, todas ellas características en las que se basa la Full Edition. En lugar de recortar la Full Edition para ajustarla a esas normas, publicamos una Light Edition específica en wp.org para que los usuarios ocasionales puedan instalar Hive con un solo clic desde «Plugins» → «Añadir nuevo». Los dos plugins comparten autoría, modelo de seguridad y la API subyacente de Community Network.

¿Puedo migrar de Hive Light a Hive (Full)?

Sí. Desactiva Hive Light, instala el archivo ZIP de la Full Edition desde GitHub y, a continuación, actívalo. Ambas ediciones utilizan el mismo wp_reportedip_hive_* prefijo de tabla; la Full Edition amplía el esquema de forma idempotente y conserva tus intentos existentes, las direcciones IP bloqueadas, la Whitelist y la cola. La configuración es en su mayor parte compatible: la Full Edition añade muchas opciones nuevas que, por defecto, adoptan los mismos valores.

¿Qué es de pago y qué sigue siendo gratuito?

La protección nunca está sujeta a pago: los dieciséis sensores forman parte del núcleo de código abierto y son gratuitos para siempre, en todos los planes, junto con la autenticación de dos factores (2FA) mediante TOTP, correo electrónico y WebAuthn; la 2FA por SMS se proporciona a través del relé gestionado en el plan Professional y superiores. Los planes de pago (Professional 14,90 €/mes, plan Business 39 €/mes) añaden la capa de comodidad: envío gestionado de 2FA por correo electrónico y SMS, licencias multisitio (3 o 15 dominios en una sola licencia), cuotas de API más altas, Hardening Mode, White-label y WP-CLI completo. Todos los precios incluyen el 19 % de IVA.

¿Hay una versión de prueba o una garantía de devolución del dinero?

Puedes utilizar la edición gratuita de forma indefinida. Los planes de pago incluyen una garantía de devolución del dinero de 14 días (según el artículo 12 de nuestras Condiciones, excluyendo los créditos de SMS o Mail Bundle ya consumidos) y puedes cancelar en cualquier momento desde el Dashboard.

Guías de funciones de ReportedIP Hive

Guías detalladas sobre todas las funciones de seguridad de Hive: Attack Sensors, el conjunto de autenticación de dos factores (2FA), bloqueo progresivo, Threat Intelligence y privacidad.

Protege todos los sitios web que gestionas con Hive PRO

Tres sitios web por 14,90 € al mes: 2FA gestionada, licencias multisitio y Hardening Mode. Reembolso de 14 días, cancelación en cualquier momento.

Código abierto (GPL-2.0)Sin telemetríaRelé alojado en la UEFabricado en Alemania

{
“@context”: “https://schema.org”,
“@graph”: [
{
“@type”: “SoftwareApplication”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#hive-plugin”,
“name”: “ReportedIP Hive”,
“alternateName”: “ReportedIP Hive WordPress Plugin”,
“applicationCategory”: “SecurityApplication”,
“operatingSystem”: “WordPress 5.9+”,
“softwareVersion”: “2.1.50”,
“description”: “Community-powered WordPress security plugin with 16 attack sensors including a Web Application Firewall and four-method 2FA (TOTP, Email, SMS, WebAuthn). Free, open source under GPL-2.0.”,
“url”: “https://reportedip.com/products/wordpress-plugin/”,
“downloadUrl”: “https://github.com/reportedip/reportedip-hive/releases”,
“license”: “https://www.gnu.org/licenses/gpl-2.0.html”,
“offers”: {
“@type”: “Offer”,
“price”: “0”,
“priceCurrency”: “EUR”,
“availability”: “https://schema.org/InStock”
},
“publisher”: {
“@id”: “https://reportedip.com/#org”
}
},
{
“@type”: “SoftwareApplication”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#hive-pro”,
“name”: “ReportedIP Hive Professional”,
“description”: “Managed 2FA mail (500/month) and SMS (25/month) relay, 25,000 API checks per day, multi-site for up to 3 domains, cloud backup, priority sync.”,
“image”: “https://reportedip.com/wp-content/uploads/2025/08/reportedip-data-matrix-code-flow-header-background-1080×1920-1-683×1024.png”,
“offers”: {
“@type”: “Offer”,
“url”: “https://reportedip.com/pricing/”,
“priceCurrency”: “EUR”,
“price”: “14.90”,
“priceValidUntil”: “2027-12-31”,
“availability”: “https://schema.org/InStock”,
“seller”: {
“@id”: “https://reportedip.com/#org”
}
},
“applicationCategory”: “SecurityApplication”,
“operatingSystem”: “WordPress 5.9+”,
“applicationSubCategory”: “WordPress Security Subscription”,
“publisher”: {
“@id”: “https://reportedip.com/#organization”
}
},
{
“@type”: “SoftwareApplication”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#hive-business”,
“name”: “ReportedIP Hive Business”,
“description”: “100,000 API checks per day, 2,500 mails and 75 SMS per month, multi-site for up to 15 domains, white-label, WooCommerce integration, GDPR export, 12 h priority support SLA.”,
“image”: “https://reportedip.com/wp-content/uploads/2025/08/reportedip-data-matrix-code-flow-header-background-1080×1920-1-683×1024.png”,
“offers”: {
“@type”: “Offer”,
“url”: “https://reportedip.com/pricing/”,
“priceCurrency”: “EUR”,
“price”: “39.00”,
“priceValidUntil”: “2027-12-31”,
“availability”: “https://schema.org/InStock”,
“seller”: {
“@id”: “https://reportedip.com/#org”
}
},
“applicationCategory”: “SecurityApplication”,
“operatingSystem”: “WordPress 5.9+”,
“applicationSubCategory”: “WordPress Security Subscription”,
“publisher”: {
“@id”: “https://reportedip.com/#organization”
}
},
{
“@type”: “Organization”,
“@id”: “https://reportedip.com/#org”,
“name”: “ReportedIP / CMS ADMINS”,
“url”: “https://reportedip.com/”,
“logo”: “https://reportedip.com/wp-content/uploads/2025/08/reportedip-logo.png”,
“sameAs”: [
“https://github.com/reportedip”
]
},
{
“@type”: “BreadcrumbList”,
“itemListElement”: [
{
“@type”: “ListItem”,
“position”: 1,
“name”: “Home”,
“item”: “https://reportedip.com/”
},
{
“@type”: “ListItem”,
“position”: 2,
“name”: “Products”,
“item”: “https://reportedip.com/products/”
},
{
“@type”: “ListItem”,
“position”: 3,
“name”: “WordPress Plugin”,
“item”: “https://reportedip.com/products/wordpress-plugin/”
}
]
},
{
“@type”: “FAQPage”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#faq”,
“mainEntity”: [
{
“@type”: “Question”,
“name”: “Does it work on multisite (WP Network)?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Yes. Hive activates network-wide and tracks attacks per-site, with optional global blocklist sharing across the network. Multi-site licence (Hive Pro = 3 sites, Business = 15 sites) controls how many independent sites can use the managed mail/SMS relay.”
}
},
{
“@type”: “Question”,
“name”: “How does the auto-update mechanism work?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Hive ships with the Plugin Update Checker (PUC v5.6+). The plugin checks GitHub Releases every 12 hours. When a new tag is pushed, a GitHub Action builds the ZIP and the WordPress dashboard surfaces the update like any plugin from WordPress.org.”
}
},
{
“@type”: “Question”,
“name”: “Will it slow down my site?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “No. Sensor counters use object cache (Redis when available) with millisecond lookups. Reputation API responses are cached locally with ETag support to save credits. The admin dashboard loads on demand, never on the front-end.”
}
},
{
“@type”: “Question”,
“name”: “Is it compatible with caching plugins?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Yes. All plugin admin and login pages are excluded from page cache automatically. Reputation lookups happen server-side before WordPress renders, so cached pages are served untouched. Tested against WP Rocket every release.”
}
},
{
“@type”: “Question”,
“name”: “Can I export the logs?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Yes. Every list table (Blocked IPs, Whitelist, Logs, API Queue, 2FA Grid) supports CSV and JSON export from the admin UI. WP-CLI commands cover the same operations for automation (full WP-CLI on Business+).”
}
}
]
}
]
}