Skip to main contentSkip to footer
Plugin de sécurité WordPress · Multisite · Made in Germany

ReportedIP Hive : bloquez les attaques Brute Force avant qu’elles n’atteignent WordPress

Réputation IP en temps réel issue d’un réseau communautaire de détection des menaces, seize Attack Sensors, dont un Web Application Firewall, et une authentification à deux facteurs à quatre méthodes. Noyau open source, relais hébergé dans l’UE, DPA conforme au RGPD, développé et exploité en Allemagne.

Vous préférez héberger vous-même la version gratuite ? Téléchargez Hive sur GitHub, protection locale complète, sans inscription.

Version 2.1.50PHP 8.1+ · WP 5.9–7.0Relais hébergé dans l’UE · DPA inclus
Open source · GPL-2.0Pas de télémétrieE-mails et SMS réservés à l’UE · DPAFabriqué en AllemagneVersion 2.1.50

16 capteurs de détection prêts à l’emploi

Chaque vecteur d’attaque visant un site WordPress dispose d’un capteur dédié avec des seuils réglables. Aucun d’entre eux ne nécessite le Community Network, ils fonctionnent tous en mode « Local Shield ». Le tableau présente les plus courants ; la liste complète des 16 capteurs, y compris le Web Application Firewall, se trouve dans la documentation du plugin.

Capteur Seuil par défaut Ce qu’il détecte
Échecs de Login 5 / 15 min Protection contre les attaques Brute-Force sur wp-login, REST et XML-RPC.
Attaque par « password spray » 5 noms d'utilisateur distincts / 10 min Détection basée sur les hachages des attaquants qui testent successivement différents noms d'utilisateur.
Spam dans les commentaires 5 / 60 min Détection automatisée du spam dans les formulaires de commentaires.
Abus XML-RPC 10 / 60 min amplification via system.multicall + appels répétés à wp.getUsers suivis séparément.
App-Password Abuse 5 / 15 min Tentatives de contournement REST/XML-RPC visant les mots de passe d'application.
Rate Limit de la REST API 240 requêtes globales / 20 requêtes sensibles / 5 min Inondation de requêtes REST publiques avec contournement de l'authentification utilisateur.
User Enumeration Premiers blocs de sondage ?author=, /wp-json/wp/v2/users, divulgation oEmbed.
Scanner / 404 12 / 2 min + résultat instantané sur les chemins connus pour être malveillants .env, wp-config.bak, /.git/, chemins d'accès aux plugins.
Anomalie géographique Première occurrence Un nouveau pays / continent déclenche une nouvelle authentification 2FA.
Politique de mot de passe Configurable Longueur, classes de caractères, vérification facultative de l'anonymat k selon HIBP.
Login à WooCommerce 5 / 15 min (distinct) Les pages « Mon compte » et « Paiement » sont suivies indépendamment.
Endpoints de consentement Toujours contournés Real Cookie Banner, Complianz, Borlabs, CookieYes, intégrés.

Nouveautés de Hive 2.1.50 : gestion des IP en WP-CLI, audit de sécurité et gestion de parc

Neuf versions ont été publiées entre la 2.1.41 et la 2.1.50 (août 2026). Les points forts :

  • Un audit complet du chemin de requête (2.1.44), neuf constats corrigés, dont trois contournements reproduits sur une installation en production : admin-ajax.php se trouvait hors du contrôle de blocage, une exception de pare-feu mal formée neutralisait toutes les règles suivantes, et des sondes encodées en pourcentage passaient devant trois capteurs
  • Une connexion 2FA plus stricte, la méthode transmise est vérifiée par rapport aux facteurs réellement enregistrés, les codes TOTP ne servent qu’une fois, et les deux routes 2FA publiques refusent les envois de formulaire d’une autre origine
  • Les mises à jour fonctionnent de nouveau dans les tableaux de bord distants (2.1.46) : MainWP, ManageWP et outils comparables ne voyaient plus les mises à jour de Hive depuis la 2.1.32 ; le vérificateur de mises à jour s’exécute de nouveau dans tous les contextes de requête
  • Un registre de réglages et un protocole de configuration à distance versionné (2.1.47) : 63 réglages avec validation par clé, lisibles et applicables depuis un tableau de bord de gestion
  • Gestion de parc dans le cloud (2.1.48, Business), une seule politique de sécurité appliquée à tous vos sites, via un transport signé en Ed25519 ; la 2.1.49 durcit le point de terminaison afin qu’un appelant non authentifié ne puisse pas savoir si un site y participe
  • Gestion des IP en WP-CLI et un plancher pour le seuil de blocage (2.1.50), ajoutez à la liste blanche, bloquez et débloquez des IP ou des plages CIDR entières directement depuis le shell, réinitialisez les compteurs de tentatives et vérifiez le mode, la formule et l’état de la file d’attente en un seul appel avec wp reportedip status ; le seuil de blocage par réputation gagne aussi un plancher de 25 %, car des valeurs trop basses bloquaient bien plus de visiteurs légitimes que d’attaquants

Quatre méthodes d’authentification à deux facteurs (2FA) intégrées au cœur du système

Les quatre méthodes sont intégrées au cœur du système. TOTP, e-mail et WebAuthn fonctionnent sur tous les forfaits, y compris la version gratuite ; l’envoi par SMS s’effectue via notre relais européen géré (à partir de la formule Professional, aucun compte Twilio ou tiers n’est nécessaire). Sans oublier 10 Recovery Codes à usage unique, la prise en charge des Trusted Devices (révocation automatique en cas d’anomalie géographique) et une étape de réinitialisation du mot de passe qui exige une authentification 2FA hors e-mail avant qu’un nouveau mot de passe ne soit accepté.

TOTP

Authenticator App

Codes à durée limitée fonctionnant hors ligne. Compatible avec Google Authenticator, Authy, 1Password et Microsoft Authenticator. Secrets chiffrés au repos. RFC 6238.

OTP par e-mail

Code à 6 chiffres

Utilise par défaut le wp_mail() dans Local Shield, bascule vers un relais géré sur PRO+ pour une livraison garantie. Débit limité, stockage haché.

OTP par SMS

Relais géré dans l'UE

Livré via le relais managed ReportedIP (à partir de la formule Professional), sous-traitant exclusivement basé dans l’UE, accord de traitement des données (DPA) signé, aucun compte Twilio requis. Limitation de débit, numéros de téléphone chiffrés au repos.

WebAuthn

Passkey / Clé matérielle

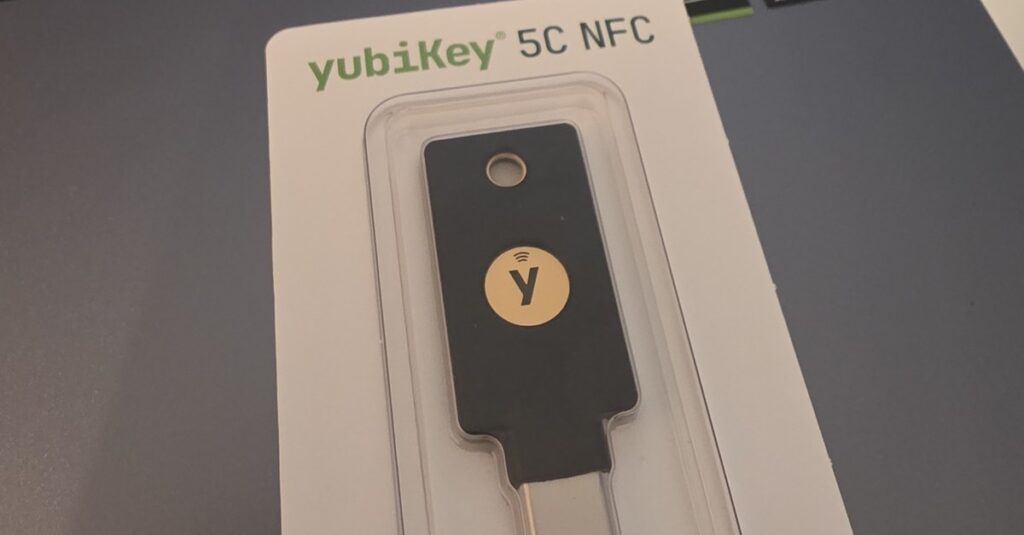
Résistant au phishing. Prise en charge officielle de YubiKey (USB-C / NFC), Face ID, Touch ID, Windows Hello. ES256, RS256 et Ed25519, détection des clés clonées, gestionnaire de clés multiples. Aucune dépendance externe.

Réinitialisation du mot de passe, protégée par la 2FA : pas seulement le Login

Une boîte mail piratée ne doit pas constituer une « clé passe-partout » pour votre site WordPress. Hive intègre le processus de mot de passe perdu au même niveau de sécurité 2FA que le Login, et le canal de récupération (e-mail) est exclu des méthodes éligibles, car le lien de réinitialisation est lui-même envoyé par e-mail.

Pas de contournement par e-mail

L’e-mail est exclu de la 2FA de réinitialisation

Une boîte mail compromise ne peut pas servir de deuxième facteur d’authentification. Le lien de réinitialisation et la confirmation de la 2FA doivent arriver par des canaux différents : TOTP, Passkey, SMS ou Recovery Code à usage unique.

Défense en profondeur

Hook WordPress en deux étapes

Double vérification : une fois au chargement du formulaire de réinitialisation, une fois à password_reset. Une requête POST directe vers le formulaire de réinitialisation sans jeton vérifié renvoie WP_Error immédiatement.

Jeton à usage unique valable 10 minutes

Lié à l’utilisateur + la clé + l’adresse IP

Le jeton transitoire de réinitialisation vérifiée est lié à l’identifiant de l’utilisateur, à la clé de réinitialisation hachée et à l’adresse IP du client hachée. Il est consommé dès la première utilisation et expire au bout de 10 minutes.

Partagé avec la limitation de connexions Login

Aucune surface d’attaque par Brute Force distincte

Les tentatives de réinitialisation infructueuses alimentent la même limitation par IP qui protège déjà wp-login.php. Blocage définitif optionnel pour les comptes disposant uniquement d’une authentification 2FA par e-mail, notification à l’administrateur incluse.

Deux modes de fonctionnement

Le mode par défaut est entièrement hors ligne. Le Community Network est facultatif et n’est jamais obligatoire.

Local Shield

100 % hors ligne, pas de compte

Les 16 capteurs et la suite complète de 2FA fonctionnent localement sur votre propre serveur. Aucun appel externe, aucune télémétrie, aucune API Key.

  • Les 16 capteurs de détection sont tous actifs
  • Suite d'authentification 2FA : TOTP, e-mail, WebAuthn (les SMS nécessitent le relais géré)
  • Gestion manuelle des Whitelists et Blocklists
  • Aucune dépendance externe

Configuration par défaut après l'installation. Modifiable à tout moment.

Community Network

Threat Intelligence en temps réel

Consultation de la réputation des adresses IP avant authentification dans la base de données publique. Coordinated-Attack Detection sur des milliers de sites. Des Reports anonymisés sont renvoyés, ce qui permet au réseau de gagner en intelligence à chaque attaque.

  • Recherche de réputation avant authentification
  • Coordinated-Attack Detection
  • Accès au Threat Feed (Blacklist alimentée par la communauté)
  • Inscription strictement facultative, pas de nom d'utilisateur, pas de commentaires

Compte gratuit requis sur ReportedIP.com. Gratuit à vie.

Respect de la vie privée dès la conception

Nous nous occupons des moindres détails pour que vous n’ayez pas à justifier ce choix devant un délégué à la protection des données.

Ce que contiennent réellement les signalements de la communauté

Uniquement l’adresse IP de l’attaquant, une balise indiquant la Threat Category (failed_login, comment_spam, etc.) et un horodatage. Pas de noms d’utilisateur, pas de corps de commentaires, pas de Payload de requête, pas d’agents utilisateur. Le réseau doit savoir qu’une adresse IP a été attaquée, pas comment ni par qui. Le relais d’e-mails et de SMS est assuré par des sous-traitants situés exclusivement dans l’UE, dans le cadre d’un accord de traitement des données (DPA) signé. Chaque requête identifie en outre l’installation elle-même, l’adresse du site ainsi que la version du plugin et de WordPress, comme sur wp.org, afin que les domaines puissent être décomptés de votre offre. Les données relatives aux visiteurs restent limitées à l’adresse IP et au type d’événement d’une menace détectée.

Compatible avec WooCommerce dès l’installation

Trois couches de protection, chacune au niveau approprié : suivi des échecs avec la formule Free, authentification à deux facteurs (2FA) personnalisée en Frontend 2FA avec la formule Professional, intégration complète en White-label avec la formule Business.

Suivi des échecs de Login et de paiement : version Free

Les échecs de Login des clients sur /my-account/ et les abus sur les formulaires de paiement alimentent le même compteur de tentatives par Brute-Force que les tentatives de connexion à wp-login, sur tous les forfaits, y compris la version Free. Hooks : woocommerce_login_failed et woocommerce_checkout_login_form_failed_login.

Frontend 2FA en front-end sur votre vitrine : forfait « Professional »

Le deuxième facteur s’affiche directement dans votre thème actif. Pas de page de redirection wp-login, pas de détour du type « connectez-vous à wp-admin pour vérifier ». Libre-service client via une URL configurable (par défaut reportedip-hive-2fa-setup), jamais à l’intérieur /wp-admin/. L’état du panier et de la caisse est conservé lors de la redirection aller-retour ; le cookie de Trusted Device est partagé avec le flux de Login à WordPress.

Intégration complète : Business

Assistant d’intégration en White-label, modèles d’e-mails personnalisés et audit des abonnements / adhésions. Les agences proposent Hive sous leur propre marque, les clients ne voient jamais « ReportedIP » avant d’accéder à la page d’escalade du support.

Gérez tous vos sites au même endroit

Vous gérez plusieurs sites WordPress ? Pilotez Hive sur l’ensemble de votre parc depuis un seul tableau de bord, définissez une politique de sécurité, surchargez certains champs par site, déployez en un clic et voyez immédiatement quand un site s’écarte de la politique.

MainWP : inclus, aucune extension supplémentaire à acheter

Hive intègre son propre pont MainWP Child. Connectez un site à votre tableau de bord MainWP comme d’habitude et gérez ses réglages de sécurité de manière centralisée, état de tout le parc en un coup d’œil, provisionnement de la clé d’accès en un clic, politiques gérées centralement. Minimisation des données : la synchronisation ne renvoie que des compteurs, jamais d’adresses IP, de noms d’utilisateur ni de secrets.

Tableau de bord de parc reportedip.com : Business

Avec le plan Business, gérez les mêmes réglages directement depuis votre compte reportedip.com, rubrique « Domaines » sans MainWP. Activation explicite par site (un interrupteur dans l’onglet « Général », désactivé par défaut). Chaque déploiement est signé cryptographiquement, lié à votre site et à votre compte, protégé contre le rejeu, et refusé s’il n’est pas vérifié.

Une politique, 63 réglages, détection des écarts en direct

Les deux tableaux de bord gèrent les mêmes 63 réglages répartis en sept groupes, détection, blocage, WAF, masquage du login, sécurité des comptes, confidentialité et notifications, via la même chaîne de validation : une politique se comporte donc de façon identique partout. Chaque site publie une empreinte de configuration ; une modification faite directement sur un site apparaît comme un écart jusqu’au prochain déploiement. « Déployer uniquement les écarts » corrige exactement les sites concernés.

Le prix le plus bas par domaine protégé

La plupart des plugins de sécurité sont vendus sous licence par site. Hive est vendu sous licence par forfait, ainsi, plus vous gérez de sites, moins chacun d’entre eux vous coûte cher. Tous les prix incluent 19 % de TVA ; la formule Enterprise est proposée hors TVA (B2B).

Formule Prix Sites € / domaine Points forts
Gratuit 0 € 1 0 € Les 16 capteurs, y compris WAF + 2FA, Local Shield
Professional 14,90 €/mois 3 4,97 € Relais e-mail/SMS géré, Hardening Mode
Business 39 €/mois 15 2,60 € White-label, WP-CLI complet, exportation RGPD
Enterprise à partir de 663 €/mois (net) Illimité AVV personnalisé, intégration dédiée

Aucune restriction d’accès à la protection

Chaque capteur et chaque méthode de 2FA sont intégrés au cœur du système open source et restent gratuits. Les formules payantes incluent la gestion de l’envoi d’e-mails et de SMS, des licences multi-sites et des quotas API plus élevés, mais jamais la sécurité elle-même. Le relais fonctionne avec des sous-traitants situés exclusivement dans l’UE, dans le cadre d’un accord de traitement des données (DPA) signé. La facturation annuelle permet d’économiser 17 % (149 €/an pour la formule Professional, 389 €/an pour la formule Business).

Choisissez une formule

La protection de base est identique sur tous les niveaux. Les formules payantes incluent la gestion de la transmission des e-mails et des SMS Relay, des licences multi-sites et des quotas API plus élevés, mais jamais la sécurité elle-même. Tous les prix s’entendent TVA de 19 % comprise.

Des plans pour chaque site

Le plugin Hive est gratuit et open source pour toujours, et l'offre Free inclut déjà l'API publique avec 1 000 vérifications par jour. Les formules payantes incluent un service géré d'authentification à deux facteurs (2FA) par e-mail et SMS Relay, la gestion multisite et des quotas d'API plus élevés.

Free

Protection locale, gratuite à vie

Free
  • Full local Hive plugin, all 16 attack sensors
  • Web Application Firewall (moteur + ensemble de règles de base OWASP Top 10)
  • Verified Bot Detection, Disposable-Email Blocking and Comment Honeypot
  • Security Headers de base + Protection & Hardening Score
  • Codes de référence des pages-blocs et MainWP Integration
  • Suite complète de 2FA (TOTP, e-mail, WebAuthn, avec une YubiKey / clé de sécurité par compte)
  • 1 000 vérifications API par jour
  • 50 rapports par jour
  • 1 domaine
  • Soutien de la communauté

Business

Agences, WooCommerce, White-label

32,42 € / moisTVA à 19 % comprisefacturé annuellement : 389,00 €
  • Toutes les fonctionnalités de la version Professional
  • 100 000 vérifications API par jour
  • 5 000 rapports par jour
  • 2 500 e-mails de 2FA par mois inclus
  • 75 SMS de 2FA par mois inclus
  • Jusqu'à 15 domaines par licence
  • Need more capacity? Book 2×: 20× Business, the whole plan (API quota, 2FA mail/SMS, domains) multiplies, with an automatic volume discount
  • Cloud fleet management: manage the Hive security settings of every connected site from your dashboard, one policy, per-site field overrides, one-click push and drift detection
  • Setup Wizard « White-label », pages d'authentification 2FA, modèles d'e-mails
  • Intégration complète de WooCommerce (modèles White-label, audit des abonnements et des adhésions)
  • Audit Event Trail : journal du cycle de vie des utilisateurs en mode « ajout uniquement » (Logins, réinitialisations de mot de passe, changements de rôle, y compris les utilisateurs par intérim) avec exportation au format CSV/JSON
  • Clés de sécurité avancées : plusieurs clés WebAuthn par utilisateur (YubiKey de secours), détection automatique du modèle, alertes relatives au cycle de vie des clés
  • GDPR Export Tool
  • Priority Support, SLA de 12 heures
Commencer l'essai gratuit

Garantie de remboursement de 14 jours. Résiliez à tout moment.

Comparer toutes les formules

Comprend les niveaux « Contributor » et « Enterprise », ainsi que le tableau complet comparatif des fonctionnalités.

Vous utilisez Hive pour vos clients ?

Conçu pour les indépendants et les agences qui sécurisent plusieurs sites WordPress.

  • Une licence couvre 3 sites (Professional) ou 15 sites (Business), pas besoin d’un achat par client
  • White-label : proposez Hive sous votre propre marque, les clients ne verront jamais « ReportedIP » (Business)
  • Intégration en masse via WP-CLI et import/export des paramètres pour passer de l’environnement de test à la production
  • Revendez une solution de sécurité gérée à un coût de base de 2,60 € par domaine

Opérationnel en moins de 5 minutes

Pas de Composer, pas d’étape de compilation, pas de dépendances externes. Le Setup Wizard vous guide tout au long du processus.

Télécharger

Téléchargez le fichier ZIP de la dernière version sur GitHub Releases. La même version alimente toutes les formules, de la formule Free à la formule Business.

Téléverser et activer

Dans l'interface d'administration de WordPress : Plugins → Ajouter → Importer un plugin. Sélectionnez le fichier ZIP, puis activez-le. Le Setup Wizard se lance automatiquement.

Configurer

Choisissez « Local Shield » ou « Community Network ». Activez les rôles 2FA. C'est terminé. Mises à jour automatiques via le GitHub Plugin Update Checker (PUC v5.6+).

FAQ du plugin

Spécifique au plugin WordPress. Pour les questions concernant l'ensemble de la plateforme, consultez la FAQ générale.

Fonctionne-t-il sur un site Multisite (réseau WordPress) ?

Oui. Hive s’active à l’échelle du réseau et suit les attaques site par site, avec un partage optionnel de la Blocklist globale sur l’ensemble du réseau. La licence multisite (Hive PRO = 3 sites, Business = 15 sites) détermine le nombre de sites indépendants pouvant utiliser le Mail Relay/SMS Relay géré.

Comment fonctionne le mécanisme de mise à jour automatique ?

Hive est fourni avec le Plugin Update Checker (PUC v5.6+). Le plugin vérifie GitHub Releases toutes les 12 heures. Lorsque vous publiez un nouveau vX.Y.Z balise, une action GitHub génère le fichier ZIP et le Dashboard WordPress affiche la mise à jour comme n’importe quel plugin de WordPress.org.

Cela va-t-il ralentir mon site ?

Non. Les compteurs de capteurs utilisent un cache d’objets (Redis lorsqu’il est disponible) avec des requêtes en quelques millisecondes. Les réponses de l’API de réputation sont mises en cache localement avec prise en charge des ETag pour économiser des crédits. Le Dashboard d’administration se charge à la demande, jamais côté client.

Est-il compatible avec les plugins de mise en cache (WP Rocket, W3 Total Cache, LiteSpeed) ?

Oui. Toutes les pages d’administration et de Login du plugin sont automatiquement exclues de la mise en cache des pages. Les requêtes de réputation s’effectuent côté serveur avant le rendu WordPress, de sorte que les pages mises en cache sont servies telles quelles. Nous effectuons des tests avec WP Rocket à chaque nouvelle version.

Puis-je exporter les journaux / les adresses IP bloquées ?

Oui. Chaque tableau de liste (IP bloquées, Whitelist, journaux, file d’attente API, grille 2FA) prend en charge l’exportation au format CSV et JSON depuis l’interface d’administration. Les commandes WP-CLI permettent d’effectuer les mêmes opérations pour l’automatisation (WP-CLI complet sur Business+).

Quelle est la différence entre Hive et Hive Light ?

L’Full Edition présentée sur cette page est distribuée via GitHub Releases et constitue la suite de sécurité complète : seize capteurs, dont un Web Application Firewall, une authentification à deux facteurs (2FA) à quatre méthodes, la prise en charge Multisite, l’intégration WooCommerce, une tarification par niveau et un SMS Relay géré. Hive Light est la protection ciblée contre les tentatives de connexion par Brute Force disponible sur WordPress.org : pas de 2FA, pas de niveaux tarifaires, pas de vente incitative. Choisissez-en une, n’installez jamais les deux en parallèle. La documentation de l’édition Light Edition se trouve à l’adresse /docs/integrations/wordpress-light/.

Pourquoi deux éditions au lieu d’un seul plugin ?

Les directives relatives aux plugins de WordPress.org interdisent les ventes incitatives, les relais gérés payants et les licences multisites par niveaux, autant de fonctionnalités sur lesquelles repose la Full Edition. Plutôt que de mutiler la Full Edition pour la faire respecter ces règles, nous publions une Light Edition sur WordPress.org afin que les utilisateurs occasionnels puissent installer Hive en un clic depuis la section Plugins → Ajouter. Les deux plugins partagent les mêmes auteurs, le même modèle de sécurité et l’API Community Network sous-jacente.

Puis-je migrer de Hive Light vers Hive (Full) ?

Oui. Désactivez Hive Light, installez le fichier ZIP de la Full Edition depuis GitHub, puis activez-la. Les deux éditions utilisent le même wp_reportedip_hive_* préfixe de table ; la Full Edition étend le schéma de manière idempotente et conserve vos tentatives existantes, vos adresses IP bloquées, votre Whitelist et votre file d’attente. Les paramètres sont pour la plupart compatibles, la Full Edition ajoute de nombreuses nouvelles options dont les valeurs par défaut sont simplement les mêmes.

Qu’est-ce qui est payant et qu’est-ce qui reste gratuit ?

La protection n’est jamais payante : les seize capteurs font partie du cœur open source et restent gratuits à vie, quel que soit le forfait, tout comme l’authentification à deux facteurs (2FA) par TOTP, e-mail et WebAuthn ; la 2FA par SMS est fournie via le relais géré à partir de la formule Professional. Les formules payantes (formule Professional à 14,90 €/mois, formule Business à 39 €/mois) ajoutent une couche de confort : envoi géré des codes d’authentification 2FA par e-mail et SMS, licences multi-sites (3 ou 15 domaines par licence), quotas API plus élevés, le mode « Hardening Mode », l’option White-label et l’accès complet à WP-CLI. Tous les prix s’entendent TVA de 19 % comprise.

Existe-t-il une période d’essai ou une garantie « satisfait ou remboursé » ?

Vous pouvez utiliser la version gratuite indéfiniment. Les formules payantes s’accompagnent d’une garantie de remboursement volontaire de 14 jours (conformément au § 12 de nos Conditions générales, à l’exclusion des crédits de SMS Bundle ou de Mail Bundle déjà utilisés) et vous pouvez résilier à tout moment depuis le Dashboard.

Guides des fonctionnalités de ReportedIP Hive

Guides détaillés sur toutes les fonctionnalités de sécurité de Hive : Attack Sensors, suite 2FA, blocage progressif, Threat Intelligence et confidentialité.

Sécurisez tous les sites que vous gérez avec Hive PRO

Trois sites pour 14,90 €/mois, gestion de l’authentification à deux facteurs (2FA), licence multisite et Hardening Mode. Remboursement sous 14 jours, résiliation à tout moment.

Open source (GPL-2.0)Pas de télémétrieRelais hébergé dans l’UEFabriqué en Allemagne

{
“@context”: “https://schema.org”,
“@graph”: [
{
“@type”: “SoftwareApplication”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#hive-plugin”,
“name”: “ReportedIP Hive”,
“alternateName”: “ReportedIP Hive WordPress Plugin”,
“applicationCategory”: “SecurityApplication”,
“operatingSystem”: “WordPress 5.9+”,
“softwareVersion”: “2.1.50”,
“description”: “Community-powered WordPress security plugin with 16 attack sensors including a Web Application Firewall and four-method 2FA (TOTP, Email, SMS, WebAuthn). Free, open source under GPL-2.0.”,
“url”: “https://reportedip.com/products/wordpress-plugin/”,
“downloadUrl”: “https://github.com/reportedip/reportedip-hive/releases”,
“license”: “https://www.gnu.org/licenses/gpl-2.0.html”,
“offers”: {
“@type”: “Offer”,
“price”: “0”,
“priceCurrency”: “EUR”,
“availability”: “https://schema.org/InStock”
},
“publisher”: {
“@id”: “https://reportedip.com/#org”
}
},
{
“@type”: “SoftwareApplication”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#hive-pro”,
“name”: “ReportedIP Hive Professional”,
“description”: “Managed 2FA mail (500/month) and SMS (25/month) relay, 25,000 API checks per day, multi-site for up to 3 domains, cloud backup, priority sync.”,
“image”: “https://reportedip.com/wp-content/uploads/2025/08/reportedip-data-matrix-code-flow-header-background-1080×1920-1-683×1024.png”,
“offers”: {
“@type”: “Offer”,
“url”: “https://reportedip.com/pricing/”,
“priceCurrency”: “EUR”,
“price”: “14.90”,
“priceValidUntil”: “2027-12-31”,
“availability”: “https://schema.org/InStock”,
“seller”: {
“@id”: “https://reportedip.com/#org”
}
},
“applicationCategory”: “SecurityApplication”,
“operatingSystem”: “WordPress 5.9+”,
“applicationSubCategory”: “WordPress Security Subscription”,
“publisher”: {
“@id”: “https://reportedip.com/#organization”
}
},
{
“@type”: “SoftwareApplication”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#hive-business”,
“name”: “ReportedIP Hive Business”,
“description”: “100,000 API checks per day, 2,500 mails and 75 SMS per month, multi-site for up to 15 domains, white-label, WooCommerce integration, GDPR export, 12 h priority support SLA.”,
“image”: “https://reportedip.com/wp-content/uploads/2025/08/reportedip-data-matrix-code-flow-header-background-1080×1920-1-683×1024.png”,
“offers”: {
“@type”: “Offer”,
“url”: “https://reportedip.com/pricing/”,
“priceCurrency”: “EUR”,
“price”: “39.00”,
“priceValidUntil”: “2027-12-31”,
“availability”: “https://schema.org/InStock”,
“seller”: {
“@id”: “https://reportedip.com/#org”
}
},
“applicationCategory”: “SecurityApplication”,
“operatingSystem”: “WordPress 5.9+”,
“applicationSubCategory”: “WordPress Security Subscription”,
“publisher”: {
“@id”: “https://reportedip.com/#organization”
}
},
{
“@type”: “Organization”,
“@id”: “https://reportedip.com/#org”,
“name”: “ReportedIP / CMS ADMINS”,
“url”: “https://reportedip.com/”,
“logo”: “https://reportedip.com/wp-content/uploads/2025/08/reportedip-logo.png”,
“sameAs”: [
“https://github.com/reportedip”
]
},
{
“@type”: “BreadcrumbList”,
“itemListElement”: [
{
“@type”: “ListItem”,
“position”: 1,
“name”: “Home”,
“item”: “https://reportedip.com/”
},
{
“@type”: “ListItem”,
“position”: 2,
“name”: “Products”,
“item”: “https://reportedip.com/products/”
},
{
“@type”: “ListItem”,
“position”: 3,
“name”: “WordPress Plugin”,
“item”: “https://reportedip.com/products/wordpress-plugin/”
}
]
},
{
“@type”: “FAQPage”,
“@id”: “https://reportedip.com/products/wordpress-plugin/#faq”,
“mainEntity”: [
{
“@type”: “Question”,
“name”: “Does it work on multisite (WP Network)?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Yes. Hive activates network-wide and tracks attacks per-site, with optional global blocklist sharing across the network. Multi-site licence (Hive Pro = 3 sites, Business = 15 sites) controls how many independent sites can use the managed mail/SMS relay.”
}
},
{
“@type”: “Question”,
“name”: “How does the auto-update mechanism work?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Hive ships with the Plugin Update Checker (PUC v5.6+). The plugin checks GitHub Releases every 12 hours. When a new tag is pushed, a GitHub Action builds the ZIP and the WordPress dashboard surfaces the update like any plugin from WordPress.org.”
}
},
{
“@type”: “Question”,
“name”: “Will it slow down my site?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “No. Sensor counters use object cache (Redis when available) with millisecond lookups. Reputation API responses are cached locally with ETag support to save credits. The admin dashboard loads on demand, never on the front-end.”
}
},
{
“@type”: “Question”,
“name”: “Is it compatible with caching plugins?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Yes. All plugin admin and login pages are excluded from page cache automatically. Reputation lookups happen server-side before WordPress renders, so cached pages are served untouched. Tested against WP Rocket every release.”
}
},
{
“@type”: “Question”,
“name”: “Can I export the logs?”,
“acceptedAnswer”: {
“@type”: “Answer”,
“text”: “Yes. Every list table (Blocked IPs, Whitelist, Logs, API Queue, 2FA Grid) supports CSV and JSON export from the admin UI. WP-CLI commands cover the same operations for automation (full WP-CLI on Business+).”
}
}
]
}
]
}