Détection des attaques sur WordPress : les 16 capteurs de ReportedIP Hive
Dans ReportedIP Hive, la détection des attaques sur WordPress repose sur 16 capteurs qui surveillent les connexions, les commentaires, XML-RPC, l’API REST, les erreurs 404, les inscriptions et les formulaires, chacun sur son propre signal. Les 16 sont inclus dans la formule gratuite et fonctionnent sans aucune connexion externe : une installation neuve est surveillée dès la première requête.
Ce guide présente chaque capteur et l’attaque qu’il repère, montre où le régler et explique comment une requête suspecte devient un blocage sans exclure les vrais visiteurs ni les moteurs de recherche. L’interface de Hive est en anglais, les libellés sont donc cités tels qu’ils s’affichent.
Comment fonctionnent les capteurs de détection d’attaques dans WordPress ?
La plupart des capteurs comptent les événements par adresse IP sur une courte fenêtre glissante. Un mot de passe erroné, un commentaire classé comme spam ou l’appel d’une page inexistante augmente le compteur de l’adresse d’origine. Lorsqu’une adresse dépasse la limite d’un capteur, Hive la ralentit d’abord, puis la bloque et, en mode Community Network, la signale de façon anonymisée au réseau commun.
Quelques capteurs ne comptent rien et jugent une requête isolée : le pare-feu lit son contenu, la vérification des bots contrôle qu’un robot d’indexation est bien celui qu’il prétend être, et la preuve d’exécution du formulaire vérifie que le formulaire a bien été affiché dans un navigateur. Deviner des mots de passe, technique que MITRE ATT&CK répertorie comme Brute Force (T1110), n’est qu’une des attaques couvertes.
Les 16 capteurs et ce que chacun repère
Les noms de la deuxième colonne sont ceux des réglages sur la page Protection ; la dernière colonne indique la carte qui contient le réglage.
| # | Capteur | Ce qu’il repère | Carte |
|---|---|---|---|
| 1 | Monitor failed logins | Des mots de passe erronés répétés depuis une même adresse | Detection & Thresholds |
| 2 | Password spray threshold | De nombreux noms d’utilisateur différents essayés depuis une même adresse | Detection & Thresholds |
| 3 | Monitor comment spam | Les commentaires indésirables d’une adresse, y compris ceux pris par le honeypot invisible des commentaires | Detection & Thresholds |
| 4 | Monitor XML-RPC abuse | Les tentatives de mot de passe et l’abus de pingbacks via XML-RPC | Detection & Thresholds |
| 5 | Monitor application passwords | Les tentatives Basic-Auth qui cherchent à contourner la connexion à deux facteurs | Detection & Thresholds |
| 6 | Monitor REST API bursts | Les rafales de requêtes contre l’API REST, avec des limites plus strictes sur les routes sensibles | Detection & Thresholds |
| 7 | Block user enumeration | Les tentatives de lire les noms d’utilisateur et les erreurs de connexion qui en confirmeraient un | Detection & Thresholds |
| 8 | Monitor 404 scans | Les scanners qui cherchent des fichiers et des extensions, avec le blocage des chemins leurres | Detection & Thresholds, Firewall & Bots |
| 9 | Firewall enabled | L’injection SQL, le cross-site scripting, la traversée de répertoires et l’injection de commandes | Firewall & Bots |
| 10 | Bot verification | Les robots qui usurpent le user agent de Googlebot, Bingbot ou d’un autre moteur de recherche | Firewall & Bots |
| 11 | Registration rules | Les domaines d’e-mail jetables, les noms d’utilisateur interdits et les rafales d’inscriptions | Registration Rules |
| 12 | Form execution proof | Les envois de formulaires par des bots qui n’ont jamais affiché le formulaire | Form Protection |
| 13 | Community threat check on forms | Les adresses d’attaquants connues sur les commentaires, les inscriptions et les réinitialisations de mot de passe | Form Protection |
| 14 | Monitor country and network changes on login | Une connexion depuis un pays jamais vu pour cet utilisateur | Detection & Thresholds |
| 15 | Password policy | Les mots de passe faibles et ceux connus par des fuites de données | Password Policy |
| 16 | Monitor WooCommerce login forms | Les attaques sur les connexions du paiement et de Mon compte | Detection & Thresholds |
Le compte de 16 suit la liste des fonctions de l’extension : le password spraying est un capteur à part entière, et les chemins leurres comptent avec la détection des scans 404 comme un seul capteur.
Le tableau de bord montre quels capteurs sont actifs
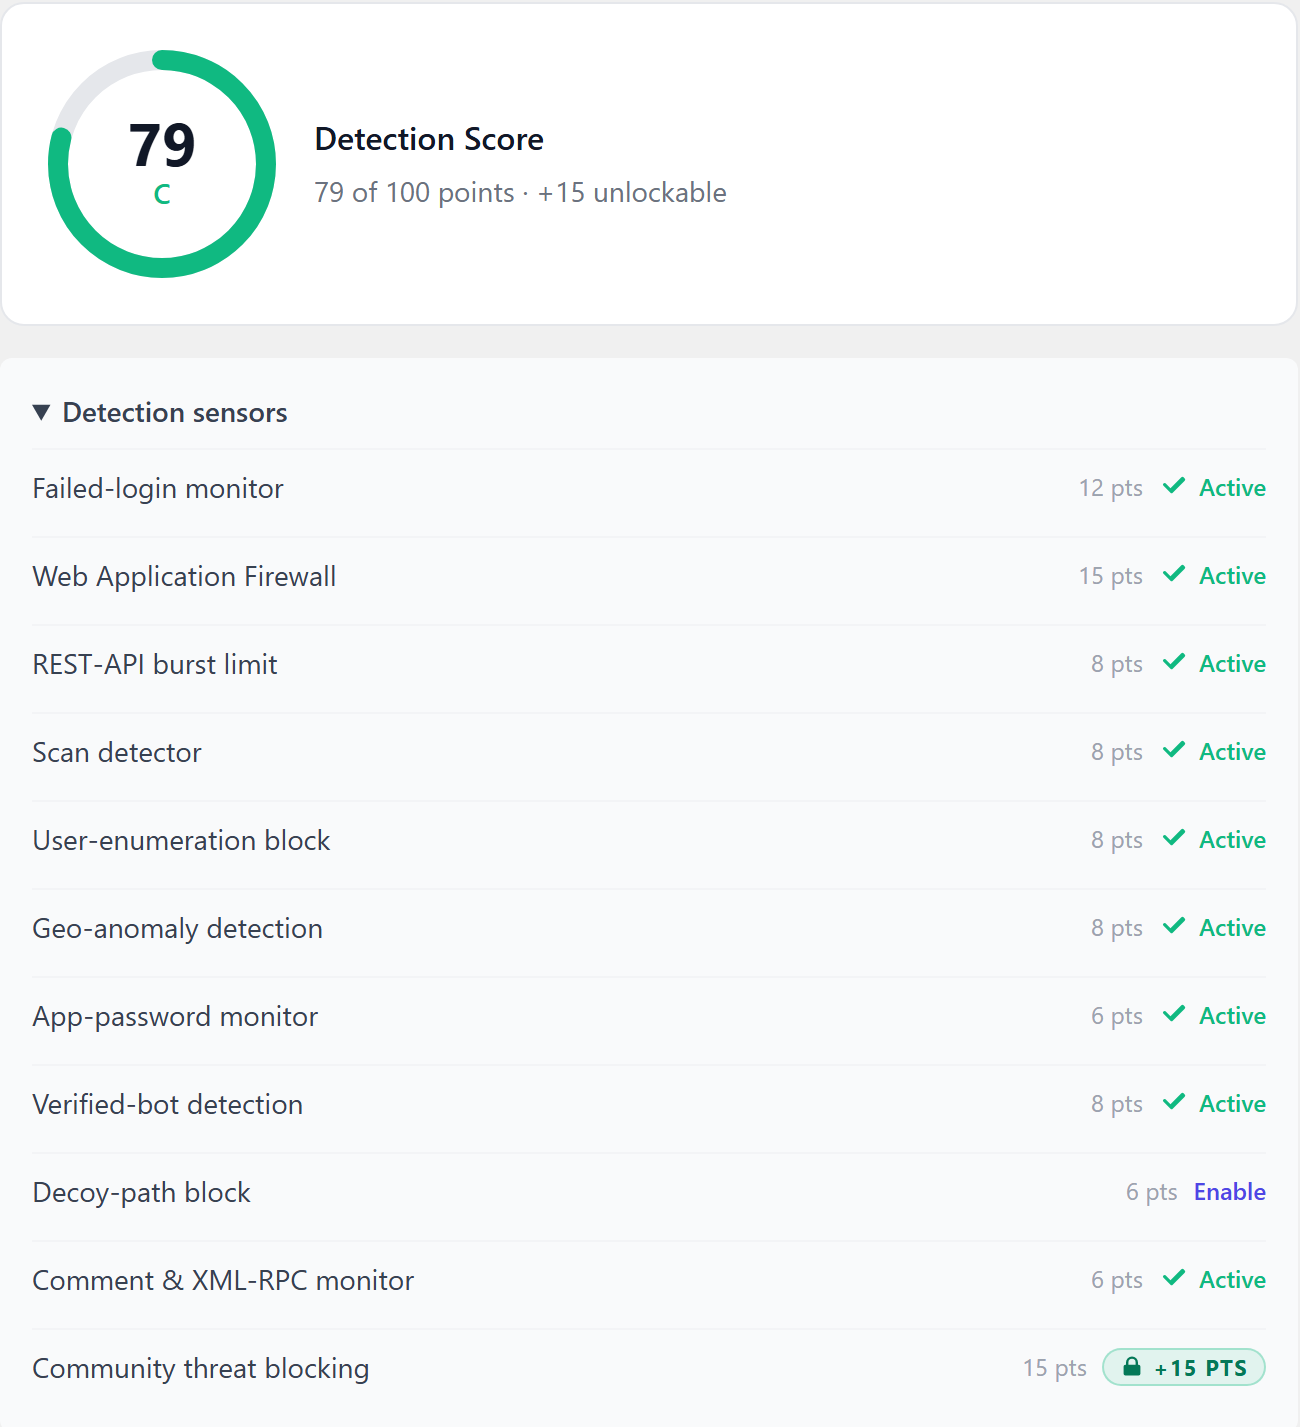
Sur le Security Dashboard, le Detection Score résume les capteurs actifs. Dépliez Detection sensors juste en dessous pour voir chaque capteur avec ses points, une coche verte Active, un lien Enable pour ce qui est désactivé et les points qu’une formule supérieure ajouterait.
Comment régler la sensibilité avec les niveaux de protection
Il est rarement nécessaire de toucher à une limite isolée. Ouvrez Protection, carte Detection & Thresholds, et choisissez un Protection level : Relaxed, Balanced, Strict ou Paranoid. Un clic règle ensemble la limite et la fenêtre des échecs de connexion, la durée de blocage et le niveau de protection communautaire. Balanced est le réglage par défaut appliqué par le démarrage rapide.
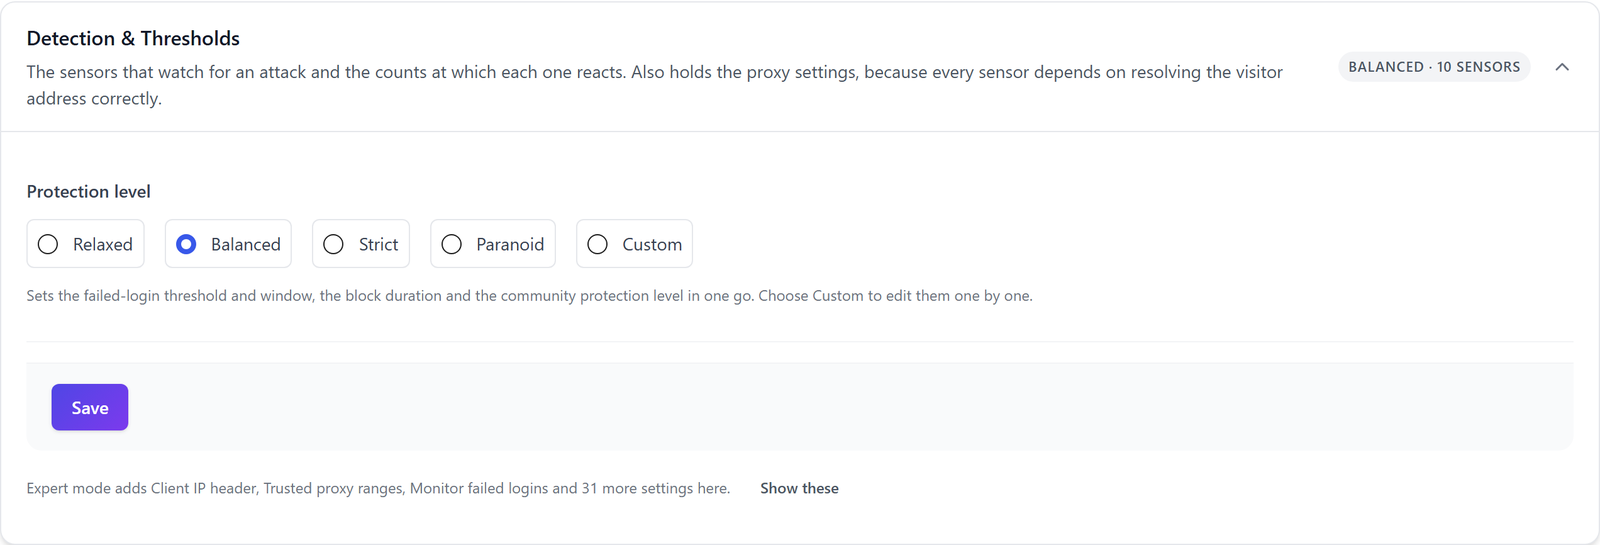
Choisissez Custom, ou activez le mode expert dans l’en-tête de la page, pour modifier chaque capteur séparément. Le mode expert affiche aussi les interrupteurs de chaque capteur et les réglages de proxy, qui comptent parce que chaque capteur dépend de la lecture de la vraie adresse du visiteur derrière un CDN ou un répartiteur de charge.
Comment le comptage devient un blocage
- Les capteurs de force brute partagent un même frein : des échecs répétés valent d’abord une courte pause à l’adresse, qui s’allonge à chaque nouvel échec.
- Si les tentatives continuent, l’adresse fait l’objet d’un vrai blocage sur le site.
- Les récidivistes montent l’échelle d’escalade de la carte Blocking & Escalation : chaque nouveau blocage dure plus longtemps que le précédent.
- En mode Community Network, Hive met en file un signalement anonymisé et l’adresse devient connue de tous les autres sites du réseau.
Avec le Report-only mode activé dans la même carte, chaque étape est journalisée mais rien n’est bloqué. C’est la façon sûre d’essayer d’abord un niveau de protection plus strict sur le trafic réel.
Quels capteurs sont inclus dans quelle formule ?
Les 16 capteurs font partie de la formule gratuite. Les formules payantes en approfondissent certains plutôt que d’en ajouter de nouveaux :
| Formule | Ce qu’elle ajoute aux capteurs |
|---|---|
| Free | Les 16 capteurs avec les règles de pare-feu fournies |
| Professional | Des jeux de règles de pare-feu plus poussés via Priority Sync |
| Professional | Des listes à jour des chemins leurres et des domaines d’e-mail jetables |
| Professional | Des règles d’inscription illimitées avec expressions régulières |
| Business | La protection des formulaires pour WPForms, Gravity Forms, Forminator, Formidable, Elementor et Ultimate Member |
Local Shield fait tourner 15 des 16 capteurs. La vérification communautaire sur les formulaires a besoin de Community Network, parce qu’elle interroge le réseau sur l’adresse.
Pourquoi les moteurs de recherche et les robots d’IA ne sont pas bloqués
Un passage d’indexation sur d’anciens liens produit des erreurs 404 et des rafales REST qui ressemblent à un scan. Avec Exempt verified crawlers from auto-blocking dans la carte Firewall & Bots, Hive ne compte pas ces requêtes et ne bloque jamais automatiquement le robot, mais seulement s’il l’a vérifié. La vérification contrôle les plages IP officielles de Googlebot, Bingbot, Applebot et d’autres, ou confirme le nom d’hôte par un DNS inverse confirmé dans les deux sens. Un user agent seul ne suffit pas : un scanner qui se fait appeler Googlebot est traité comme n’importe quel autre scanner.
L’exemption s’arrête là où un robot vérifié n’a rien à faire. La connexion et les autres capteurs d’identifiants, les chemins leurres, les contrôles de contenu du pare-feu et les routes REST sensibles s’appliquent à toutes les adresses.
Où voir ce que les capteurs ont repéré
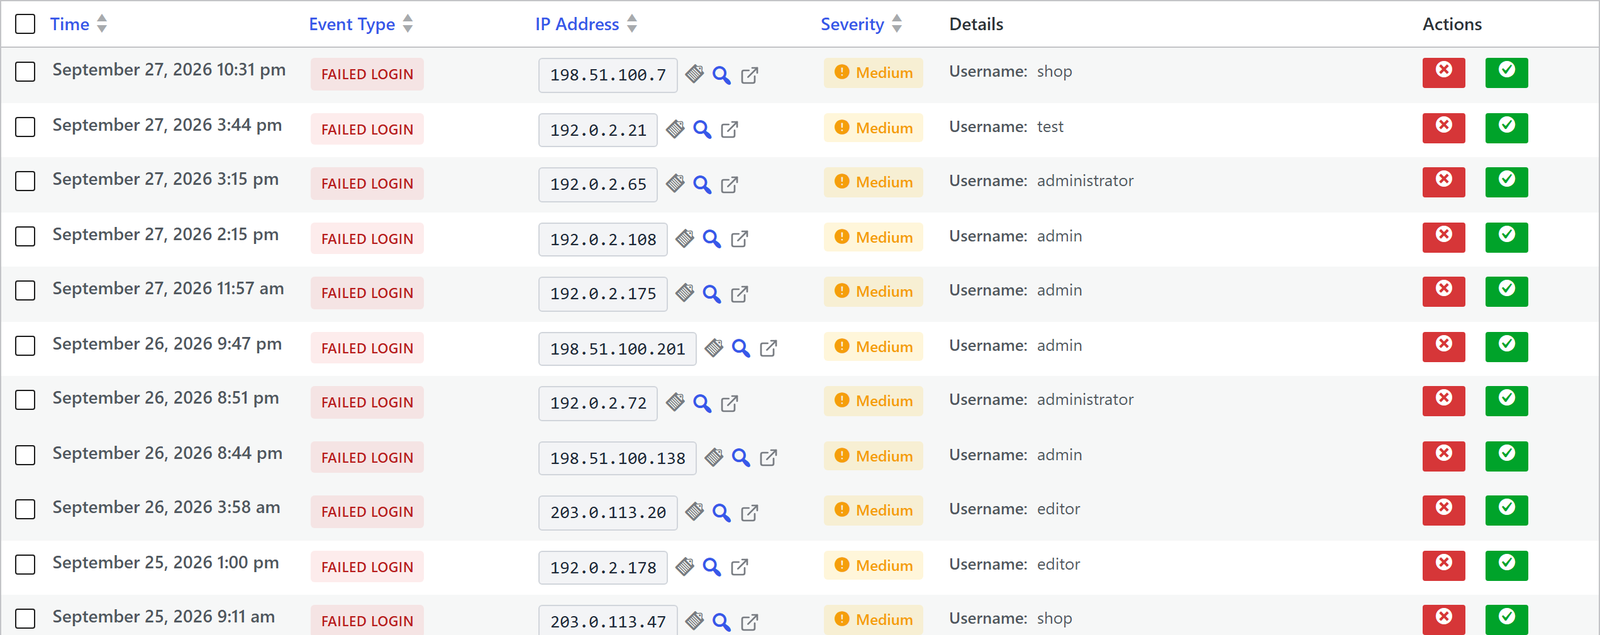
Chaque détection arrive dans Activity, onglet Event Log. Filtrez par type d’événement, gravité et date, ou recherchez une adresse. Chaque ligne renvoie vers une consultation de l’adresse et propose de la bloquer ou de l’ajouter à la liste blanche.
Questions sur la détection des attaques dans WordPress
Les capteurs ralentissent-ils mon site WordPress ?
Les capteurs n’agissent que lorsque leur événement se produit, par exemple un échec de connexion, un commentaire ou une réponse 404 : un affichage de page normal ne touche donc pas la plupart d’entre eux. Les compteurs sont tenus par adresse et expirent d’eux-mêmes, ce qui garde les données stockées réduites même sur un site attaqué en continu.
Puis-je désactiver un seul capteur ?
Activez le mode expert dans l’en-tête de la page et ouvrez la page Protection. La plupart des capteurs de comptage ont leur propre interrupteur dans la carte Detection & Thresholds ; les capteurs du pare-feu, des inscriptions, des formulaires et des mots de passe se trouvent dans les cartes Firewall & Bots, Registration Rules, Form Protection et Password Policy. Le Detection Score du tableau de bord baisse des points du capteur désactivé.
La détection des attaques fonctionne-t-elle sans le réseau communautaire ?
Local Shield fait tourner 15 des 16 capteurs sur votre propre serveur, sans aucune connexion externe. Seule la vérification communautaire sur les formulaires a besoin de Community Network, car elle compare les adresses des visiteurs aux signalements des autres sites. Les blocages fondés sur la réputation communautaire relèvent eux aussi de Community Network.
Comment éviter que les capteurs bloquent ma propre équipe ?
Ajoutez le réseau du bureau, votre VPN et vos services de surveillance à la liste blanche sous Activity, onglet IP Lists. Les adresses de la liste blanche ne sont jamais comptées ni bloquées. Si votre site se trouve derrière Cloudflare ou un répartiteur de charge, vérifiez aussi les réglages de proxy, sinon tous les visiteurs partagent l’adresse du proxy.
Pour aller plus loin
- Le démarrage rapide de Hive
- Le blocage IP progressif
- Les chemins leurres du honeypot
- Le pare-feu de Hive
La documentation de Hive décrit réglage par réglage les capteurs d’attaque, l’escalade des blocages et la vérification des robots.