Detección de ataques en WordPress: los 16 sensores de ReportedIP Hive
En ReportedIP Hive, la detección de ataques en WordPress se basa en 16 sensores que vigilan los inicios de sesión, los comentarios, XML-RPC, la API REST, los errores 404, los registros y los formularios, cada uno con su propia señal. Los 16 están incluidos en el plan gratuito y funcionan sin ninguna conexión externa, así que una instalación nueva queda vigilada desde la primera petición.
Esta guía presenta cada sensor con el ataque que detecta, muestra dónde se ajusta y explica cómo una petición sospechosa acaba en un bloqueo sin dejar fuera a visitantes reales ni a los buscadores. La interfaz de Hive está en inglés, así que los textos aparecen tal como se ven en pantalla.
¿Cómo funcionan los sensores de detección de ataques en WordPress?
La mayoría de los sensores cuentan eventos por dirección IP en una ventana de tiempo corta y móvil. Una contraseña incorrecta, un comentario marcado como spam o la petición de una página que no existe suman al contador de la dirección que los envió. Cuando una dirección supera el límite de un sensor, Hive primero la frena, después la bloquea y, en el modo Community Network, la notifica de forma anonimizada a la red común.
Algunos sensores no cuentan nada y juzgan una sola petición: el firewall lee su contenido, la verificación de bots comprueba que un rastreador es quien dice ser y la prueba de ejecución del formulario verifica que el formulario se mostró alguna vez en un navegador. Adivinar contraseñas, la técnica que MITRE ATT&CK recoge como Brute Force (T1110), es solo uno de los ataques cubiertos.
Los 16 sensores y lo que detecta cada uno
Los nombres de la segunda columna son los de los ajustes en la página Protection; la última columna indica la tarjeta que contiene el ajuste.
| # | Sensor | Qué detecta | Tarjeta |
|---|---|---|---|
| 1 | Monitor failed logins | Contraseñas incorrectas repetidas desde una misma dirección | Detection & Thresholds |
| 2 | Password spray threshold | Muchos nombres de usuario distintos probados desde una misma dirección | Detection & Thresholds |
| 3 | Monitor comment spam | Comentarios de spam de una dirección, incluidos los que caen en el honeypot invisible de comentarios | Detection & Thresholds |
| 4 | Monitor XML-RPC abuse | Intentos de adivinar contraseñas y abuso de pingbacks a través de XML-RPC | Detection & Thresholds |
| 5 | Monitor application passwords | Intentos de Basic-Auth que buscan saltarse el inicio de sesión en dos pasos | Detection & Thresholds |
| 6 | Monitor REST API bursts | Avalanchas de peticiones contra la API REST, con límites más estrictos en las rutas sensibles | Detection & Thresholds |
| 7 | Block user enumeration | Intentos de leer nombres de usuario y errores de acceso que confirmarían uno | Detection & Thresholds |
| 8 | Monitor 404 scans | Escáneres que buscan archivos y plugins, junto con el bloqueo de rutas señuelo | Detection & Thresholds, Firewall & Bots |
| 9 | Firewall enabled | Inyección SQL, cross-site scripting, path traversal e inyección de comandos | Firewall & Bots |
| 10 | Bot verification | Rastreadores que falsifican el user agent de Googlebot, Bingbot u otro buscador | Firewall & Bots |
| 11 | Registration rules | Dominios de correo desechables, nombres de usuario prohibidos y avalanchas de registros | Registration Rules |
| 12 | Form execution proof | Envíos de formularios de bots que nunca mostraron el formulario | Form Protection |
| 13 | Community threat check on forms | Direcciones de atacantes conocidas en comentarios, registros y restablecimientos de contraseña | Form Protection |
| 14 | Monitor country and network changes on login | Un inicio de sesión desde un país nunca visto para ese usuario | Detection & Thresholds |
| 15 | Password policy | Contraseñas débiles y contraseñas conocidas por filtraciones de datos | Password Policy |
| 16 | Monitor WooCommerce login forms | Ataques contra el acceso en el checkout y en Mi cuenta | Detection & Thresholds |
El recuento de 16 sigue la lista de funciones del plugin: el password spraying es un sensor propio, y las rutas señuelo cuentan junto con la detección de escaneos 404 como uno solo.
El panel muestra qué sensores están activos
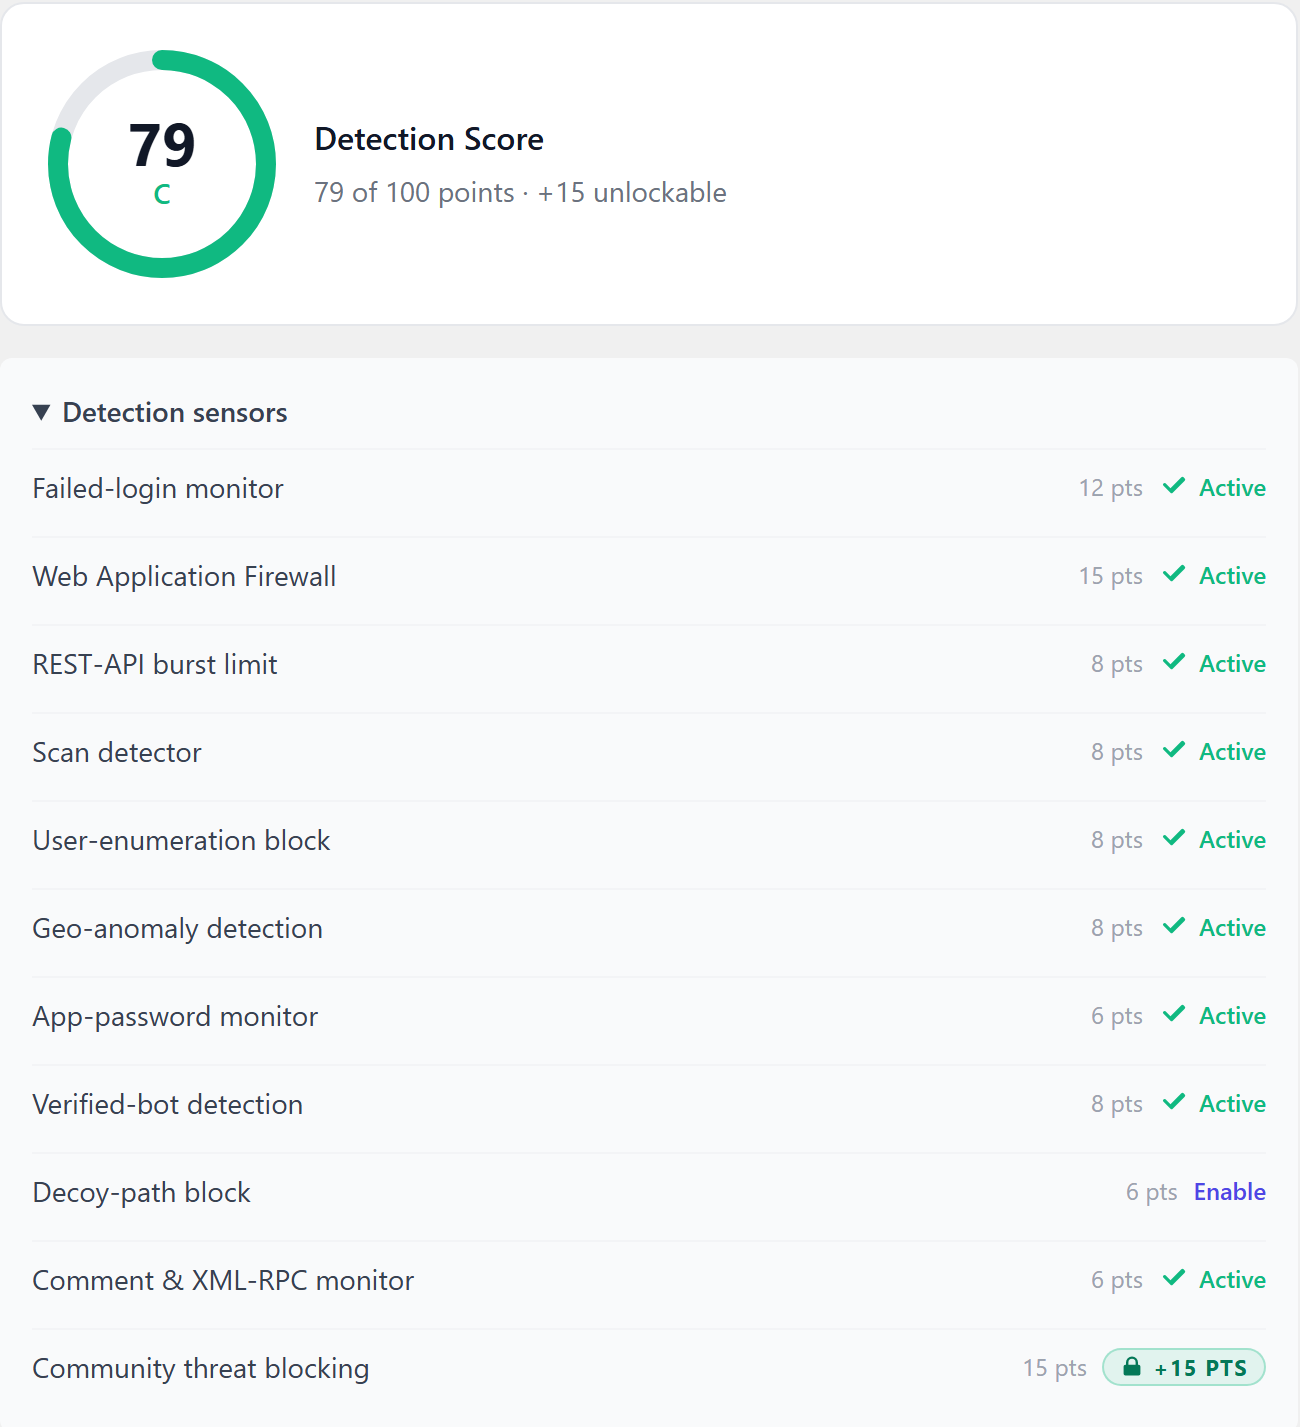
En el Security Dashboard, el Detection Score resume los sensores activos. Despliega Detection sensors justo debajo para ver cada sensor con sus puntos, una marca verde Active, un enlace Enable para lo que está desactivado y los puntos que añadiría un plan superior.
Cómo ajustar la sensibilidad con los niveles de protección
Casi nunca hace falta tocar un límite concreto. Abre Protection, tarjeta Detection & Thresholds, y elige un Protection level: Relaxed, Balanced, Strict o Paranoid. Un clic ajusta a la vez el límite y la ventana de inicios de sesión fallidos, la duración del bloqueo y el nivel de protección comunitaria. Balanced es el valor que aplica el inicio rápido.
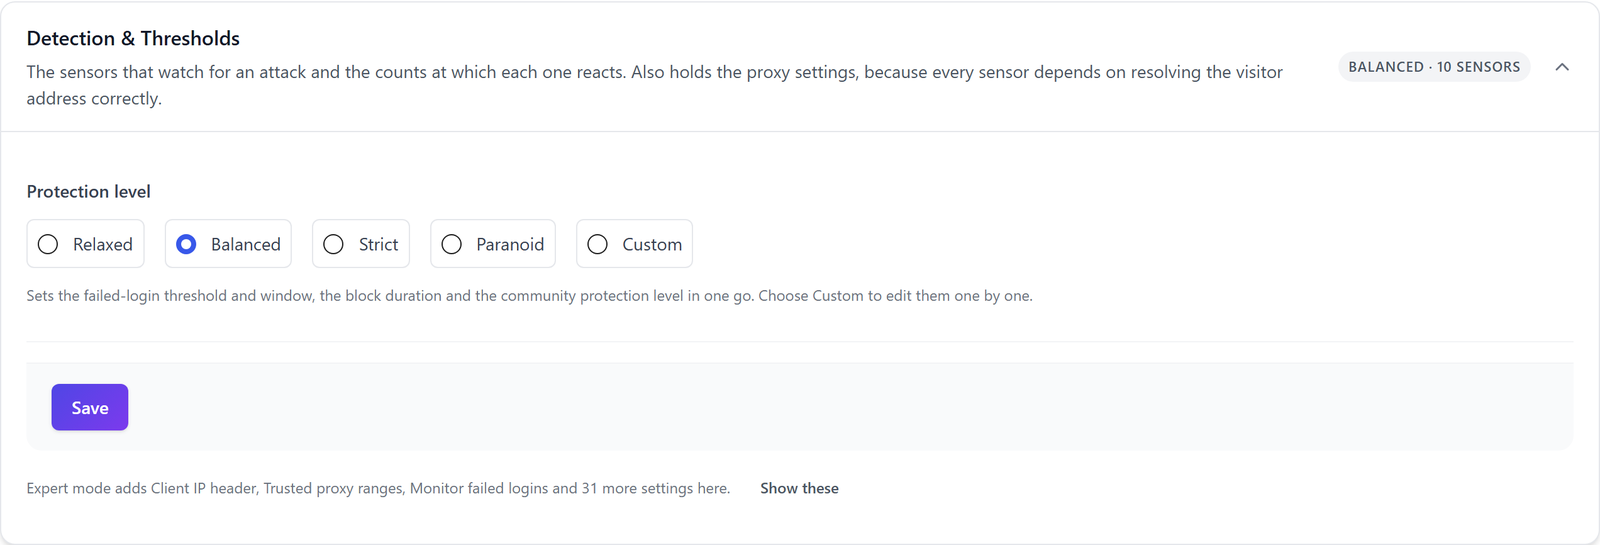
Elige Custom, o activa el modo experto en la cabecera de la página, para editar cada sensor por separado. El modo experto muestra además los interruptores de cada sensor y los ajustes de proxy, que importan porque todos los sensores dependen de leer la dirección real del visitante detrás de una CDN o un balanceador de carga.
Cómo el recuento se convierte en un bloqueo
- Los sensores de fuerza bruta comparten un mismo freno: los fallos repetidos le cuestan primero a la dirección una pausa corta, que se alarga con cada nuevo fallo.
- Si los intentos continúan, la dirección recibe un bloqueo real en el sitio.
- Los reincidentes suben por la escalera de escalado de la tarjeta Blocking & Escalation, así que cada nuevo bloqueo dura más que el anterior.
- En el modo Community Network, Hive pone en cola una notificación anonimizada y la dirección pasa a ser conocida por todos los demás sitios de la red.
Con el Report-only mode activado en la misma tarjeta, cada paso queda registrado pero no se bloquea nada. Es la forma segura de probar primero un nivel de protección más estricto con tráfico real.
¿Qué sensores incluye cada plan?
Los 16 sensores forman parte del plan gratuito. Los planes de pago amplían algunos de ellos en lugar de añadir otros nuevos:
| Plan | Qué añade a los sensores |
|---|---|
| Free | Los 16 sensores con las reglas de firewall incluidas |
| Professional | Conjuntos de reglas de firewall más profundos a través de Priority Sync |
| Professional | Listas actualizadas de rutas señuelo y dominios de correo desechables |
| Professional | Reglas de registro ilimitadas con expresiones regulares |
| Business | Protección de formularios para WPForms, Gravity Forms, Forminator, Formidable, Elementor y Ultimate Member |
Local Shield ejecuta 15 de los 16 sensores. La comprobación comunitaria en los formularios necesita Community Network, porque consulta a la red sobre la dirección.
Por qué no se bloquea a los buscadores ni a los rastreadores de IA
Un rastreo sobre enlaces antiguos produce errores 404 y avalanchas REST que parecen un escaneo. Con Exempt verified crawlers from auto-blocking en la tarjeta Firewall & Bots, Hive no cuenta esas peticiones y nunca bloquea al rastreador de forma automática, pero solo si lo ha verificado. La verificación comprueba los rangos de IP oficiales de Googlebot, Bingbot, Applebot y otros, o confirma el nombre de host mediante DNS inverso con confirmación directa. Un user agent por sí solo no basta, así que un escáner que se hace llamar Googlebot se trata como cualquier otro escáner.
La excepción termina donde un rastreador verificado no tiene nada que hacer. El inicio de sesión y los demás sensores de credenciales, las rutas señuelo, las comprobaciones de contenido del firewall y las rutas REST sensibles se aplican a todas las direcciones.
Dónde ver lo que han detectado los sensores
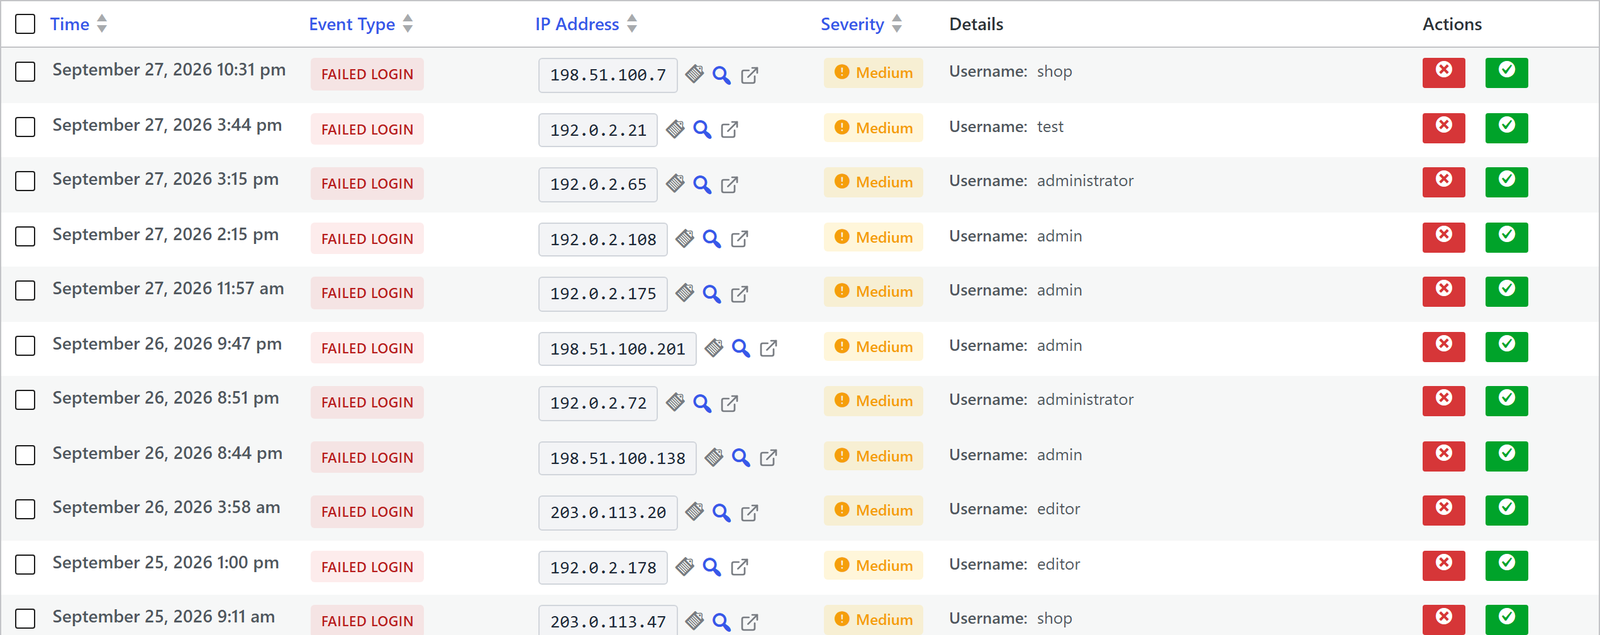
Cada detección llega a Activity, pestaña Event Log. Filtra por tipo de evento, gravedad y fecha, o busca una dirección. Cada fila enlaza con una consulta de la dirección y ofrece bloquearla o añadirla a la lista blanca.
Preguntas sobre la detección de ataques en WordPress
¿Hacen los sensores más lento mi sitio WordPress?
Los sensores solo actúan cuando ocurre su evento, como un inicio de sesión fallido, un comentario o una respuesta 404, así que una visita normal a una página no toca a la mayoría. Los contadores se llevan por dirección y caducan solos, lo que mantiene pequeños los datos guardados incluso en un sitio bajo ataque constante.
¿Puedo desactivar un solo sensor?
Activa el modo experto en la cabecera de la página y abre la página Protection. La mayoría de los sensores de recuento tienen su propio interruptor en la tarjeta Detection & Thresholds; los de firewall, registros, formularios y contraseñas están en las tarjetas Firewall & Bots, Registration Rules, Form Protection y Password Policy. El Detection Score del panel baja en los puntos del sensor que desactives.
¿Funciona la detección de ataques sin la red comunitaria?
Local Shield ejecuta 15 de los 16 sensores en tu propio servidor, sin ninguna conexión externa. Solo la comprobación comunitaria en los formularios necesita Community Network, porque compara las direcciones de los visitantes con las notificaciones de otros sitios. Los bloqueos basados en la reputación comunitaria también son una función de Community Network.
¿Cómo evito que los sensores bloqueen a mi propio equipo?
Añade la red de la oficina, tu VPN y los servicios de monitorización a la lista blanca en Activity, pestaña IP Lists. Las direcciones de la lista blanca nunca se cuentan ni se bloquean. Si tu sitio está detrás de Cloudflare o de un balanceador de carga, revisa también los ajustes de proxy, porque si no todos los visitantes comparten la dirección del proxy.
Sigue leyendo
- El inicio rápido de Hive
- El bloqueo progresivo de IP
- Las rutas señuelo del honeypot
- El firewall de Hive
La documentación de Hive describe ajuste por ajuste los sensores de ataque, el escalado de bloqueos y la verificación de rastreadores.