Rutas señuelo como honeypot de WordPress: detectar escáneres en la primera petición
Un honeypot para WordPress con rutas señuelo detecta a los escáneres con una sola petición: ReportedIP Hive vigila direcciones a las que no enlaza ninguna página y que ningún visitante real pide jamás, así que el primer acceso ya es la señal de ataque. La función es gratuita, viene activada de serie y no necesita mantenimiento.
Esta guía explica cómo funcionan las rutas señuelo, qué ocurre con cada acceso, cómo proteger los archivos de copia de seguridad reales a nivel de servidor y cómo añadir tus propias trampas. La interfaz de Hive está en inglés, así que los textos aparecen tal como se ven en pantalla.
¿Qué es una ruta señuelo en WordPress?
Los escáneres automáticos no navegan, adivinan. Piden copias de seguridad olvidadas de la configuración, archivos de entorno, volcados de la base de datos y archivos con credenciales, con la esperanza de que un despliegue descuidado haya dejado alguno legible en la raíz web. La OWASP Web Security Testing Guide incluye por eso las copias antiguas y los archivos sin enlazar entre los puntos de ataque habituales.
Una ruta señuelo convierte esas conjeturas en una señal. Hive incluye una lista propia de esas direcciones. Ninguna está enlazada en un sitio WordPress normal, así que una petición a una de ellas procede de una herramienta que sondea el sitio, no de una persona que lo lee. No publicamos la lista, porque un escáner que la conociera podría simplemente saltarse esas direcciones.
Por qué basta una sola petición
La mayoría de los sensores de ataque necesitan un patrón antes de reaccionar: varios inicios de sesión fallidos, una ráfaga de errores 404, una avalancha de peticiones REST. Eso protege a los visitantes reales que se equivocan de contraseña o siguen un enlace antiguo. Una ruta señuelo no necesita esa paciencia. No hay ningún motivo legítimo para pedirla, así que Hive toma la primerísima petición como indicador de ataque en lugar de esperar a que suba un contador.
Como la señal es tan limpia, los accesos a señuelos están entre las notificaciones más valiosas de la red comunitaria. Una dirección que busca archivos de credenciales en un sitio casi seguro hace lo mismo en miles de otros.
Cómo activar las rutas señuelo
Las rutas señuelo vienen activadas de serie en todos los planes. Para comprobarlo o cambiarlo, activa el modo experto en la cabecera de la página, abre Protection, tarjeta Firewall & Bots, y busca Decoy path blocking. La vista normal muestra el ajuste con un enlace Open in expert mode.
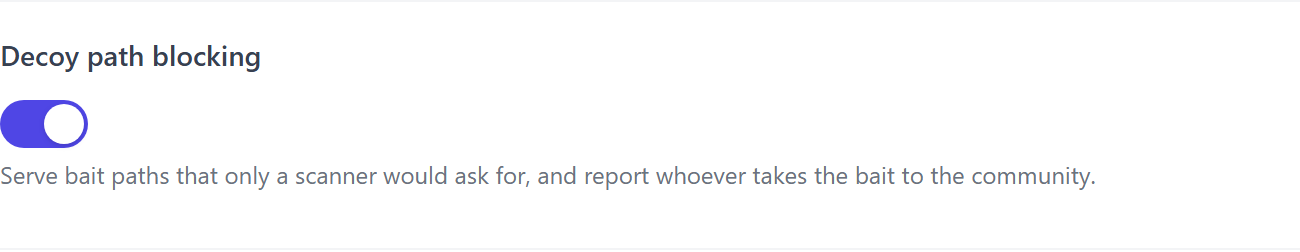
El Detection Score del panel cuenta las rutas señuelo como un sensor propio, Decoy-path block. Si ahí aparece Enable, el interruptor está desactivado.
Qué pasa cuando un escáner muerde el anzuelo
- La petición se rechaza, así que el escáner nunca recibe un archivo.
- El Event Log registra un Decoy Path Hit con la dirección y la hora.
- En el modo Community Network, Hive notifica la dirección a la red de forma anonimizada, y todos los demás sitios se enteran.
Las direcciones de tu lista blanca se omiten por completo. Con el Report-only mode activado en Blocking & Escalation, el acceso se registra y se notifica pero la petición no se rechaza, lo que resulta útil mientras compruebas que ninguna de tus propias herramientas pide una trampa por error.
Proteger los archivos de copia reales a nivel de servidor
Una ruta señuelo solo funciona si la petición llega a WordPress. Si en el disco hay un archivo de copia real con un nombre coincidente, Apache o nginx podrían servirlo directamente antes de que se ejecute PHP. Por eso Hive añade reglas de reescritura a nivel del servidor web que hacen pasar esas peticiones por WordPress, donde el sensor las ve, en lugar de servir el archivo.
- Apache y LiteSpeed: Hive escribe las reglas él mismo en el
.htaccess, en un bloque marcado con# BEGIN ReportedIP Hive Decoy. No hace falta ningún paso manual. - nginx: copia el fragmento desde Tools, pestaña Server, tarjeta Decoy Path Block (rewrite rules) en la configuración de tu servidor. Hay una forma con regex para nginx puro y una forma exact-match para ISPConfig y otros entornos gestionados.
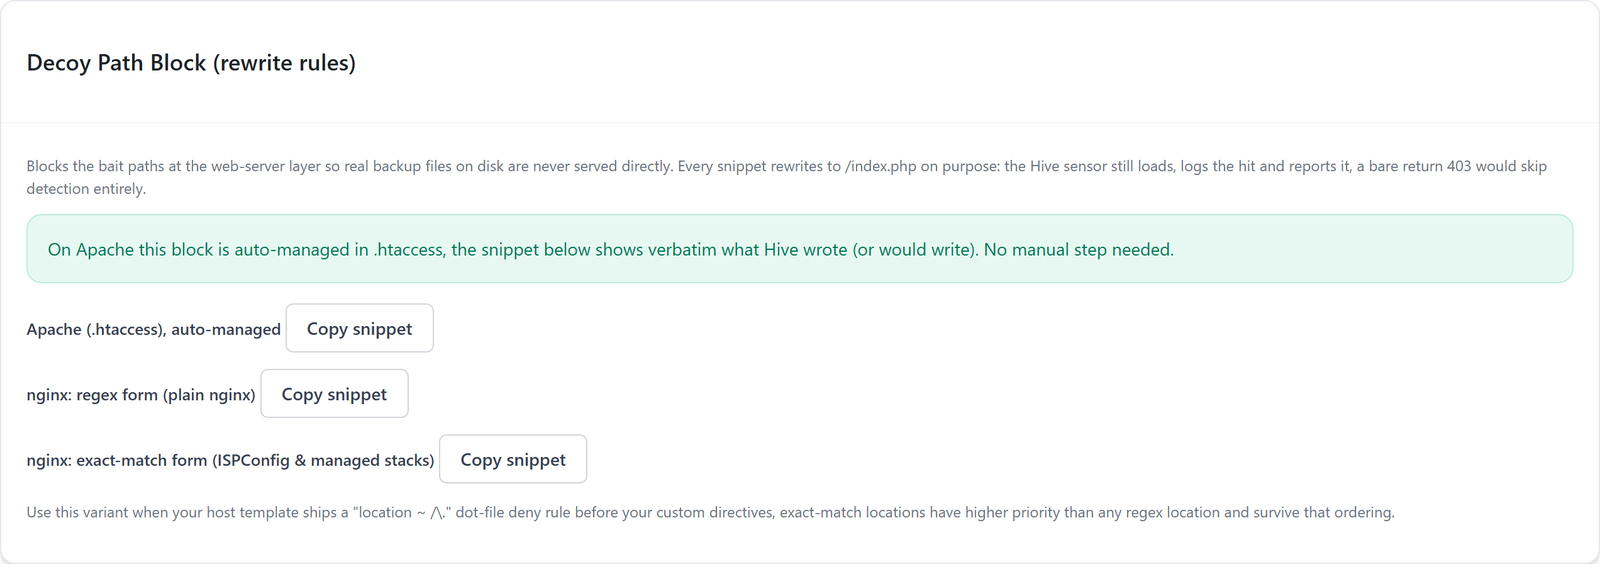
Las reglas redirigen a WordPress a propósito en lugar de responder con un simple 403 a nivel de servidor, porque un rechazo sin más se saltaría la detección y la notificación. La mejor protección sigue siendo no dejar copias en la raíz web: muévelas fuera de la raíz de documentos y borra las copias antiguas después de cada despliegue.
Revisa la raíz web en busca de copias olvidadas
Las rutas señuelo atrapan al escáner, pero una copia legible seguiría siendo una fuga si se escapara por otro lado. Después de cada despliegue, revisa una vez la raíz web y los directorios junto a wp-config.php por SSH, SFTP o el gestor de archivos de tu proveedor. Elimina todo lo que no forme parte del sitio: copias con terminaciones como .bak, .old u .orig, cualquier archivo .env, las exportaciones de la base de datos en .sql y los archivos comprimidos del sitio completo. Guarda esos archivos en un directorio fuera de la raíz de documentos, donde ningún servidor web pueda servirlos.
Muchos plugins de copias de seguridad guardan sus archivos en wp-content por defecto. Revisa sus ajustes y lleva el destino fuera de la raíz web o a un almacenamiento externo.
Añade tus propias rutas señuelo
Los desarrolladores amplían la lista incluida con el filtro reportedip_hive_decoy_paths. Buenos candidatos son las direcciones de un sistema anterior que los escáneres aún prueban, como la administración de una tienda antigua. No añadas nunca una dirección a la que enlace una página real o que llame un servicio que uses, porque cada petición a ella contaría como un ataque.
Dónde ver los accesos a los señuelos
Abre Activity, pestaña Event Log, y filtra por el tipo de evento Decoy Path Hit. Cada fila muestra la dirección, la hora y la ruta solicitada, y ofrece consultar la dirección o bloquearla a mano. Un goteo constante de accesos es normal en cualquier sitio público; una oleada repentina desde muchas direcciones suele indicar que está en marcha una nueva campaña de escaneo.
Rutas señuelo, honeypot de formularios y servidor honeypot
| Trampa | Qué atrapa | Dónde funciona |
|---|---|---|
| Rutas señuelo | Escáneres que buscan archivos | En cada sitio con Hive |
| Honeypot de formularios | Bots que rellenan formularios de comentarios y de contacto | En cada sitio con Hive |
| Servidor honeypot | Ataques contra un servidor trampa dedicado | En un servidor que gestionas para la red |
Las tres alimentan la misma red comunitaria. La guía del honeypot de formularios trata el spam, y la documentación del servidor honeypot explica cómo gestionar una trampa dedicada.
Preguntas sobre las rutas señuelo como honeypot de WordPress
¿Pueden las rutas señuelo bloquear a visitantes reales?
Ninguna página de un sitio WordPress normal enlaza a una ruta señuelo, así que los visitantes corrientes nunca piden una. El riesgo está en tus propias herramientas: un plugin de copias, un servicio de monitorización o un script de despliegue que busque un archivo así. Añade sus direcciones a la lista blanca y se omitirán por completo.
¿Por qué no se publica la lista de rutas señuelo?
Una trampa solo funciona mientras el atacante no sabe dónde está. Un escáner con la lista podría saltarse esas direcciones y sondear todo lo demás sin molestias. La lista forma parte del plugin en tu servidor, y con el filtro añades rutas propias sin que nadie más las conozca.
¿Funcionan las rutas señuelo con Cloudflare o una CDN?
Funcionan siempre que la petición llegue a WordPress, que es lo normal con direcciones que no existen como archivos estáticos. Configura en la tarjeta Detection & Thresholds la cabecera de la IP del cliente y los rangos de proxy de confianza, para que Hive registre la dirección real del escáner y no la de la CDN.
¿Necesito rutas señuelo si no tengo copias en la raíz web?
Sí. El valor de una ruta señuelo está en reconocer al escáner, no en proteger un archivo. Cada acceso identifica una dirección que está sondeando sitios de forma activa, y en el modo Community Network esa información protege a otros sitios antes de que el mismo escáner llegue a ellos.
Sigue leyendo
La documentación de Hive detalla los sensores de ataque y los ajustes del firewall.