Köderpfade als WordPress-Honeypot: Scanner bei der ersten Anfrage erkennen
Ein WordPress-Honeypot mit Köderpfaden erkennt Scanner an einer einzigen Anfrage: ReportedIP Hive überwacht Adressen, auf die keine Seite verlinkt und die kein echter Besucher je aufruft, deshalb ist schon der erste Treffer das Angriffssignal. Die Funktion ist kostenlos, ab Werk eingeschaltet und braucht keine Pflege.
Diese Anleitung erklärt, wie Köderpfade funktionieren, was bei einem Treffer passiert, wie Sie echte Backup-Dateien auf Server-Ebene schützen und wie Sie eigene Fallen ergänzen.
Was ist ein Köderpfad in WordPress?
Automatisierte Scanner surfen nicht, sie raten. Sie fragen nach vergessenen Konfigurations-Backups, Umgebungsdateien, Datenbank-Dumps und Dateien mit Zugangsdaten, in der Hoffnung, dass ein unsauberes Deployment eine davon lesbar im Web-Root liegen gelassen hat. Der OWASP Web Security Testing Guide führt alte Backups und nicht verlinkte Dateien genau deshalb als typischen Angriffspunkt.
Ein Köderpfad macht aus diesem Raten ein Signal. Hive bringt eine eingebaute Liste solcher Adressen mit. Keine davon ist auf einer normalen WordPress-Website irgendwo verlinkt, eine Anfrage danach kommt also von einem Werkzeug, das die Website abtastet, nicht von einem Menschen, der sie liest. Die Liste veröffentlichen wir nicht, denn ein Scanner, der sie kennt, könnte diese Adressen einfach auslassen.
Warum eine einzige Anfrage genügt
Die meisten Angriffssensoren brauchen ein Muster, bevor sie reagieren: mehrere fehlgeschlagene Anmeldungen, eine Häufung von 404-Fehlern, eine Flut von REST-Anfragen. Das schützt echte Besucher, die ein Passwort vertippen oder einem alten Link folgen. Ein Köderpfad braucht diese Geduld nicht. Es gibt keinen legitimen Grund, ihn aufzurufen, deshalb wertet Hive schon die allererste Anfrage als Angriffsmerkmal, statt zu warten, bis sich ein Zähler aufbaut.
Weil das Signal so sauber ist, gehören Köder-Treffer zu den wertvollsten Meldungen im Community-Netzwerk. Eine Adresse, die auf einer Website nach Dateien mit Zugangsdaten sucht, tut sehr wahrscheinlich dasselbe auf Tausenden anderen.
So schalten Sie Köderpfade ein
Köderpfade sind in jedem Tarif ab Werk eingeschaltet. Um das zu prüfen oder zu ändern, schalten Sie im Seitenkopf den Expertenmodus ein, öffnen Schutz, Karte Firewall & Bots, und suchen Köderpfade blockieren. Die normale Ansicht zeigt die Einstellung mit dem Link Im Expertenmodus öffnen.
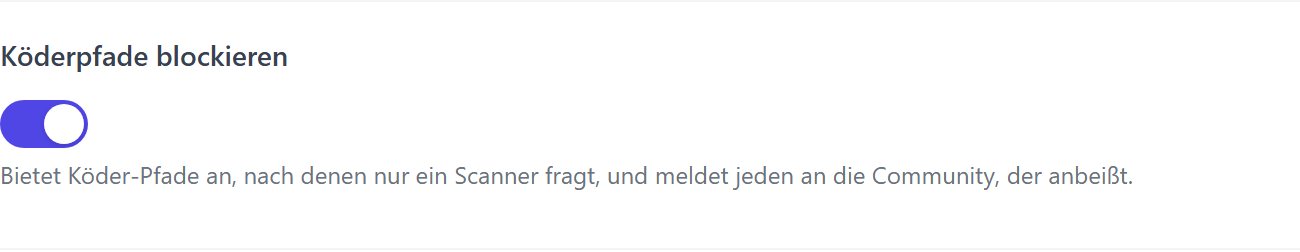
Der Erkennungs-Score im Dashboard zählt Köderpfade als eigenen Sensor, Köderpfad-Sperre. Steht dort Aktivieren, ist der Schalter aus.
Was passiert, wenn ein Scanner anbeißt
- Die Anfrage wird abgewiesen, der Scanner erhält also nie eine Datei.
- Das Ereignisprotokoll hält einen Köder-Pfad-Treffer mit Adresse und Zeit fest.
- Im Community-Netzwerk meldet Hive die Adresse anonymisiert an das Netzwerk, und jede andere Website erfährt davon.
Adressen auf Ihrer Whitelist werden vollständig übersprungen. Ist unter Sperren & Eskalation der Nur-Melden-Modus eingeschaltet, wird der Treffer protokolliert und gemeldet, die Anfrage aber nicht abgewiesen. Das hilft, solange Sie prüfen, ob keines Ihrer eigenen Werkzeuge versehentlich eine Falle aufruft.
Echte Backup-Dateien auf Server-Ebene schützen
Ein Köderpfad wirkt nur, wenn die Anfrage WordPress erreicht. Liegt eine echte Backup-Datei mit passendem Namen auf der Festplatte, könnten Apache oder nginx sie direkt ausliefern, bevor PHP überhaupt läuft. Hive ergänzt deshalb Rewrite-Regeln auf Webserver-Ebene, die solche Anfragen durch WordPress leiten, wo der Sensor sie sieht, statt die Datei auszuliefern.
- Apache und LiteSpeed: Hive schreibt die Regeln selbst in die
.htaccess, in einen Block mit der Markierung# BEGIN ReportedIP Hive Decoy. Kein Handgriff nötig. - nginx: Kopieren Sie das Snippet aus Werkzeuge, Reiter Server, Karte Decoy Path Block (Rewrite-Regeln) in Ihre Server-Konfiguration. Es gibt eine Regex-Form für pures nginx und eine Exact-Match-Form für ISPConfig und andere verwaltete Umgebungen.
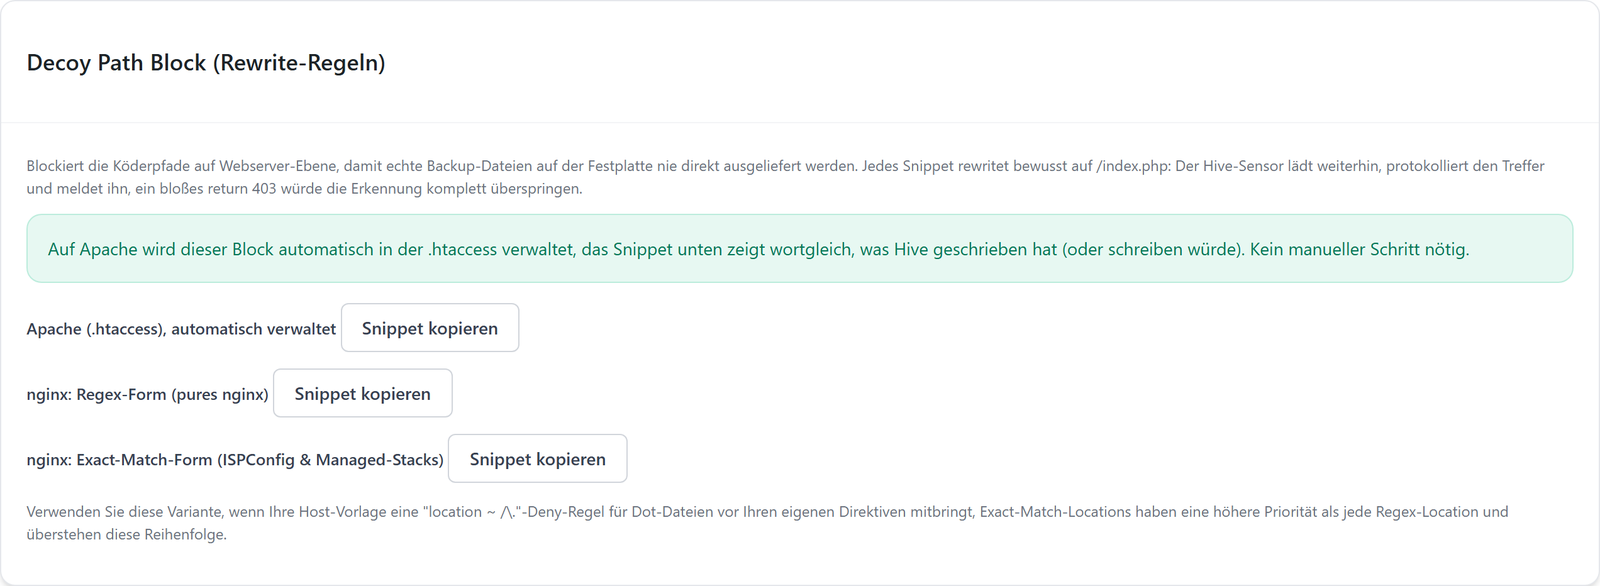
Die Regeln leiten bewusst an WordPress weiter, statt auf Server-Ebene mit einem schlichten 403 zu antworten, denn eine bloße Abweisung würde Erkennung und Meldung überspringen. Der beste Schutz bleibt, Backups gar nicht erst im Web-Root liegen zu lassen: Verschieben Sie sie aus dem Document-Root und löschen Sie alte Kopien nach einem Deployment.
Den Web-Root auf vergessene Backups prüfen
Köderpfade fangen den Scanner, doch ein lesbares Backup wäre trotzdem ein Leck, falls es anderswo durchrutscht. Sehen Sie sich nach jedem Deployment einmal den Web-Root und die Verzeichnisse neben der wp-config.php per SSH, SFTP oder im Dateimanager Ihres Hosters an. Entfernen Sie alles, was nicht zur Website gehört: Kopien mit Endungen wie .bak, .old oder .orig, jede .env-Datei, Datenbank-Exporte mit der Endung .sql und Archive der ganzen Website. Bewahren Sie solche Dateien in einem Verzeichnis außerhalb des Document-Roots auf, wo kein Webserver sie ausliefern kann.
Viele Backup-Plugins legen ihre Archive standardmäßig in wp-content ab. Prüfen Sie deren Einstellungen und verlegen Sie das Ziel an einen Ort außerhalb des Web-Roots oder in einen externen Speicher.
Eigene Köderpfade ergänzen
Entwickler erweitern die eingebaute Liste mit dem Filter reportedip_hive_decoy_paths. Gute Kandidaten sind Adressen eines früheren Systems, die Scanner noch immer probieren, etwa der Admin-Bereich eines alten Shops. Tragen Sie nie eine Adresse ein, auf die eine echte Seite verlinkt oder die ein von Ihnen genutzter Dienst aufruft, denn jede Anfrage daran würde als Angriff zählen.
Wo Sie Köder-Treffer sehen
Öffnen Sie Aktivität, Reiter Ereignisprotokoll, und filtern Sie nach dem Ereignistyp Köder-Pfad-Treffer. Jede Zeile zeigt Adresse, Zeit und den angefragten Pfad und bietet an, die Adresse abzufragen oder von Hand zu sperren. Ein stetiges Tröpfeln von Treffern ist für jede öffentliche Website normal, eine plötzliche Welle von vielen Adressen bedeutet meist, dass eine neue Scanner-Kampagne läuft.
Köderpfade, Formular-Honeypot und Honeypot-Server
| Falle | Was sie fängt | Wo sie läuft |
|---|---|---|
| Köderpfade | Scanner, die nach Dateien suchen | Auf jeder Hive-Website |
| Formular-Honeypot | Bots, die Kommentar- und Kontaktformulare ausfüllen | Auf jeder Hive-Website |
| Honeypot-Server | Angriffe auf einen eigenen Fallen-Server | Auf einem Server, den Sie für das Netzwerk betreiben |
Alle drei speisen dasselbe Community-Netzwerk. Die Anleitung zum Formular-Honeypot behandelt die Spam-Seite, die Dokumentation zum Honeypot-Server zeigt, wie Sie eine eigene Falle betreiben.
Fragen zu Köderpfaden als WordPress-Honeypot
Können Köderpfade echte Besucher aussperren?
Keine Seite einer normalen WordPress-Website verlinkt auf einen Köderpfad, gewöhnliche Besucher rufen also nie einen auf. Das Risiko liegt bei Ihren eigenen Werkzeugen: einem Backup-Plugin, einem Monitoring-Dienst oder einem Deployment-Skript, das nach einer solchen Datei sieht. Setzen Sie deren Adressen auf die Whitelist, dann werden sie vollständig übersprungen.
Warum wird die Liste der Köderpfade nicht veröffentlicht?
Eine Falle wirkt nur, solange der Angreifer nicht weiß, wo sie steht. Ein Scanner mit der Liste könnte diese Adressen auslassen und alles andere ungestört abtasten. Die Liste gehört zum Plugin auf Ihrem Server, und mit dem Filter ergänzen Sie eigene Pfade, ohne dass jemand anderes sie kennt.
Funktionieren Köderpfade auch mit Cloudflare oder einem CDN?
Sie wirken, solange die Anfrage WordPress erreicht, und das ist bei Adressen, die nicht als statische Datei existieren, der Normalfall. Setzen Sie in der Karte Erkennung & Schwellwerte den Header für die Besucher-Adresse und die vertrauenswürdigen Proxy-Bereiche, damit Hive die echte Adresse des Scanners protokolliert und nicht die des CDN.
Brauche ich Köderpfade, wenn im Web-Root keine Backups liegen?
Ja. Der Wert eines Köderpfads liegt im Erkennen des Scanners, nicht im Schutz einer Datei. Jeder Treffer benennt eine Adresse, die gerade aktiv Websites abtastet, und im Community-Netzwerk schützt dieses Wissen andere Websites, bevor derselbe Scanner sie erreicht.
Weiterlesen
Die Hive-Dokumentation beschreibt die Angriffssensoren und die Firewall-Einstellungen im Detail.