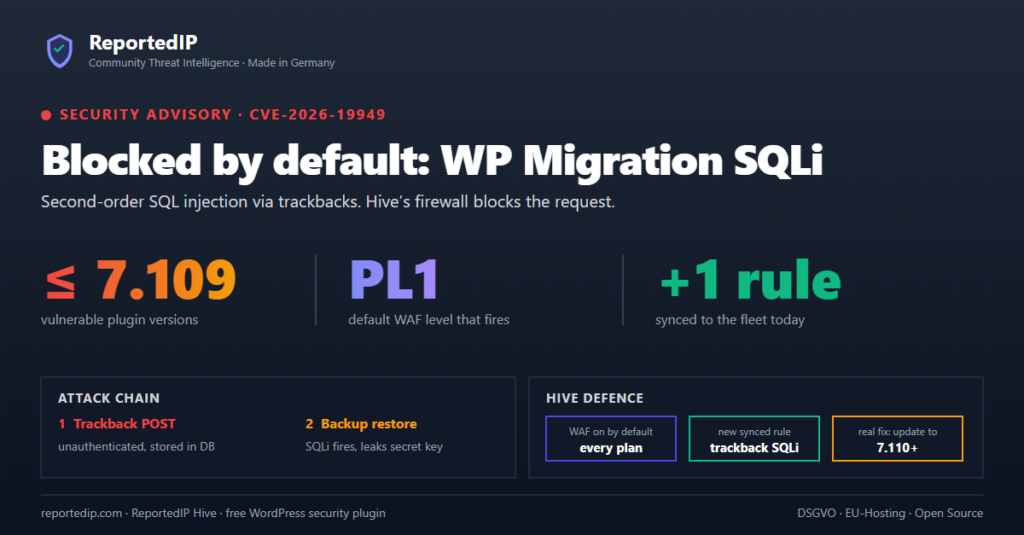
CVE-2026-19949: Hive blockt die SQLi in All-in-One WP Migration standardmäßig
Eine unauthentifizierte Second-Order-SQL-Injection in All-in-One WP Migration (bis 7.109) versteckt sich in Trackbacks und zündet beim Backup-Restore. Hives Standard-Firewall blockiert den Eingangspfad in jedem Tarif, und eine gezielte Trackback-Regel ist seit heute live.
Weiterlesen