ReportedIP Hive 2.1.62: Ein Audit-Trail, der das Support-Ticket beantwortet
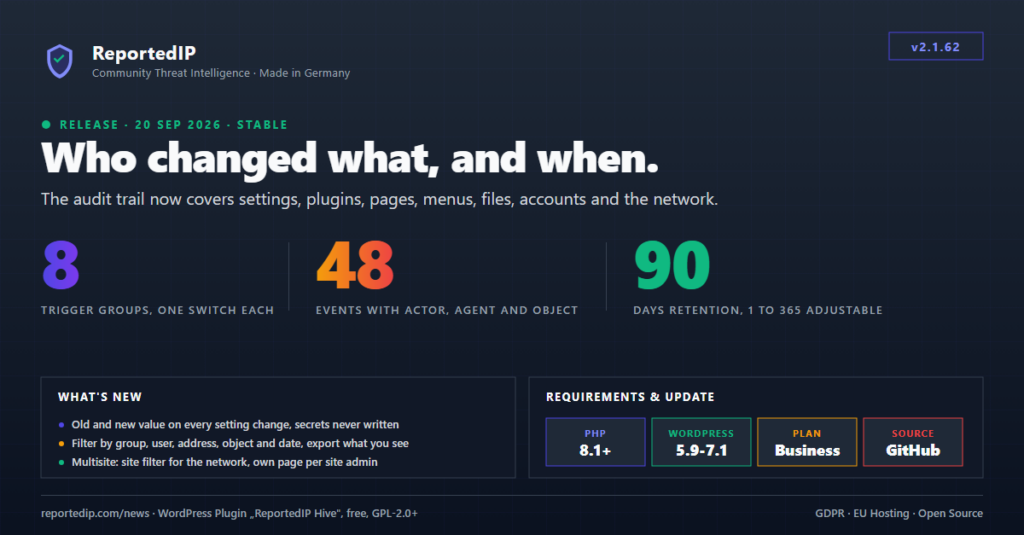
ReportedIP Hive 2.1.62, erschienen am 20. September 2026, hat den Audit-Trail zu einem WordPress-Audit-Log gemacht, das festhält, wer was geändert hat: Einstellungen mit altem und neuem Wert, Plugins und Themes, Seiten und Beiträge, Menüs und Widgets, bearbeitete Dateien, Benutzerkonten und in einem Netzwerk auch Websites und Super-Admins. Jede Zeile nennt den handelnden Benutzer, den Weg der Anfrage und das betroffene Objekt, sodass das nächste Support-Ticket zu einem kaputten Permalink oder einer verschwundenen Seite beantwortet ist, bevor jemand zu raten beginnt.
Aktuell ist Version 2.1.67, und der Audit-Trail arbeitet dort wie hier beschrieben. Aktualisieren Sie im WordPress-Backend oder laden Sie das aktuelle ZIP von der Hive-Produktseite. Der Audit-Trail gehört zu den Tarifen Business und Enterprise.
Was ist ein WordPress-Audit-Log, und worin unterscheidet es sich vom Sicherheitsprotokoll?
Ein Sicherheitsprotokoll hält fest, was von außen kam: fehlgeschlagene Anmeldungen, gesperrte Adressen, Treffer der Firewall. Ein Audit-Log hält fest, was angemeldete Personen auf der Website geändert haben. WordPress selbst führt kein solches Protokoll. Es speichert den aktuellen Wert einer Option und bei Beiträgen eine Liste von Revisionen, aber nicht, wer die Permalink-Struktur geändert hat oder wie sie vorher aussah.
| Frage | Sicherheitsprotokoll (Ereignisprotokoll) | Audit-Trail |
|---|---|---|
| Was es erfasst | Angriffe, Sperren und Sensor-Treffer | Änderungen durch angemeldete Benutzer |
| Typische Frage | Welche Adresse hat den Login angegriffen? | Wer hat das Shop-Plugin deaktiviert? |
| Tarife | Jeder Tarif | Business und Enterprise |
| Standard-Aufbewahrung | 30 Tage | 90 Tage |
Das OWASP Logging Cheat Sheet nennt dieselben Kernfelder für ein Audit-Ereignis: wann, wo, wer und was. Der Audit-Trail von Hive speichert genau das pro Zeile, in einer eigenen Tabelle auf Ihrer Installation, reportedip_hive_audit_log mit Ihrem Datenbank-Präfix davor.
Was erfasst der Audit-Trail von Hive seit 2.1.62?
Vor 2.1.62 hörte der Trail auf acht Konto-Hooks: Anmeldungen, Passwort-Zurücksetzungen, Profil- und Rollenänderungen. Das beantwortet, wer sich angemeldet hat, aber nicht die Fragen, um die sich ein Wartungsfall dreht. Seit 2.1.62 deckt der Trail acht Auslöser-Gruppen mit insgesamt 48 Ereignistypen ab.
| Auslöser-Gruppe | Erfasste Ereignisse | Standard |
|---|---|---|
| An- und Abmeldungen | Anmeldung, Anmeldung von neuer Adresse, fehlgeschlagener Versuch, Abmeldung | aus |
| Benutzerkonten | Registrierung, Löschung, Änderungen an Profil, E-Mail und Passwort, Rollenänderungen mit handelndem Benutzer, Passwort-Zurücksetzungen, Kontosperren, beendete Sitzungen, geänderte Rollen-Berechtigungen | an |
| Seiten und Beiträge | Veröffentlicht, zurückgezogen, in den Papierkorb gelegt, wiederhergestellt, gelöscht, URL-Slug geändert | an |
| Plugins, Themes und Core | Installiert, aktualisiert, aktiviert, deaktiviert, gelöscht, Theme gewechselt, WordPress-Core aktualisiert, jeweils mit Version vorher und nachher | an |
| Website-Einstellungen | 26 WordPress-Optionen wie Website-Adresse, Permalinks, Lesen, Diskussion, Registrierung und Update-Einstellungen, dazu jede Hive-Einstellung, jeweils mit altem und neuem Wert | an |
| Menüs und Widgets | Menüs angelegt, geändert und gelöscht, Menü-Positionen, Widgets einer Seitenleiste hinzugefügt oder daraus entfernt | an |
| Theme- und Plugin-Datei-Editor | Eine im eingebauten Editor gespeicherte Datei, nur erfasst, wenn sich die Datei tatsächlich geändert hat | an |
| Netzwerk (Multisite) | Websites angelegt, geändert, archiviert und gelöscht, Benutzer einer Website hinzugefügt oder entfernt, Super-Admin-Recht erteilt oder entzogen | an |
Anmeldungen sind standardmäßig aus, weil sie mit Abstand die meisten Zeilen erzeugen und fehlgeschlagene Versuche ohnehin im Sicherheitsprotokoll stehen. Die übrigen sieben Gruppen braucht ein Support-Fall, deshalb sind sie von Anfang an eingeschaltet. Die Gruppe Netzwerk erscheint nur auf einer Multisite-Installation.
Was enthält ein Eintrag im Audit-Log?
Jede Zeile enthält die Zeit, den handelnden Benutzer mit der Adresse, von der die Anfrage kam, das Ereignis und das betroffene Objekt. Seit 2.1.62 ist der handelnde Benutzer das angemeldete Konto, das die Änderung vorgenommen hat. Das Konto, um das es bei der Änderung ging, steht in eigenen Objekt-Spalten, sodass „Anna hat die Rolle von Tom geändert“ nicht mehr wie ein Ereignis von Tom aussieht.
- Weg der Anfrage: Browser, WP-CLI, Cron, REST, AJAX oder XML-RPC. Ein automatisches Plugin-Update um drei Uhr nachts lässt sich so von einem Administrator unterscheiden, der auf den Button geklickt hat.
- Objekt: die geänderte Seite, der Benutzer, das Plugin, das Menü oder die Option, verlinkt, solange es existiert. Eine Seite öffnet sich im Editor, ein Benutzer im Profil.
- Alter und neuer Wert: bei Einstellungsänderungen gespeichert und auf 500 Zeichen gekürzt. Eine Liste wird als das gespeichert, was hinzukam und was wegfiel.
- Keine Geheimnisse: Enthält der Name einer Option oder eines Datenfelds password, secret, token, nonce oder API key, bleiben ihre Werte aus der Tabelle. Das gilt für den Community Access Key ebenso wie für Zugangsdaten von Drittanbietern.
Was bewusst keine Zeile wird
- Automatische Speicherungen, Revisionen und automatische Entwürfe sowie die internen Beitragstypen, die Block-Editor und Customizer von sich aus schreiben.
- Die wiederholten Schreibvorgänge des Customizers auf eine Option während eines einzigen Speicherns und der zweite Hook, den WordPress für dieselbe Aktion auslöst.
- Der Slug-Zusatz, den WordPress beim Verschieben in den Papierkorb anhängt, und die Rolle, die WordPress beim Anlegen eines Kontos vergibt.
- Ein abgelehntes Speichern im Datei-Editor. Hive vergleicht die Datei vor und nach dem Speichern, und nur eine geänderte Datei erzeugt eine Zeile.
Wie richten Sie Auslöser und Aufbewahrung ein?
Alle Audit-Einstellungen liegen auf einer Karte. Öffnen Sie ReportedIP Hive → Schutz, schalten Sie im Seitenkopf den Expertenmodus ein und klappen Sie die Karte Datenschutz & Protokolle auf. Die einfache Ansicht blendet die Audit-Einstellungen aus.
- Lassen Sie Audit-Trail eingeschaltet. Im Business-Tarif ist er standardmäßig an.
- Wählen Sie unter Auslöser des Audit-Trails die Gruppen. Schalten Sie Anmeldungen nur ein, wenn Sie sie im Protokoll brauchen.
- Stellen Sie Audit-Aufbewahrung (Tage) auf einen Wert zwischen 1 und 365. Der Standard stieg mit 2.1.62 von 30 auf 90 Tage.
- Schalten Sie IPs im Audit-Trail anonymisieren ein, wenn das Protokoll nur den Netzanteil einer Adresse behalten soll.
- Schalten Sie bei Bedarf Warnmail bei Anmeldung von neuer Adresse ein.
Die tägliche Bereinigung löscht abgelaufene Zeilen in Blöcken zu 5.000, genauso wie beim Sicherheitsprotokoll. Eine über Monate gewachsene Tabelle wird so über einige Tage geleert, ohne lange Sperren zu halten. Die Auslöser sind eine normale Einstellung der Registry, deshalb verteilen MainWP und das Cloud Fleet Management denselben Wert auf eine ganze Flotte.
Wie durchsuchen und exportieren Sie das Audit-Log?
Das Protokoll finden Sie unter ReportedIP Hive → Aktivität, Tab Audit-Trail. Die Tabelle zeigt den Benutzer mit seiner Adresse, das Ereignis mit seiner Gruppe, das Objekt und einen Satz mit altem und neuem Wert. Der Filter wählt ein Ereignis oder eine ganze Gruppe, einen Benutzer, eine Adresse, einen Objekttitel und einen Zeitraum.
Die Exporte als CSV und JSON übernehmen den aktiven Filter, die Objekt-Spalten und den Satz, die Datei enthält also genau das, was auf dem Bildschirm steht. Optionsnamen werden erst bei der Anzeige übersetzt. Ein deutscher Administrator sieht „Permalink-Struktur“ auch bei einer Änderung, die ein englischsprachiger Kollege über die Kommandozeile gemacht hat.
Multisite: Netzwerk-Zeilen und Website-Zeilen
In einem Netzwerk werden Ereignisse, die das ganze Netzwerk betreffen, als Netzwerk-Zeilen gespeichert: netzwerkweite Plugin-Aktivierung, Installationen und Updates, Netzwerk-Optionen, angelegte oder gelöschte Websites, erteilte Super-Admin-Rechte. Ereignisse auf einer Website tragen diese Website. Der Netzwerk-Admin sieht alles mit einer Spalte Website und einem Website-Filter. Jeder Website-Administrator bekommt im Admin-Menü seiner Website eine Seite Audit-Trail, die die Zeilen dieser Website zeigt und sonst nichts. Mehr zu Netzwerken steht im Leitfaden zur Multisite-Sicherheit.
Unter Business zeigt der Tab ein Beispiel
In Tarifen unter Business zeigt der Tab die Tarif-Markierung, vier Fragen, die der Trail beantworten würde, einen Link zum Tarif und dieselbe Tabelle mit fünf Beispielzeilen. Dort wird nichts erfasst oder abgefragt, der Export antwortet mit HTTP 403, und das Sicherheitsprotokoll bleibt in jedem Tarif verfügbar.
Ist ein WordPress-Audit-Log mit der DSGVO vereinbar?
Ein Audit-Log enthält personenbezogene Daten, weil es die handelnde Person nennen muss. Hive speichert bewusst den Anmeldenamen des handelnden Benutzers, zusammen mit der Adresse und der Browserkennung der Anfrage. Ohne den Anmeldenamen könnte das Protokoll die Frage nicht beantworten, für die es existiert. Nach der DSGVO stützen Website-Betreiber das meist auf ihr berechtigtes Interesse an Sicherheit und Nachvollziehbarkeit und führen das Protokoll in ihrer Datenschutzerklärung auf.
- Speicherbegrenzung: Halten Sie die Aufbewahrung so kurz, wie es Ihre Support- und Compliance-Fälle zulassen. Nehmen Sie die 90 Tage als Ausgangswert.
- Adresse: Mit der Anonymisierung behält eine IPv4-Adresse ihre ersten drei Oktette, eine IPv6-Adresse ihre ersten 64 Bit.
- Auskunfts- und Löschanfragen: Die WordPress-Werkzeuge zum Exportieren und Löschen personenbezogener Daten erfassen den Audit-Trail. Eine Löschung entfernt Anmeldename, Adresse und Details dieser Person aus den Zeilen; Ereignis und Zeitpunkt bleiben.
Das ist keine Rechtsberatung. Wie Hive personenbezogene Daten im Sicherheitsprotokoll, bei den Aufbewahrungsfristen und bei der Deinstallation behandelt, erklärt der Leitfaden zu DSGVO und Datenschutz.
Was hat sich in Hive 2.1.62 noch geändert?
Der Filter des Sicherheitsprotokolls bot früher eine feste Liste von 30 Ereignistypen, die mit den Sensoren nicht mitgewachsen war. Jeder Ereignistyp, den das Plugin schreibt, steht jetzt in einer Registry mit Bezeichnung, Filtergruppe und Bedrohungsfamilie, gegliedert in dreizehn Abschnitte. Ein Suchfeld grenzt die Liste nach Bezeichnung, Slug oder Gruppenname ein, und jede Gruppe lässt sich als Ganzes auswählen.
- Formular-Spam fehlte in beiden Dashboard-Diagrammen, weil der Basistyp
form_spamin der Diagramm-Taxonomie nicht vorkam. - Drei Diagramm-Einträge verwiesen auf Ereignisnamen, die niemand schreibt, deshalb tauchten Geo-Anomalien und Reputationssperren in keinem Diagramm auf. Fünf Ereignistypen, die geschrieben werden, fehlten ganz.
- Ein Ereignistyp, den niemand registriert hat, erscheint jetzt als „Sonstige“, statt aus den Diagrammen zu verschwinden.
- Das Log-Badge nimmt seine Farbe von der Bedrohungsfamilie, so lässt sich jeder Sensor auf einen Blick unterscheiden.
- Das Schema für Remote-Einstellungen bekam einen Schlüssel dazu,
reportedip_hive_audit_triggers, und blieb bei Version 1, sodass ein Flotten-Dashboard, das das Schema noch nicht neu geladen hat, weiter funktioniert.
Fragen zum WordPress-Audit-Trail in Hive
Hat WordPress ein eingebautes Audit-Log?
WordPress hat kein eingebautes Audit-Log. Der Core speichert Beitragsrevisionen und den aktuellen Wert jeder Einstellung, hält aber nicht fest, wer eine Einstellung, ein Plugin, ein Menü oder eine Benutzerrolle geändert hat oder welchen Wert es vorher gab. Dafür braucht es ein Plugin wie den Audit-Trail von Hive.
Welcher Tarif enthält den Audit-Trail von Hive?
Der Audit-Trail gehört zu den Tarifen Business und Enterprise. In Free, Contributor und Professional zeigt der Tab Audit-Trail fünf Beispielzeilen und die Fragen, die der Trail beantwortet, erfasst aber nichts. Das Sicherheitsprotokoll mit Sperren, Sensor-Treffern und fehlgeschlagenen Anmeldungen bleibt in jedem Tarif verfügbar, auch in Free.
Wie lange bewahrt Hive Einträge im Audit-Log auf?
Hive bewahrt Audit-Einträge standardmäßig 90 Tage auf. Sie können jeden Wert von 1 bis 365 Tagen einstellen, auf der Seite Schutz, Karte Datenschutz & Protokolle, im Expertenmodus. Eine tägliche Bereinigung löscht ältere Zeilen in Blöcken, deshalb wirkt eine kürzere Aufbewahrung bei einer großen Tabelle über einige Tage.