ReportedIP Hive 2.1.62 : une piste d’audit qui répond au ticket d’assistance
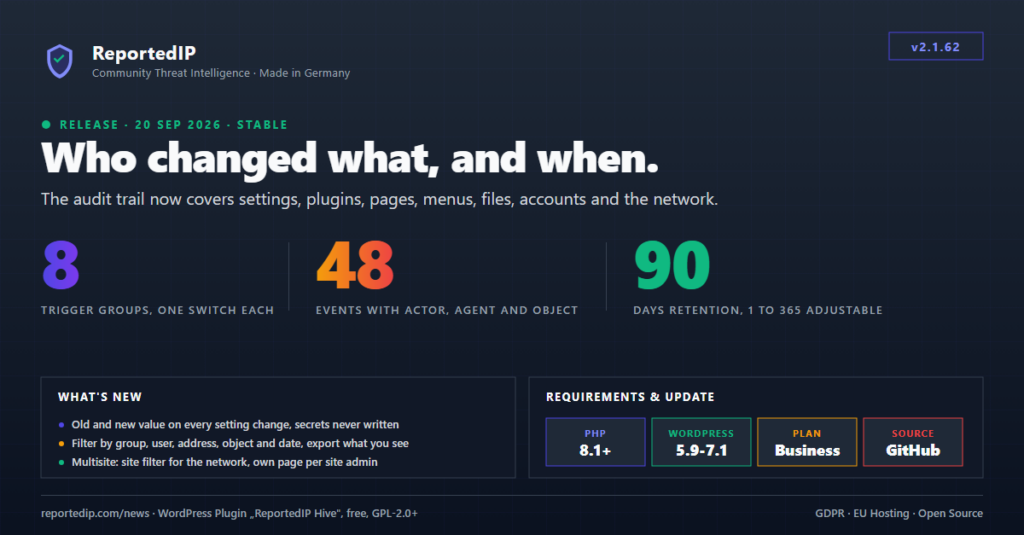
ReportedIP Hive 2.1.62, publiée le 20 septembre 2026, a fait de la piste d’audit un journal d’audit WordPress qui indique qui a modifié quoi : réglages avec l’ancienne et la nouvelle valeur, extensions et thèmes, pages et articles, menus et widgets, fichiers modifiés, comptes utilisateurs et, sur un réseau, sites et super-administrateurs. Chaque ligne nomme l’utilisateur à l’origine de l’action, le canal de la requête et l’objet concerné, de sorte que le prochain ticket d’assistance sur un permalien cassé ou une page disparue a sa réponse avant que quiconque commence à deviner.
La version actuelle est la 2.1.67, et la piste d’audit y fonctionne comme décrit ici. Mettez à jour depuis l’administration WordPress ou téléchargez le ZIP actuel sur la page produit de Hive. La piste d’audit fait partie des offres Business et Enterprise. L’interface de Hive est en anglais, les libellés sont donc cités dans leur version originale.
Qu’est-ce qu’un journal d’audit WordPress, et en quoi diffère-t-il d’un journal de sécurité ?
Un journal de sécurité enregistre ce qui vient de l’extérieur : connexions échouées, adresses bloquées, déclenchements du pare-feu. Un journal d’audit enregistre ce que des personnes connectées ont modifié sur le site. WordPress lui-même ne tient aucun registre de ce type. Il stocke la valeur actuelle d’une option et, pour les articles, une liste de révisions, mais pas qui a changé la structure des permaliens ni ce qu’elle était avant.
| Question | Journal de sécurité (Event Log) | Piste d’audit |
|---|---|---|
| Ce qu’il enregistre | Attaques, blocages et déclenchements de capteurs | Modifications faites par des utilisateurs connectés |
| Question typique | Quelle adresse a attaqué la connexion ? | Qui a désactivé l’extension de boutique ? |
| Offres | Toutes les offres | Business et Enterprise |
| Conservation par défaut | 30 jours | 90 jours |
L’OWASP Logging Cheat Sheet cite les mêmes champs essentiels pour un événement d’audit : quand, où, qui et quoi. La piste d’audit de Hive enregistre exactement cela pour chaque ligne, dans une table dédiée de votre installation, reportedip_hive_audit_log précédée du préfixe de votre base de données.
Qu’enregistre la piste d’audit de Hive depuis la 2.1.62 ?
Avant la 2.1.62, la piste écoutait huit hooks de compte : connexions, réinitialisations de mot de passe, modifications de profil et de rôle. Cela indique qui s’est connecté, mais pas les questions sur lesquelles repose un cas de maintenance. Depuis la 2.1.62, la piste couvre huit groupes de déclencheurs pour 48 types d’événements au total.
| Groupe de déclencheurs | Événements enregistrés | Par défaut |
|---|---|---|
| Sign-ins and sign-outs | Connexion, connexion depuis une nouvelle adresse, tentative échouée, déconnexion | désactivé |
| User accounts | Inscription, suppression, modifications du profil, de l’e-mail et du mot de passe, changements de rôle avec l’utilisateur à l’origine de l’action, réinitialisations de mot de passe, blocages de compte, sessions fermées, capacités de rôle modifiées | activé |
| Pages and posts | Publié, dépublié, mis à la corbeille, restauré, supprimé, slug d’URL modifié | activé |
| Plugins, themes and core | Installé, mis à jour, activé, désactivé, supprimé, thème changé, cœur de WordPress mis à jour, avec la version avant et après | activé |
| Site settings | 26 options WordPress comme l’adresse du site, les permaliens, la lecture, la discussion, l’inscription et les mises à jour, plus chaque réglage de Hive, chacun avec l’ancienne et la nouvelle valeur | activé |
| Menus and widgets | Menus créés, modifiés et supprimés, emplacements de menu, widgets ajoutés à une barre latérale ou retirés | activé |
| Theme and plugin file editor | Un fichier enregistré dans l’éditeur intégré, consigné seulement si le fichier a réellement changé | activé |
| Network (multisite) | Sites créés, modifiés, archivés et supprimés, utilisateurs ajoutés à un site ou retirés, droit de super-administrateur accordé ou retiré | activé |
Les connexions sont désactivées par défaut, car elles produisent de loin le plus de lignes et les tentatives échouées figurent déjà dans le journal de sécurité. Les sept autres groupes sont ceux dont un cas d’assistance a besoin, ils sont donc activés d’emblée. Le groupe Network n’apparaît que sur une installation multisite.
Que contient une entrée du journal d’audit ?
Chaque ligne contient l’heure, l’utilisateur à l’origine de l’action avec l’adresse d’où venait la requête, l’événement et l’objet concerné. Depuis la 2.1.62, l’utilisateur à l’origine de l’action est le compte connecté qui a fait la modification. Le compte visé par la modification se trouve dans des colonnes d’objet distinctes, si bien que « Anna a changé le rôle de Tom » ne se lit plus comme un événement de Tom.
- Canal : la manière dont la requête est arrivée, navigateur, WP-CLI, cron, REST, AJAX ou XML-RPC. Une mise à jour automatique d’extension à trois heures du matin se distingue ainsi d’un administrateur qui clique sur le bouton.
- Objet : la page, l’utilisateur, l’extension, le menu ou l’option modifiés, avec un lien tant qu’ils existent. Une page s’ouvre dans l’éditeur, un utilisateur sur son profil.
- Ancienne et nouvelle valeur : enregistrées pour les modifications de réglages et coupées à 500 caractères. Une liste est enregistrée comme ce qui a été ajouté et ce qui a été retiré.
- Aucun secret : si le nom d’une option ou d’un champ de données contient password, secret, token, nonce ou API key, ses valeurs restent hors de la table. Cela vaut pour la Community Access Key comme pour les identifiants de services tiers.
Ce qui ne devient volontairement pas une ligne
- Les enregistrements automatiques, les révisions et les brouillons automatiques, ainsi que les types de contenu internes que l’éditeur de blocs et l’outil de personnalisation écrivent d’eux-mêmes.
- Les écritures répétées d’une option par l’outil de personnalisation pendant un seul enregistrement, et le second hook que WordPress déclenche pour la même action.
- Le suffixe que WordPress ajoute au slug lors d’une mise à la corbeille, et le rôle que WordPress attribue pendant la création d’un compte.
- Un enregistrement refusé dans l’éditeur de fichiers. Hive compare le fichier avant et après l’enregistrement, et seul un fichier modifié produit une ligne.
Comment configurer les déclencheurs et la conservation ?
Tous les réglages d’audit se trouvent sur une seule carte. Ouvrez ReportedIP Hive → Protection, activez Expert mode dans l’en-tête de la page et dépliez la carte Privacy & Logs. La vue simple masque les réglages d’audit.
- Laissez Audit trail activé. Avec l’offre Business, il est activé par défaut.
- Choisissez les groupes sous Audit trail triggers. N’activez les connexions que si vous en avez besoin dans le registre.
- Réglez Audit retention (days) entre 1 et 365. La valeur par défaut est passée de 30 à 90 jours avec la 2.1.62.
- Activez Anonymize IPs in the audit trail si le registre ne doit conserver que la partie réseau d’une adresse.
- Activez si besoin Mail an alert on a sign-in from a new address.
Le nettoyage quotidien supprime les lignes expirées par lots de 5 000, comme pour le journal de sécurité. Une table qui a grossi pendant des mois est ainsi vidée en quelques jours, sans verrou prolongé. Les déclencheurs sont un réglage ordinaire du registre, si bien que MainWP et le Cloud Fleet Management appliquent la même valeur à toute une flotte.
Comment rechercher et exporter le journal d’audit ?
Le registre se trouve sous ReportedIP Hive → Activity, onglet Audit Trail. Le tableau affiche l’utilisateur avec son adresse, l’événement avec son groupe, l’objet et une phrase avec l’ancienne et la nouvelle valeur. Le filtre sélectionne un événement ou un groupe entier, un utilisateur, une adresse, un titre d’objet et une période.
Les exports CSV et JSON reprennent le filtre actif, les colonnes d’objet et la phrase, le fichier contient donc exactement ce qui est à l’écran. Les noms d’options sont traduits au moment de l’affichage. Un administrateur germanophone voit « Permalink-Struktur » même pour une modification qu’un collègue anglophone a faite en ligne de commande.
Multisite : lignes de réseau et lignes de site
Sur un réseau, les événements qui concernent l’ensemble du réseau sont enregistrés comme lignes de réseau : activation d’extensions sur tout le réseau, installations et mises à jour, options du réseau, sites créés ou supprimés, droits de super-administrateur accordés. Les événements d’un site portent ce site. L’administrateur du réseau voit tout, avec une colonne Site et un filtre par site. Chaque administrateur de site dispose, dans le menu d’administration de son site, d’une page Audit Trail qui affiche les lignes de ce site et rien d’autre. Le guide sécurité multisite détaille la configuration en réseau.
En dessous de Business, l’onglet montre un exemple
Avec les offres inférieures à Business, l’onglet affiche le marqueur d’offre, quatre questions auxquelles la piste répondrait, un lien vers l’offre et le même tableau avec cinq lignes d’exemple. Rien n’y est enregistré ni interrogé, l’export répond par HTTP 403, et le journal de sécurité reste disponible dans toutes les offres.
Un journal d’audit WordPress est-il compatible avec le RGPD ?
Un journal d’audit contient des données personnelles, car il doit nommer la personne qui a agi. Hive enregistre volontairement l’identifiant de connexion de l’utilisateur à l’origine de l’action, avec l’adresse et l’identification du navigateur de la requête. Sans l’identifiant, le registre ne pourrait pas répondre à la question pour laquelle il existe. Au regard du RGPD, les exploitants de sites s’appuient généralement sur leur intérêt légitime à la sécurité et à la traçabilité, et mentionnent ce registre dans leur politique de confidentialité.
- Limitation de la conservation : gardez la durée aussi courte que vos cas d’assistance et de conformité le permettent. Considérez les 90 jours comme un point de départ.
- Adresse : avec l’anonymisation, une adresse IPv4 conserve ses trois premiers octets, une adresse IPv6 ses 64 premiers bits.
- Demandes d’accès et d’effacement : les outils WordPress d’export et d’effacement des données personnelles couvrent la piste d’audit. Un effacement retire des lignes l’identifiant, l’adresse et les détails de cette personne ; l’événement et son heure restent.
Ceci n’est pas un conseil juridique. La manière dont Hive traite les données personnelles dans le journal de sécurité, les durées de conservation et la désinstallation est expliquée dans le guide RGPD et confidentialité.
Qu’est-ce qui a encore changé dans Hive 2.1.62 ?
Le filtre du journal de sécurité proposait une liste fixe de 30 types d’événements qui n’avait pas suivi l’évolution des capteurs. Chaque type d’événement que l’extension écrit figure désormais dans un registre unique avec son libellé, son groupe de filtre et sa famille de menace, réparti en treize sections. Un champ de recherche réduit la liste par libellé, slug ou nom de groupe, et chaque groupe peut être sélectionné en entier.
- Le spam de formulaire manquait dans les deux graphiques du tableau de bord, car le type de base
form_spamétait absent de la taxonomie des graphiques. - Trois entrées de graphique renvoyaient à des noms d’événements que personne n’écrit, si bien que les anomalies géographiques et les blocages par réputation n’apparaissaient dans aucun graphique. Cinq types d’événements réellement écrits manquaient totalement.
- Un type d’événement que personne n’a enregistré apparaît désormais comme « Other » au lieu de disparaître des graphiques.
- Le badge du journal prend sa couleur de la famille de menace, chaque capteur se distingue donc d’un coup d’œil.
- Le schéma des réglages à distance a gagné une clé,
reportedip_hive_audit_triggers, et est resté en version 1, de sorte qu’un tableau de bord de flotte qui n’a pas rechargé le schéma continue de fonctionner.
Questions sur la piste d’audit WordPress dans Hive
WordPress a-t-il un journal d’audit intégré ?
WordPress n’a pas de journal d’audit intégré. Le cœur conserve les révisions des articles et la valeur actuelle de chaque réglage, mais il n’enregistre pas qui a modifié un réglage, une extension, un menu ou un rôle utilisateur, ni quelle était la valeur précédente. Il faut pour cela une extension comme la piste d’audit de Hive.
Quelle offre inclut la piste d’audit de Hive ?
La piste d’audit fait partie des offres Business et Enterprise. Avec Free, Contributor et Professional, l’onglet Audit Trail montre cinq lignes d’exemple et les questions auxquelles la piste répond, mais n’enregistre rien. Le journal de sécurité avec les blocages, les déclenchements de capteurs et les connexions échouées reste disponible dans toutes les offres, y compris Free.
Combien de temps Hive conserve-t-il les entrées du journal d’audit ?
Hive conserve les entrées d’audit 90 jours par défaut. Vous pouvez choisir toute valeur de 1 à 365 jours sur la page Protection, carte Privacy & Logs, en Expert mode. Un nettoyage quotidien supprime les lignes plus anciennes par lots, une durée raccourcie prend donc effet en quelques jours sur une grande table.