ReportedIP Hive 2.1.62: un registro de auditoría que responde al ticket de soporte
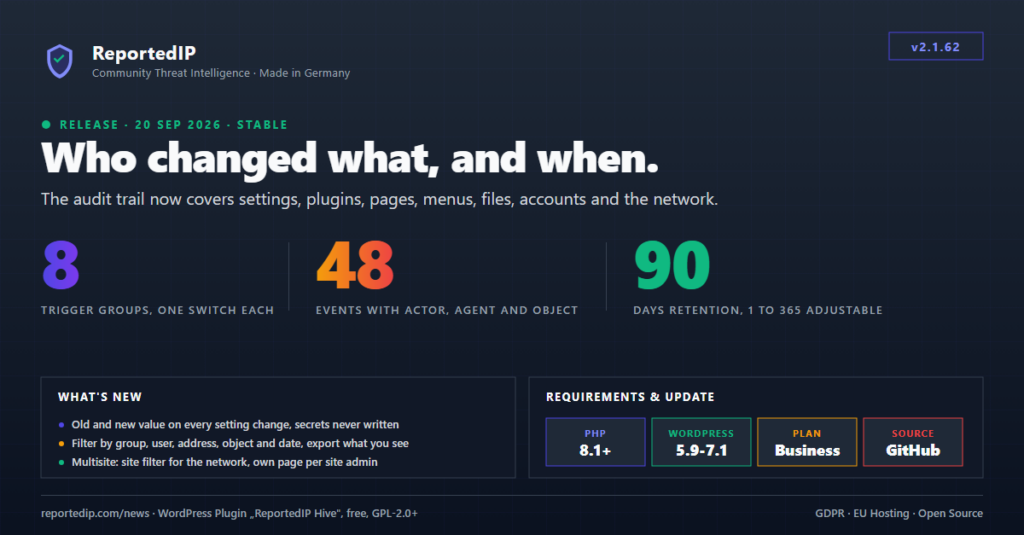
ReportedIP Hive 2.1.62, publicada el 20 de septiembre de 2026, convirtió el registro de auditoría en un audit log de WordPress que muestra quién cambió qué: ajustes con el valor anterior y el nuevo, plugins y temas, páginas y entradas, menús y widgets, archivos editados, cuentas de usuario y, en una red, sitios y superadministradores. Cada fila nombra al usuario que actuó, cómo llegó la petición y el objeto afectado, así que el próximo ticket de soporte sobre un enlace permanente roto o una página desaparecida tiene respuesta antes de que nadie empiece a adivinar.
La versión actual es la 2.1.67, y el registro de auditoría funciona en ella tal como se describe aquí. Actualiza desde el administrador de WordPress o descarga el ZIP actual en la página del producto Hive. El registro de auditoría forma parte de los planes Business y Enterprise. La interfaz de Hive está en inglés, por eso los nombres de los menús y ajustes aparecen en su forma original.
¿Qué es un audit log de WordPress y en qué se diferencia de un registro de seguridad?
Un registro de seguridad anota lo que viene de fuera: inicios de sesión fallidos, direcciones bloqueadas, activaciones del firewall. Un audit log anota lo que las personas con sesión iniciada cambiaron en el sitio. WordPress no lleva ningún registro de este tipo. Guarda el valor actual de cada opción y, en las entradas, una lista de revisiones, pero no quién cambió la estructura de enlaces permanentes ni cómo era antes.
| Pregunta | Registro de seguridad (Event Log) | Registro de auditoría |
|---|---|---|
| Qué registra | Ataques, bloqueos y activaciones de sensores | Cambios hechos por usuarios con sesión iniciada |
| Pregunta típica | ¿Qué dirección atacó el inicio de sesión? | ¿Quién desactivó el plugin de la tienda? |
| Planes | Todos los planes | Business y Enterprise |
| Conservación por defecto | 30 días | 90 días |
La OWASP Logging Cheat Sheet enumera los mismos campos básicos para un evento de auditoría: cuándo, dónde, quién y qué. El registro de auditoría de Hive guarda exactamente eso en cada fila, en una tabla propia de tu instalación, reportedip_hive_audit_log con el prefijo de tu base de datos delante.
¿Qué registra el registro de auditoría de Hive desde la 2.1.62?
Antes de la 2.1.62, el registro escuchaba ocho hooks de cuenta: inicios de sesión, restablecimientos de contraseña, cambios de perfil y de rol. Eso responde quién inició sesión, pero no las preguntas de las que depende un caso de mantenimiento. Desde la 2.1.62, el registro cubre ocho grupos de activadores con 48 tipos de eventos en total.
| Grupo de activadores | Eventos registrados | Por defecto |
|---|---|---|
| Sign-ins and sign-outs | Inicio de sesión, inicio de sesión desde una dirección nueva, intento fallido, cierre de sesión | desactivado |
| User accounts | Registro, eliminación, cambios de perfil, correo electrónico y contraseña, cambios de rol con el usuario que actuó, restablecimientos de contraseña, bloqueos de cuenta, sesiones cerradas, capacidades de rol editadas | activado |
| Pages and posts | Publicado, despublicado, enviado a la papelera, restaurado, eliminado, slug de URL cambiado | activado |
| Plugins, themes and core | Instalado, actualizado, activado, desactivado, eliminado, tema cambiado, núcleo de WordPress actualizado, con la versión anterior y la nueva | activado |
| Site settings | 26 opciones de WordPress como la dirección del sitio, los enlaces permanentes, lectura, comentarios, registro y actualizaciones, además de cada ajuste de Hive, cada uno con el valor anterior y el nuevo | activado |
| Menus and widgets | Menús creados, modificados y eliminados, ubicaciones de menú, widgets añadidos a una barra lateral o quitados de ella | activado |
| Theme and plugin file editor | Un archivo guardado en el editor integrado, registrado solo si el archivo cambió de verdad | activado |
| Network (multisitio) | Sitios creados, modificados, archivados y eliminados, usuarios añadidos a un sitio o quitados, permiso de superadministrador concedido o retirado | activado |
Los inicios de sesión están desactivados por defecto porque generan con diferencia la mayor cantidad de filas, y los intentos fallidos ya están en el registro de seguridad. Los otros siete grupos son los que necesita un caso de soporte, así que empiezan activados. El grupo Network solo aparece en una instalación multisitio.
¿Qué contiene cada entrada del audit log?
Cada fila contiene la hora, el usuario que actuó con la dirección de la que llegó la petición, el evento y el objeto afectado. Desde la 2.1.62, el usuario que actuó es la cuenta con sesión iniciada que hizo el cambio. La cuenta a la que afectaba el cambio está en columnas de objeto aparte, así que «Anna cambió el rol de Tom» ya no se lee como un evento de Tom.
- Canal: cómo llegó la petición, navegador, WP-CLI, cron, REST, AJAX o XML-RPC. Una actualización automática de un plugin a las tres de la madrugada se distingue así de un administrador que pulsa el botón.
- Objeto: la página, el usuario, el plugin, el menú o la opción que cambió, enlazado mientras exista. Una página se abre en el editor, un usuario en su perfil.
- Valor anterior y nuevo: se guardan en los cambios de ajustes y se recortan a 500 caracteres. Una lista se guarda como lo que se añadió y lo que se quitó.
- Ningún secreto: si el nombre de una opción o de un campo de datos contiene password, secret, token, nonce o API key, sus valores quedan fuera de la tabla. Eso cubre la Community Access Key y también las credenciales de servicios de terceros.
Lo que a propósito no se convierte en fila
- Los guardados automáticos, las revisiones y los borradores automáticos, y los tipos de contenido internos que el editor de bloques y el personalizador escriben por su cuenta.
- Las escrituras repetidas de una opción por parte del personalizador durante un solo guardado, y el segundo hook que WordPress lanza para la misma acción.
- El sufijo que WordPress añade al slug al enviar una entrada a la papelera, y el rol que WordPress asigna mientras se crea una cuenta.
- Un guardado rechazado en el editor de archivos. Hive compara el archivo antes y después de guardar, y solo un archivo cambiado produce una fila.
¿Cómo configuras los activadores y la conservación?
Todos los ajustes de auditoría están en una sola tarjeta. Abre ReportedIP Hive → Protection, activa Expert mode en la cabecera de la página y despliega la tarjeta Privacy & Logs. La vista simple oculta los ajustes de auditoría.
- Deja Audit trail activado. En el plan Business está activado por defecto.
- Elige los grupos en Audit trail triggers. Activa los inicios de sesión solo si los necesitas en el registro.
- Ajusta Audit retention (days) entre 1 y 365. El valor por defecto pasó de 30 a 90 días con la 2.1.62.
- Activa Anonymize IPs in the audit trail si el registro solo debe conservar la parte de red de una dirección.
- Si quieres, activa Mail an alert on a sign-in from a new address.
La limpieza diaria borra las filas caducadas en bloques de 5.000, igual que en el registro de seguridad. Una tabla que creció durante meses se vacía así en unos pocos días, sin mantener bloqueos largos. Los activadores son un ajuste normal del registro de ajustes, por eso MainWP y Cloud Fleet Management aplican el mismo valor a toda una flota.
¿Cómo buscas y exportas el audit log?
El registro está en ReportedIP Hive → Activity, pestaña Audit Trail. La tabla muestra el usuario con su dirección, el evento con su grupo, el objeto y una frase con el valor anterior y el nuevo. El filtro selecciona un evento o un grupo entero, un usuario, una dirección, un título de objeto y un intervalo de fechas.
Las exportaciones en CSV y JSON incluyen el filtro activo, las columnas de objeto y la frase, así que el archivo contiene exactamente lo que ves en pantalla. Los nombres de las opciones se traducen en el momento de mostrarlos. Un administrador germanohablante ve «Permalink-Struktur» incluso en un cambio que un compañero angloparlante hizo desde la línea de comandos.
Multisitio: filas de red y filas de sitio
En una red, los eventos que afectan a toda la red se guardan como filas de red: activación de plugins en toda la red, instalaciones y actualizaciones, opciones de red, sitios creados o eliminados, permisos de superadministrador concedidos. Los eventos de un sitio llevan ese sitio. El administrador de la red lo ve todo con una columna Site y un filtro por sitio. Cada administrador de sitio tiene en el menú de administración de su sitio una página Audit Trail que muestra las filas de ese sitio y nada más. La guía de seguridad multisitio explica la configuración en red.
Por debajo de Business la pestaña muestra un ejemplo
En los planes por debajo de Business, la pestaña muestra la marca del plan, cuatro preguntas que respondería el registro, un enlace al plan y la misma tabla con cinco filas de ejemplo. Allí no se registra ni se consulta nada, la exportación responde con HTTP 403 y el registro de seguridad sigue disponible en todos los planes.
¿Es compatible un audit log de WordPress con el RGPD?
Un audit log contiene datos personales, porque tiene que nombrar a la persona que actuó. Hive guarda a propósito el nombre de acceso del usuario que actuó, junto con la dirección y la identificación del navegador de la petición. Sin el nombre de acceso, el registro no podría responder a la pregunta para la que existe. Según el RGPD, los responsables de sitios suelen basarse en su interés legítimo en la seguridad y la trazabilidad, y mencionan este registro en su política de privacidad.
- Limitación del plazo de conservación: mantén la conservación tan corta como lo permitan tus casos de soporte y cumplimiento. Toma los 90 días como punto de partida.
- Dirección: con la anonimización, una dirección IPv4 conserva sus tres primeros octetos, una IPv6 sus primeros 64 bits.
- Solicitudes de acceso y supresión: las herramientas de WordPress para exportar y borrar datos personales cubren el registro de auditoría. Una supresión elimina de las filas el nombre de acceso, la dirección y los detalles de esa persona; el evento y su hora se mantienen.
Esto no es asesoramiento jurídico. Cómo trata Hive los datos personales en el registro de seguridad, los plazos de conservación y la desinstalación lo explica la guía de RGPD y privacidad.
¿Qué más cambió en Hive 2.1.62?
El filtro del registro de seguridad ofrecía una lista fija de 30 tipos de eventos que no había crecido con los sensores. Cada tipo de evento que escribe el plugin está ahora en un único registro con su etiqueta, su grupo de filtro y su familia de amenaza, agrupado en trece secciones. Un campo de búsqueda acota la lista por etiqueta, slug o nombre de grupo, y cada grupo se puede seleccionar completo.
- El spam de formularios faltaba en los dos gráficos del panel, porque el tipo base
form_spamno estaba en la taxonomía de los gráficos. - Tres entradas de los gráficos apuntaban a nombres de eventos que nadie escribe, así que las anomalías geográficas y los bloqueos por reputación no aparecían en ningún gráfico. Cinco tipos de eventos que sí se escriben faltaban por completo.
- Un tipo de evento que nadie ha registrado aparece ahora como «Other» en lugar de desaparecer de los gráficos.
- La insignia del registro toma su color de la familia de amenaza, así cada sensor se distingue de un vistazo.
- El esquema de ajustes remotos ganó una clave,
reportedip_hive_audit_triggers, y se quedó en la versión 1, de modo que un panel de flota que no ha recargado el esquema sigue funcionando.
Preguntas sobre el registro de auditoría de WordPress en Hive
¿Tiene WordPress un audit log integrado?
WordPress no tiene un audit log integrado. El núcleo guarda las revisiones de las entradas y el valor actual de cada ajuste, pero no registra quién cambió un ajuste, un plugin, un menú o un rol de usuario, ni cuál era el valor anterior. Para eso hace falta un plugin como el registro de auditoría de Hive.
¿Qué plan incluye el registro de auditoría de Hive?
El registro de auditoría forma parte de los planes Business y Enterprise. En Free, Contributor y Professional, la pestaña Audit Trail muestra cinco filas de ejemplo y las preguntas que responde el registro, pero no registra nada. El registro de seguridad con bloqueos, activaciones de sensores e inicios de sesión fallidos sigue disponible en todos los planes, también en Free.
¿Cuánto tiempo conserva Hive las entradas del audit log?
Hive conserva las entradas de auditoría 90 días por defecto. Puedes elegir cualquier valor de 1 a 365 días en la página Protection, tarjeta Privacy & Logs, en Expert mode. Una limpieza diaria borra las filas más antiguas por bloques, así que acortar la conservación en una tabla grande surte efecto en unos pocos días.