Hive 2.1.51: protección de registros y bloqueo de accesos para WordPress
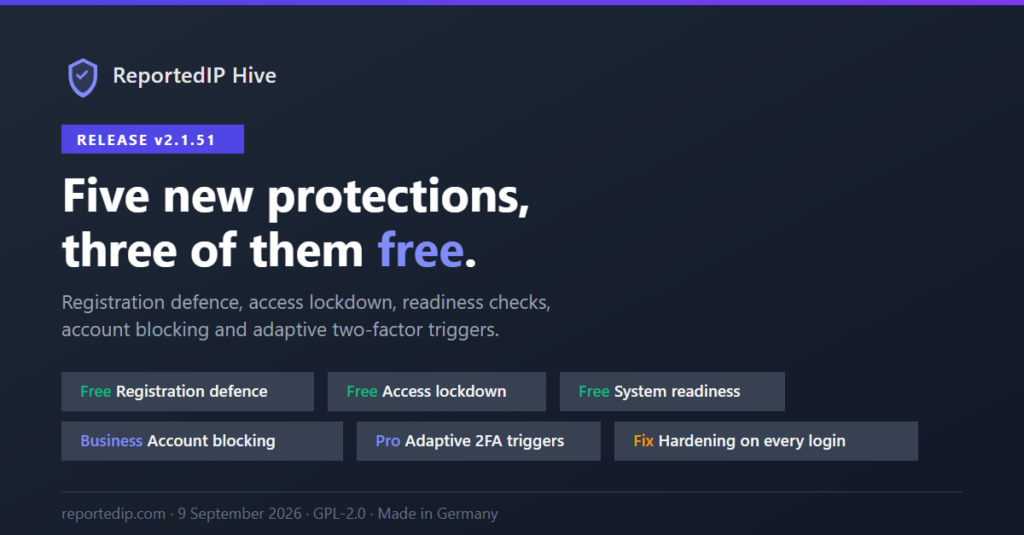
ReportedIP Hive 2.1.51 salió el 9 de septiembre de 2026 con cinco protecciones nuevas, tres de ellas gratuitas en todos los planes: reglas de registro, interruptores de bloqueo de accesos y un registro del estado del sistema. La versión también cerró un fallo del modo de endurecimiento, abierto desde la versión 2.0.8: durante un ataque coordinado, los inicios de sesión de la tienda WooCommerce seguían leyendo los umbrales relajados.
La versión actual es la 2.1.67. Las notas de abajo indican dónde ha cambiado desde entonces un menú o una cifra. Si tu sitio usa el sitemap de usuarios de WordPress, lee la sección dedicada antes de actualizar. La interfaz de Hive está en inglés, así que los nombres se citan tal cual.
¿Qué hay de nuevo en Hive 2.1.51?
| Función | Plan | Qué hace |
|---|---|---|
| Reglas de registro | Gratis, ampliada en Professional | Nombres de usuario prohibidos, reglas de correo, un límite de registros y un bloqueo de nombres de usuario desconocidos |
| Bloqueo de accesos | Gratis | Desactiva la API REST, XML-RPC, los feeds, wp-admin para visitantes, PHP en uploads y las huellas de versión |
| Registro del estado del sistema | Gratis | Avisa de las partes de una instalación que fallan sin hacer ruido |
| Disparadores adaptativos de doble factor | Professional | Siete reglas por rol que vuelven a pedir el segundo factor |
| Bloqueo de cuentas y sesiones | Business | Bloquea una cuenta sin borrarla y cierra sus sesiones |
El motor de protección sigue siendo gratuito. Desde la versión 2.1.56, las antiguas páginas Settings y Firewall son una sola página, ReportedIP Hive → Protection, donde cada área es una tarjeta: Registration Rules, Access Lockdown, Adaptive Step-Up y las demás que se citan más abajo.
¿Cómo frena Hive los registros falsos en WordPress?
Hasta la 2.1.51, el sensor de registro hacía una sola cosa: comparaba el dominio del correo con una lista de servicios de correo desechable. Desde la 2.1.51 es un conjunto de reglas con cuatro partes:
- Nombres de usuario prohibidos además de una lista integrada de diez nombres de sistema: admin, administrator, root, sysadmin, superadmin, webmaster, hostmaster, postmaster, support y moderator. Se rechazan sin ninguna configuración y no cuentan para el límite gratuito de entradas.
- Reglas de correo para permitir o bloquear, comprobadas junto con la lista de correo desechable. Los reenviadores de privacidad como «Ocultar mi correo electrónico» de Apple y Firefox Relay pasan por defecto.
- Un límite de registros por dirección IP, que rechaza más altas en cuanto una dirección crea cuentas más rápido de lo que lo haría una persona.
- Un bloqueo opcional de los intentos de inicio de sesión con nombres de usuario que no existen, el patrón que generan en masa las campañas de credential stuffing.
Las reglas cubren el formulario de registro de WordPress, WooCommerce, los registros de Multisite y los usuarios creados por código, así que un tema o plugin que llama a wp_insert_user() no se las salta. Diez entradas simples por lista son gratis en todos los planes. Professional quita el límite, acepta patrones /regex/ y añade el registro solo por lista de permitidos, en el que las cuentas solo se pueden crear desde rangos IP de la lista. Todas las opciones están en la documentación de las reglas de registro.
Los bots que rellenan el propio formulario de registro son otro problema. Hive los trata con la protección de formularios que describe la guía del honeypot de formularios.
¿Qué interfaces de WordPress puede desactivar el bloqueo de accesos?
La mayoría de las instalaciones de WordPress exponen interfaces que sus dueños nunca usan. Los interruptores de bloqueo de accesos las desactivan, gratis en todos los planes, y cada interruptor está apagado por defecto:
- La API REST para visitantes sin sesión, o para todos los que estén fuera de un conjunto elegido de roles y espacios de nombres.
- XML-RPC junto con los pingbacks.
- Los feeds RSS y Atom.
- El área de administración para visitantes sin sesión.
- La ejecución de PHP en la carpeta de uploads, escrita en el
.htaccessde esa carpeta en Apache. nginx y los servidores desconocidos reciben un fragmento para pegar. - Las huellas de versión en el código fuente de la página.
En la 2.1.51 los interruptores estaban en una sección de la página Firewall. Desde la 2.1.56 son la tarjeta Access Lockdown en ReportedIP Hive → Protection. Seis de ellos cuentan para la puntuación de endurecimiento, y los pesos anteriores se redujeron para que el total siga sumando 100. Detalles: interruptores de bloqueo.
¿Cómo se da cuenta Hive de que la protección ya no funciona?
Un plugin de seguridad que ha dejado de funcionar sin avisar es peor que ninguno, porque el panel sigue pareciendo sano. El registro del estado del sistema empezó con 12 detectores: una cola no escribible para la guarda previa a WordPress, un cron parado o desactivado, una cabecera de proxy de confianza sin rangos de proxy, un esquema de base de datos anticuado, una conexión degradada con la red comunitaria, cuotas agotadas en el relé de correo o SMS, envíos de correo fallidos, una extensión de cifrado ausente y una cola de reportes que crece.
Los problemas abiertos aparecen en la página System Status con su gravedad, el momento en que aparecieron por primera vez, un enlace al ajuste responsable y un enlace a la documentación. Las advertencias y los consejos se pueden ocultar durante siete días, los problemas críticos no. wp reportedip status los lista en su campo issues. Con la 2.1.67 el registro tiene 19 detectores: la 2.1.56 añadió seis comprobaciones de consejo, por ejemplo para un administrador sin segundo factor, y la 2.1.58 una para plugins de formularios cuya protección está disponible pero apagada. Consulta las comprobaciones del estado del sistema.
¿Cómo bloqueo a un usuario de WordPress sin borrar la cuenta?
En el plan Business puedes bloquear una cuenta desde su página de perfil, desde la lista de usuarios o con wp reportedip user block. Una cuenta bloqueada conserva sus entradas, pedidos y medios, pero no puede iniciar sesión, usar una contraseña de aplicación ni completar un restablecimiento de contraseña. Todas sus sesiones y dispositivos de confianza terminan en el momento en que se aplica el bloqueo.
La página Sessions, en Usuarios, lista cada sesión activa con usuario, hora de inicio, caducidad, dirección IP y dispositivo, y cierra una sesión o todas las de un usuario. Tu propia sesión actual no se puede cerrar desde esa lista. Los bloqueos siguen vigentes y siempre se pueden levantar, incluso cuando caduca un plan, así que una licencia caducada nunca deja a nadie fuera. Detalles: control de cuentas de usuario.
¿Cuándo vuelve Hive a pedir el segundo factor?
Los dispositivos de confianza son cómodos, y también son el hueco al que apunta un atacante. En Professional se pueden activar siete disparadores por rol: un país nuevo, una dirección IP nueva, una red nueva, un dispositivo nuevo, cada N días, cada N inicios de sesión y más de N sesiones a la vez. Al usuario que coincide se le vuelve a pedir el segundo factor, aunque tenga la cookie de dispositivo de confianza.
Vienen con dos salvaguardas. Los usuarios sin un método configurado nunca quedan fuera, y el rol de administrador solo se puede activar después de que un administrador haya superado una verificación de doble factor en ese sitio. La lista de IP permitidas de la 2FA y el filtro reportedip_2fa_bypass siguen saltándose los disparadores. Los ajustes están en la tarjeta Adaptive Step-Up de la página Protection. Consulta los disparadores adaptativos.
¿Qué fallo del modo de endurecimiento cerró la 2.1.51?
El modo de endurecimiento, disponible desde Professional, endurece durante un tiempo limitado y en toda la red el umbral de inicios de sesión fallidos cuando detecta un ataque coordinado. Dos sensores nunca veían los valores más estrictos: el monitor de inicio de sesión de WooCommerce, que cubre Mi cuenta y el checkout clásico, y el monitor de contraseñas de aplicación. Una botnet dirigida a los formularios de la tienda seguía atacando contra la configuración relajada.
El fallo venía de la 2.0.8, la versión que introdujo el modo de endurecimiento. Los sitios sin WooCommerce y sin contraseñas de aplicación nunca se vieron afectados. Ambos monitores leen ahora sus umbrales a través del mismo límite que wp-login, y una prueba automática hace fallar el build si un sensor futuro lee un umbral de inicio de sesión sin él.
¿Qué cambió en los ajustes con la 2.1.51?
Setenta opciones vivían fuera del registro de ajustes, así que MainWP y la gestión de flota en la nube no podían administrarlas y la exportación JSON las dejaba fuera. Entre ellas estaban las cabeceras de seguridad, el par de cabecera y rangos de proxy, la política de contraseñas y la insignia del pie de página. Todas son ahora opciones del registro, revisadas por una sola rutina de saneado en lugar de varias.
Las 169 opciones de la 2.1.51 llevan una descripción de una frase, así que MainWP y la flota muestran texto real en lugar de una simple etiqueta. Un archivo de ajustes importado ya no puede escribir nada saltándose esa rutina. Eso importaba sobre todo en la cabecera de IP del cliente, donde un valor arbitrario permitiría a un atacante falsificar la dirección en la que se basan cada sensor, la lista blanca y la lista de bloqueo. Ninguna clave de opción cambió, así que las políticas de flota guardadas sobrevivieron a la actualización.
¿Por qué ha desaparecido el sitemap de usuarios de WordPress?
Desde la 2.1.51, wp-sitemap-users-1.xml no existe mientras Block user enumeration esté activado, y esa opción viene activada por defecto. El mismo ajuste ya bloqueaba ?author= y la ruta REST de usuarios, y el sitemap era la última lista publicada de nombres de usuario del sitio. Los buscadores no la necesitan. Si tu tema usa páginas de autor, activa Keep author archives reachable en la tarjeta Detection & Thresholds de la página Protection.
¿Cómo consigo estos cambios hoy?
Todas las versiones desde la 2.1.51 los incluyen, y Hive instala sus propias actualizaciones mediante las actualizaciones automáticas de WordPress. Para traer ya la versión actual, abre Plugins y busca actualizaciones en la fila de Hive. Para una instalación nueva, descarga el ZIP actual desde la página de producto de Hive. Las funciones de cada plan están en la página de precios.
Para entender por qué los nombres de usuario importan a un atacante, la guía de OWASP sobre autenticación trata la enumeración de cuentas y los mensajes de error neutros.
Preguntas frecuentes
¿Son gratis las reglas de registro?
Las reglas de registro son gratis en todos los planes, con diez entradas simples por lista, más la lista integrada de diez nombres de sistema, el límite de registros y el bloqueo de nombres de usuario desconocidos. Professional quita el límite de entradas, acepta expresiones regulares y añade el registro solo desde rangos IP permitidos. Nada de lo que era gratis antes de la 2.1.51 pasó a un plan de pago.
¿Bloquear a un usuario borra su contenido?
El bloqueo conserva la cuenta y todo lo que le pertenece: entradas, pedidos de WooCommerce y medios se quedan donde están. El usuario ya no puede iniciar sesión, usar una contraseña de aplicación ni restablecer la contraseña, y todas sus sesiones terminan al instante. Bloquear requiere el plan Business, levantar un bloqueo funciona en todos los planes.
¿Puede el bloqueo de accesos romper un plugin o una app?
Un interruptor puede romper un plugin o una app que dependa de la interfaz que cierra. La app móvil de WordPress y algunos servicios de copias de seguridad usan XML-RPC o la API REST, y los temas headless leen la API REST. Cada interruptor está apagado por defecto, así que comprueba qué servicios usan una interfaz antes de desactivarla.