Hive 2.1.51: Registrierungsschutz und Zugangssperren für WordPress
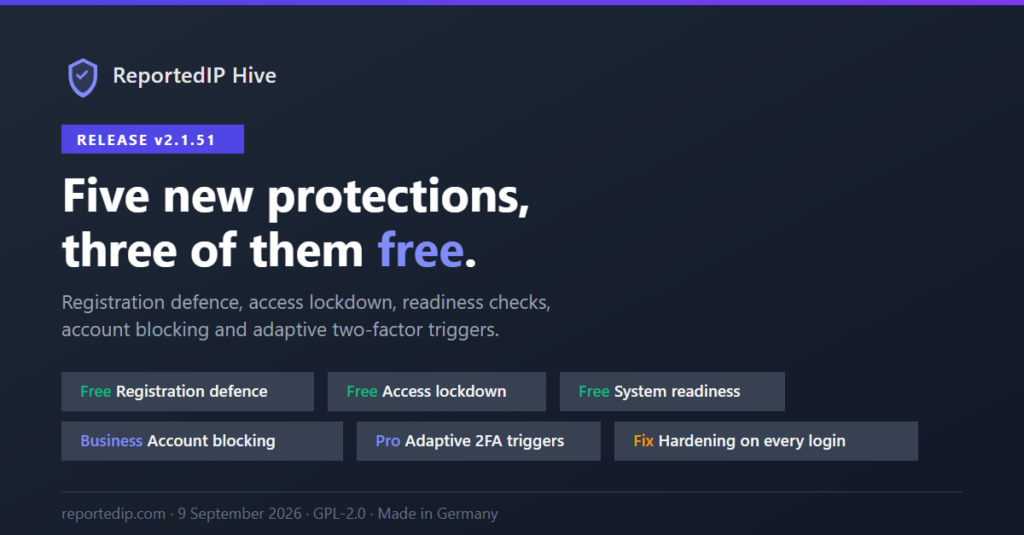
ReportedIP Hive 2.1.51 erschien am 9. September 2026 mit fünf neuen Schutzfunktionen, drei davon in jedem Tarif kostenlos: Registrierungsregeln, Schalter zum Abriegeln von Zugängen und ein Register zur Systembereitschaft. Außerdem schloss die Version eine Lücke im Härtungsmodus, die seit Version 2.0.8 offen war: WooCommerce-Logins im Shop lasen während eines koordinierten Angriffs die gelockerten Schwellwerte.
Die aktuelle Version ist 2.1.67. Die Hinweise unten nennen, wo sich ein Menü oder eine Zahl seitdem geändert hat. Wenn Ihre Website die WordPress-Sitemap für Benutzer nutzt, lesen Sie vor dem Update den Abschnitt dazu.
Was ist neu in Hive 2.1.51?
| Funktion | Tarif | Was sie tut |
|---|---|---|
| Registrierungsregeln | Kostenlos, erweitert ab Professional | Verbotene Benutzernamen, E-Mail-Regeln, ein Limit für Registrierungen und eine Sperre für unbekannte Benutzernamen |
| Zugänge abriegeln | Kostenlos | Schaltet REST-API, XML-RPC, Feeds, wp-admin für Gäste, PHP in Uploads und Versionskennungen ab |
| Register zur Systembereitschaft | Kostenlos | Meldet die Teile einer Installation, die unbemerkt ausfallen |
| Adaptive Zwei-Faktor-Auslöser | Professional | Sieben Regeln je Rolle, die erneut nach dem zweiten Faktor fragen |
| Kontosperre und Sitzungen | Business | Sperrt ein Konto, ohne es zu löschen, und beendet seine Sitzungen |
Die Schutz-Engine selbst bleibt kostenlos. Seit Version 2.1.56 sind die früheren Seiten Einstellungen und Firewall eine einzige Seite, ReportedIP Hive → Schutz, auf der jeder Bereich eine Karte ist: Registrierungsregeln, Zugänge abriegeln, Adaptive Nachfrage und die weiteren, die unten genannt werden.
Wie stoppt Hive gefälschte WordPress-Registrierungen?
Bis 2.1.51 tat der Registrierungssensor genau eines: Er prüfte die Domain der E-Mail-Adresse gegen eine Liste von Wegwerf-Maildiensten. Seit 2.1.51 ist er ein Regelwerk aus vier Teilen:
- Verbotene Benutzernamen zusätzlich zu einer eingebauten Liste von zehn Systemnamen: admin, administrator, root, sysadmin, superadmin, webmaster, hostmaster, postmaster, support und moderator. Sie werden ohne jede Konfiguration abgewiesen und zählen nicht zum kostenlosen Eintragslimit.
- E-Mail-Regeln zum Erlauben oder Sperren, geprüft zusammen mit der Liste der Wegwerf-Maildienste. Datenschutz-Weiterleitungen wie Apple „E-Mail-Adresse verbergen“ und Firefox Relay kommen standardmäßig durch.
- Ein Limit für Registrierungen je IP-Adresse, das weitere Anmeldungen abweist, sobald eine Adresse schneller Konten anlegt, als ein Mensch es täte.
- Eine optionale Sperre für Anmeldeversuche mit Benutzernamen, die nicht existieren, das Muster, das Credential-Stuffing-Läufe massenhaft erzeugen.
Die Regeln gelten für das WordPress-Registrierungsformular, WooCommerce, Multisite-Anmeldungen und per Code angelegte Benutzer. Ein Theme oder Plugin, das wp_insert_user() aufruft, kommt also nicht an ihnen vorbei. Zehn einfache Einträge je Liste sind in jedem Tarif kostenlos. Professional hebt das Limit auf, akzeptiert /regex/-Muster und ergänzt die Registrierung nur per Allowlist, bei der Konten ausschließlich aus eingetragenen IP-Bereichen angelegt werden können. Alle Optionen stehen in der Dokumentation der Registrierungsregeln.
Bots, die das Registrierungsformular selbst ausfüllen, sind ein eigenes Problem. Dafür hat Hive den Formularschutz, den der Leitfaden zum Formular-Honeypot beschreibt.
Welche WordPress-Schnittstellen kann Hive abriegeln?
Die meisten WordPress-Installationen betreiben Schnittstellen, die ihre Betreiber nie nutzen. Die Schalter unter Zugänge abriegeln schalten sie ab, kostenlos in jedem Tarif, und jeder Schalter ist standardmäßig aus:
- Die REST-API für abgemeldete Besucher oder für alle außerhalb ausgewählter Rollen und Namespaces.
- XML-RPC zusammen mit Pingbacks.
- RSS- und Atom-Feeds.
- Den Admin-Bereich für abgemeldete Besucher.
- Die Ausführung von PHP im Upload-Ordner, eingetragen in die
.htaccessdes Upload-Ordners unter Apache. Für nginx und unbekannte Server gibt es ein Snippet zum Einfügen. - Die Versionskennungen im Quelltext der Seite.
In 2.1.51 standen die Schalter in einem Abschnitt der Firewall-Seite. Seit 2.1.56 sind sie die Karte Zugänge abriegeln unter ReportedIP Hive → Schutz. Sechs davon fließen in den Härtungswert ein, und die älteren Gewichte wurden gesenkt, damit die Summe weiter 100 ergibt. Details: Schalter zum Abriegeln.
Wie merkt Hive, dass der Schutz nicht mehr arbeitet?
Ein Sicherheits-Plugin, das unbemerkt aufgehört hat zu arbeiten, ist schlimmer als keines, weil das Dashboard weiter gesund aussieht. Das Bereitschaftsregister startete mit 12 Detektoren: eine nicht beschreibbare Warteschlange für den Wächter vor WordPress, stehender oder abgeschalteter Cron, ein vertrauenswürdiger Proxy-Header ohne Proxy-Bereiche, ein veraltetes Datenbankschema, eine gestörte Verbindung zum Community-Netzwerk, erschöpfte Kontingente im Mail- oder SMS-Relay, fehlschlagender Mailversand, eine fehlende Verschlüsselungserweiterung und eine wachsende Meldewarteschlange.
Offene Punkte erscheinen auf der Seite Systemstatus mit Schweregrad, dem Zeitpunkt ihres ersten Auftretens, einem Link zur zuständigen Einstellung und einem Link zur Dokumentation. Warnungen und Hinweise lassen sich für sieben Tage ausblenden, kritische Punkte nicht. wp reportedip status führt sie im Feld issues. Mit 2.1.67 arbeitet das Register mit 19 Detektoren: 2.1.56 brachte sechs Hinweis-Prüfungen, etwa für einen Administrator ohne zweiten Faktor, und 2.1.58 eine für Formular-Plugins, deren Schutz verfügbar, aber abgeschaltet ist. Siehe Prüfungen zur Systembereitschaft.
Wie sperre ich einen WordPress-Benutzer, ohne das Konto zu löschen?
Im Business-Tarif lässt sich ein Konto über seine Profilseite, über die Benutzerliste oder mit wp reportedip user block sperren. Ein gesperrtes Konto behält seine Beiträge, Bestellungen und Medien, kann sich aber nicht anmelden, kein Anwendungspasswort nutzen und kein Zurücksetzen des Passworts abschließen. Jede Sitzung und jedes vertrauenswürdige Gerät des Kontos endet in dem Moment, in dem die Sperre gesetzt wird.
Die Seite Sitzungen unter Benutzer listet jede aktive Sitzung mit Benutzer, Anmeldezeit, Ablauf, IP-Adresse und Gerät und beendet eine einzelne Sitzung oder alle Sitzungen eines Benutzers. Ihre eigene aktuelle Sitzung lässt sich dort nicht beenden. Sperren bleiben wirksam und lassen sich immer aufheben, auch nach Ablauf eines Tarifs, sodass eine abgelaufene Lizenz niemanden ausgesperrt zurücklässt. Details: Kontrolle der Benutzerkonten.
Wann fragt Hive erneut nach dem zweiten Faktor?
Vertrauenswürdige Geräte sind bequem, und genau auf diese Lücke zielt ein Angreifer. Ab Professional lassen sich sieben Auslöser je Rolle setzen: ein neues Land, eine neue IP-Adresse, ein neues Netz, ein neues Gerät, alle N Tage, alle N Anmeldungen und mehr als N gleichzeitige Sitzungen. Wer einen Auslöser trifft, wird erneut nach dem zweiten Faktor gefragt, auch mit dem Cookie eines vertrauenswürdigen Geräts.
Zwei Sicherungen gehören dazu. Benutzer ohne eingerichtete Methode werden nie ausgesperrt, und die Administrator-Rolle lässt sich erst scharf schalten, wenn ein Administrator auf dieser Website eine Zwei-Faktor-Abfrage bestanden hat. Die 2FA-IP-Allowlist und der Filter reportedip_2fa_bypass umgehen die Auslöser weiterhin. Die Einstellungen stehen in der Karte Adaptive Nachfrage auf der Seite Schutz. Siehe adaptive Zwei-Faktor-Auslöser.
Welche Lücke im Härtungsmodus schloss 2.1.51?
Der Härtungsmodus, verfügbar ab Professional, verschärft bei einem erkannten koordinierten Angriff für begrenzte Zeit netzwerkweit den Schwellwert für fehlgeschlagene Logins. Zwei Sensoren sahen die strengeren Werte nie: der WooCommerce-Login-Monitor, der Mein Konto und den klassischen Checkout abdeckt, und der Monitor für Anwendungspasswörter. Ein Botnetz, das die Shop-Formulare angriff, lief weiter gegen die gelockerte Konfiguration.
Die Lücke reichte bis 2.0.8 zurück, als der Härtungsmodus erschien. Websites ohne WooCommerce und ohne Anwendungspasswörter waren nie betroffen. Beide Monitore lesen ihre Schwellwerte jetzt über dieselbe Begrenzung wie wp-login, und ein automatischer Test lässt den Build scheitern, wenn ein künftiger Sensor einen Login-Schwellwert ohne sie liest.
Was änderte sich an den Einstellungen mit 2.1.51?
Siebzig Optionen lagen außerhalb der Einstellungs-Registry. MainWP und die Cloud-Flottenverwaltung konnten sie deshalb nicht verwalten, und der JSON-Export ließ sie aus. Darunter waren die Sicherheits-Header, das Paar aus Proxy-Header und Proxy-Bereichen, die Passwortrichtlinie und das Footer-Badge. Alle sind jetzt Registry-Optionen und werden von einer Prüfroutine statt von mehreren bereinigt.
Alle 169 Optionen von 2.1.51 tragen eine Beschreibung in einem Satz, sodass MainWP und die Flotte echten Text statt einer bloßen Bezeichnung zeigen. Eine importierte Einstellungsdatei kann nichts mehr an der Prüfroutine vorbei schreiben. Das zählte vor allem beim Header für die Client-IP: Ein beliebiger Wert würde einem Angreifer erlauben, die Adresse zu fälschen, auf die sich jeder Sensor, die Whitelist und die Sperrliste stützen. Kein Optionsschlüssel änderte sich, gespeicherte Flotten-Richtlinien überstanden das Update also.
Warum fehlt die WordPress-Sitemap für Benutzer?
Seit 2.1.51 existiert wp-sitemap-users-1.xml nicht mehr, solange Benutzer-Enumeration blockieren eingeschaltet ist, und diese Option ist standardmäßig an. Dieselbe Einstellung blockierte schon ?author= und die REST-Route für Benutzer, und die Sitemap war die letzte veröffentlichte Liste von Benutzernamen auf der Website. Suchmaschinen brauchen sie nicht. Nutzt Ihr Theme Autorenseiten, schalten Sie Autoren-Archive erreichbar lassen in der Karte Erkennung & Schwellwerte auf der Seite Schutz ein.
Wie bekomme ich diese Änderungen heute?
Jede Version seit 2.1.51 enthält sie, und Hive installiert seine Updates selbst über die automatischen Updates von WordPress. Um die aktuelle Version sofort zu holen, öffnen Sie Plugins und suchen in der Zeile von Hive nach Updates. Für eine neue Installation laden Sie das aktuelle ZIP von der Hive-Produktseite. Die Funktionen je Tarif stehen auf der Preisseite.
Warum Benutzernamen für Angreifer zählen, erklärt das OWASP-Cheat-Sheet zur Authentifizierung mit den Abschnitten zu Konto-Enumeration und neutralen Fehlermeldungen.
Häufige Fragen
Sind die Registrierungsregeln kostenlos?
Die Registrierungsregeln sind in jedem Tarif kostenlos, mit zehn einfachen Einträgen je Liste, dazu die eingebaute Liste von zehn Systemnamen, das Limit für Registrierungen und die Sperre für unbekannte Benutzernamen. Professional hebt das Eintragslimit auf, akzeptiert reguläre Ausdrücke und ergänzt die Registrierung nur aus freigegebenen IP-Bereichen. Nichts, was vor 2.1.51 kostenlos war, wanderte in einen Tarif.
Löscht das Sperren eines Benutzers seine Inhalte?
Eine Sperre behält das Konto und alles, was ihm gehört: Beiträge, WooCommerce-Bestellungen und Medien bleiben, wo sie sind. Der Benutzer kann sich nicht mehr anmelden, kein Anwendungspasswort nutzen und das Passwort nicht zurücksetzen, und alle Sitzungen enden sofort. Sperren braucht den Business-Tarif, Aufheben funktioniert in jedem Tarif.
Kann das Abriegeln ein Plugin oder eine App stören?
Ein Schalter kann ein Plugin oder eine App stören, die von der geschlossenen Schnittstelle abhängt. Die WordPress-App und manche Backup-Dienste nutzen XML-RPC oder die REST-API, und Headless-Themes lesen die REST-API. Jeder Schalter ist standardmäßig aus, prüfen Sie also vor dem Abschalten, welche Dienste eine Schnittstelle nutzen.