ReportedIP Hive 2.1.54: Nachweis der Formularausführung und ein einseitiger Schnellstartleitfaden
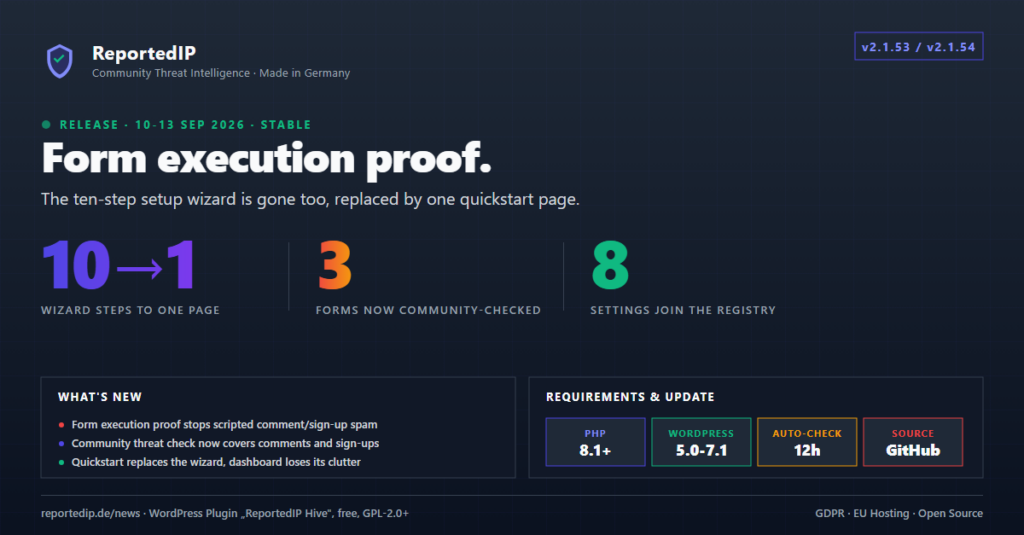
ReportedIP Hive 2.1.53 führt einen Nachweis zur Formularausführung als Schutz vor skriptgesteuertem Spam ein, während in Version 2.1.54 der zehnstufige Setup Wizard zugunsten einer einzigen Seite entfernt wurde. Beide Versionen wurden im Abstand von drei Tagen veröffentlicht und verändern die Art und Weise, wie eine Neuinstallation konfiguriert wird und wie deren Formulare geschützt werden.
Führen Sie ein Update über das WordPress-Admin-Panel durch oder laden Sie die ZIP-Datei aus der Version v2.1.54 auf GitHub herunter.
Der Nachweis der Formularausführung stoppt Skripte, die die Seite nie laden
Kommentar-, Anmelde- und Passwort-Zurücksetzungsformulare enthalten nun ein verstecktes Ankerfeld sowie ein durch ein Skript hinzugefügtes zweites Feld, dessen Name bei jeder Installation zufällig generiert wird. Bei einer Übermittlung, bei der beide Felder fehlen, wurde das Formular tatsächlich nie gerendert, genau so sieht es aus, wenn ein Skript direkt an die Formular-URL sendet. Laut dem Changelog zu Version 2.1.53 traf jeder Spam-Kommentar auf der Website, für die diese Funktion entwickelt wurde, über Nacht auf diese Weise ein.
Das Urteil fällt nicht eindeutig mit „Ja“ oder „Nein“ aus, sondern ist vierfach differenziert: Ein Theme mit handschriftlichen Kommentaren behält die großzügige Bewertung bei, die es schon immer hatte, da die Website selbst prüft, ob sie den Anker setzt, anstatt davon auszugehen, dass jedes Theme dies tut. Bei Kommentaren gilt ein fehlender Nachweis als Warnhinweis und nicht als automatische Ablehnung; ein Leser, der ohne JavaScript surft, wird zur manuellen Überprüfung weitergeleitet, anstatt abgelehnt zu werden, und dieser Hinweis allein löst niemals die Sperrkette aus. Anmelde- und Passwort-Zurücksetzungsformulare lehnen den Zugriff ab und geben den Grund dafür an, doch jede dieser Funktionen kann unabhängig voneinander deaktiviert werden.
Es läuft in jedem Tarif kostenlos, befindet sich unter „Firewall → Spam-Abwehr“ und REPORTEDIP_HIVE_DISABLE_FORM_PROOF schaltet wp-config.php schaltet die gesamte Schutzebene für Websites aus, die Kommentar-Markup auf ungewöhnliche Weise darstellen.
„Community Network“ überprüft nun nicht mehr nur Logins, sondern auch Kommentare und Registrierungen
Seit der ersten Version von Hive wird die Adresse eines Besuchers auf der Anmeldeseite mit dem Community Network abgeglichen. Bei Kommentaren, Registrierungen und Passwort-Zurücksetzungen war dies jedoch nie der Fall, sodass eine Adresse, die vom Netzwerk bereits als missbräuchlich eingestuft wurde, weiterhin Beiträge veröffentlichen konnte, solange sie unter dem lokalen Schwellenwert der Website blieb. Alle drei Bereiche führen nun dieselbe Überprüfung mit derselben Schutzstufe durch, die auch die Anmeldeseite anwendet, einschließlich Mindestschwelle und Sicherheitsverschärfung: Eine Adresse, der die Website den Login verweigern würde, kann das Kommentarformular nicht als Hintertür nutzen. Einem Besucher, der die Überprüfung nicht besteht, wird der Grund mitgeteilt, und die Adresse wird für 24 Stunden gesperrt, genau so lange, wie dies auch bei einer abgelehnten Anmeldung der Fall ist.
Die Überprüfung schlägt durchweg fehl. Ein ausgeschöpftes tägliches Abfragekontingent, ein Rate Limit, ein Timeout oder ein nicht erreichbares Netzwerk werden alle als „keine Aussage“ gewertet, und die Übermittlung wird ausschließlich anhand lokaler Signale beurteilt, genau so, wie es bereits auf der Anmeldeseite der Fall war. Die Überprüfung läuft ausschließlich im Community Network-Modus und ist standardmäßig aktiviert, wobei dieselben Ausnahmen gelten wie bei der Login-Prüfung: Adressen auf der Whitelist, der eigene Server der Website sowie Infrastruktur, die vom Netzwerk als solche gekennzeichnet wird.
Der Setup Wizard wurde entfernt und durch eine Schnellstartseite ersetzt
Mit Hive 2.1.54 wird der zehnstufige Einrichtungsassistent abgeschafft. Der Schnellstart, der ihn ersetzt, stellt zwei Fragen: In welchem Modus soll das Programm ausgeführt werden, „Community Network“ oder „Local Shield“?, und, im Falle von „Community Network“, nach einem Community Access Key. Durch die Überprüfung des Schlüssels wird der Tarif des Kontos ausgelesen und automatisch eine tarifbezogene Empfehlung über die Einstellungsregistrierung angewendet, ohne dass Sie sich Schritt für Schritt durch ein Formular klicken müssen.
- Drei Schaltflächen bleiben auf der Seite sichtbar: 2FA für Administratoren (7-tägige Karenzfrist), das Fußzeilen-Symbol „Geschützt durch ReportedIP“ und Benachrichtigungs-E-Mails an die Administratoradresse.
- Alle anderen Einstellungen, von den Sensor-Schwellenwerten bis hin zur Aufbewahrungsdauer der Protokolle, sind bereits
ReportedIP_Hive_Defaults::recommended()für den erkannten Plan voreingestellt. - Über den Link „Expertenmodus“ wird dieselbe Empfehlung angewendet und anstelle des Dashboards der vollständige Einstellungsbildschirm geöffnet.
- Als Lesezeichen gespeicherte oder dokumentierte Links, die
page=reportedip-hive-wizardleiten direkt zum Schnellstart weiter.
Durch ein Upgrade des Tarifs wird nun die entsprechende Empfehlung aktiviert
Durch die Erweiterung des Tarifs einer Website werden die Empfehlungen des neuen Tarifs, Tor-Blockierung, der HSTS-Header sowie 90 Tage Protokollspeicherung im Professional-Tarif und ein Jahr Protokollspeicherung im Business-Tarif, auf alle Einstellungen angewendet, die der Administrator nicht manuell geändert hat. Ein Banner nach dem Upgrade listet genau auf, was sich geändert hat, sodass bei einem Upgrade bessere Schutzmaßnahmen nicht länger ungenutzt in einem Einstellungs-Reiter verbleiben, den niemand mehr aufruft.
The Dashboard now looks more organized
Die API-Aufrufstatistiken und die Karte „Lizenzierte Domains“ wurden auf die Community-Seite verschoben, wo sich die Kontingente bereits befanden. Die Schnellaktionskacheln, die das Hauptmenü duplizierten, wurden entfernt, und die Aktivitätsliste zeigt nun die fünf neuesten Ereignisse an, anstatt eine längere Liste zum Scrollen anzuzeigen. Neu am unteren Rand: Die drei neuesten Beiträge aus dem Newsfeed von ReportedIP, die in der Sprache des Administrators angezeigt und über den Feed-Cache von WordPress abgerufen werden, allerdings nur im Community Network-Modus. Lokale Local Shield-Installationen senden hierfür keine ausgehenden Anfragen, was mit der Standardeinstellung des Plugins „keine ausgehenden Aufrufe“ in diesem Modus übereinstimmt.
Jede gespeicherte Einstellung entspricht nun einem einheitlichen Standard
Acht Optionen, die zwar in wp-admin bearbeitet werden konnten, sich jedoch außerhalb des Einstellungsregisters befanden, nämlich die Upgrade-Hinweise, die Einstellungen für E-Mails zu Kontingenten und Tarifänderungen, die drei Einstellungen für 2FA-Erinnerungen, der Schalter für die Inhaltsprüfung im Rahmen des Extended Protection-Modus sowie die Betreffzeile des E-Mail-Codes, verfügen nun über einen registrierten Standardwert und ein Formular. Das bedeutet, dass der Export, der Import, die MainWP Integration und das Cloud-Fleet-Dashboard diese Einstellungen nun genau wie alle anderen behandeln, anstatt sie stillschweigend zu überspringen.
Aktualisierung
- Beide Versionen lassen sich wie jedes andere Update installieren, über wp-admin oder über WP-CLI, ohne dass ein manueller Migrationsschritt erforderlich ist.
- Eine Website, deren Einrichtungsprozess bereits abgeschlossen ist, behält ihre Einstellungen bei; der Schnellstart wird nur bei einer Neuinstallation oder bei einer Installation angezeigt, deren Einrichtung nie abgeschlossen wurde.
- Die Websites wurden bis einschließlich WordPress 7.1 unter PHP 8.1+ getestet.
Ausführliche Informationen, einschließlich der Korrektur zum Timing des Kommentar-Köder-Mechanismus und der Änderung an der integrierten Validierung (CI), die nun bei einem echten „Plugin Check“-Fehler fehlschlägt, finden Sie im Hive-Changelog auf GitHub.
Weiterführende Literatur
- Mit dem neuen Schnellstart-Leitfaden richten Sie ReportedIP Hive in wenigen Minuten ein
- The 18 Attack Sensors and their standard threshold values
In der Dokumentation zum WordPress-Plugin finden Sie eine vollständige Übersicht über die Einstellungen, einschließlich des Abschnitts zu WAF Exceptions, in dem Sie etwaige False Positives, die durch die neuen Formularprüfungen ausgelöst werden, optimieren können. Entdecken Sie ReportedIP Hive →