ReportedIP Hive 2.1.49: Sicherheits-Audit, Einstellungs-Standard und Flottenverwaltung
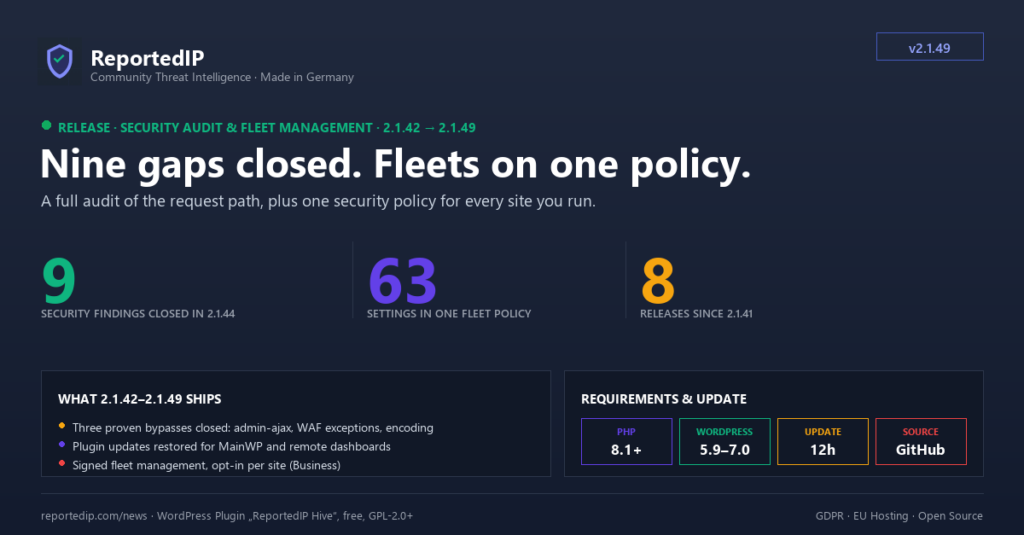
Hive 2.1.49 schloss eine Serie von acht Releases ab, die zwischen dem 14. und 26. August 2026 erschienen sind: ein Sicherheits-Audit mit neun behobenen Befunden, ein Einstellungs-Standard für jeden Schreibweg und eine Flottenverwaltung, die eine Sicherheitsrichtlinie auf alle Ihre Websites überträgt. Aktuell ist Version 2.1.67, und die Hinweise unten nennen, wo sich seitdem ein Menü oder eine Tarifzuordnung geändert hat.
Was hat sich zwischen Hive 2.1.41 und 2.1.49 geändert?
- 2.1.42 zählt fehlgeschlagene XML-RPC-Anmeldungen mit App-Passwort nicht mehr doppelt.
- 2.1.44 schloss neun Befunde aus einem Sicherheits-Audit der gesamten Codebasis, vier davon auf dem Weg, den eine Anfrage an der Sperrprüfung und der Firewall vorbei nimmt.
- 2.1.45 lässt jede API-Anfrage ihre Installation so ausweisen, wie es die Update-Prüfungen von wordpress.org tun, und brachte eine Karte „Lizenzierte Domains“.
- 2.1.46 stellte Plugin-Updates für Remote-Management-Dashboards wieder her, die seit 2.1.32 keine Hive-Updates mehr gesehen hatten.
- 2.1.47 führte die Einstellungs-Registry und ein versioniertes Protokoll für Remote-Einstellungen ein.
- 2.1.48 brachte die Cloud-Flottenverwaltung für den Business-Tarif, einen Ed25519-signierten Transportweg, über den reportedip.com Richtlinien auf Ihre Websites anwendet.
- 2.1.49 härtete diesen Endpunkt, sodass ein nicht angemeldeter Aufrufer nicht erkennt, ob eine Website zugestimmt hat.
Alles hier steckt im kostenlosen Plugin, sofern kein Tarif genannt ist. Die Schutz-Engine bleibt kostenlos. Das Release vor dieser Serie brachte die Sperre von Tor-Exit-Nodes.
Welche Sicherheitslücken hat Hive 2.1.44 geschlossen?
2.1.44 ist das Ergebnis eines Sicherheits- und Korrektheits-Audits der gesamten Codebasis. Jeder Befund wurde am laufenden Code nachgewiesen, bevor er geändert wurde, und jede Korrektur hat einen Regressionstest.
admin-ajax.php lag außerhalb der Sperrprüfung
Die IP-Sperre trat bei jeder AJAX-Anfrage zur Seite, und die Firewall übersprang alles, was WordPress als Admin-Anfrage behandelt. Dazu gehören admin-ajax.php und admin-post.php, die jede öffentliche AJAX-Aktion einer Website bedienen. Eine gesperrte Adresse behielt vollen Zugriff, und ihr Request-Body wurde nicht geprüft. Heute ist nur noch WP-Cron ausgenommen, anonyme Anfragen an beide Endpunkte werden geprüft, und AJAX-Aufrufer erhalten einen JSON-Fehler statt der Sperrseite.
Eine Firewall-Ausnahme konnte alle folgenden Regeln verdecken
Die Engine hielt bei der ersten passenden Regel an und prüfte erst danach die Ausnahmen. Eine Anfrage, die ein Fragment passend zu einer ausgenommenen Regel anhängte, brachte ihre eigentliche Nutzlast am gesamten Scan vorbei. Die Ausnahmeprüfung läuft jetzt innerhalb der Schleife, und der Scan geht nach einem ausgenommenen Treffer weiter.
Prozent-kodierte Anfragen umgingen drei Sensoren
Die WordPress-Funktion sanitize_text_field() löscht jede Prozent-Kodierung. Eine Anfrage an /wp-login%2Ephp kam deshalb als /wp-loginphp bei der Prüfung des versteckten Logins an, und das Login-Formular wurde trotzdem ausgeliefert. Der versteckte Login, der Scan-Detektor und die Köderpfade lesen jetzt die rohe Anfrageadresse und dekodieren sie einmal. Die Firewall nutzt denselben Pfad-Resolver.
Sechs weitere Befunde im selben Release
- Ein fehlerhaftes CIDR-Präfix ließ den Guard vor WordPress auf jede Adresse passen, eine einzige kaputte Whitelist-Zeile hätte also jede Anfrage durchgelassen.
- Eine übermittelte 2FA-Methode wurde nie gegen die Richtlinie der Website geprüft. Eine Methode, die die Richtlinie nicht mehr erlaubte, meldete den Benutzer trotzdem an, wenn ihr Geheimnis noch gespeichert war.
- TOTP-Codes waren nicht einmalig. Ein unterwegs abgefangener Code blieb für den Rest seines Zeitschritts gültig. Hive speichert jetzt den akzeptierten Schritt, wie es RFC 6238 empfiehlt.
- Beide öffentlichen 2FA-REST-Routen enden in
wp_set_auth_cookie()und nahmen Aufrufe von fremden Origins an. Jetzt lehnen sie diese ab. - Sperren und Freigaben griffen erst nach bis zu fünf Minuten, weil das Zugriffsurteil im Cache blieb. Jede Änderung an einer Sperre leert ihn jetzt.
- Ein Client-IP-Header, dem ohne Proxy-Quellen vertraut wird, gilt für jede Gegenstelle. Das Verhalten bleibt aus Kompatibilitätsgründen, aber beim Speichern dieser Kombination erscheint jetzt eine Warnung.
Läuft Ihre Website hinter einem Reverse Proxy oder einem CDN, füllen Sie das Feld „Vertrauenswürdige Proxy-Quellen“ aus. Seit 2.1.56 steht es in der Verbindungskarte unter ReportedIP Hive → Community.
Warum hat MainWP keine Hive-Updates mehr angezeigt?
Ab 2.1.32 wurde der Update-Checker nur noch in wp-admin-, Cron- und WP-CLI-Anfragen aufgebaut. MainWP, ManageWP und vergleichbare Dashboards synchronisieren über Frontend-Anfragen und konnten deshalb eine neue Hive-Version weder anzeigen noch installieren. Websites, die sich für Updates auf ein Management-Dashboard verließen, blieben ohne jede Warnung auf alten Versionen.
2.1.46 baut den Checker wieder bei jeder Anfrage auf und schaltet die automatischen WordPress-Updates für das Plugin ein. Ein Sicherheits-Plugin, das seinen eigenen Korrekturen hinterherläuft, schützt niemanden. Websites, die eine Version festhalten müssen, stellen die manuelle Kontrolle mit dem Filter reportedip_hive_auto_update wieder her.
Wie weist Hive seine Installation aus?
Seit 2.1.45 trägt jede Anfrage an reportedip.com die Adresse der Website, die Plugin-Version und die WordPress-Version, im User-Agent-Format der Update-Prüfungen von wordpress.org. Bei Multisite wird die Netzwerkadresse gesendet, ein Netzwerk zählt also als eine lizenzierte Domain. Besucherdaten bleiben auf IP-Adresse und Ereignistyp erkannter Angriffe beschränkt. Die Passwortprüfung gegen Have I Been Pwned erhält nur Produktname und Version.
Dasselbe Release brachte die Karte „Lizenzierte Domains“, die zeigt, wie viele Domains Ihr Tarif abdeckt und wie viele belegt sind. Seit 2.1.54 steht die Karte auf der Community-Seite. Stillgelegte Websites geben Sie in Ihrem reportedip.com-Konto unter Domains frei, und eine Domain, die sich nicht mehr meldet, wird nach 60 Tagen automatisch freigegeben.
Was ist die Einstellungs-Registry von Hive?
Vor 2.1.47 prüften drei Stellen die Hive-Einstellungen getrennt voneinander: die Einstellungsseite, der Einrichtungsassistent und der Import. Ein Schreibweg außerhalb von wp-admin, etwa ein Remote-Dashboard oder WP-CLI, hatte gar keine Prüfung.
2.1.47 ersetzte sie durch eine deklarative Registry. Jede verwaltete Option legt Art, Wertebereich, erlaubte Werte, Tarifanforderung und Nebenwirkungen einmal fest, und jeder Schreibweg prüft über sie. Das Neuschreiben der Rewrite-Regeln für Hide Login und Frontend-2FA läuft jetzt für jeden Schreibweg, der den Wert geändert hat. Die Registry hat den Assistenten überlebt: Seit 2.1.54 beschreibt der Leitfaden zum Schnellstart, wie eine tarifabhängige Empfehlung über sie angewendet wird, und seit 2.1.56 speichert die eine Seite „Schutz“ jede Karte über dieselbe Pipeline.
Darauf setzt ein versioniertes Protokoll für Remote-Einstellungen auf. Ein Dashboard liest das Einstellungsschema, liest die aktuellen Werte und wendet einen Stapel an. Jeder Schlüssel liefert ein eigenes Ergebnis, eine tarifgebundene Option wird also als übersprungen gemeldet, statt den ganzen Push scheitern zu lassen.
Wie funktioniert die Flottenverwaltung von Hive?
2.1.48 machte aus diesem Protokoll eine Funktion. Sie legen eine Sicherheitsrichtlinie einmal fest, überschreiben einzelne Felder dort, wo eine Website etwas anderes braucht, und übertragen sie. Zum Start umfasste die Richtlinie 63 Einstellungen in sieben Gruppen. Die Registry ist mit jedem Release gewachsen, und eine Website mit 2.1.67 stellt der Flottenverwaltung 190 Einstellungen bereit.
Jede verbundene Website meldet mit jedem API-Aufruf einen Fingerabdruck ihrer verwalteten Einstellungen. Ändern Sie einen Wert direkt auf einer Website, erscheint sie als abgewichen, bis Sie erneut übertragen. Eine Vergleichsansicht stellt den Sollwert neben den Wert, den die Website tatsächlich hat, live abgefragt.
| Frage | MainWP | reportedip.com-Flotte |
|---|---|---|
| Wo Sie Richtlinien verwalten | Ihr eigenes MainWP-Dashboard | Ihr reportedip.com-Konto unter Domains |
| Tarif | Nicht tarifgebunden | Business oder Enterprise |
| Schalter auf der Website | Keiner | Schalter für die Cloud-Flottenverwaltung |
| Authentifizierung | Verbindung über MainWP Child | Ed25519-signierte Anfrage |
Die MainWP-Anbindung ist in Hive enthalten, eine über MainWP Child verbundene Website braucht also kein weiteres Plugin. Die Doku zur MainWP-Anbindung listet, was die Anbindung meldet. Das Flotten-Dashboard von reportedip.com funktioniert ohne MainWP und gehört zum Business-Tarif.
Um das Flotten-Dashboard zuzulassen, öffnen Sie ReportedIP Hive → Community und schalten in der Verbindungskarte „Cloud-Flottenverwaltung über reportedip.com“ ein. Bis 2.1.56 lag der Schalter auf der Registerkarte „Allgemein“ der Einstellungen. Die Website erscheint mit ihrer nächsten API-Anfrage im Dashboard. Die Doku zur Cloud-Flotte nennt die Voraussetzungen, und der Leitfaden zu Multisite-Sicherheit erklärt, wie Einstellungen in einem Netzwerk gelten.
So ist der Cloud-Transportweg abgesichert
Einen Dienst Einstellungen in Ihre Website schreiben zu lassen, ist nur vertretbar, wenn die Website prüfen kann, wer fragt. Der Transportweg ist standardmäßig aus, und jede Anfrage muss sieben Prüfungen bestehen, bevor etwas geschrieben wird.
- Der Betreiber der Website schaltet ihn ein. Ohne den Schalter, den Modus Community Network und einen Community Access Key wird jede Anfrage abgelehnt.
- Ratenbegrenzung pro IP auf der Website.
- Eine Ed25519-Signatur (RFC 8032) über die exakte Nutzlast, geprüft gegen einen öffentlichen Schlüssel, der im Plugin mitgeliefert wird. Der private Schlüssel verlässt den Dienst nie.
- Ein Frischefenster von fünf Minuten für den Zeitstempel der Anfrage.
- Einmalige Anfrage-Kennungen, damit eine abgefangene Anfrage nicht wiederholt werden kann.
- Eine Empfängerbindung, damit jede andere Website einen an eine Website adressierten Umschlag ablehnt.
- Ein Nachweis, der aus dem Access Key der Website abgeleitet ist und die Anfrage an das Konto bindet, dem die Website gehört.
2.1.49 ergänzte eine weitere Eigenschaft. Eine Anfrage mit falscher Signatur und eine Anfrage an eine Website, die die Funktion nie eingeschaltet hat, erhalten jetzt denselben allgemeinen Fehler. Ein Scan des Internets verrät also nicht mehr, auf welchen Websites die Flottenverwaltung aktiv ist. Den tatsächlichen Grund schreibt die Website in ihr Sicherheitsprotokoll.
Welche kleineren Korrekturen enthielt die Serie?
- Das Aktivieren des Plugins bricht nicht mehr mit einem fatalen Fehler ab, wenn Extended Protection eingeschaltet ist. Das betraf auch die Netzwerkaktivierung.
- Fehlgeschlagene XML-RPC-Anmeldungen mit App-Passwort zählten doppelt gegen die Brute-Force-Schwelle. Ein Versuch zählt jetzt einmal.
- Der Ereignistyp-Filter der Protokolle kennt „App-Passwort fehlgeschlagen“.
- Release-Highlights im Update-Banner brechen nicht mehr mitten im Satz ab.
- Die Schaltfläche „API-Statistik zurücksetzen“ tat auf dem Sicherheits-Dashboard nichts, weil ihr Handler nur auf der Seite „Systemstatus“ gebunden war.
- Admin-Seiten scrollen auf Smartphones nicht mehr seitwärts. Tabellen scrollen in ihrem eigenen Container, und Kartenköpfe brechen um.
Wie bekomme ich diese Änderungen heute?
Jedes Release seit 2.1.49 enthält sie, und seit 2.1.46 installiert Hive seine Updates selbst über die automatischen WordPress-Updates. Um das aktuelle Release sofort zu holen, öffnen Sie „Plugins“ und klicken in der Hive-Zeile auf „Nach Update suchen“, oder Sie aktualisieren über Ihr Management-Dashboard. Für eine neue Installation laden Sie das aktuelle ZIP von der Hive-Produktseite herunter.
Eine Änderung der Konfiguration ist nicht nötig. Die Cloud-Flottenverwaltung bleibt aus, bis Sie sie pro Website einschalten. Lief auf einer Website eine Version zwischen 2.1.32 und 2.1.45, prüfen Sie die installierte Version einmal von Hand, denn ein Management-Dashboard hat womöglich eine veraltete Nummer angezeigt.
Häufige Fragen
Welchen Tarif brauche ich für die Cloud-Flottenverwaltung?
Die Cloud-Flottenverwaltung über reportedip.com braucht den Tarif Business oder Enterprise, Hive 2.1.48 oder neuer, den Modus Community Network und einen Community Access Key. Zusätzlich muss der Betreiber den Schalter auf der Community-Seite einschalten. Einstellungen, die der Tarif der Website nicht abdeckt, werden beim Push übersprungen, nie erzwungen.
Warum erscheint meine Website nicht im Flotten-Dashboard?
Fast immer ist der Schalter für die Cloud-Flottenverwaltung noch aus, so wie es voreingestellt ist. Schalten Sie ihn unter ReportedIP Hive → Community in der Verbindungskarte ein. Die Wirkung kommt nicht sofort: Die Website meldet sich mit ihrer nächsten API-Anfrage an reportedip.com, und sie muss im Modus Community Network laufen.
Kann ein Scanner erkennen, ob meine Website die Flottenverwaltung nutzt?
Seit Hive 2.1.49 nicht mehr. Eine Anfrage an eine Website ohne die Funktion und eine Anfrage mit ungültiger Signatur erhalten denselben allgemeinen Authentifizierungsfehler mit HTTP-Status 401. Den tatsächlichen Grund schreibt die Website in ihr eigenes Sicherheitsprotokoll, Sie sehen fehlgeschlagene Versuche also weiterhin, Außenstehende erfahren nichts.