ReportedIP Hive 2.1.57: Eine Schutz-Seite, eine Werkzeuge-Seite
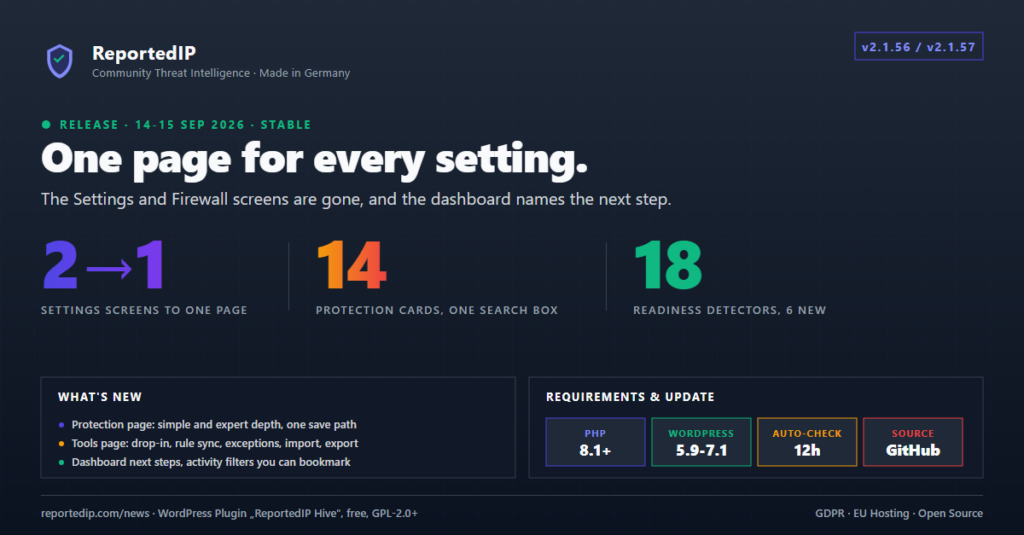
ReportedIP Hive 2.1.56 und 2.1.57, erschienen am 14. und 15. September 2026, haben die Seiten Einstellungen und Firewall durch eine einzige Schutz-Seite ersetzt und alles, was keine Einstellung ist, auf eine Werkzeuge-Seite verlegt. 2.1.57 hat den Umbau abgeschlossen: Die Aktivitätsseite öffnet auf dem Ereignisprotokoll, die Community-Seite hat drei Tabs, und das Dashboard nennt den nächsten Schritt.
Aktualisieren Sie über den WordPress-Adminbereich oder laden Sie die aktuelle ZIP-Datei von der Hive-Produktseite. Aktuell ist Version 2.1.67; die Hinweise unten sagen, was sich seitdem verschoben hat oder dazugekommen ist. Für die Ersteinrichtung ist der Quickstart-Leitfaden der bessere Einstieg.
Was hat sich im Hive-Adminbereich mit 2.1.56 und 2.1.57 geändert?
- 2.1.56 hat die Seiten Einstellungen und Firewall entfernt und die Schutz-Seite mit vierzehn Karten, die Werkzeuge-Seite und den Expertenmodus eingeführt.
- 2.1.56 hat den Menüpunkt Sicherheit in Aktivität umbenannt und dem Dashboard einen Statusbanner und Karten für nächste Schritte gegeben.
- 2.1.57 hat die Aktivitätsseite um eine Filterleiste herum neu gebaut und die Community-Seite in Einstellungen, Community und Badges aufgeteilt.
- 2.1.57 hat einen Einstellungsexport korrigiert, der auf der Zielseite Schutzfunktionen abschalten konnte, dazu 12 weitere Fehler.
Das Menü unter ReportedIP Hive lautet jetzt Dashboard, Aktivität, Schutz, Community, Systemstatus und 2FA-Status. Werkzeuge erscheint im Expertenmodus in der Liste und ist über seine Adresse immer erreichbar.
Wo sind die Tabs von Einstellungen und Firewall geblieben?
Jeder alte Tab hat einen festen neuen Ort, und alte Adressen mit page=reportedip-hive-settings oder page=reportedip-hive-firewall leiten dorthin weiter. Lesezeichen, MainWP-Links und Links in Bereitschaftshinweisen funktionieren auch in 2.1.67.
| Alter Tab | Wo er heute liegt |
|---|---|
| Einstellungen, Allgemein | Community, Tab Einstellungen |
| Einstellungen, Erkennung | Schutz, Karte Erkennung & Schwellwerte |
| Einstellungen, Sperrung | Schutz, Karte Sperren & Eskalation |
| Einstellungen, Anmeldung verbergen | Schutz, Karte Anmeldung verbergen |
| Einstellungen, Benachrichtigungen | Schutz, Karte Benachrichtigungen |
| Einstellungen, Datenschutz & Protokolle | Schutz, Karte Datenschutz & Protokolle |
| Einstellungen, Leistung & Werkzeuge | Schutz, Karte Performance & Fußabdruck |
| Einstellungen, Zwei-Faktor-Authentifizierung | Schutz, Karte Zwei-Faktor-Authentifizierung |
| Einstellungen, Härtungsmodus | Schutz, Karte Angriffs-Reaktion |
| Firewall, WAF und Bot-Verifizierung | Schutz, Karte Firewall & Bots |
| Firewall, Registrierung & Spam | Schutz, Karten Registrierungsregeln und Formularschutz |
| Firewall, Scan & Köder | Schutz, Karte Erkennung & Schwellwerte |
| Firewall, Härtung | Schutz, Karten Security-Header und Zugänge abriegeln |
| Firewall, Regel-Sync | Werkzeuge, Tab Regeln |
| Firewall, Server-Setup | Werkzeuge, Tab Server |
Wie funktioniert die Schutz-Seite von Hive?
In 2.1.57 speicherte Hive 181 Einstellungen in seiner Einstellungs-Registry, vor dem Umbau verteilt auf zwei Seiten und mehr als ein Dutzend Tabs. Jeder Bereich der Registry wurde zu einer aufklappbaren Karte auf einer Seite, jede mit einer Statuszeile. Ein Suchfeld öffnet die passende Karte und markiert die gefundene Beschriftung.
Die Seite hat zwei Tiefen. Die einfache Ansicht zeigte die 16 Einstellungen, die eine Website im Alltag anfasst, höchstens drei pro Karte. Die Expertenansicht zeigt jedes Feld. Der Expertenmodus ist ein Schalter im Seitenkopf und wird pro Person gespeichert: Ein Administrator arbeitet in der kurzen Ansicht, während ein anderer Schwellwerte bearbeitet.
- Jede Karte speichert über denselben Dienst, den MainWP, die Cloud-Flottenverwaltung und der Einstellungsimport nutzen. Prüfung, Tarifgrenzen und Fehlermeldungen sind damit auf jedem Weg gleich.
- Ein abgelehnter Wert wird an der Karte gemeldet, die ihn erzeugt hat, nicht als Hinweis für die ganze Seite.
- Das Speichern einer Karte setzt nie ein gesperrtes Feld zurück. Deaktivierte Eingaben gehören nicht zum gesendeten Formular, und das Speichern verwirft versteckte und gesperrte Schlüssel, statt leere Standardwerte darüberzuschreiben.
- Felder, deren Tarifgrenze vom Wert abhängt, etwa die Registrierungslisten und die Paranoia-Stufe der Firewall, bleiben mit sichtbarer Tarifmarkierung bearbeitbar, und ein Wert jenseits der Grenze wird abgewiesen.
Seit 2.1.59 hat die Seite 15 Karten: Formularschutz wurde aus der früheren Karte Registrierung & Spam herausgelöst, die jetzt Registrierungsregeln heißt. Mit derselben Version nennt jede Einstellung ihren Tarif, und die einfache Ansicht zeigt 19 Einstellungen, dazu die Schalter eines Formular-Plugins, das auf der Website installiert ist. Hive 2.1.67 speichert 190 Einstellungen.
Was liegt auf der Werkzeuge-Seite von Hive?
Serverarbeit, Wartung und Diagnose haben eine eigene Seite mit vier Tabs bekommen. Jede Schutz-Karte mit passendem Werkzeug verlinkt es in ihrer Fußzeile.
| Werkzeuge-Tab | Was dort liegt |
|---|---|
| Server | Das Drop-in für den erweiterten Schutz und die Webserver-Snippets |
| Regeln | Regel-Sync, WAF-Ausnahmen und der Status der Angriffs-Reaktion mit ihren Handschaltern |
| Daten | Import, Export und Zurücksetzen der Einstellungen sowie der Schalter für Daten bei der Deinstallation |
| Diagnose | Die Test-Mail und seit 2.1.58 der Selbsttest des Formularschutzes |
Was zeigt das Hive-Dashboard nach dem Umbau?
Ein Statusbanner oben beginnt mit „Schutz aktiv seit“, gefolgt vom Einrichtungsdatum und der Tarifempfehlung, mit der die Website läuft. Weichen Einstellungen von dieser Empfehlung ab, nennt er die Anzahl. Ohne gespeicherten Schlüssel oder bei aufgebrauchtem Tageskontingent für Meldungen wird dieselbe Zeile zur Warnung mit dem Weg zur Lösung.
Darunter stehen die Nächsten Schritte. Sie stammen aus sechs beratenden Prüfungen, die 2.1.56 dem Bereitschaftsregister hinzugefügt hat: Die Login-Adresse ist noch öffentlich, Shop-2FA ist im Tarif enthalten, aber aus, das Footer-Badge ist aus, der erweiterte Schutz wird unterstützt, läuft aber nicht, die Website nutzt den lokalen Schutz statt des Community-Netzwerks, oder der Administrator, der die Seite liest, hat keinen eigenen zweiten Faktor.
Diese Karten tragen die Aktion selbst statt eines Links dorthin. Badge und Shop-2FA schalten sich mit einem Klick ein, Anmeldung verbergen nimmt einen Slug entgegen und schaltet sich selbst ein, und „Jetzt nicht“ blendet eine Karte für sieben Tage aus. In 2.1.57 umfasste das Bereitschaftsregister 18 Prüfungen: 12 melden einen Fehler, 6 schlagen eine Verbesserung vor. Seit 2.1.58 schlägt es außerdem den Schutz für ein gefundenes Formular-Plugin vor, seit 2.1.67 eine Gruppe, wenn der Tarif eine enthält.
Was hat sich auf den Seiten Aktivität und Community geändert?
Der Menüpunkt Aktivität öffnet direkt das Ereignisprotokoll. Die Seite hat drei Tabs, Aktivität, IP-Listen und Erweitert, und jede Liste beginnt mit einem Satz, der sagt, wofür sie da ist. Die Filter sind aus der Tabellenleiste in eine eigene, beschriftete Filterleiste gewandert: Suche, Ereignistyp, Schweregrad, Zeitraum und der Härtungs-Schalter, mit einer Schaltfläche „Filter anwenden“ und einem Zurücksetzen-Link, der die Zahl der aktiven Filter nennt.
Die Filterleiste ist ein GET-Formular. Eine gefilterte Ansicht übersteht deshalb Blättern, Sortieren und Massenaktionen, und ein Support-Ticket kann die genaue Adresse dessen enthalten, was ein Admin gerade angesehen hat. Die alten Links tab=logs, tab=blocked und tab=api_queue funktionieren weiter. Seit 2.1.67 hat der Tab IP-Listen eine Ansicht Gruppe mit der Sperrliste, die Ihre Gruppe teilt.
Die Community-Seite öffnet auf Einstellungen: Betriebsmodus, Community-Zugangsschlüssel, Client-IP-Header, Flottenverwaltung und Verbindungstest. Community behält Beteiligung, Tageskontingent, lizenzierte Domains und die Tarifübersicht. Badges ersetzt die früheren Backlink-Werkzeuge durch ein Footer-Badge per Klick mit Live-Vorschau und einen Banner-Baukasten, dessen Vorlagen Variante, Zahl und Text mit einem Klick setzen.
Welche Korrekturen in Hive 2.1.57 zählen im Alltag?
- Ein Einstellungsexport von einer Website, die noch mit ihren Standardwerten lief, schrieb leere Werte, und der Import dieser Datei schaltete die betroffenen Schutzfunktionen ab. Der Export schreibt jetzt die Werte, mit denen die Website läuft, und der Import überspringt leere Einträge aus älteren Dateien.
- Ein Community-Zugangsschlüssel, den der Dienst abgelehnt hat, zählt nicht mehr gegen die API-Zustandsprüfung. Wer bei der Einrichtung zweimal einen falschen Schlüssel einfügte, bekam bisher stundenlang „Community-Bedrohungsabfragen schlagen fehl“ gemeldet, obwohl das Netz in Ordnung war.
- Die Warnungen zur Meldungswarteschlange schweigen im lokalen Schutz und ohne Schlüssel. Übrig gebliebene Einträge aus einer früheren Community-Phase lösten ein kritisches Problem aus, dessen Abhilfen es in diesem Zustand nicht gab.
- Der Dashboard-Banner nannte als Einrichtungsdatum den 1. Januar 1970. Das gespeicherte Datum wird jetzt korrekt umgerechnet.
- Sieben Score-Links öffneten nach der Aufteilung in 2.1.56 die falsche Karte. Sechs Abriegelungs-Punkte zeigten auf Security-Header statt auf Zugänge abriegeln, und die Passwortprüfung zeigte auf Erkennung statt auf Passwortregeln.
- Die Schutz-Seite zeigte die gespeicherte Rollenliste für 2FA leer an, direkt nachdem der Quickstart sie gesetzt hatte. Das Speichern hatte funktioniert, nur die Anzeige war falsch.
- Der Hinweis auf einen hängenden Cron nennt jetzt zuerst die übliche Ursache: eine Website, die ihren eigenen WordPress-Cron nicht per Loopback-Anfrage aufrufen kann.
Was bedeutet der Umbau für MainWP und die Flottenverwaltung?
Das Fernprotokoll hat sich nicht geändert. Weil die Schutz-Seite über denselben Dienst speichert wie die Cloud-Flottenverwaltung und die MainWP-Anbindung, wird ein im Adminbereich abgelehnter Wert auch aus der Ferne abgelehnt, und ein Wert, den der Tarif nicht abdeckt, wird als übersprungen gemeldet statt geschrieben. Wie der Einstellungs-Standard und der Flottentransport entstanden sind, beschreibt das Release Hive 2.1.49.
Häufige Fragen
Wo sind die Hive-Einstellungen nach dem Update?
Alle Schutzeinstellungen liegen unter ReportedIP Hive, Schutz, gruppiert in 15 Karten mit einem Suchfeld oben. Die Verbindungseinstellungen, also Betriebsmodus, Community-Zugangsschlüssel und Client-IP-Header, stehen auf der Community-Seite im Tab Einstellungen. Alte Lesezeichen auf die Seiten Einstellungen und Firewall leiten zur passenden Karte weiter.
Warum fehlt die Werkzeuge-Seite im Menü?
Die Werkzeuge-Seite steht nur bei eingeschaltetem Expertenmodus im Menü. Schalten Sie ihn im Kopf einer beliebigen Hive-Seite ein, dann zeigt das Menü Werkzeuge und die Schutz-Seite jedes Feld. Der Schalter gilt nur für Ihr eigenes Konto. Die Seite selbst bleibt in beiden Modi über ihre Adresse erreichbar.
Schaltet die einfache Ansicht Schutz ab?
Die einfache Ansicht blendet Felder aus, sie ändert keinen Wert. Alles, was sie nicht zeigt, läuft weiter mit der Tarifempfehlung oder mit dem Wert, den Sie früher gesetzt haben, und das Speichern einer Karte setzt kein verstecktes Feld zurück. Jede Karte nennt die Experteneinstellungen, die sie zurückhält, mit einem Link in die Expertenansicht.
Weiterlesen
- Release Hive 2.1.54: der einseitige Quickstart, der kurz vor dem Umbau kam.
- Release Hive 2.1.62: der Audit-Trail auf der Aktivitätsseite.
- Dokumentation zum Hive-Plugin: Funktionen je Tarif, die sechzehn Sensoren und ihre Standardwerte.