ReportedIP Hive 2.1.57 : une page « Protection », une page « Outils »
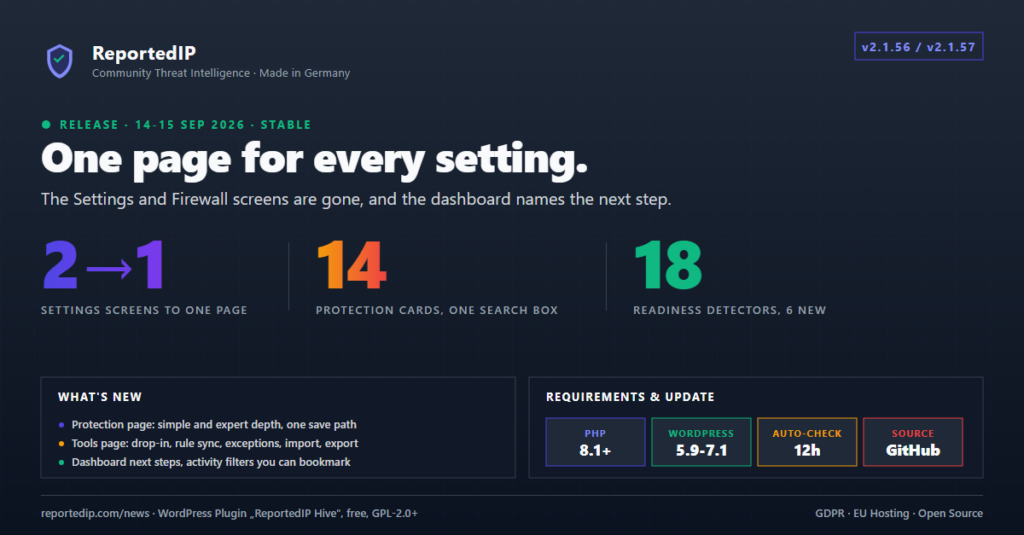
La version 2.1.57 de ReportedIP Hive remplace les écrans « Paramètres » et « Pare-feu » par une seule page « Protection » composée de quatorze onglets, et regroupe tous les éléments qui ne sont pas des paramètres dans une page « Outils ». Le Dashboard indique désormais clairement l’étape suivante, au lieu de laisser l’administrateur la découvrir par lui-même.
Effectuez la mise à jour depuis l’interface d’administration de WordPress ou téléchargez le fichier ZIP de la version 2.1.57 sur GitHub. La liste complète des fonctionnalités est disponible sur la page de documentation du plugin Hive.
Une page « Protection » remplace les écrans « Paramètres » et « Pare-feu »
Hive comptait désormais 169 paramètres enregistrés, répartis sur deux écrans et une douzaine d’onglets. Pour retrouver celui qui nous intéressait, il fallait savoir sous quel onglet il avait été classé. Chaque section du registre des paramètres se présente désormais sous la forme d’une fiche repliable sur une seule page, accompagnée d’un statut d’une ligne, et un champ de recherche permet d’ouvrir la fiche correspondante et de mettre en surbrillance le libellé trouvé.
La page comporte deux niveaux de détail. Le mode « Simple » affiche les seize paramètres sur lesquels un site intervient concrètement dans son fonctionnement quotidien, avec un maximum de six par domaine. Le mode « Expert » affiche tous les champs et s’active individuellement via un bouton situé en en-tête de la page ; ainsi, un administrateur peut travailler en mode « Simple » tandis qu’un autre modifie les seuils.
- Chaque carte est enregistrée via le même service d’application que celui déjà utilisé par MainWP, le parc cloud et l’importation des paramètres ; ainsi, la validation, les limites du forfait et les messages d’erreur sont identiques quel que soit le chemin emprunté.
- Une valeur rejetée est signalée au niveau de la carte qui l’a générée, et non sous la forme d’une notification à l’échelle de la page.
- Un champ verrouillé n’est jamais réinitialisé lors de l’enregistrement de sa fiche : les entrées désactivées ne font pas partie de la soumission, et l’enregistrement supprime les clés masquées et verrouillées au lieu de les remplacer par des valeurs par défaut vides.
- Les champs dont la limite du plan dépend de la valeur, tels que les listes d’enregistrement et le Paranoia Level du pare-feu, restent modifiables même lorsque l’indicateur de plan est visible, et le registre refuse toute valeur qui dépasse cette limite.
Ancien page=reportedip-hive-settings et page=reportedip-hive-firewall anciennes adresses redirigent vers la fiche correspondante ou l’onglet « Outils », ce qui permet aux signets, aux liens MainWP et aux liens présents dans les tickets de préparation de continuer à fonctionner.
Une page « Outils » pour tout ce qui n’est pas un paramètre
Les opérations liées au serveur, à la maintenance et au diagnostic ont été regroupées sur une page dédiée comportant quatre onglets : le module « Extended Protection » et les extraits de code du serveur web, Rule Sync et les WAF Exceptions, l’état du renforcement de la sécurité et ses commutateurs manuels, l’importation, l’exportation et la réinitialisation, ainsi que l’e-mail de test. Cette page figure dans le menu en mode expert et est accessible à tout moment via son URL.
The Dashboard responds : « C’est fait, et maintenant ? »
Une bannière d’état située en haut du Dashboard indique le forfait pour lequel la recommandation a été appliquée, la date d’activation de la protection et le nombre de paramètres qui s’écartent de cette recommandation. En dessous, des fiches « Étapes suivantes » proviennent de six nouveaux détecteurs de conseil figurant dans le registre de préparation : l’adresse de Login est toujours publique, l’authentification à deux facteurs (2FA) pour la vitrine est incluse dans le forfait mais désactivée, le badge de pied de page est désactivé, la « Extended Protection » est prise en charge mais n’est pas active, le site utilise « Local Shield » au lieu du Community Network, ou l’administrateur consultant la page ne dispose pas d’un deuxième facteur d’authentification.
Ces cartes exécutent directement l’action plutôt que de renvoyer vers celle-ci. Le badge et l’activation de la 2FA pour la vitrine s’activent d’un simple clic, la fonction Hide Login s’active automatiquement, et « Pas maintenant » masque une carte pendant sept jours. Le registre de préparation compte désormais dix-huit détecteurs : douze signalent un dysfonctionnement, six suggèrent une amélioration.
L’activité s’ouvre dans le journal des événements, et il est possible d’ajouter une vue filtrée à ses favoris
L’option de menu intitulée « Sécurité » s’appelle désormais « Activité » et renvoie directement au journal des événements. Ses filtres ont quitté la barre d’outils du tableau pour disposer de leur propre barre de filtrage étiquetée : recherche, type d’événement, gravité, plage de dates et bouton de renforcement de la sécurité, avec un bouton « Appliquer » et un lien de réinitialisation indiquant le nombre de filtres actifs. Cette barre est un formulaire GET ; ainsi, une vue filtrée est conservée lors de la pagination, du tri et des actions groupées, et un ticket d’assistance peut contenir l’URL exacte de ce que l’administrateur consultait. L’ancienne tab=logs, tab=blocked et tab=api_queue continuent de fonctionner.
La rubrique « Communauté » est désormais divisée en trois sections : « Paramètres », « Communauté » et « Badges »
La page « Communauté » s’ouvre désormais sur l’onglet « Paramètres », qui regroupe le mode de fonctionnement, la Community Access Key, l’en-tête IP du client, la gestion de la flotte et le test de connexion. La section « Communauté » regroupe les contributions, le quota quotidien, les domaines sous licence et la présentation du forfait. La section « Badges » remplace les anciens outils de backlinks par un badge de pied de page activable en un clic avec aperçu en temps réel, ainsi qu’un générateur de bannières dont les modèles permettent de définir la variante, le nombre et le libellé en un seul clic. La galerie de shortcodes distincte a disparu ; ses exemples sont désormais intégrés sous forme de modèles dans le générateur.
Corrections importantes pour une installation réelle
- Une Community Access Key rejetée par le service avec un code d’erreur HTTP 401 ou 403 n’est désormais plus considérée comme un échantillon échoué dans la fenêtre d’évaluation continue de l’état de santé de l’API. Auparavant, le fait de coller deux fois une clé erronée lors de la configuration déclenchait le message « Échec des contrôles de menace communautaire » pendant les trois heures suivantes, même sur un réseau parfaitement opérationnel.
- Les vérifications de préparation concernant l’arriéré de rapports en attente et les rapports ayant échoué ne génèrent aucun message d’erreur dans Local Shield et ne s’accompagnent d’aucune clé. Les lignes résiduelles issues d’une période Community antérieure ont soulevé un problème critique pour lequel aucune solution n’existait dans cet état.
- La bannière du Dashboard indiquait que la date de création était le 1er janvier 1970 : l’heure d’achèvement est enregistrée sous forme de date-heure UTC et a été convertie en nombre entier.
- Sept score de liens ont ouvert la mauvaise fiche après la scission de la section 2.1.56. L’accès REST, XML-RPC, les flux, wp-admin pour les visiteurs, les téléchargements et les empreintes logicielles renvoyaient vers les Security Headers au lieu du verrouillage d’accès.
- Le problème lié à « stalled-cron » mentionne désormais en premier lieu la cause habituelle : un site incapable d’appeler son propre fichier wp-cron.php via une requête en boucle fermée.
- Environ 1 300 lignes de règles de feuille de style correspondant aux écrans obsolètes, à la section relative au fournisseur de SMS supprimée et à deux gestionnaires de pare-feu inactifs ont été retirées du code source.
Quels sont les changements pour une flotte gérée ?
Le protocole de gestion à distance n’a subi aucune modification, et c’est justement là l’essentiel. Étant donné que la page « Protection » utilise le même service que Cloud Fleet Management et le pont MainWP, une valeur refusée dans wp-admin est également refusée lors de la transmission, et une valeur non couverte par un forfait renvoie la mention skipped_tier plutôt que par une écriture silencieuse. Le schéma de paramètres et le hachage de dérive continuent de circuler dans le X-Rip-Settings-Schema en-têtes X-Rip-Settings-Hash , de sorte qu’un Dashboard permet toujours de voir d’un seul coup d’œil quel site s’est écarté de la politique.
La version 2.1.57 fait suite à la version 2.1.54, qui avait remplacé le Setup Wizard par un guide de démarrage rapide d’une page, ainsi qu’aux versions 2.1.52 et 2.1.53, qui avaient transformé les commentaires et les formulaires en une couche de protection à part entière. La documentation du plugin présente la liste actuelle des fonctionnalités par formule, les dix-neuf capteurs et leurs paramètres par défaut.