ReportedIP Hive 2.1.57: una página de protección y una página de herramientas
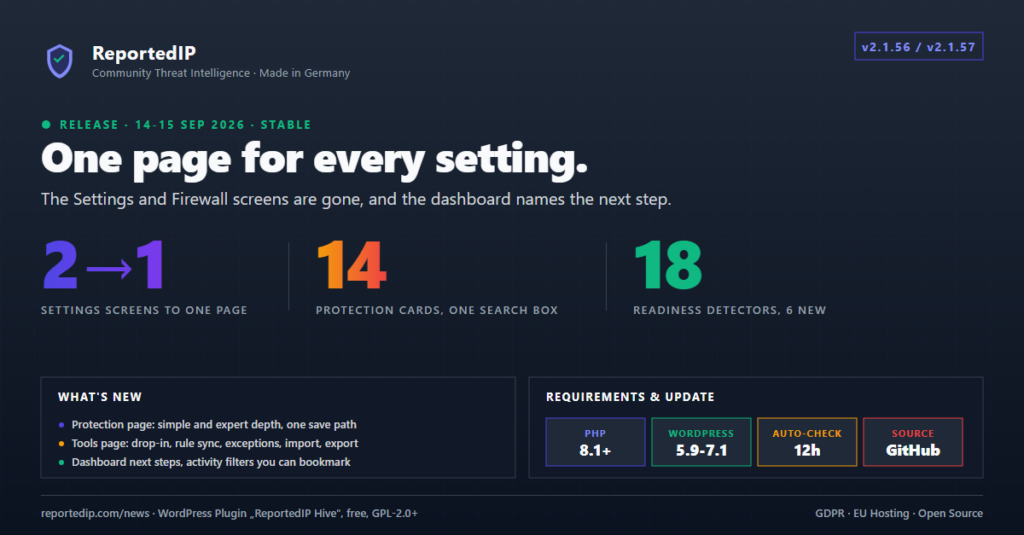
ReportedIP Hive 2.1.57 sustituye las pantallas «Configuración» y «Cortafuegos» por una única página de «Protección» con catorce fichas, y traslada todo lo que no sea un ajuste a una página de «Herramientas». El Dashboard ahora indica cuál es el siguiente paso, en lugar de dejar que sea el administrador quien lo averigüe por sí mismo.
Actualiza desde el panel de administración de WordPress o descarga el archivo ZIP de la versión v2.1.57 en GitHub. La lista completa de funciones se encuentra en la página de documentación del plugin Hive.
Una página de «Protección» sustituye a las pantallas de «Configuración» y «Cortafuegos»
Hive llegó a tener 169 ajustes guardados repartidos en dos pantallas y una docena de pestañas. Para encontrar el ajuste que te interesaba, tenías que saber en qué pestaña se había guardado. Ahora, cada sección del registro de ajustes es una ficha plegable en una sola página, cada una con un estado de una línea, y al utilizar el cuadro de búsqueda se abre la ficha correspondiente y se resalta la etiqueta que se ha encontrado.
La página tiene dos niveles de detalle. El modo «Simple» muestra los dieciséis parámetros con los que un sitio web interactúa realmente en su funcionamiento diario, con un máximo de seis por área. El modo «Experto» muestra todos los campos y se activa de forma individual mediante un botón situado en el encabezado de la página, de modo que un administrador puede trabajar en la vista simplificada mientras otro edita los umbrales.
- Todas las tarjetas se gestionan a través del mismo servicio de aplicación que ya se utiliza para MainWP, la flota en la nube y la importación de configuraciones, por lo que la validación, los límites del plan y los mensajes de error son idénticos en todas las vías.
- Un valor rechazado se notifica en la tarjeta que lo ha generado, no como un aviso que afecta a toda la página.
- Un campo bloqueado nunca se restablece al guardar su ficha: los campos desactivados no forman parte del envío, y al guardar se eliminan las claves ocultas y bloqueadas en lugar de sobrescribirlas con valores predeterminados vacíos.
- Los campos cuyo límite del plan dependa del valor, como las listas de registro y el Paranoia Level del cortafuegos, siguen siendo editables con el marcador del plan visible, y el registro rechaza cualquier valor que supere ese límite.
Antiguo page=reportedip-hive-settings y page=reportedip-hive-firewall las direcciones redirigen a la ficha correspondiente o a la pestaña «Herramientas», de modo que los marcadores, los enlaces de MainWP y los enlaces incluidos en los informes de preparación siguen funcionando.
Una página de «Herramientas» para todo lo que no sea una opción de configuración
Las tareas relacionadas con el servidor, el mantenimiento y el diagnóstico se han trasladado a una página propia con cuatro pestañas: el complemento «Extended Protection» y los fragmentos de código del servidor web, Rule Sync y WAF Exceptions, el estado de refuerzo de la seguridad y sus opciones manuales, la importación, exportación y restablecimiento, y el correo de prueba. Aparece en el menú del modo experto y se puede acceder a ella mediante una URL en cualquier momento.
The Dashboard responds: «Ya está, ¿y ahora qué?».
Un banner de estado situado en la parte superior del Dashboard indica el plan para el que se aplicó la recomendación, la fecha en la que se activó la protección y el número de ajustes que se desvían de dicha recomendación. Debajo, aparecen tarjetas con los siguientes pasos procedentes de seis nuevos detectores de avisos del registro de preparación: la dirección de Login sigue siendo pública, la autenticación de dos factores (2FA) de la tienda está incluida en el plan pero desactivada, la insignia del pie de página está desactivada, la «Extended Protection» es compatible pero no está en funcionamiento, el sitio web utiliza «Local Shield» en lugar de la Community Network, o el administrador que está leyendo la página no dispone de un segundo factor de autenticación propio.
Esas tarjetas ejecutan la acción directamente, en lugar de incluir un enlace a ella. La insignia y la opción de autenticación de dos factores (2FA) de la tienda se activan con un solo clic; la opción «Hide Login» se activa al introducir un «slug», y «Ahora no» oculta una tarjeta durante siete días. El registro de estado cuenta ahora con dieciocho detectores: doce informan de un fallo y seis sugieren una mejora.
Se abre la actividad en el registro de eventos y se puede añadir a favoritos una vista filtrada
La opción del menú llamada «Seguridad» ahora se llama «Actividad» y enlaza directamente con el registro de eventos. Sus filtros han dejado la barra de herramientas de la tabla para pasar a una barra de filtros independiente con etiquetas: búsqueda, tipo de evento, gravedad, intervalo de fechas y el conmutador de refuerzo de seguridad, con un botón «Aplicar» y un enlace de restablecimiento que indica cuántos filtros están activos. La barra es un formulario GET, por lo que la vista filtrada se mantiene tras la paginación, la ordenación y las acciones masivas, y un ticket de soporte puede incluir la URL exacta de lo que estaba viendo el administrador. El antiguo tab=logs, tab=blocked y tab=api_queue siguen funcionando.
La sección «Comunidad» se divide en «Configuración», «Comunidad» y «Insignias»
La página «Comunidad» ahora se abre en «Configuración», donde se encuentran el modo de funcionamiento, la Community Access Key, el encabezado de IP del cliente, la gestión de flotas y la prueba de conexión. La sección «Comunidad» incluye las aportaciones, la cuota diaria, los dominios con licencia y la descripción general del plan. La sección «Insignias» sustituye a las antiguas herramientas de enlaces entrantes por una insignia de pie de página que se activa con un solo clic y su vista previa en tiempo real, además de un generador de banners cuyas plantillas permiten establecer la variante, el número y el texto con un solo clic. La galería independiente de códigos cortos ha desaparecido; sus ejemplos son ahora plantillas integradas en el generador.
Correcciones importantes en una instalación real
- Una Community Access Key que el servicio rechaza con un código de estado HTTP 401 o 403 ya no se cuenta como una muestra fallida en la ventana de estado de la API de forma continua. Antes, pegar dos veces una clave incorrecta durante la configuración provocaba el mensaje «Las comprobaciones de amenazas de la comunidad están fallando» durante las tres horas siguientes, incluso en una red que funcionaba perfectamente.
- Las comprobaciones de disponibilidad para el volumen de informes pendientes y para los informes fallidos no muestran ningún mensaje en Local Shield y carecen de clave. Las filas restantes de un periodo anterior de Community plantearon un problema crítico para el que no existían soluciones en ese estado.
- El banner del Dashboard indicaba que la fecha de configuración era el 1 de enero de 1970: la hora de finalización se almacena como una fecha y hora en formato UTC y se convirtió a un número entero.
- Siete score de enlaces abrían la ficha equivocada tras la división de la sección 2.1.56. El acceso REST, XML-RPC, los feeds, wp-admin para visitantes, las subidas de archivos y las huellas digitales del software apuntaban a «Security Headers» en lugar de a «Access Lockdown».
- El problema de «stalled-cron» ahora menciona en primer lugar la causa más habitual: un sitio web que no puede ejecutar su propio archivo wp-cron.php mediante una solicitud de bucle de retorno.
- Unas 1.300 líneas de reglas de hojas de estilo correspondientes a las pantallas retiradas, la sección del proveedor de SMS eliminada y dos controladores de cortafuegos inactivos quedaron en el código fuente junto con ellas.
Qué supone esto para una flota gestionada
No ha cambiado nada en el protocolo remoto, y ahí está la clave. Dado que la página «Protección» guarda los datos a través del mismo servicio que Cloud Fleet Management y el puente de MainWP, un valor rechazado en wp-admin también se rechaza en la red, y un valor que no cubre un plan se devuelve como skipped_tier en lugar de un almacenamiento silencioso. El esquema de configuración y el hash de desviación siguen circulando por el X-Rip-Settings-Schema y X-Rip-Settings-Hash , por lo que en el Dashboard se sigue viendo de un vistazo qué sitio web se ha desviado de la política.
La versión 2.1.57 sigue a la 2.1.54, que sustituyó el Setup Wizard por una guía de inicio rápido de una sola página, y a las versiones 2.1.52 y 2.1.53, que convirtieron los comentarios y los formularios en una capa de protección por sí mismos. La documentación del plugin incluye la lista actual de funciones por plan, los diecinueve sensores y sus valores predeterminados.