ReportedIP Hive 2.1.54: prueba de ejecución de formularios e inicio rápido de una página
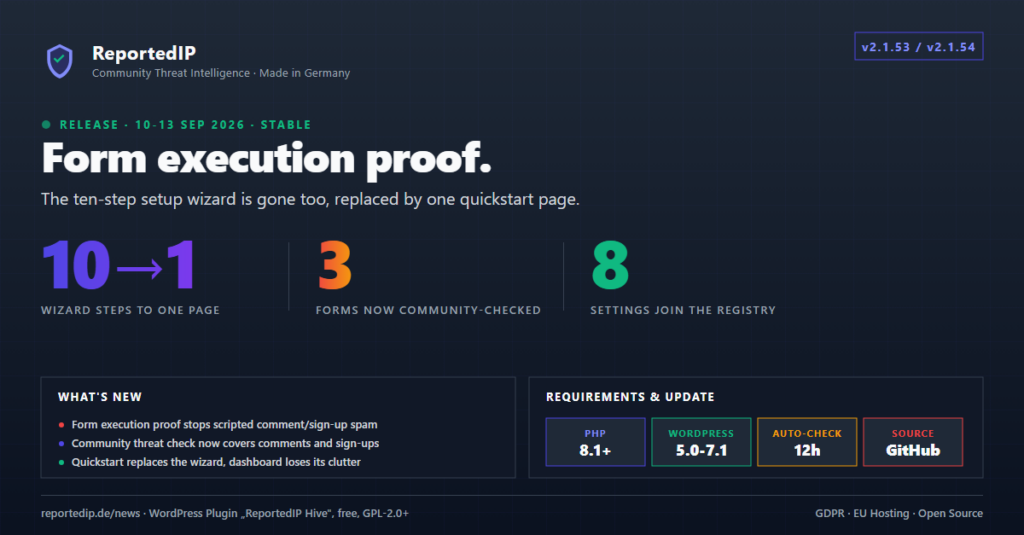
ReportedIP Hive 2.1.53 salió el 10 de septiembre de 2026 con una prueba de ejecución de formularios que frena los scripts que envían directamente a los formularios de comentarios, registro y restablecimiento de contraseña. La versión 2.1.54 llegó el 13 de septiembre con un inicio rápido de una sola página en lugar del asistente de configuración de diez pasos. Ambas son gratis en todos los planes y cambiaron cómo se configura un sitio nuevo y cómo se protegen sus formularios.
La versión actual es la 2.1.67. Las secciones siguientes indican dónde ha cambiado desde entonces un menú, un plan o un comportamiento. Cómo funciona hoy en detalle la protección de formularios lo explica la guía del honeypot de formularios. La interfaz de Hive está en inglés, así que las etiquetas se citan tal cual.
¿Qué hay de nuevo en Hive 2.1.53 y 2.1.54?
| Función | Versión | Plan |
|---|---|---|
| Prueba de ejecución de formularios | 2.1.53 | Free |
| Comprobación comunitaria en formularios | 2.1.53 | Free |
| Inicio rápido de una página | 2.1.54 | Free |
| Recomendación aplicada al cambiar de plan | 2.1.54 | Professional y superiores |
| Panel de seguridad más ligero | 2.1.54 | Free |
La comprobación comunitaria necesita el modo Community Network, que funciona con una cuenta gratuita. Ninguna función que era gratis antes de estas versiones ha pasado a un plan de pago.
¿Cómo frena la prueba de ejecución los scripts de spam?
Muchos scripts de spam nunca cargan un formulario. Envían sus datos directamente a la dirección que lo procesa. Desde la 2.1.53, los formularios de comentarios, registro y restablecimiento de contraseña llevan un ancla oculta y un segundo campo que solo añade un navegador que ejecuta el script de la página. Un envío sin ambos nunca ha mostrado el formulario. En el sitio para el que se creó la función, todos los comentarios de spam de la noche anterior llegaron así.
En la página no se escribe nada propio de un visitante, por eso las cachés de página siguen funcionando. Un tema que escribe su propio formulario de comentarios sin los hooks habituales de WordPress se valora con indulgencia, porque el sitio mide por sí mismo si sus formularios llevan el ancla. Una prueba ausente nunca cuenta por sí sola para la escalera de bloqueo, así que un lector con JavaScript desactivado nunca queda bloqueado.
En la 2.1.53, un comentario sin prueba era solo una señal de puntuación y aún podía llegar a la cola de moderación. Desde la 2.1.67, el formulario de comentarios rechaza ese envío con un mensaje claro, igual que el registro y el restablecimiento de contraseña desde el principio. Un comentario desde una página en caché sin ningún campo de protección se sigue solo puntuando. El registro y el restablecimiento pueden quedar fuera con un interruptor propio, y el modo solo informe registra cada rechazo sin rechazar nada.
En la 2.1.53 los ajustes estaban en Firewall → Spam Defence. Desde la 2.1.59 son la tarjeta Form Protection en ReportedIP Hive → Protection. La constante REPORTEDIP_HIVE_DISABLE_FORM_PROOF en wp-config.php sigue desactivando toda la capa.
¿Qué formularios cubre hoy la prueba de ejecución?
La 2.1.53 protegía tres formularios de WordPress. Versiones posteriores llevaron la prueba a plugins de formularios y añadieron una segunda comprobación:
| Formularios | Plan | Desde la versión |
|---|---|---|
| Formulario de comentarios, registro, restablecimiento de contraseña | Todos los planes, también Free | 2.1.53 |
| Contact Form 7 | Todos los planes, también Free | 2.1.58 |
| Comprobación de cálculo | Professional y superiores | 2.1.58 |
| Gravity Forms, WPForms, Forminator, Formidable Forms, Elementor Forms, Ultimate Member | Business y superiores | 2.1.58–2.1.66 |
Contact Form 7 empezó en Professional y es gratis desde la 2.1.63. La comprobación de cálculo cierra el hueco que deja la prueba simple: un script que lee la página una vez y copia lo que encuentra. Desde la 2.1.64, el navegador tiene que resolver una tarea nueva que le da el propio sitio antes del envío, así que una respuesta copiada ya no pasa. Los detalles de cada plugin están en las guías de Gravity Forms y de WPForms y Forminator.
¿Cómo protege la comprobación comunitaria los formularios?
La página de acceso comprueba la dirección de un visitante en la red comunitaria desde la primera versión de Hive. Los comentarios, los registros y los restablecimientos de contraseña no lo hacían, así que una dirección que la red ya conocía como abusiva podía seguir publicando mientras se mantuviera bajo la puntuación local del sitio. Desde la 2.1.53, los tres formularios hacen la misma comprobación con el nivel de protección de la página de acceso. Un visitante al que el sitio le negaría el acceso no puede recurrir al formulario de comentarios: se le dice el motivo y la dirección queda bloqueada el mismo tiempo que tras un acceso rechazado.
La comprobación falla en abierto. Una cuota diaria agotada, un límite de peticiones, un tiempo de espera agotado o una red inaccesible cuentan como «sin opinión», y el envío se juzga solo con señales locales. Solo funciona en modo Community Network y está activada por defecto, con las mismas excepciones que la comprobación de acceso: direcciones en la lista blanca, el propio servidor del sitio e infraestructura que la red marca como tal. Desde la 2.1.60, el interruptor Community threat check on forms está en la vista simple de la tarjeta Form Protection. Cómo puntúa la red una dirección lo explica la guía de inteligencia comunitaria.
¿Qué sustituyó al asistente de configuración de Hive?
Hive 2.1.54 retiró el asistente de configuración de diez pasos. El inicio rápido que lo sustituye hace dos preguntas: qué modo usar, Community Network o Local Shield, y, para Community Network, la Community Access Key. Al comprobar la clave se lee el plan de la cuenta y se aplica una recomendación para ese plan.
- Tres interruptores siguen visibles: 2FA para administradores con un periodo de gracia de 7 días, la insignia de pie de página «Protected by ReportedIP» y los correos de alerta a la dirección del administrador.
- Todos los demás ajustes, desde los umbrales de los sensores hasta la conservación de registros, vienen preconfigurados para el plan detectado.
- El enlace experto aplica la misma recomendación y abre todos los ajustes en lugar del panel.
- Los enlaces antiguos a
page=reportedip-hive-wizardredirigen al inicio rápido.
Desde la 2.1.59, el inicio rápido nombra los plugins de formularios que encuentra en el sitio. Activa la protección de Contact Form 7 en todos los planes y la de los demás plugins de formularios a partir de Business. La guía del inicio rápido recorre cada paso, y la documentación del inicio rápido enumera lo que configura.
¿Qué activa un cambio de plan?
Desde la 2.1.54, una mejora de plan aplica la recomendación del plan nuevo a cada ajuste que el administrador no ha cambiado a mano, y un aviso enumera los cambios. En la 2.1.54 eso significaba en Professional el bloqueo de Tor, la cabecera HSTS, 90 días de registros y el acceso en dos pasos para clientes de WooCommerce, y en Business el registro de auditoría con un año de registros. Desde la 2.1.67, Professional activa además la comprobación de cálculo, y Business los seis interruptores de plugins de formularios. Los planes se comparan en la página de precios.
¿Qué cambió en el panel y en los menús?
En la 2.1.54, las estadísticas de llamadas a la API y la tarjeta de dominios con licencia pasaron a la página Community, donde ya estaba la cuota. Las fichas de acciones rápidas que repetían el menú principal desaparecieron, y la lista de actividad muestra los cinco eventos más recientes. Abajo, el panel muestra las tres noticias más recientes de reportedip.com en el idioma del administrador, solo en modo Community Network. Un sitio en Local Shield no hace ninguna petición saliente para ello.
Ocho opciones que se podían editar en wp-admin, pero faltaban en la exportación, la importación, MainWP y el panel de flota en la nube, se comportan ahora como cualquier otro ajuste. Desde la 2.1.56, las antiguas páginas Settings y Firewall son una sola, ReportedIP Hive → Protection. Lo que no es un ajuste, como Extended Protection, las excepciones del WAF, la importación y exportación y el correo de prueba, está en la página Tools, que el menú muestra en modo experto.
¿Cómo consigo estos cambios hoy?
Todas las versiones desde la 2.1.54 los incluyen, y un sitio que ya había terminado su configuración conservó sus ajustes al actualizar. Hive instala sus propias actualizaciones mediante las actualizaciones automáticas de WordPress. Para una instalación nueva, descarga el ZIP actual desde la página del producto Hive. Los límites de cada plan están en funciones por plan en la documentación.
OWASP cataloga el spam en formularios como una amenaza automatizada propia, OAT-017 Spamming, con las contramedidas que recomienda.
Preguntas frecuentes
¿Es gratis la prueba de ejecución de formularios?
La prueba de ejecución de formularios es gratis en todos los planes para el formulario de comentarios, el registro, el restablecimiento de contraseña y Contact Form 7. La comprobación de cálculo adicional necesita Professional. Gravity Forms, WPForms, Forminator, Formidable Forms, Elementor Forms y Ultimate Member están cubiertos a partir de Business. Ningún plan usa captcha ni servicios de terceros.
¿Qué pasa con los formularios si la red comunitaria no responde?
Los formularios siguen funcionando cuando la red comunitaria no responde. Hive trata un tiempo de espera agotado, un límite de peticiones, una cuota diaria agotada o un error de red como «sin opinión» y juzga el envío solo con señales locales: la prueba de ejecución, el honeypot y el filtro de spam de comentarios. Perder la comprobación comunitaria nunca impide que un sitio acepte un comentario o un registro.
¿Cambió la actualización a la 2.1.54 los ajustes existentes?
La actualización a la 2.1.54 conservó los ajustes de cada sitio que ya había terminado su configuración. El inicio rápido solo aparece en una instalación nueva o en una que nunca completó el asistente antiguo. Un cambio de plan posterior solo modifica los ajustes que el administrador nunca ha editado a mano, y el aviso tras la mejora enumera cada uno de ellos.