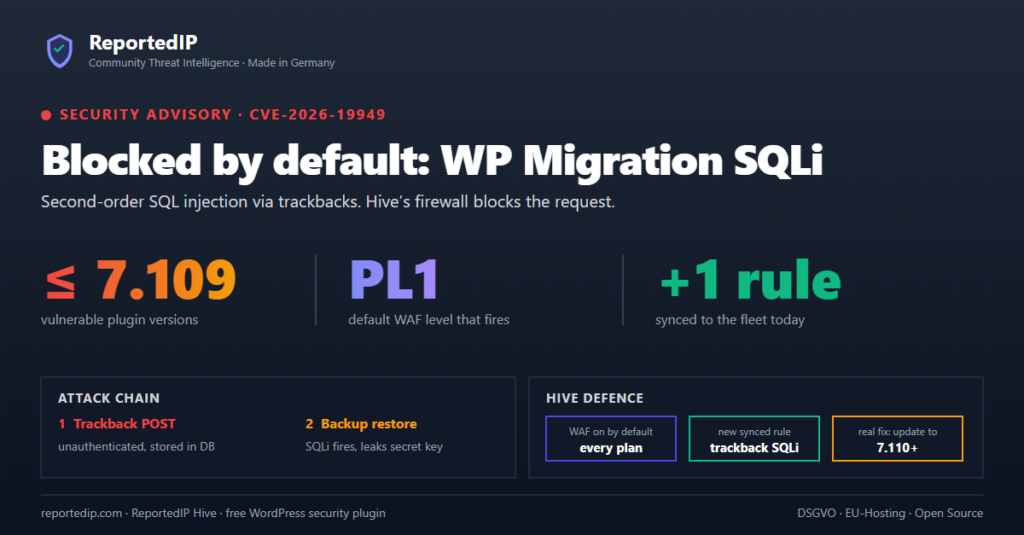
CVE-2026-19949 : Hive bloque par défaut la SQLi d’All-in-One WP Migration
Une injection SQL de second ordre sans authentification dans All-in-One WP Migration (jusqu'à 7.109) se cache dans les trackbacks et se déclenche à la restauration d'une sauvegarde. Le pare-feu par défaut de Hive bloque le vecteur d'entrée sur toutes les formules, et une règle trackback ciblée est en production depuis aujourd'hui.
En savoir plus