15 outils gratuits pour vérifier DNS, e-mail et IP
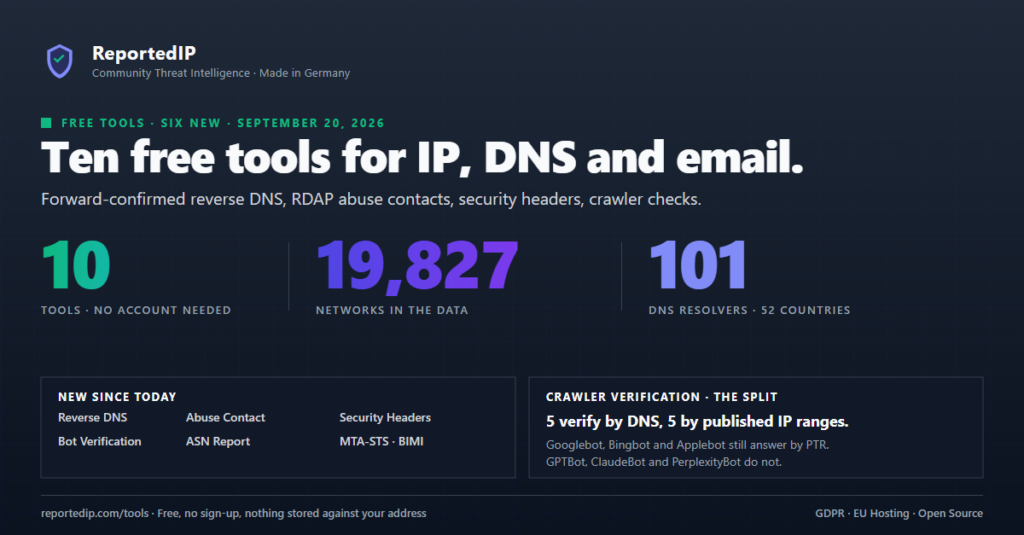
ReportedIP propose quinze outils gratuits pour vérifier DNS, e-mail et adresses IP : quatorze fonctionnent dans le navigateur sans compte, le quinzième est le Honeypot Server que vous hébergez vous-même. Cinq d’entre eux sont nouveaux depuis octobre 2026 et écrivent des enregistrements de messagerie au lieu de les lire : SPF, DMARC, DKIM, MTA-STS avec TLS-RPT, et BIMI.
Les quatorze outils du navigateur sont listés sur reportedip.com/tools, et la présentation des outils documente les entrées, les limites et le traitement des données. Cet article explique à quoi répond chaque outil, comment les générateurs de messagerie s’articulent, et quelles vérifications derrière les outils sont faciles à implémenter et faciles à implémenter de travers.
Quels outils gratuits propose ReportedIP ?
| Outil | Entrée | Ce qu’il indique |
|---|---|---|
| DNS Checker | Domaine | Ce que les résolveurs du monde entier renvoient pour un enregistrement |
| Email Security Check | Domaine | SPF, DKIM, DMARC, DNSSEC, MTA-STS, TLS-RPT, BIMI |
| SPF Generator | Domaine ou services | Un enregistrement SPF avec le vrai nombre de requêtes DNS |
| DMARC Generator | Domaine | Un enregistrement DMARC selon la RFC 9989, avec un plan jusqu’à reject |
| DKIM Generator | Domaine, sélecteur | Une paire de clés et son enregistrement DNS |
| MTA-STS Generator | Domaine | Fichier de politique, enregistrements _mta-sts et TLS-RPT |
| BIMI Generator | Domaine, URL du logo | L’enregistrement BIMI, si DMARC le permet |
| DNSBL Blacklist Check | IPv4, IPv6 ou domaine | Sur quelles blacklists figure cette adresse |
| Reverse DNS | IPv4, IPv6 ou nom d’hôte | Si l’enregistrement PTR passe la vérification directe |
| Abuse Contact | IP ou domaine | Quelle boîte mail est responsable de cette adresse |
| Bot Verification | IP, User-Agent en option | Si le robot déclaré est le vrai |
| ASN Report | IP ou numéro d’AS | Comment se comporte tout le réseau, pas une seule adresse |
| Security Headers | Domaine ou URL | Quelle directive modifier, pondérée selon son effet |
| What We Know About You | Aucune | Ce qu’un site apprend de votre requête |
| Honeypot Server | Un hôte que vous gérez | Ce qui attaque des systèmes en ce moment |
Le code source du Honeypot Server est disponible sous la Business Source License 1.1, et le serveur signale ce qu’il détecte à la base de données communautaire. Reverse DNS, Abuse Contact, Bot Verification, ASN Report et Security Headers sont arrivés le 2026-09-20, les cinq générateurs le 2026-10-19.
Comment les cinq générateurs d’enregistrements de messagerie fonctionnent-ils ensemble ?
Cinq des quinze outils écrivent des enregistrements au lieu de les lire. Chaque générateur fonctionne dans le navigateur : l’enregistrement que vous construisez n’est envoyé nulle part, et seuls les boutons qui chargent ou vérifient un enregistrement publié interrogent notre serveur. L’Email Security Check relie chaque constat au générateur qui le corrige, et chaque générateur renvoie vers la vérification avec le domaine déjà rempli.
- Générateur SPF : construit
v=spf1à partir de 34 services d’e-mail, de newsletter et de support, et compte les requêtes DNS comme le fait un destinataire, face à la limite de 10 fixée par la RFC 7208. - Générateur DMARC : suit la RFC 9989, où
pcta disparu et oùnpettsont nouveaux, et planifie les étapes dep=noneàp=rejectavec des dates. - Générateur DKIM : crée une paire de clés RSA ou Ed25519 avec WebCrypto ; la clé privée ne quitte jamais le navigateur.
- Générateur MTA-STS : lit les hôtes MX et écrit en une fois le fichier de politique, l’enregistrement
_mta-stset l’enregistrement TLS-RPT. - Générateur BIMI : écrit
default._bimiet vérifie d’abord si la politique DMARC permet à une boîte de réception d’afficher le logo.
Avant de les construire, nous avons mesuré le 2026-10-19 les 1 000 premiers domaines .de de la liste Tranco (liste 467YX, interrogée via Cloudflare DNS over HTTPS). Les chiffres montrent à quoi sert chaque générateur :
| Constat | Domaines sur 1 000 |
|---|---|
| Aucun enregistrement SPF | 112 |
| SPF au-delà de la limite de 10 requêtes | 17 |
| SPF entre 8 et 10 requêtes, à un service de l’échec | 144 |
| Aucun enregistrement DMARC | 214 |
DMARC encore en p=none | 333 |
DMARC avec pct, supprimé dans la RFC 9989 | 250 |
| MTA-STS publié | 63 |
| BIMI publié | 83, dont 9 derrière p=none |
333 des 786 domaines dotés de DMARC sont encore en p=none et demandent ainsi aux destinataires de ne rien faire des messages qui échouent. Neuf domaines publient un logo BIMI qu’aucune boîte de réception n’affichera, parce que leur politique DMARC est p=none. DKIM manque volontairement dans le tableau : sans le sélecteur, une clé ne peut pas être interrogée, et deviner des sélecteurs courants ne donnerait pas de chiffre fiable.
Pourquoi un seul enregistrement A ne suffit-il pas pour le Reverse DNS ?
Un enregistrement PTR seul ne prouve rien. Quiconque contrôle un bloc d’adresses peut y publier n’importe quel nom, y compris mail.yourbank.com. La vérification qui compte est le Forward-confirmed reverse DNS : résoudre le nom PTR en adresses et regarder si l’adresse d’origine en fait partie.
L’erreur d’implémentation courante consiste à ne comparer qu’avec le premier enregistrement A. Mesuré le 2026-09-20, 8.8.8.8 porte le nom PTR dns.google, et ce nom se résout en quatre adresses :
8.8.8.8      -> dns.google -> 8.8.8.8, 8.8.4.4,
                              2001:4860:4860::8888, 2001:4860:4860::8844
8.8.4.4      -> dns.google -> same four addresses
66.249.66.1  -> crawl-66-249-66-1.googlebot.com -> 66.249.66.1
Un outil qui s’arrête à la première réponse signale 8.8.4.4 comme non confirmée, parce que le DNS a renvoyé 8.8.8.8 en premier. Il faut comparer l’ensemble complet des enregistrements A et AAAA, et la comparaison se fait en binaire via inet_pton(), jamais en chaîne de caractères. 2001:db8::1 et 2001:0db8:0000:0000:0000:0000:0000:0001 sont la même adresse et diffèrent à chaque caractère.
Comment vérifier un robot comme Googlebot ou GPTBot ?
Un en-tête User-Agent est du texte libre. Chaque grand opérateur publie donc une méthode pour vérifier ses robots, et pendant vingt ans cette méthode a été le Forward-confirmed reverse DNS. Ce n’est plus vrai pour la moitié des robots qui méritent une vérification.
Sur les dix profils de robots que connaît la vérification, cinq se vérifient par le DNS et cinq par une liste d’adresses publiée :
- Forward-confirmed reverse DNS : Googlebot, Bingbot, Applebot, YandexBot, Baiduspider
- Plages d’adresses publiées : DuckDuckBot, GPTBot, OAI-SearchBot avec ChatGPT-User, PerplexityBot, ClaudeBot
La séparation suit presque exactement la frontière entre les moteurs de recherche classiques et la génération des robots d’IA. OpenAI, Perplexity et Anthropic documentent des fichiers JSON de plages d’adresses et ne font pas des noms PTR une partie de leur méthode. Une vérification le 2026-09-20 n’a trouvé aucun enregistrement PTR sur 20.171.207.1, dans la plage qu’OpenAI publie pour GPTBot.
Conséquence pratique : un vérificateur qui ne connaît que la méthode DNS marque chaque robot d’IA comme non confirmé, soit le même verdict que pour une contrefaçon. L’outil sépare les deux cas et indique quelle méthode s’applique à l’opérateur concerné. Google décrit sa propre procédure dans son guide de vérification de Googlebot.
Faut-il bloquer une adresse ou tout le réseau ?
Le 2026-09-20, la base communautaire contenait 766 987 adresses et 6 933 661 signalements répartis sur 19 827 réseaux et 225 pays. Classer ces réseaux par nombre total de signalements donne la liste des plus grands hébergeurs, ce qui renseigne sur leur taille et non sur leur gestion.
| Réseau | Adresses connues | Signalements | Par adresse |
|---|---|---|---|
| AS14061 DigitalOcean | 21 444 | 604 109 | 28,2 |
| AS396982 Google Cloud | 36 444 | 387 685 | 10,6 |
| AS174 Cogent | 365 | 238 668 | 653,9 |
| AS47890 Unmanaged Ltd | 260 | 169 449 | 651,7 |
DigitalOcean arrive en tête au total. Cogent se place deux rangs plus bas avec 365 adresses connues, et chacune porte 23 fois plus de signalements qu’une adresse de DigitalOcean. Ce sont deux situations différentes, et la colonne du total masque la différence.
L’ASN Report place donc deux chiffres face à tous les autres réseaux des données : combien d’adresses y sont connues, et combien de signalements porte chacune. Un grand fournisseur se classe haut sur le premier et bas sur le second. Un réseau concentré fait l’inverse, et c’est ce schéma qui justifie d’agir. Bloquer toute une plage est une décision que le second chiffre soutient et que le premier ne soutient pas.
Où envoyer un signalement abuse pour qu’il aboutisse ?
Un signalement envoyé au mauvais bloc équivaut à aucun signalement. Une adresse se trouve en général dans l’allocation d’un hébergeur, elle-même dans l’allocation d’un opérateur de transit, qui appartient à un registre régional. Seul l’opérateur le plus proche peut retirer la machine du réseau.
Il n’existe pas d’annuaire central de l’espace d’adressage. L’IANA publie un fichier bootstrap qui associe les préfixes alloués au registre compétent, et il est plus petit qu’on ne l’imagine : ipv4.json pesait 5 629 octets et ipv6.json 1 476 octets, mesurés le 2026-09-20. En garder une copie locale ne coûte donc rien.
Deux détails décident si la réponse est exploitable. La correspondance de préfixe doit retenir la plus longue et non la première, car une petite plage dans une ancienne grande allocation relève souvent d’un autre registre que son parent. Et l’adresse abuse doit provenir du contact qui porte le rôle abuse, pas du premier contact de la réponse RDAP. L’outil renvoie la boîte mail, le bloc réseau, le titulaire, le pays et un brouillon de signalement déjà rempli avec les faits connus. Rien n’est envoyé depuis la page.
Comment les en-têtes de sécurité sont-ils notés, et pourquoi max-age=0 est-il pire que rien ?
Les listes de contrôle comptent souvent chaque en-tête manquant comme une croix rouge. Une Permissions-Policy absente n’est pas un problème de la même taille qu’une Content-Security-Policy absente, la note est donc pondérée : CSP 25, HSTS 20, protection contre le framing 15, X-Content-Type-Options 15, Referrer-Policy 10, Permissions-Policy 10, et 5 pour la divulgation de version via Server ou X-Powered-By.
max-age=0est sanctionné plus sévèrement qu’un en-tête HSTS absent. C’est la méthode documentée pour désactiver HSTS : chaque visiteur repasse en HTTP non chiffré lors de sa prochaine première requête. Un site qui n’a jamais envoyé l’en-tête n’a au moins jamais rien promis.frame-ancestorscompte comme protection contre le framing. C’est le remplaçant spécifié de X-Frame-Options, et un site qui le définit correctement ne perd pas de points parce que l’ancien en-tête manque.- Chaque constat nomme la directive à modifier, pas seulement l’en-tête manquant.
La vérification e-mail suit la même idée. L’authentification décide si quelqu’un d’autre peut envoyer des e-mails au nom de votre domaine, donc DMARC compte 25 points, SPF et DKIM 20 chacun, DNSSEC 15, MTA-STS 12 et TLS-RPT 8. BIMI compte 0 par choix : c’est un logo, et il ne change rien à la confiance accordée à un message. Chaque pondération et sa raison figurent sur la page de notation des outils.
Quelles sont les limites quotidiennes des outils gratuits ?
Les quatorze outils du navigateur partagent un budget quotidien : 30 vérifications sans compte, comptées par adresse IP, et 100 vérifications une fois connecté, comptées par utilisateur. Le même budget couvre la Tools API sous /wp-json/ridns/v1, qui ne demande pas de clé. Construire un enregistrement dans un générateur ne coûte rien ; seuls le chargement ou la vérification d’un enregistrement publié comptent.
Le 2026-09-20, 130 865 des 766 987 adresses de la base étaient en IPv6. C’est pourquoi la vérification des blacklists inverse les adresses IPv6 au format nibble défini par la RFC 5782. Elle interroge douze zones ; neuf répondent pour l’IPv6, et pour les trois autres le résultat indique « non applicable » au lieu d’un échec silencieux.
Le DNS Checker interroge environ 100 résolveurs dans plus de 50 pays sur six continents. Son Migration Monitor répète une requête jusqu’à ce que la nouvelle valeur apparaisse partout, au plus une fois toutes les 12 secondes par domaine et type d’enregistrement.
Les outils gratuits enregistrent-ils vos recherches ?
Oui, dans deux journaux aux finalités différentes. Pour les statistiques, chaque recherche est enregistrée avec votre saisie (domaine, adresse IP ou numéro d’AS), un hash pseudonyme du visiteur et, si vous êtes connecté, votre identifiant utilisateur. Ces entrées sont conservées jusqu’à un an.
Pour prévenir les abus, un second journal conserve votre adresse IP complète avec la saisie et le résultat, puis la supprime au bout de 30 jours. Le compteur de la limite quotidienne expire au bout d’un jour. Seul le DNS Checker met les résultats en cache, pendant 90 secondes : la même question posée deux fois dans cet intervalle reçoit la réponse enregistrée. Le détail figure à la section 7a de la politique de confidentialité.
Aucun outil ne contacte une adresse que vous saisissez, et aucun outil ne dépose de signalement en votre nom. La seule exception à la première règle est Security Headers, qui récupère la page indiquée parce que c’est précisément elle qu’il vérifie.
Questions fréquentes sur ces vérifications
Une confirmation directe échouée signifie-t-elle que le robot est faux ?
Seulement pour les robots dont l’opérateur publie des noms PTR. Pour Googlebot, Bingbot, Applebot, YandexBot et Baiduspider, un échec est un signal fort de contrefaçon. Pour GPTBot, OAI-SearchBot, ClaudeBot, PerplexityBot et DuckDuckBot, il est attendu, car ces opérateurs publient des listes d’adresses, et c’est la liste qui fait foi.
Pourquoi le contact abuse diffère-t-il de ce qu’affiche WHOIS ?
WHOIS renvoie du texte libre et le plus souvent l’allocation la plus large. RDAP renvoie des données structurées, et la recherche suit la chaîne jusqu’à l’allocation la plus précise. C’est en général un bloc plus petit, géré par l’opérateur le plus proche de la machine, avec sa propre boîte abuse, celle qui peut agir sur un signalement.
Un réseau avec beaucoup de signalements est-il forcément malveillant ?
Beaucoup de signalements ne suffisent pas à rendre un réseau malveillant. Deux des réseaux les plus denses des données sont les services de scan ONYPHE (226,1 signalements par adresse) et Censys (265,8). Ils scannent Internet volontairement. Les signalements par adresse montrent où l’abus se concentre ; leur sens dépend encore du contexte de l’opérateur.
Puis-je utiliser les outils gratuits depuis un script ?
Chaque outil de vérification est aussi un endpoint REST public sous /wp-json/ridns/v1, sans clé ni compte. Les endpoints partagent le budget quotidien des outils du navigateur : un script obtient donc 30 vérifications par jour et par adresse IP. Paramètres et réponses figurent dans la référence de la Tools API. Les générateurs n’ont pas besoin d’endpoint pour l’enregistrement lui-même, ils le construisent dans le navigateur.
La clé privée DKIM est-elle envoyée à ReportedIP ?
Non. Le générateur DKIM crée la paire de clés avec l’interface WebCrypto du navigateur et propose la clé privée en téléchargement au format PEM. Notre serveur ne reçoit une requête que lorsque vous vérifiez la clé publique publiée, et seulement avec le domaine et le sélecteur.
Pour aller plus loin
- Tous les outils gratuits, sans compte
- Email Security Check pour savoir quel enregistrement de messagerie construire en premier
- Les méthodes de vérification derrière les contrôles de cet article
- Guide de délistage IP si votre propre adresse est listée
- Webhooks du Honeypot Server pour transmettre les détections à vos propres systèmes
- Produits ReportedIP pour un volume supérieur au budget gratuit
Les valeurs de base de données et DNS ont été mesurées sur la production le 2026-09-20, celles des enregistrements de messagerie le 2026-10-19 sur les 1 000 premiers domaines .de de la liste Tranco. Toutes portent leur date afin de pouvoir être comparées aux données actuelles.