ReportedIP Hive atteint 100 installations en quatre mois
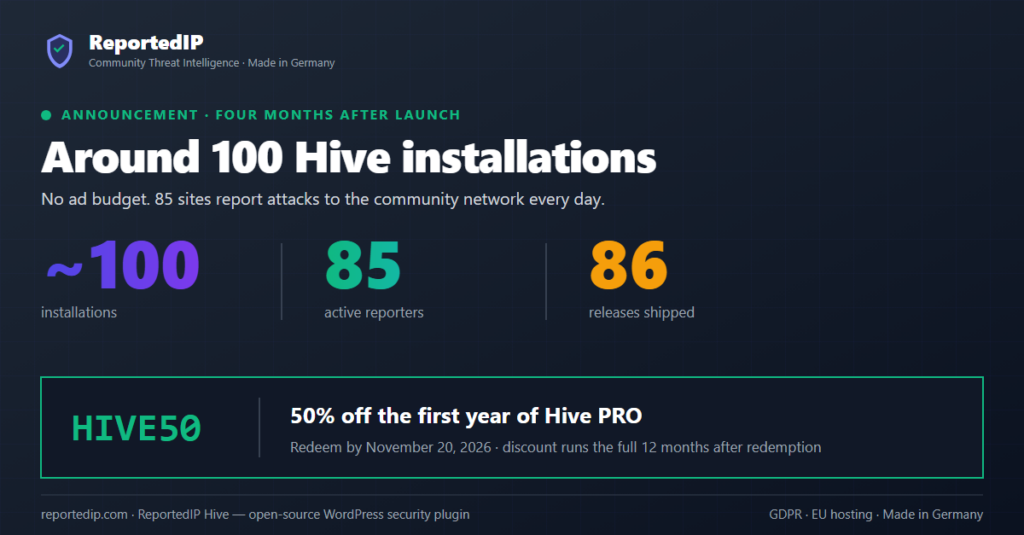
Le 27 avril 2026, j’ai publié la première version de ReportedIP Hive. Quatre mois plus tard, le plugin tourne sur environ 100 installations WordPress, dont 85 signalent chaque jour des attaques au réseau communautaire.
Pour l’occasion, il y a un code promo : jusqu’au 20 novembre 2026, le code HIVE50 donne 50 % de remise sur la première année de Hive PRO au moment du paiement.
Pourquoi 100 installations comptent plus que le chiffre ne le suggère
Hive repose sur un principe : chaque site protégé rend tous les autres plus sûrs. Quand un botnet essaie des mots de passe sur le site A, le site A bloque l’IP localement et la signale au réseau. Tous les autres sites connectés rejettent alors la même adresse avant même que le premier mot de passe n’y soit vérifié.
Ce mécanisme grandit avec les participants. À 10 installations, le réseau ne voit qu’une fraction de la surface d’attaque ; à environ 100, avec 85 sites qui signalent chaque jour, une nouvelle IP d’attaquant est en général connue du réseau quelques minutes après sa première tentative, où qu’elle ait lieu.
La croissance elle-même a été organique. Dépenses marketing à ce jour : 0 €. Pas de publicité, pas de placements sponsorisés. Les installations sont venues de GitHub et des communautés WordPress.
Les chiffres après quatre mois
Tous les chiffres ci-dessous ont été vérifiés en interne les 19 et 20 août 2026.
| Chiffre | Ce qu’il représente |
|---|---|
| ~100 | installations depuis la première version du 27 avril 2026 |
| 85 | installations actives qui communiquent chaque jour avec le réseau |
| 86 | versions publiées en quatre mois, soit une tous les 1 à 2 jours en moyenne |
| 16 | capteurs d’attaque : brute force, scanners, spam de commentaires, XML-RPC, WAF et plus |
| 4 | méthodes de double authentification : application d’authentification, passkey/YubiKey, e-mail, SMS |
| 1 300+ | tests automatisés que chaque version passe avant d’être livrée |
| 0 € | dépenses marketing à ce jour |
Toutes les fonctions de protection restent gratuites
Aucun capteur, aucune méthode de double authentification et aucun tableau de bord ne se trouve derrière un paywall. Un site qui ne paie jamais ne perd rien. C’est ce qui distingue Hive de la plupart des plugins de sécurité WordPress commerciaux, où la moitié utile de la liste des fonctionnalités commence au niveau premium.
Le plugin est sous licence GPL et le code source complet est public sur GitHub. Les offres payantes ne couvrent que des services gérés : envoi de SMS pour les codes de double authentification, relais e-mail et quotas API plus élevés.
Pour les sites qui veulent ces services : Hive PRO coûte 14,90 € par mois TTC et couvre jusqu’à 3 domaines, soit moins de 5 € par domaine. Wordfence Premium, à titre de comparaison, revient à environ 8,30 € par domaine (en août 2026). L’offre Business couvre 15 domaines pour 39 € par mois TTC.
Comment utiliser le code HIVE50
Le code réduit de moitié la première année de Hive PRO. Il fonctionne avec les deux intervalles de facturation :
- Abonnement mensuel : les 12 premières factures sont réduites de moitié, 7,45 € au lieu de 14,90 € par mois TTC.
- Abonnement annuel : la facture annuelle est réduite de moitié ; le renouvellement après 12 mois est facturé au tarif normal.
- Fenêtre d’utilisation : le code peut être saisi jusqu’au 20 novembre 2026. Une fois appliqué, la remise court sur les 12 mois complets, quelle que soit la date à laquelle vous l’utilisez.
L’utilisation se fait en trois étapes : créer un compte gratuit, choisir PRO dans l’onglet Plans du tableau de bord, puis saisir HIVE50 dans le champ code promo du paiement. La remise s’applique avant le paiement ; le montant réduit figure dès la première facture.
La blacklist communautaire reste ouverte à tous
La blacklist d’IP alimentée par ces installations est un projet ouvert distinct. Elle est sur GitHub depuis février 2026, mise à jour quotidiennement et sans inscription. Les pare-feux, les jails fail2ban et les serveurs mail peuvent la récupérer directement ; la documentation de la blacklist décrit les formats et catégories disponibles.
Chaque entrée de la liste provient des signalements des quelque 100 installations Hive et du réseau de honeypots. Pas de flux achetés, pas d’agrégation de tiers.
Premiers pas
- Installer ReportedIP Hive, le plugin gratuit, protection incluse
- Documentation du plugin, installation, capteurs, référence de configuration
- L’assistant de configuration en six étapes, comment fonctionne l’onboarding
- Offres et tarifs, saisir
HIVE50ici avant le 20 novembre 2026
Merci à chaque site qui signale. Le réseau ne vaut que par les capteurs qui l’alimentent.