ReportedIP Hive: fast 100 Installationen in vier Monaten
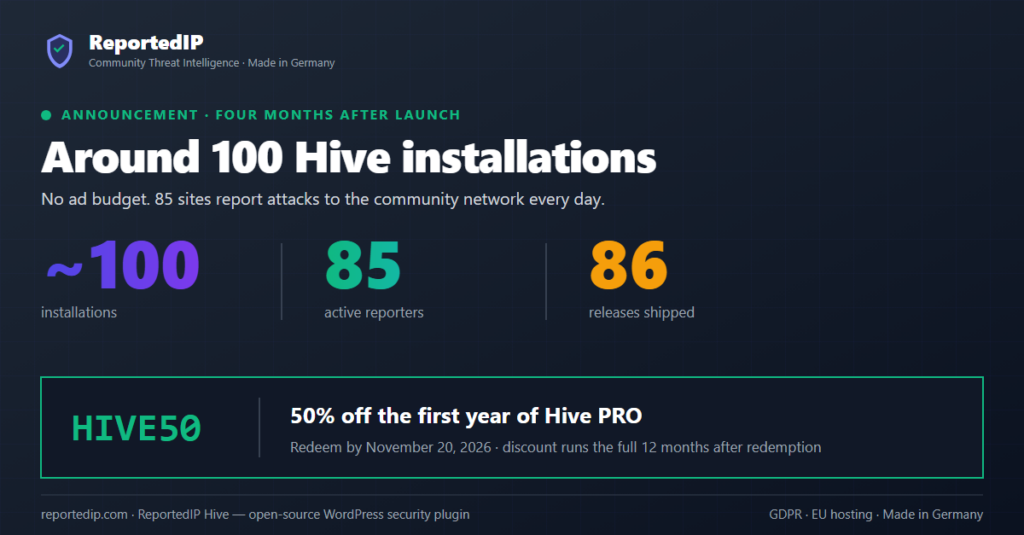
Bis zum 20. August 2026, vier Monate nach dem ersten öffentlichen Release am 27. April 2026, hatten 88 WordPress-Sites ReportedIP Hive mit dem Community-Netzwerk verbunden, 74 davon schickten am 19. August Angriffsmeldungen. Sites, auf denen Hive offline im Modus Local Shield läuft, sind nicht mitgezählt, die Gesamtzahl der Installationen liegt also höher.
Zum Meilenstein gibt es einen Gutschein: Bis zum 20. November 2026 gibt der Code HIVE50 im Checkout 50 % Rabatt auf das erste Jahr von Hive PRO.
Auf wie vielen WordPress-Sites läuft ReportedIP Hive?
Die Zahlen unten zählen Sites, die sich mit einem Community Access Key beim Netzwerk melden. Sites im Modus Local Shield (in der deutschen Plugin-Oberfläche „Lokaler Schutz“) senden nichts an unsere Server und fehlen deshalb. Darum steht im Titel „fast 100“: Am 20. August 2026 waren 88 Sites verbunden, bis zum 29. September 2026 hatten sich 93 Sites registriert.
| Kennzahl | 19. August 2026 | 28. September 2026 |
|---|---|---|
| Sites, die an diesem Tag mit dem Netzwerk verbunden waren | 81 | 88 |
| Sites, die an diesem Tag Angriffe gemeldet haben | 74 | 83 |
| Hive-Releases seit dem 27. April 2026 | 86 | 107 |
| Automatisierte Unit-Tests pro Release | 1.307 | 2.069 |
Über den Sommer ging es steil nach oben. Am 1. Juli 2026 waren 23 Sites verbunden, sieben Wochen später lag der Tageswert bei 81.
Warum zählt die Zahl der verbundenen Sites?
Hive beruht auf einem Prinzip: Jede geschützte Website macht die anderen sicherer. Probiert ein Botnetz auf Site A Passwörter durch, sperrt Site A die IP lokal und meldet sie ans Netzwerk. Andere verbundene Sites können dieselbe Adresse dann abweisen, bevor dort ein Passwort geprüft wird. Nach demselben Muster läuft Credential Stuffing: Eine Liste gestohlener Zugangsdaten wird gegen viele Sites ausprobiert.
Der Mechanismus wächst mit den Teilnehmern. Mit 23 verbundenen Sites sah das Netzwerk nur einen kleinen Ausschnitt der Angriffe auf WordPress-Logins. Mit 83 Sites, die an einem einzigen Tag melden, ist ein Angreifer, der von Site zu Site zieht, sehr viel wahrscheinlicher schon bekannt, bevor er Ihre erreicht. Sperren lassen sich außerdem innerhalb einer eigenen Gruppe teilen, wie die Anleitung zu Gruppensperren zeigt.
Was ist in Hive kostenlos und was bringen die bezahlten Tarife?
Alle 16 Angriffssensoren, die Firewall-Engine, jedes Dashboard und drei der vier Zwei-Faktor-Methoden (Authenticator-App, Passkey und E-Mail) laufen im kostenlosen Tarif. Eine Site, die nie bezahlt, behält ihren vollständigen lokalen Schutz. Das Plugin steht unter der GPL.
Die bezahlten Tarife ergänzen die verwalteten Relays für SMS und Mail, höhere API-Kontingente, die Verwaltung mehrerer Sites und eine kurze Liste erweiterter Module wie WooCommerce-Frontend-2FA und den Hardening Mode. SMS-Codes, die vierte Zwei-Faktor-Methode, laufen über dieses Relay und sind ab Hive PRO enthalten.
Hive PRO kostet 14,90 € pro Monat inkl. MwSt. und deckt bis zu 3 Domains ab, das sind 4,97 € pro Domain. Wordfence Premium kostete zum Vergleich im April 2026 laut Listenpreis 8,30 € pro Domain. Hive Business deckt 15 Domains für 39 € pro Monat inkl. MwSt. ab.
Wie löse ich den Gutschein HIVE50 ein?
Der Gutschein halbiert das erste Jahr von Hive PRO, bei monatlicher wie bei jährlicher Abrechnung:
- Monatstarif: Die ersten 12 Rechnungen werden halbiert, 7,45 € statt 14,90 € pro Monat inkl. MwSt.
- Jahrestarif: Die erste Jahresrechnung wird halbiert, 74,50 € statt 149 € inkl. MwSt.; die Verlängerung nach 12 Monaten läuft zum regulären Preis.
- Einlösezeitraum: Der Code lässt sich bis zum 20. November 2026 eingeben. Einmal eingelöst, gilt der Rabatt 12 Monate lang, egal wie spät im Zeitraum Sie ihn einlösen.
Das Einlösen dauert drei Schritte: kostenloses Konto anlegen, im Dashboard unter Abonnement Hive PRO wählen und im Checkout HIVE50 in das Feld für den Aktionscode eintragen. Der Rabatt wird vor der Zahlung abgezogen, schon die erste Rechnung zeigt also den reduzierten Betrag.
Woher kommt die Community-Blacklist?
Die IP-Blacklist, die aus diesen Meldungen entsteht, wird getrennt veröffentlicht, kostenlos und ohne Anmeldung. Sie wird seit Februar 2026 täglich aktualisiert. Firewalls, fail2ban-Jails und Mailserver können sie direkt abrufen; die Blacklist-Dokumentation nennt Formate und Kategorien.
Jeder Eintrag stammt aus Meldungen an das Netzwerk: von Hive-Sites, von den Honeypot-Servern und von weiteren API-Meldern wie fail2ban-Installationen. Gekaufte Feeds fließen nicht ein.
Häufige Fragen
Wie werden die Installationszahlen gezählt?
Gezählt werden WordPress-Sites, die sich an einem Tag mit einem Community Access Key beim ReportedIP-Netzwerk gemeldet haben. Als verbunden gilt eine Site, wenn das Plugin an diesem Tag mindestens eine Anfrage gestellt hat, als meldend, wenn zusätzlich mindestens eine Angriffsmeldung kam. Sites im Modus Local Shield senden keine Daten und lassen sich nicht zählen.
Gilt der Gutschein HIVE50 auch für Hive Business?
HIVE50 gilt nur für Hive PRO, im Monats- und im Jahrestarif. Er gibt 50 % Rabatt auf die ersten 12 Monate nach dem Einlösen und muss bis zum 20. November 2026 im Checkout eingegeben werden. Hive Business sowie die SMS- und Mail-Pakete werden zum regulären Preis abgerechnet.
Kann ich Hive ohne Verbindung zum Netzwerk nutzen?
Hive läuft im Modus Local Shield komplett offline. Alle 16 Sensoren, die lokale Sperre und die kostenlosen Zwei-Faktor-Methoden funktionieren ohne Konto, und nichts verlässt Ihre Site. Mit einem kostenlosen Community Access Key kommen Live-Prüfungen der IP-Reputation hinzu, und Ihre Site teilt die Angreifer, die sie sieht.
Weiterlesen
- Hive für WordPress holen, die Plugin-Seite mit Tarifen und Voraussetzungen
- Hive herunterladen, das aktuelle Plugin-ZIP
- Hive-Plugin-Dokumentation, Einrichtung, Sensoren und Einstellungen
- Einrichtung in zwei Schritten, von der Installation zur geschützten Site
Danke an jede Site, die meldet. Das Netzwerk ist nur so gut wie die Sensoren, die es speisen.