ReportedIP Hive 2.1.66: Eine Regel für jedes geschützte Formular
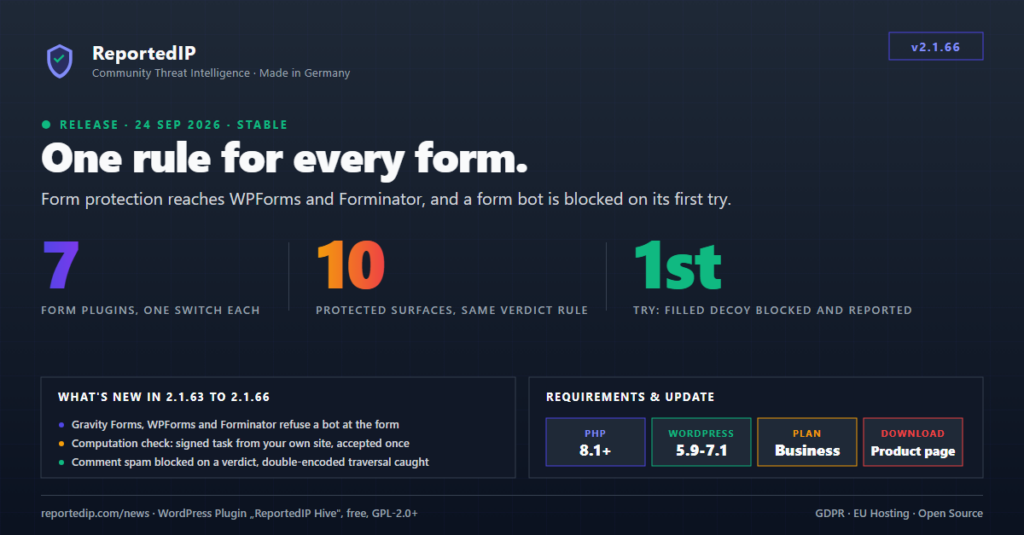
ReportedIP Hive 2.1.66 stellt jedes geschützte Formular unter eine Regel: Ein Bot, der das versteckte Köderfeld ausfüllt, wird beim ersten Versuch abgewiesen, gesperrt und gemeldet, auf allen 10 Formularoberflächen, die das Plugin abdeckt. Die Version schließt eine Serie von vier Releases vom 23. und 24. September 2026 ab, die Gravity Forms, WPForms und Forminator ergänzt, die Rechenprüfung an Ihre eigene Website gebunden und Kommentar-Spam beim ersten eindeutigen Urteil gesperrt hat.
Aktualisieren Sie im WordPress-Admin oder laden Sie das aktuelle ZIP von der Hive-Produktseite. Wie der Formularschutz arbeitet, erklärt die Anleitung zum Formular-Honeypot; dieser Beitrag hält fest, was sich in diesen vier Versionen geändert hat.
Was hat sich zwischen Hive 2.1.62 und 2.1.66 geändert?
Vier Releases erschienen innerhalb von zwei Tagen.
| Release | Datum | Wichtigste Änderung |
|---|---|---|
| 2.1.63 | 23. September 2026 | Adapter für Gravity Forms, Contact Form 7 in jedem Tarif, Kommentar-Spam nach eindeutigem Urteil gesperrt, doppelt kodierte Pfadmanipulation von der Firewall erkannt |
| 2.1.64 | 23. September 2026 | Rechenprüfung an eine signierte, einmal gültige Aufgabe Ihrer eigenen Website gebunden |
| 2.1.65 | 24. September 2026 | Adapter für WPForms, Mail-Leck bei Elementor behoben, Registrierungen über Ultimate Member repariert |
| 2.1.66 | 24. September 2026 | Adapter für Forminator, eine Regel für alle Formulare, Sperre beim ersten Versuch für ein ausgefülltes Köderfeld |
Welche Formulare schützt Hive seit 2.1.66?
Drei Adapter kamen in drei Releases: Gravity Forms mit 2.1.63, WPForms und WPForms Lite mit 2.1.65, Forminator mit 2.1.66. Zusammen mit den bereits vorhandenen Adaptern schützt Hive jetzt 7 Formular-Plugins sowie das Kommentar-, das Registrierungs- und das Passwort-vergessen-Formular von WordPress selbst, insgesamt 10 Oberflächen.
| Formulare | Geschützt seit | Tarif |
|---|---|---|
| Kommentarformular, Registrierung und Passwort vergessen | 2.1.53 | Jeder Tarif |
| Contact Form 7 | 2.1.58 | Jeder Tarif |
| Formidable Forms und Formidable Forms PRO | 2.1.58 | Business |
| Elementor Forms | 2.1.58 | Business |
| Ultimate Member | 2.1.61 | Business |
| Gravity Forms | 2.1.63 | Business |
| WPForms und WPForms Lite | 2.1.65 | Business |
| Forminator | 2.1.66 | Business |
Mit 2.1.63 verschob sich auch die Tarifgrenze. Contact Form 7, das meistgenutzte Kontaktformular, wanderte von Professional in jeden Tarif, auch Free, und der Schnellstart schaltet es überall ein, wo das Plugin installiert ist. Ultimate Member wanderte von Professional nach Business, zu den übrigen erweiterten Adaptern. Eine Professional-Website, auf der der Schalter für Ultimate Member bereits an war, behält den gespeicherten Wert und kann ihn weiterhin ausschalten; der Adapter pausiert, bis der Tarif ihn wieder abdeckt. Die Rechenprüfung zusätzlich zum Nachweis setzt Professional oder höher voraus.
Jeder Adapter hat einen eigenen Schalter unter ReportedIP Hive > Schutz, Karte Formularschutz. Was bei den einzelnen Plugins passiert, beschreiben die Anleitungen zu Gravity Forms und zu WPForms und Forminator.
Was bedeutet eine Regel für alle Formulare?
Vor 2.1.66 bewerteten die Formulare den eindeutigsten Beleg dieser Schutzschicht unterschiedlich. Ein ausgefülltes Köderfeld, also das unsichtbare Feld, das kein Mensch sieht, hat keine harmlose Erklärung. Die Adapter für Fremd-Plugins wiesen eine solche Einsendung ab, das Registrierungsformular und das Passwort-vergessen-Formular von WordPress ließen sie durch. Seit 2.1.66 gilt für jede Oberfläche eine gemeinsame Entscheidung: Dasselbe Urteil führt zur selben Folge, zur selben Meldung und zum selben Protokolleintrag.
Ein Formular-Bot wird beim ersten Versuch gesperrt und gemeldet
Ein verstecktes Feld füllt nur eine Maschine aus, das Warten auf weitere Versuche schenkte dem Absender also nur Freiversuche. Ein ausgefülltes Köderfeld führt jetzt direkt auf die Sperrleiter und im Modus Community Network in die Meldung an die Community, wie beim Kommentarformular seit 2.1.63. Die Meldung nennt das Formular, über das die Einsendung kam, statt eines allgemeinen „suspicious activity“.
Keine abgewiesene Einsendung verschwindet stillschweigend
Jeder Adapter folgt derselben Regel für die Folgen: Ein abgewiesener Absender sieht eine Meldung am Formular. Hive legt eine Einsendung nie im Spam-Ordner des Formular-Plugins ab und verwirft sie nie wortlos, denn einen Spam-Ordner liest niemand, und ein falsches Urteil bliebe unbemerkt. Ein Besucher, dessen Browser das Skript nicht ausgeführt hat, wird mit einer Meldung abgewiesen, die den Grund nennt, und diese Adresse zählt nie für eine Sperre. Seit 2.1.67 weist das Kommentarformular eine solche Einsendung genauso ab.
Eine Adresse auf der Whitelist sperrt kein schneller Sensor mehr
Bis 2.1.66 wurde die Whitelist beim Zählen der Versuche geprüft, nicht wenn ein Sensor sofort handelte. Der Kommentarfilter und die Formularschicht handeln beide sofort, eine Adresse auf der Whitelist konnte also trotzdem gesperrt werden. Die Prüfung der Whitelist sitzt jetzt in dem Schritt, den jeder Sensor vor einer Sperre durchläuft.
Warum ist die Rechenprüfung an Ihre eigene Website gebunden?
Vor 2.1.64 legte die Rechenprüfung ihre Aufgabe in die Seite selbst. Ein Skript, das die Seite einmal abrief, konnte die Feldnamen und die Aufgabe auslesen und sie in Millisekunden lösen. Seit 2.1.64 holt der Browser die Aufgabe stattdessen von Ihrer eigenen Website: signiert, kurz gültig, nur einmal angenommen und schwerer, wenn ein Netz viele Aufgaben anfragt. Die Seite bleibt für jeden Besucher gleich, Ganzseiten-Caches wie WP Rocket, LiteSpeed oder ein CDN arbeiten also weiter.
Die Prüfung ist so gebaut, dass kein echter Besucher eine Nachricht verliert:
- Jede Abweisung wird dem Absender am Formular angezeigt.
- Kann die Website keine Aufgabe ausgeben oder schlägt die Prüfung selbst fehl, geht die Einsendung durch.
- Ein Plugin-Update startet eine neue Schonfrist und leert den Seiten-Cache, damit Seiten aus dem Cache der alten Version weiter funktionieren.
- Wer auf Senden klickt, bevor die Aufgabe da ist, wird einen Moment gehalten und dann weitergeschickt.
- Die Aufgabe ist nicht an die Adresse des Besuchers gebunden, ein Smartphone, das das Netz wechselt, wird also nicht abgewiesen.
- Das Skript nimmt sich von Cloudflare Rocket Loader und vom Zusammenfassen der Skripte in WP Rocket aus.
Die Rechenprüfung setzt Professional oder höher voraus. Websites ohne HTTPS behalten die signierte, einmal gültige Aufgabe ohne die Rechenarbeit.
Welche Fehler haben die vier Releases behoben?
- Eine abgewiesene Elementor-Einsendung verschickte trotzdem die Formular-Mail. Seit 2.1.65 stoppt die Abweisung die Einsendung, bevor irgendeine Elementor-Aktion läuft, die Mail eingeschlossen.
- Registrierungen über Ultimate Member scheiterten an der Rechenprüfung. Das Nachweisskript erkannte nicht, wie Ultimate Member seine Formulare absendet, deshalb wurde ein schneller Besucher abgewiesen. Behoben in 2.1.65.
- Ein später geladenes Formular kam nie durch. Formulare in Popups oder nach einer fehlgeschlagenen Validierung neu gerenderte Formulare fanden keine Antwort vor. Seit 2.1.63 bereitet das Skript jedes neue Formular erneut vor.
- Die Karte für den Erweiterten Schutz fehlte unter PHP-FPM. Der Dashboard-Vorschlag Erweiterten Schutz einschalten erschien nie auf nginx und den meisten Managed Hostern. Seit 2.1.65 nutzt er dieselbe Erkennung wie der Tab Server.
- Ein abgewiesenes Kontaktformular sprach von einer Passwortzurücksetzung. Seit 2.1.63 bekommt jedes Formular einen eigenen Wortlaut.
- Drei deutsche Texte zeigten verstümmelte Umlaute auf der Seite Schutz. Behoben in 2.1.63.
Wie sperrt Hive Kommentar-Spam seit 2.1.63?
Der Kommentarfilter erkannte und sortierte Spam seit 2.1.52 aus, die Sperre hing aber an einem Häufigkeitszähler, den die meisten Spammer nie erreichten. Gemessen über 13 Tage an einem Live-Magazin konnten 104 von 109 Spam-Adressen ihn nie erreichen, weil sie einmal kommentierten oder ihre Kommentare über Stunden verteilten. Seit 2.1.63 wartet ein eindeutiges Urteil nicht mehr auf einen zweiten Kommentar: Ein ausgefülltes Köderfeld oder ein Spam-Score, der sich auf Signale stützt, die ein menschlicher Leser nicht erzeugt, sperrt und meldet die Adresse sofort.
Kommentare, die nur nach weichen Signalen verdächtig wirken, laufen weiter über den Zähler, ein Stammleser, der seine eigene Website verlinkt, landet also höchstens zur Prüfung in der Moderation. Der Standardwert des Zählers bekam im selben Release ein längeres Zeitfenster. Installationen mit dem alten Standardwert wurden beim Update umgestellt, ein selbst gesetzter Wert blieb unangetastet.
Welche Firewall-Lücke hat 2.1.63 geschlossen?
Die Basisregel gegen Pfadmanipulation (Directory Traversal) erkannte die doppelt kodierte und die überlange UTF-8-Form von ../ nicht. Auf die doppelt kodierte Form stützt sich CVE-2026-87902, behoben in WordPress 7.1.2: PHP dekodiert die Anfrage einmal, und WordPress dekodierte den Seitennamen ein zweites Mal. Seit 2.1.63 erkennt die Regel jede Kodierung in beiden Firewall-Schichten und bleibt bei harmlosen Punkten wie file..txt still. Websites im Modus Community Network erhielten die Regel mit dem nächsten Abgleich des Regelwerks. Die Anleitung zur Firewall erklärt beide Schichten.
Was ändert sich für eine verwaltete Flotte?
Das Schema der Fern-Einstellungen bekam zwei Schalter, einen für WPForms und einen für Forminator, beide im Schnellstart ab Business empfohlen. Nichts wurde entfernt oder in seiner Art geändert, ein Flotten-Dashboard, das das Schema noch nicht neu geladen hat, arbeitet also weiter. Ein Entwickler-Filter der alten stündlichen Rechenaufgabe fiel weg; er betraf nur Websites, die ihn genutzt haben.
Fragen zu Hive 2.1.66
Welcher Tarif schützt WPForms und Forminator in Hive?
Der Schutz für WPForms und Forminator gehört zum Tarif Business, zusammen mit Gravity Forms, Formidable Forms, Elementor Forms und Ultimate Member. Contact Form 7, das Kommentarformular, die Registrierung und Passwort vergessen sind in jedem Tarif geschützt, auch in Free. Die Rechenprüfung zusätzlich zum Nachweis setzt Professional oder höher voraus.
Verliert ein abgewiesener Besucher seine Nachricht?
Ein abgewiesener Besucher sieht am Formular immer, warum es nicht gesendet wurde, und kann es korrigieren und erneut senden. Hive verschiebt eine Einsendung nie in einen Spam-Ordner und verwirft sie nie ohne Meldung. Kann Ihre Website keine Aufgabe ausgeben oder schlägt die Prüfung fehl, geht die Einsendung durch, ein Fehler auf Ihrer Seite kostet also keinen echten Besucher seine Nachricht.
Was sollte ich nach dem Update auf 2.1.66 prüfen?
Öffnen Sie die Karte Formularschutz und schalten Sie jedes installierte Formular-Plugin ein, das Ihr Tarif abdeckt; im Tarif Business empfiehlt der Schnellstart WPForms und Forminator. Starten Sie danach den Selbsttest unter Werkzeuge > Diagnose, sichtbar im Expertenmodus, und prüfen Sie in den ersten Tagen nach dem Update das Ereignisprotokoll auf abgewiesene Einsendungen.
Weiterlesen
Die Hive-Dokumentation beschreibt Bot-Erkennung und Formular-Spam sowie Caching und Kompatibilität. Frühere Release-Beiträge behandeln Hive 2.1.62 mit dem Audit-Trail und Hive 2.1.57 mit dem neu aufgebauten Admin-Bereich.