Bedrohungsdaten aus der Community für WordPress: Lokaler Schutz oder Community-Netzwerk
Bedrohungsdaten aus der Community bedeuten für WordPress: Eine Adresse, die eine geschützte Website angegriffen hat, wird an Ihrer Anmeldung abgewiesen, bevor WordPress auch nur ein Passwort prüft. Diese Anleitung erklärt die beiden Betriebsmodi von ReportedIP Hive, den vollständig lokalen Lokalen Schutz und das optionale Community-Netzwerk, zeigt genau, welche Daten Ihren Server verlassen, und erklärt, was das Add-on Hive Pro der bezahlten Tarife ergänzt.
Was bedeuten Bedrohungsdaten aus der Community für WordPress?
Bedrohungsdaten aus der Community sind geteilte Angreiferdaten. Jede geschützte Website meldet die Adressen, die sie angreifen, und jede andere Website prüft ihre Besucher gegen diesen Bestand. Wird eine Website per Brute Force angegriffen und meldet den Angreifer, können Tausende andere Websites dieselbe Adresse vor ihrem ersten Rateversuch abweisen.
Den Unterschied macht die Größe. Zwischen Mai und Juli 2026 verzeichnete das Netzwerk 1,69 Millionen Angriffe auf WordPress-Websites, wie der Angriffsbericht für diesen Zeitraum belegt. Am 26. September 2026 enthielt die Community-Blacklist 30.926 Adressen, nachdem sie am 21. September die Marke von 30.000 überschritten hatte. Eine einzelne Website sieht einen Ausschnitt eines Botnetzes, das Netzwerk sieht die ganze Kampagne.
Lokaler Schutz: Schutz, der auf Ihrem Server bleibt
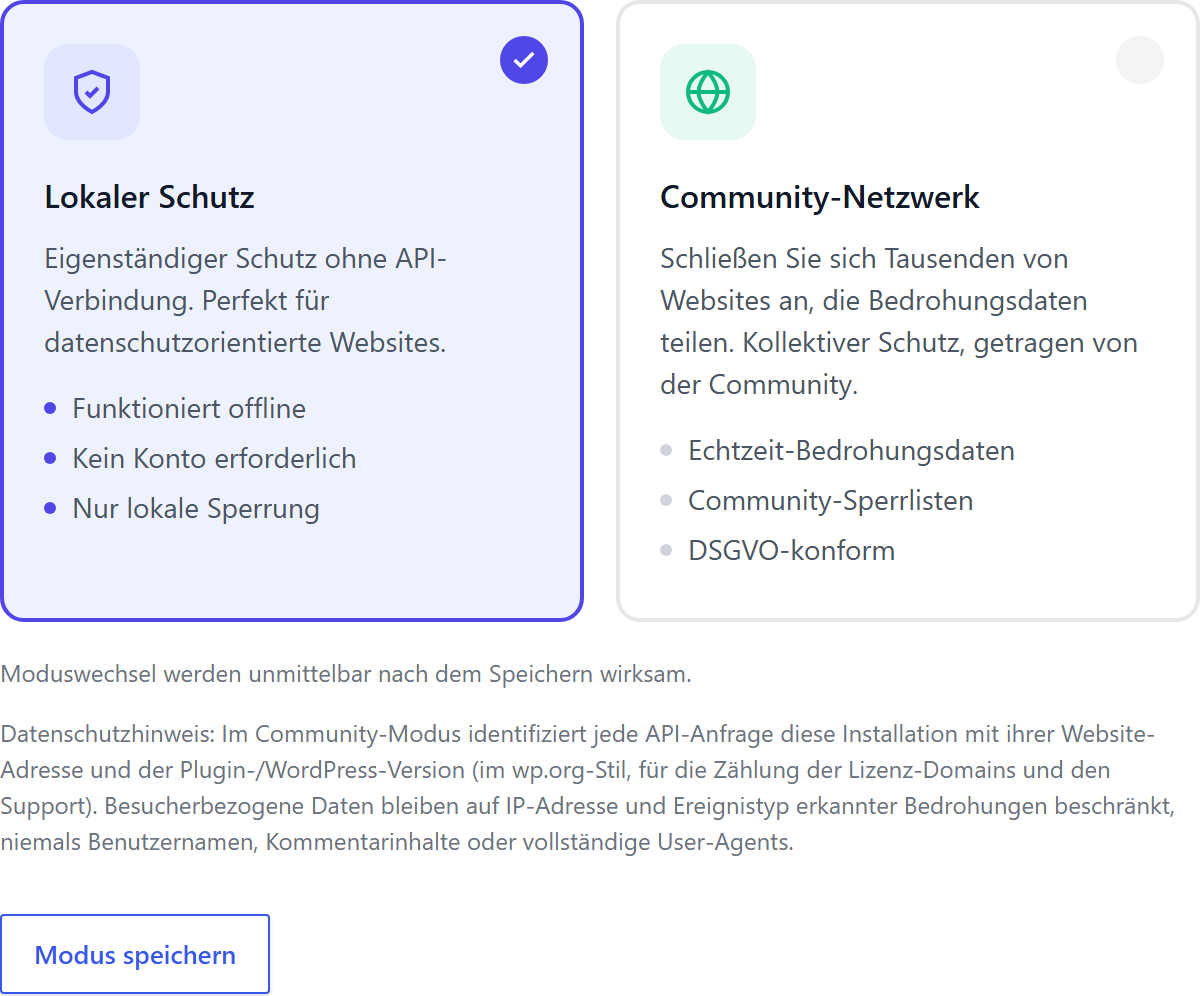
ReportedIP Hive startet im Lokalen Schutz. In diesem Modus fragt das Plugin keine Reputation ab und sendet keine Meldungen: Jeder Zähler, jede Sperrentscheidung und jeder Protokolleintrag bleibt auf Ihrem eigenen Server. Konto und Schlüssel sind nicht nötig.
Der Lokale Schutz umfasst die 16 Angriffssensoren, die Zwei-Faktor-Authentifizierung, progressive Sperren und das Dashboard. Updates kommen wie bei jedem anderen Plugin aus dem Plugin-Verzeichnis von WordPress.org, und an reportedip.com geht keine Anfrage, auch nicht mit gespeichertem Schlüssel.
Community-Netzwerk: Der Angreifer einer Website ist der Angreifer aller
Das Community-Netzwerk braucht einen kostenlosen Community-Zugangsschlüssel von reportedip.com und ergänzt zwei Dinge. Bevor eine Anmeldung, ein Kommentar oder eine Registrierung verarbeitet wird, prüft Hive die Besucheradresse gegen die Community-Datenbank. Und wenn ein Sensor einen Angriff erkennt, stellt Hive eine anonymisierte Meldung in die Warteschlange und sendet sie gebündelt an das Netzwerk. Antworten werden lokal zwischengespeichert, die Zahl der Anfragen bleibt also klein, und ist der Dienst nicht erreichbar, arbeitet der lokale Schutz einfach weiter.
In ReportedIP Hive wechseln Sie den Modus unter Community, Reiter Einstellungen, Abschnitt Betriebsmodus, und speichern mit Modus speichern. Der Schlüssel kommt in das Feld API-Schlüssel, das im Community-Modus erscheint, und Verbindung testen prüft ihn. Der Schnellstart bietet dieselbe Wahl auf einer frischen Installation.
Eine einzelne Adresse von Hand prüfen
Unter Aktivität, Reiter IP-Abfrage, schlagen Sie jede Adresse nach, die in Ihren Protokollen auftaucht. Im Community-Netzwerk zeigt die Abfrage, was das Netzwerk über sie weiß, neben den Ereignissen, die Ihre eigene Website protokolliert hat. So entscheiden Sie schnell, ob ein gesperrter Besucher ein echter Angreifer war oder ein Fehlalarm, der auf die Whitelist gehört.
Was tatsächlich übertragen wird
| Daten | Im Community-Netzwerk gesendet |
|---|---|
| IP-Adresse des Angreifers | Ja, mit der Meldung |
| Bedrohungskategorie des Ereignisses | Ja, als Zahl |
| Kurze Beschreibung des Ereignisses | Ja, etwa die Zahl fehlgeschlagener Anmeldungen |
| Website-Adresse und Plugin-Version | Ja, zur Zählung lizenzierter Domains und für den Support |
| Benutzernamen, auch als Hash | Nein |
| Passwörter | Nein |
| Kommentar- und Formularinhalte | Nein |
| Vollständige User-Agents | Nein |
| Kontaktdaten Ihrer Nutzer | Nein |
Den Zeitpunkt des Eingangs setzt der Server selbst. Rechtsgrundlage für die Verarbeitung von Angreiferadressen ist Art. 6 Abs. 1 lit. f DSGVO, das berechtigte Interesse an Netz- und Informationssicherheit. Das Plugin nennt in seinen Einstellungen, was gesendet wird, und das Teilen mit der Community bleibt freiwillig: Bevor Sie das Community-Netzwerk wählen, verlässt nichts den Server in Richtung Netzwerk.
Welcher Modus passt zu Ihrer Website?
- Ihre Website darf keine Besucherdaten teilen: der Lokale Schutz. Das ist ein vollwertiger Betriebsmodus, keine Testversion.
- Sie wollen geteilte Reputation: das Community-Netzwerk, mit einem kostenlosen Community-Zugangsschlüssel.
- Sie brauchen verwalteten 2FA-Versand per E-Mail und SMS, Zwei-Faktor-Anmeldung im WooCommerce-Shop oder adaptive 2FA-Richtlinien: ein bezahlter Tarif mit dem Add-on Hive Pro, das neben dem kostenlosen Plugin läuft. Firewall, Zwei-Faktor-Authentifizierung und Multisite gehören schon zum kostenlosen Plugin.
Die Modi lassen sich jederzeit wechseln. Ein Wechsel zwischen Lokalem Schutz und Community-Netzwerk ändert nur, ob Abfragen und Meldungen stattfinden, lokale Zähler, Sperren und Protokolle bleiben unberührt.
Fragen zu Bedrohungsdaten aus der Community
Was ergänzt das Add-on Hive Pro?
ReportedIP Hive ist für sich vollständig: Nichts darin ist gesperrt oder zeitlich begrenzt. Die Tarife Professional, Business und Enterprise ergänzen das Add-on Hive Pro, das Sie in Ihrem Dashboard auf reportedip.com herunterladen. Es bringt das verwaltete EU-Relay für 2FA-Mails und SMS-Codes, die Zwei-Faktor-Anmeldung im WooCommerce-Shop, adaptive 2FA-Richtlinien je Rolle und den Härtungsmodus bei Angriffswellen, und es aktualisiert sich mit Ihrem Community-Zugangsschlüssel von reportedip.com.
Sendet der Lokale Schutz Daten an reportedip.com?
Im Lokalen Schutz fragt ReportedIP Hive keine Reputation ab, sendet keine Meldungen und stellt keine Anfrage an reportedip.com, es verlassen also keine Besucherdaten Ihren Server. Updates kommen wie bei jedem Plugin aus dem Verzeichnis von WordPress.org. Besucherdaten fließen erst, wenn Sie das Community-Netzwerk wählen und einen Schlüssel eintragen.
Kann ich den Modus später wechseln, ohne Daten zu verlieren?
Ein Wechsel zwischen Lokalem Schutz und Community-Netzwerk ändert nur, ob Abfragen und Meldungen stattfinden. Lokale Zähler, Sperren, Protokolle und die Whitelist bleiben in beide Richtungen unberührt, Sie können das Community-Netzwerk also ausprobieren und jederzeit zurückwechseln.
Weiterlesen
Die Hive-Dokumentation erklärt die Betriebsmodi und die Tarife im Detail, und ReportedIP Hive gibt es im Plugin-Verzeichnis von WordPress.org.