Härtungsmodus: WordPress-Schutz verschärft sich bei koordinierten Angriffen
Der Härtungsmodus in ReportedIP Hive schützt WordPress vor koordinierten Angriffen: Greifen viele Adressen gemeinsam die Anmeldung an, verschärft er die Grenzen für Anmeldungen und Reputation auf der ganzen Website, bis die Welle vorbei ist. Ein Botnetz, das seine Versuche dünn verteilt, um unter der Grenze jeder einzelnen Adresse zu bleiben, wird mitten im Lauf gestoppt.
Diese Anleitung erklärt, was der Härtungsmodus erkennt, was sich währenddessen ändert, wie Sie ihn sehen und wie Sie ihn steuern. Die Funktion gehört zum Tarif Professional.
Was ist ein koordinierter Angriff auf WordPress?
Ein klassischer Brute-Force-Angriff kommt von einer Adresse und löst den Sensor für fehlgeschlagene Anmeldungen schnell aus. Ein koordinierter Angriff kommt von Hunderten oder Tausenden Adressen zugleich, jede probiert nur wenige Passwörter. Jede einzelne Adresse bleibt unter der Grenze, der Schutz je Adresse greift also nie, während die Website insgesamt Tausende Rateversuche erhält. MITRE ATT&CK beschreibt Credential Stuffing (T1110.004) als eine verbreitete Form: geleakte Paare aus Benutzername und Passwort, die über wechselnde Adressen auf vielen Websites durchprobiert werden.
Wie erkennt der Härtungsmodus den Angriff?
Hive beobachtet die ganze Website, nicht nur einzelne Adressen. Es erkennt zwei Muster:
- Einen Ansturm: Viele verschiedene Adressen scheitern im selben kurzen Moment an der Anmeldung.
- Eine verteilte Welle: Genug verschiedene Adressen summieren sich über ein längeres, gleitendes Zeitfenster, das typische Muster eines Botnetzes, das seine Adressen langsam wechselt.
Die Prüfung läuft in Echtzeit in der Anmeldung, Hive reagiert also während des Angriffs statt danach. Eine Hintergrundaufgabe wiederholt die Prüfung als Sicherheitsnetz. Es zählen fehlgeschlagene Anmeldungen auf wp-login.php, bei den WooCommerce-Anmeldungen unter „Mein Konto“ und an der Kasse sowie über Anwendungspasswörter.
Was sich im aktiven Härtungsmodus ändert
- Die Grenze für fehlgeschlagene Anmeldungen wird strenger. Schon weniger falsche Passwörter genügen für eine Sperre, jede Adresse des Botnetzes wird also nach sehr wenigen Versuchen abgewiesen.
- Die Reputationsgrenze sinkt. Adressen, die das Community-Netzwerk schon kennt, werden ab einem niedrigeren Konfidenzwert abgewiesen, auch grenzwertige Adressen derselben Welle bleiben also draußen.
- Der strengere Wert gewinnt immer. Sind Ihre eigenen Einstellungen bereits strenger als die Härtungswerte, bleiben sie in Kraft. Der Härtungsmodus lockert nie etwas.
Das Zeitfenster dauert so lange wie eingestellt. Hält der Angriff an, verlängert Hive es, ist die Welle vorbei, kehren die normalen Grenzen von selbst zurück. Echte Nutzer merken davon wenig: Wer das richtige Passwort eingibt, kommt wie gewohnt hinein, nur wiederholte Fehlversuche werden schneller bestraft.
So sehen Sie, dass der Härtungsmodus aktiv ist
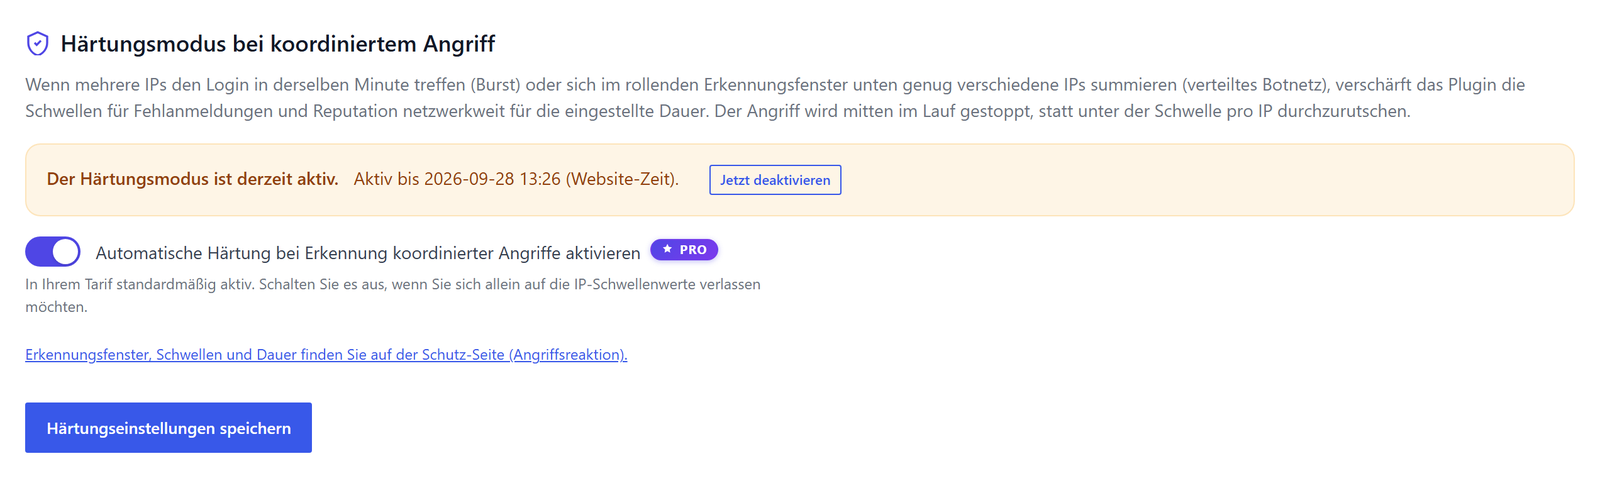
Während ein Härtungsfenster läuft, sehen Administratoren in der WordPress-Adminleiste einen roten Eintrag Härtungsmodus mit der Uhrzeit, bis zu der er gilt, und einem Link zu den Einstellungen. Auf der Seite Werkzeuge, Reiter Regeln, zeigt der Abschnitt Härtungsmodus bei koordiniertem Angriff denselben Zustand mit der Schaltfläche Jetzt deaktivieren.
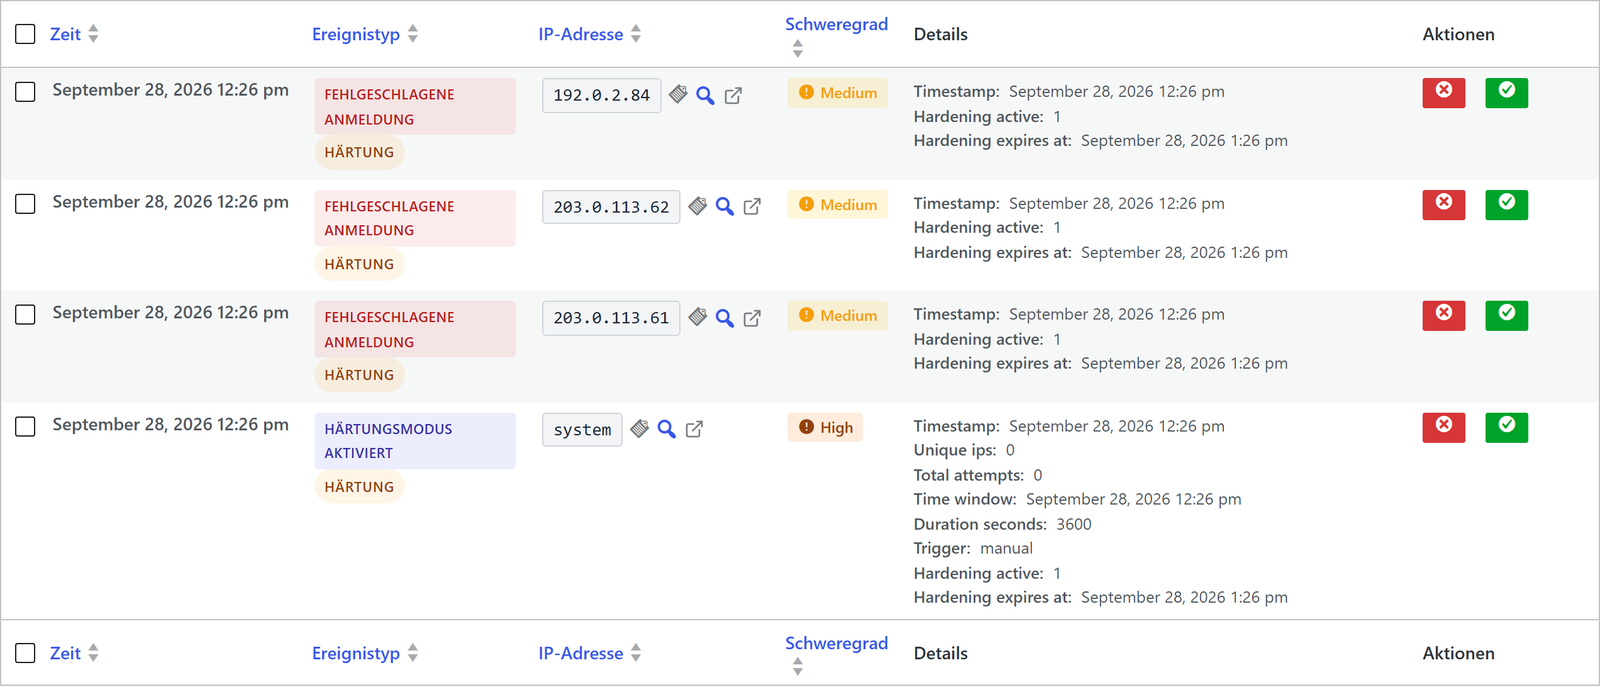
Jedes Ereignis, das während des Fensters protokolliert wird, trägt im Ereignisprotokoll ein Abzeichen Härtung, und der Filter Nur während der Härtung zeigt genau, was geschah, während die strengeren Grenzen galten. Der Beginn jedes Fensters wird als Härtungsmodus aktiviert mit hohem Schweregrad protokolliert.
So richten Sie den Härtungsmodus ein und steuern ihn
Ab dem Tarif Professional ist der Härtungsmodus standardmäßig eingeschaltet und braucht keine Einrichtung. Der Hauptschalter Automatische Härtung bei Erkennung koordinierter Angriffe aktivieren sitzt auf der Seite Werkzeuge, Reiter Regeln, für alle, die sich allein auf die Grenzen je Adresse verlassen wollen.
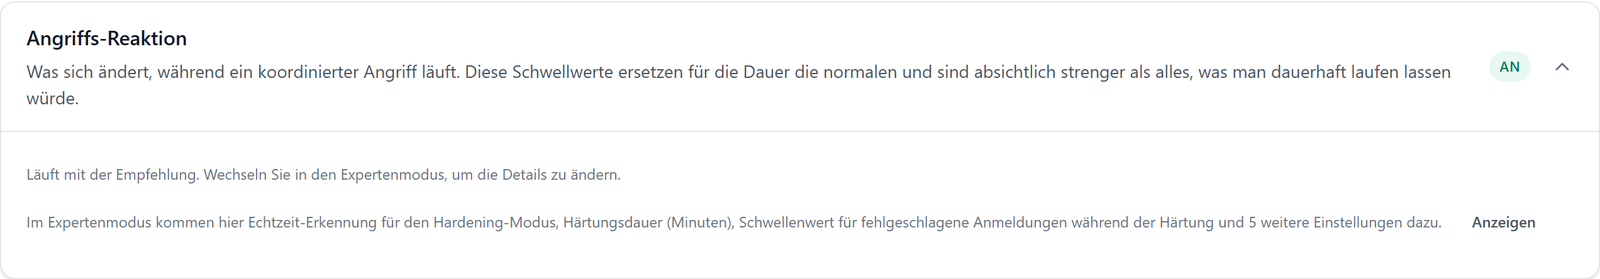
Die Details liegen auf der Seite Schutz in der Karte Angriffs-Reaktion. In der normalen Ansicht läuft sie mit der Empfehlung, der Expertenmodus zeigt die einzelnen Einstellungen, darunter die Härtungsdauer (Minuten), die Grenzen für Anmeldungen und Reputation während der Härtung und die Einstellungen der Erkennung verteilter Angriffe.
Der Härtungsmodus braucht kein Community-Netzwerk. Im Lokalen Schutz gilt die strengere Anmeldegrenze ebenfalls, der Reputationsteil wirkt nur dort, wo die Website das Community-Netzwerk nach Adressen fragt.
Starten und beenden über die Kommandozeile
Agenturen und Hoster mit Shell-Zugang steuern den Härtungsmodus mit WP-CLI: wp reportedip hardening status zeigt, ob ein Fenster aktiv ist und bis wann, wp reportedip hardening activate --minutes=120 startet eines von Hand, etwa während einer bekannten Angriffskampagne, und wp reportedip hardening deactivate beendet es. Jede Aktivierung und Deaktivierung wird mit ihrem Auslöser protokolliert: automatisch, Administrator, Kommandozeile oder Ablauf.
Ereignisse für Monitoring und Alarmierung
Die Ereignisse coordinated_attack_detected, hardening_mode_activated, hardening_mode_extended und hardening_mode_deactivated erscheinen im Ereignisprotokoll, ein Monitoring, das das Protokoll liest, kann Ihr Team also alarmieren, wenn eine Welle beginnt. In einem Multisite-Netzwerk deckt ein Härtungsfenster jede Website des Netzwerks ab.
Was während einer laufenden Welle zu tun ist
Der Härtungsmodus erledigt den Angriff selbst, doch eine Welle ist ein guter Anlass, den Rest der Einrichtung zu prüfen:
- Öffnen Sie das Ereignisprotokoll mit dem Filter Nur während der Härtung und sehen Sie sich die probierten Benutzernamen an. Tauchen echte Kontonamen auf, sind genau diese Konten das Ziel.
- Prüfen Sie auf der Seite 2FA-Status, dass jeder Administrator und Redakteur einen zweiten Faktor hat. Ein Botnetz, das das richtige Passwort errät, scheitert dann trotzdem am zweiten Schritt.
- Stellen Sie sicher, dass Büronetz und Monitoring auf der Whitelist stehen, damit eine strengere Grenze nicht Ihr eigenes Team trifft.
- Nutzt Ihre Website kein XML-RPC, schalten Sie es mit der Einstellung XML-RPC abschalten auf der Seite Schutz ab, viele Wellen probieren Passwörter auch über diese Schnittstelle.
- Benennen Sie nach der Welle Konten mit erratbaren Namen wie admin um oder entfernen Sie sie, und bitten Sie Nutzer mit schwachen Passwörtern, diese zu ändern.
Andere Websites profitieren von Ihrer Welle
Im Community-Netzwerk meldet Hive jede Adresse, die es während der Welle sperrt, anonymisiert an das Netzwerk. Dasselbe Botnetz greift meist viele Websites parallel an, die Adressen, die Ihre Website in den ersten Minuten erkennt, helfen also anderen Websites, sie abzuweisen, bevor deren eigene Grenzen überhaupt erreicht sind.
Fragen zum Härtungsmodus
Kann der Härtungsmodus echte Nutzer aussperren?
Nutzer, die das richtige Passwort eingeben, melden sich während eines Härtungsfensters wie gewohnt an. Nur wiederholte falsche Passwörter von derselben Adresse führen früher als sonst zu einer Sperre. Adressen auf der Whitelist werden nie gesperrt, Büronetz und eigenes Monitoring bleiben also unberührt.
Wie lange dauert ein Härtungsfenster?
Es dauert so lange, wie in der Karte Angriffs-Reaktion eingestellt, und verlängert sich automatisch, solange der Angriff anhält. Ist die Welle vorüber, kehren die normalen Grenzen ohne Zutun zurück. Ein Administrator kann das Fenster mit Jetzt deaktivieren oder mit dem WP-CLI-Befehl vorzeitig beenden.
Schützt der Härtungsmodus auch WooCommerce-Anmeldungen?
Fehlgeschlagene Anmeldungen unter „Mein Konto“ und an der Kasse von WooCommerce zählen für die Erkennung, und die strengeren Grenzen gelten dort ebenfalls. Dasselbe gilt für Anwendungspasswörter, mit denen Angreifer das normale Anmeldeformular umgehen.
Gibt es den Härtungsmodus im kostenlosen Tarif?
Der Härtungsmodus gehört zum Tarif Professional und höher, dort ist er standardmäßig eingeschaltet. Im kostenlosen Tarif schützen die Sensoren je Adresse und die progressive Sperrleiter die Anmeldung, und der Schnellstart führt den Härtungsmodus unter den Punkten, die ein Professional-Schlüssel ergänzt.
Weiterlesen
- Progressive IP-Sperren
- Die 16 Angriffssensoren
- Bedrohungsdaten aus der Community
- WooCommerce-2FA im eigenen Theme
Die Hive-Dokumentation beschreibt die Sperr-Eskalation und die WP-CLI-Befehle im Detail.