Hardening Mode: defensas de WordPress que se endurecen ante un ataque coordinado
El Hardening Mode de ReportedIP Hive defiende WordPress frente a ataques coordinados: cuando muchas direcciones atacan el acceso a la vez, endurece los límites de acceso y de reputación en todo el sitio hasta que pasa la oleada. Una botnet que reparte sus intentos para no superar el límite de cada dirección queda frenada en plena marcha.
Esta guía explica qué detecta el Hardening Mode, qué cambia mientras está activo, cómo lo ves y cómo lo controlas. La función forma parte del plan Professional. La interfaz de Hive está en inglés, así que los textos aparecen tal como se ven en pantalla.
¿Qué es un ataque coordinado contra WordPress?
Un ataque de fuerza bruta clásico llega desde una sola dirección y activa enseguida el sensor de inicios de sesión fallidos. Un ataque coordinado llega desde cientos o miles de direcciones a la vez, y cada una prueba solo unas pocas contraseñas. Ninguna dirección supera su límite, así que la protección por dirección nunca salta, mientras el sitio recibe en total miles de intentos. MITRE ATT&CK describe el credential stuffing (T1110.004) como una forma habitual: pares de usuario y contraseña filtrados que se prueban en muchos sitios a través de direcciones cambiantes.
¿Cómo detecta el ataque el Hardening Mode?
Hive observa el sitio completo, no solo direcciones sueltas. Reconoce dos patrones:
- Una ráfaga: muchas direcciones distintas fallan al acceder en el mismo instante breve.
- Una oleada repartida: suficientes direcciones distintas se acumulan en una ventana móvil más larga, el patrón típico de una botnet que cambia de direcciones despacio.
La comprobación se ejecuta en tiempo real durante el acceso, así que Hive reacciona durante el ataque y no después. Una tarea en segundo plano repite la comprobación como red de seguridad. Cuentan los accesos fallidos en wp-login.php, en los accesos de WooCommerce de Mi cuenta y del checkout, y a través de contraseñas de aplicación.
Qué cambia mientras el Hardening Mode está activo
- El límite de accesos fallidos se vuelve más estricto. Menos contraseñas incorrectas bastan para un bloqueo, así que cada dirección de la botnet queda rechazada tras muy pocos intentos.
- El límite de reputación baja. Las direcciones que la red comunitaria ya conoce se rechazan a partir de una puntuación de confianza más baja, así que también quedan fuera las direcciones dudosas de la misma oleada.
- Siempre gana el valor más estricto. Si tus propios ajustes ya son más estrictos que los valores de endurecimiento, se mantienen. El Hardening Mode nunca relaja nada.
La ventana dura lo que hayas configurado. Si el ataque continúa, Hive la prolonga; cuando pasa la oleada, los límites normales vuelven solos. Los usuarios reales apenas lo notan: quien escribe la contraseña correcta entra como siempre, solo los fallos repetidos se castigan antes.
Cómo ver que el Hardening Mode está activo
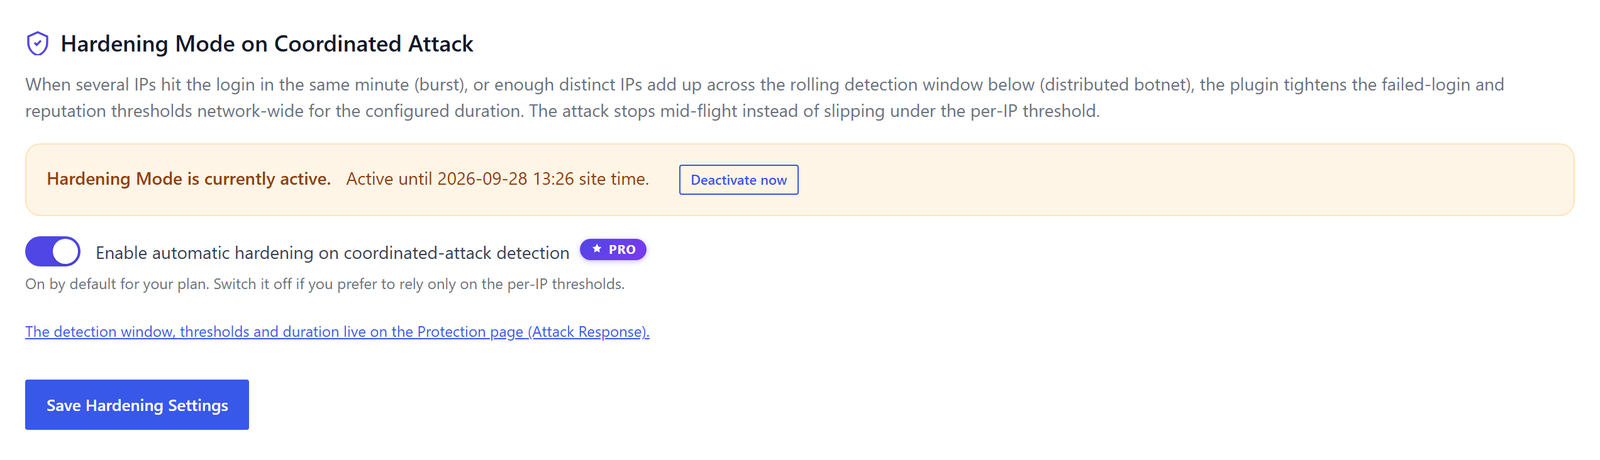
Mientras dura una ventana de endurecimiento, los administradores ven en la barra de administración de WordPress una entrada roja Hardening Mode con la hora hasta la que es válida y un enlace a los ajustes. En la página Tools, pestaña Rules, la sección Hardening Mode on Coordinated Attack muestra el mismo estado con un botón Deactivate now.
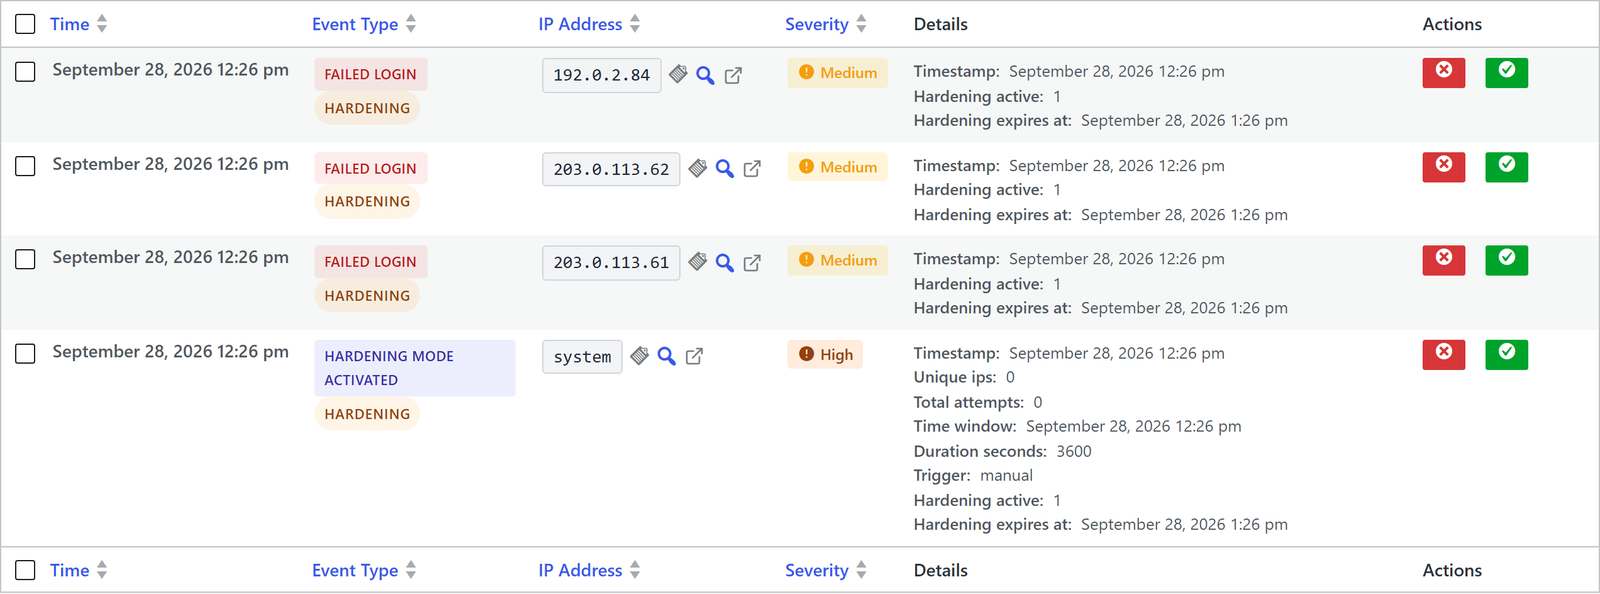
Cada evento registrado durante la ventana lleva una insignia Hardening en el Event Log, y el filtro During Hardening only muestra exactamente lo que ocurrió mientras regían los límites más estrictos. El inicio de cada ventana se registra como Hardening Mode Activated con gravedad alta.
Cómo configurar y controlar el Hardening Mode
A partir del plan Professional, el Hardening Mode viene activado de serie y no necesita configuración. El interruptor principal Enable automatic hardening on coordinated-attack detection está en la página Tools, pestaña Rules, para quien prefiera fiarse solo de los límites por dirección.
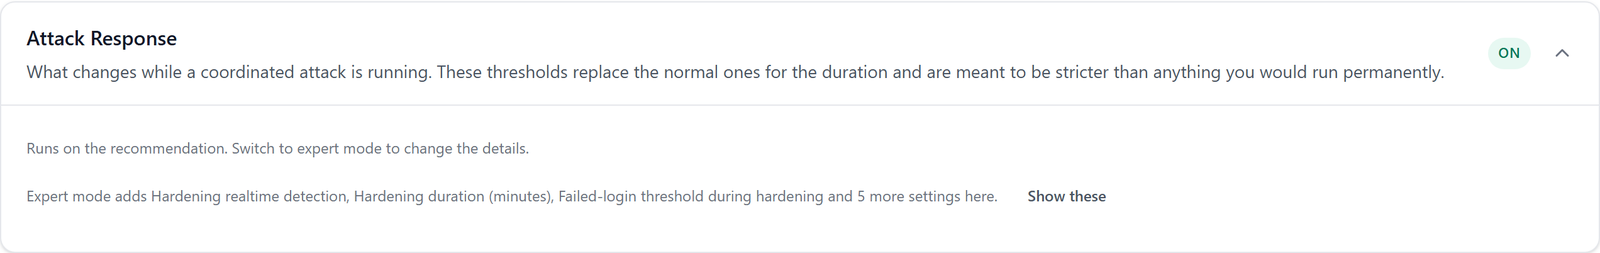
Los detalles están en la página Protection, en la tarjeta Attack Response. En la vista normal funciona con la recomendación; el modo experto muestra los ajustes uno a uno, entre ellos el Hardening duration (minutes), los límites de acceso y de reputación durante el endurecimiento y los ajustes de la detección de ataques repartidos.
El Hardening Mode no necesita Community Network. En Local Shield también se aplica el límite de acceso más estricto; la parte de reputación solo actúa donde el sitio consulta a la red comunitaria sobre las direcciones.
Iniciar y detener desde la línea de comandos
Las agencias y los proveedores de hosting con acceso a la shell controlan el Hardening Mode con WP-CLI: wp reportedip hardening status indica si hay una ventana activa y hasta cuándo, wp reportedip hardening activate --minutes=120 inicia una a mano, por ejemplo durante una campaña de ataques conocida, y wp reportedip hardening deactivate la termina. Cada activación y desactivación se registra con su origen: automático, administrador, línea de comandos o vencimiento.
Eventos para monitorización y alertas
Los eventos coordinated_attack_detected, hardening_mode_activated, hardening_mode_extended y hardening_mode_deactivated aparecen en el Event Log, así que una monitorización que lea el registro puede avisar a tu equipo cuando empieza una oleada. En una red multisitio, una ventana de endurecimiento cubre todos los sitios de la red.
Qué hacer mientras dura una oleada
El Hardening Mode se ocupa del ataque por sí solo, pero una oleada es un buen momento para revisar el resto de la configuración:
- Abre el Event Log con el filtro During Hardening only y mira los nombres de usuario probados. Si aparecen nombres de cuentas reales, esas cuentas son el objetivo.
- Comprueba en la página 2FA Status que cada administrador y editor tiene un segundo factor. Una botnet que acierte la contraseña fallará igualmente en el segundo paso.
- Asegúrate de que la red de la oficina y tu monitorización están en la lista blanca, para que un límite más estricto no afecte a tu propio equipo.
- Si tu sitio no usa XML-RPC, desactívalo con el ajuste Disable XML-RPC de la página Protection; muchas oleadas también prueban contraseñas por esa interfaz.
- Después de la oleada, cambia el nombre o elimina las cuentas con nombres fáciles de adivinar como admin, y pide a los usuarios con contraseñas débiles que las cambien.
Otros sitios se benefician de tu oleada
En el modo Community Network, cada dirección que Hive bloquea durante la oleada se notifica a la red de forma anonimizada. La misma botnet suele atacar muchos sitios en paralelo, así que las direcciones que tu sitio detecta en los primeros minutos ayudan a otros sitios a rechazarlas antes incluso de que se alcancen sus propios límites.
Preguntas sobre el Hardening Mode
¿Puede el Hardening Mode dejar fuera a usuarios reales?
Los usuarios que escriben la contraseña correcta acceden con normalidad durante una ventana de endurecimiento. Solo las contraseñas incorrectas repetidas desde la misma dirección provocan un bloqueo antes de lo habitual. Las direcciones de la lista blanca nunca se bloquean, así que la red de la oficina y tu propia monitorización no se ven afectadas.
¿Cuánto dura una ventana de endurecimiento?
Dura el tiempo fijado en la tarjeta Attack Response y se prolonga automáticamente mientras el ataque continúa. Cuando pasa la oleada, los límites normales vuelven sin intervención. Un administrador puede cerrar la ventana antes con Deactivate now o con el comando de WP-CLI.
¿Protege el Hardening Mode también los accesos de WooCommerce?
Los accesos fallidos en la página Mi cuenta y en el checkout de WooCommerce cuentan para la detección, y los límites más estrictos también se aplican allí. Lo mismo vale para las contraseñas de aplicación, que los atacantes usan para esquivar el formulario de acceso normal.
¿Está disponible el Hardening Mode en el plan gratuito?
El Hardening Mode forma parte del plan Professional y superiores, donde viene activado de serie. En el plan gratuito, los sensores por dirección y la escalera de bloqueo progresivo protegen el acceso, y el inicio rápido incluye el Hardening Mode entre lo que añade una clave Professional.
Sigue leyendo
- El bloqueo progresivo de IP
- Los 16 sensores de ataque
- Inteligencia de amenazas de la comunidad
- La 2FA de WooCommerce en tu tema
La documentación de Hive detalla el escalado de bloqueos y los comandos de WP-CLI.