Bloqueo progresivo de IP: frenar la fuerza bruta en WordPress sin falsos positivos
Para bloquear ataques de fuerza bruta en WordPress sin dejar fuera a personas reales, ReportedIP Hive hace que cada bloqueo dure lo que la dirección se ha ganado: una primera infracción cuesta un bloqueo corto y solo una dirección que vuelve una y otra vez sube hacia bloqueos largos. Por eso una contraseña mal escrita nunca le cuesta a un cliente un día entero.
Esta guía explica la escalera de escalado, cuándo se reinicia, qué papel tienen los bloqueos manuales y la lista blanca, y qué ve realmente un visitante bloqueado. La interfaz de Hive está en inglés, así que los textos aparecen tal como se ven en pantalla.
¿Por qué falla una duración de bloqueo fija contra la fuerza bruta?
Una única duración obliga a un mal compromiso. Si es corta, una botnet simplemente espera y vuelve a intentarlo. Si es larga, la empleada detrás de la conexión compartida de la oficina o el cliente detrás del NAT de un operador móvil se quedan fuera un día entero por unos pocos errores al teclear. La OWASP Authentication Cheat Sheet advierte justo de esto: los bloqueos demasiado estrictos se convierten en una denegación de servicio contra tus propios usuarios.
El bloqueo progresivo lo resuelve dejando que decida el historial de la dirección. Quien activa un sensor una vez recibe una pausa corta. Quien sigue atacando recibe bloqueos cada vez más largos, hasta un tope que se mide en días.
Cómo funciona la escalera de escalado
- Un sensor, por ejemplo el de inicios de sesión fallidos, ve que una dirección supera su límite.
- Hive bloquea la dirección. Su primer bloqueo es el escalón más corto de la escalera.
- Si la misma dirección vuelve a bloquearse dentro de la ventana de reinicio, sube un escalón y el bloqueo dura más.
- Una avalancha muy fuerte, un múltiplo del límite de golpe, puede saltarse escalones, así que un ataque evidente no empieza desde abajo.
- Cuando una dirección se mantiene limpia durante toda una ventana de reinicio, vuelve al primer escalón. Un error puntual no deja huella duradera.
La escalera cuenta los bloqueos anteriores de una dirección, no los intentos fallidos uno a uno. Los códigos de dos pasos y de restablecimiento incorrectos también se frenan con un retraso creciente antes de convertirse en bloqueo, así que adivinar un código es tan inútil como adivinar una contraseña.
Cómo ver la escalera en acción
Cada bloqueo aparece dos veces. El Event Log, en Activity, registra el evento que lo provocó, con el sensor, la dirección y la hora. La lista Blocked, en IP Lists, muestra el propio bloqueo con su tipo y la columna Blocked Until. Si la misma dirección reaparece unos días después con un vencimiento más lejano, la escalera la ha subido un escalón. Una dirección que se mantiene alejada el tiempo suficiente desaparece de la lista y empieza de cero si alguna vez vuelve.
En un sitio con mucho tráfico, el patrón se lee con facilidad: la mayoría de las direcciones se bloquean una vez y no vuelven, unas pocas regresan una y otra vez y acaban en los escalones más largos. Esas son las que merecen un bloqueo manual permanente o un aviso a su proveedor de hosting.
Dónde activar el bloqueo y probarlo
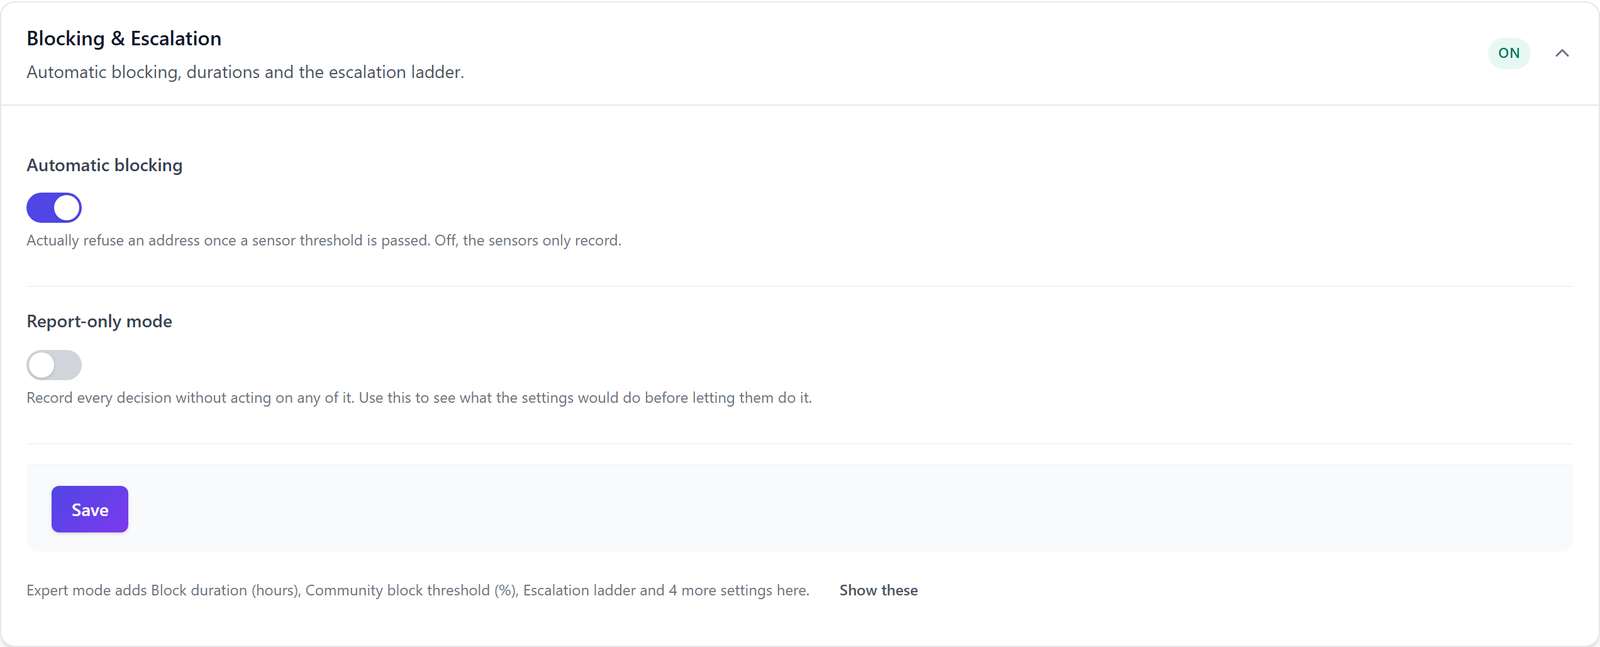
Abre Protection, tarjeta Blocking & Escalation. La vista normal muestra los dos interruptores que importan en el día a día:
- Automatic blocking rechaza una dirección en cuanto supera el límite de un sensor. Desactivado, los sensores solo registran.
- Report-only mode registra cada decisión sin aplicarla, para que veas qué harían los ajustes antes de que lo hagan.
El modo experto muestra la propia escalera
Activa el modo experto en la cabecera de la página para editar la escalera. Entonces aparecen estos ajustes en la misma tarjeta:
| Ajuste | Qué hace |
|---|---|
| Escalation ladder | Activa o desactiva el bloqueo progresivo |
| Escalation ladder steps (minutes) | La duración de cada escalón, como lista separada por comas |
| Ladder reset window (days) | Cuánto tiempo debe mantenerse limpia una dirección antes de volver al primer escalón |
| Block duration (hours) | Una duración fija para cada bloqueo, que solo se usa con la escalera desactivada |
| Community block threshold (%) | A partir de qué puntuación de confianza se rechaza una dirección conocida por la red |
| Block Tor exit nodes | Rechaza el tráfico de la red Tor, con el plan Professional |
| Contact URL on the block page | Una página en la que los visitantes bloqueados pueden contactarte |
Los valores por defecto sirven para la mayoría de los sitios. Acorta los primeros escalones si tus visitantes comparten direcciones a menudo y alarga los superiores si una botnet vuelve tras cada bloqueo.
Los bloqueos manuales y la lista blanca siempre tienen prioridad
En Activity, pestaña IP Lists, el formulario Block an IP Address admite una dirección suelta o un rango CIDR, un motivo y una duración: 24 Hours, 3 Days, 1 Week, 30 Days o Permanent. Import Blocked IPs from CSV añade de una vez una lista de direcciones sueltas. Un bloqueo manual conserva la duración que elegiste, porque el proceso automático se salta cualquier dirección que ya esté bloqueada.
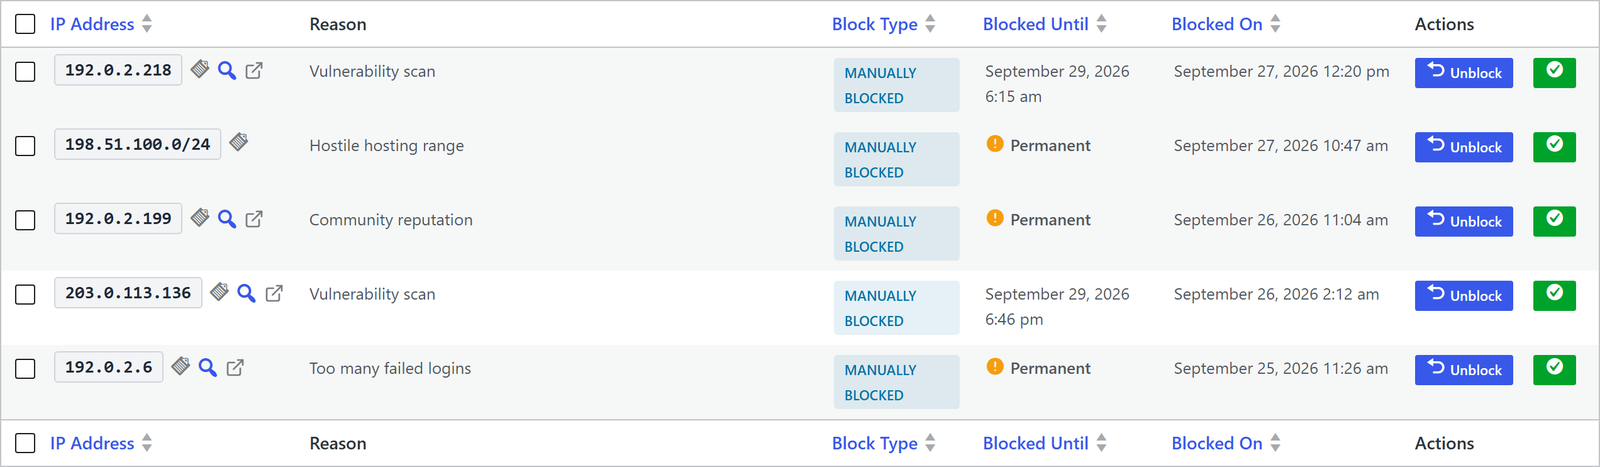
El filtro Block Type separa los bloqueos manuales, los automáticos, los basados en la reputación comunitaria y los bloqueos de grupo. Cada fila ofrece Unblock y Move to Whitelist. Las direcciones y rangos de la lista blanca nunca se bloquean automáticamente, así que la red de la oficina, tu VPN y tu monitor de disponibilidad deben estar ahí primero.
Qué ve un visitante bloqueado
Una dirección bloqueada recibe una página HTTP 403 titulada Access Denied. Muestra la IP del visitante, la hora, el motivo y un código de referencia, y ofrece un botón Contact administrator en cuanto configuras una URL de contacto. Cuando alguien te escribe, la referencia te lleva directamente a la entrada correcta del registro.
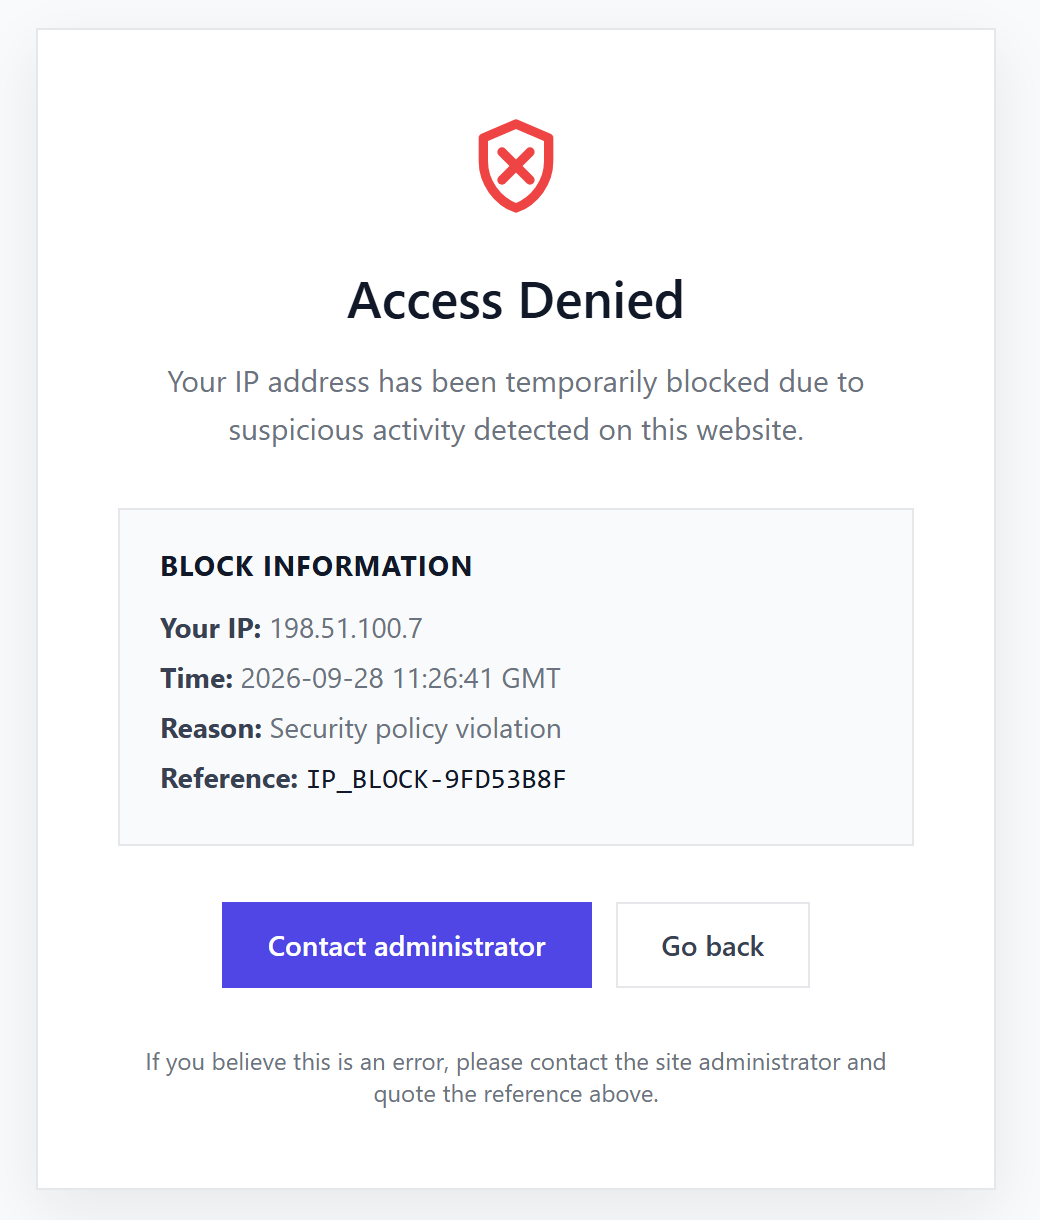
La página indica a cada plugin de caché que no la guarde, así que WP Rocket, W3 Total Cache, WP Super Cache, LiteSpeed Cache y Cloudflare nunca sirven un bloqueo a un visitante legítimo. Las peticiones AJAX y REST reciben un breve error JSON en lugar de la página. Si usas el drop-in opcional Extended Protection de la página Tools, las direcciones bloqueadas se rechazan antes incluso de que cargue WordPress, con un simple 403 y sin la página, lo que ahorra carga al servidor durante un ataque.
¿Qué plan incluye el bloqueo progresivo?
La escalera de escalado, los bloqueos manuales, la lista blanca y la página de bloqueo forman parte del plan gratuito y funcionan en Local Shield sin ninguna conexión externa. Professional añade el bloqueo de Tor y el Hardening Mode, que endurece los límites automáticamente mientras dura un ataque coordinado. En el modo Community Network, cada bloqueo se convierte además en una notificación anonimizada que avisa a los demás sitios de la red.
Preguntas sobre el bloqueo de IP de fuerza bruta en WordPress
¿Cómo me desbloqueo si me he bloqueado a mí mismo?
Accede desde otra red, por ejemplo la conexión móvil de tu teléfono, y elimina la entrada en Activity, pestaña IP Lists, con Unblock. Si tienes acceso a la shell, el comando WP-CLI del plugin también levanta el bloqueo. Después añade tu propia red a la lista blanca para que no vuelva a pasar.
¿El bloqueo progresivo deja fuera a usuarios detrás de una IP compartida?
Una dirección compartida solo sube por la escalera si los ataques desde ella continúan, y una ventana de reinicio limpia la devuelve al escalón más corto. Las oficinas y los colegios con dirección fija se pueden añadir a la lista blanca. En las redes móviles, el primer escalón corto limita el daño a unos pocos minutos.
¿Puedo usar una duración de bloqueo fija en lugar de la escalera?
Desactiva Escalation ladder en el modo experto y rellena Block duration (hours). Cada bloqueo automático dura entonces exactamente ese tiempo, sea cual sea el historial de la dirección. A la mayoría de los sitios les conviene más la escalera, porque castiga con más dureza a los reincidentes sin perjudicar los errores puntuales.
¿Por qué aparece la dirección de mi proxy en la lista de bloqueos?
Detrás de Cloudflare, un balanceador de carga o un proxy inverso, WordPress ve el proxy en lugar del visitante. Configura en el modo experto, en la tarjeta Detection & Thresholds, la cabecera de la IP del cliente y los rangos de proxy de confianza. Sin eso, un solo bloqueo dejaría fuera a todos los visitantes que llegan por el mismo proxy.
Sigue leyendo
- Los 16 sensores de ataque
- El Hardening Mode bajo ataque
- Inteligencia de amenazas de la comunidad
- El inicio rápido de Hive
La documentación de Hive detalla el escalado de bloqueos, los ajustes de proxy y la compatibilidad con plugins de caché.