La blacklist de ReportedIP superó las 30.000 IP maliciosas en septiembre de 2026
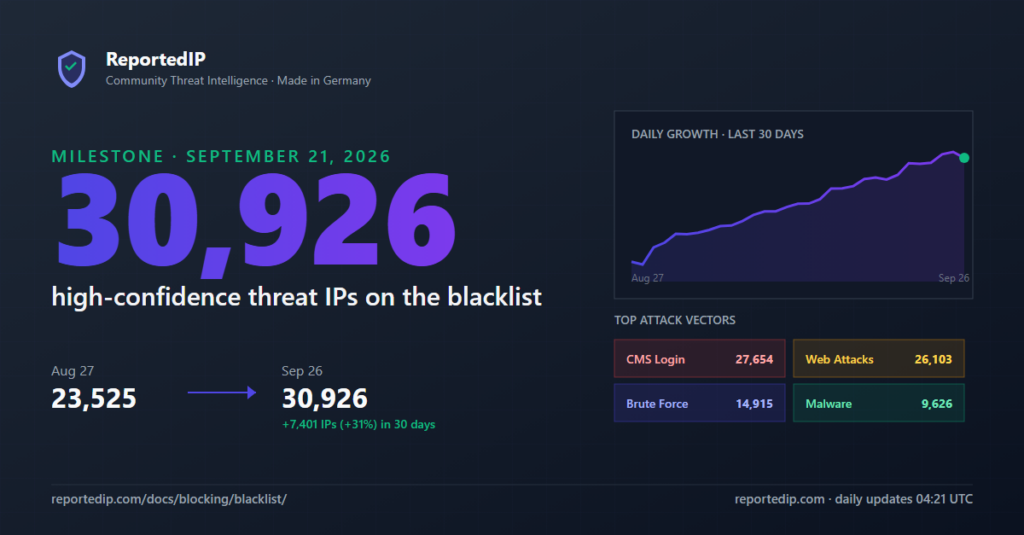
El 21 de septiembre de 2026, la exportación diaria de la blacklist de ReportedIP superó por primera vez las 30.000 IP maliciosas con una puntuación de confianza de 75 o más, y el 26 de septiembre contaba con 30.926 entradas. Desde un cambio en la puntuación el 28 de septiembre, las direcciones que dejan de atacar salen de la lista, y la misma exportación recogía 7.180 IP el 29 de septiembre.
La lista se descarga gratis en TXT, JSON y CSV y se reconstruye una vez al día hacia las 04:20 UTC. Los formatos, las sumas de verificación y la ubicación de descarga están descritos en la documentación de la blacklist.
¿Cómo pasó la blacklist de ReportedIP de 20.000 a 30.000 IP?
Todas las cifras de este artículo proceden de la exportación diaria, es decir, de los mismos archivos que se publican para descargar. Hasta el 29 de septiembre de 2026, una dirección estaba en esa exportación cuando su puntuación de confianza era de 75 o más, no estaba en la whitelist y su informe más reciente tenía al menos 48 horas. Desde la exportación del 30 de septiembre, las 48 horas cuentan a partir de su primer informe. La exportación superó las 20.000 por primera vez el 27 de julio de 2026 y las 30.000 ocho semanas después.
| Fecha | IP en la exportación diaria | Qué pasó |
|---|---|---|
| 27 de julio de 2026 | 20.289 | Primera exportación por encima de 20.000 |
| 27 de agosto de 2026 | 23.525 | Inicio de los últimos 30 días antes de este artículo |
| 21 de septiembre de 2026 | 30.547 | Primera exportación por encima de 30.000 |
| 26 de septiembre de 2026 | 30.926 | Publicación de este artículo |
| 29 de septiembre de 2026 | 7.180 | Primera exportación diaria con decaimiento por inactividad |
En los 30 días anteriores al 26 de septiembre, la exportación creció en 7.401 IP, un 31 %. Frente al 27 de julio había sumado 10.637 IP. El crecimiento no fue constante: entre el 25 y el 26 de septiembre la lista bajó de 31.355 a 30.926 entradas, y el 26 de septiembre otras 7.174 direcciones por encima del umbral seguían dentro de la ventana de 48 horas y solo eran visibles a través de la API en tiempo real.
¿Qué ataques llevaron a cabo las IP listadas?
Cada IP listada fue reportada por la Community Network por ataques reales. La exportación reparte las direcciones en nueve listas temáticas, y una misma dirección puede estar en varias.
| Lista temática | IP listadas (28 jul 2026) | IP listadas (26 sep 2026) | IP listadas (29 sep 2026) |
|---|---|---|---|
| Ataques al login de CMS | 17.938 | 27.654 | 6.944 |
| Ataques web (SQLi, XSS, path traversal) | 16.541 | 26.103 | 6.758 |
| Fuerza bruta | 9.877 | 14.915 | 3.017 |
| Distribución de malware | 7.636 | 9.626 | 2.045 |
| Infraestructura maliciosa | 3.744 | 4.754 | 505 |
| Actividad vinculada a APT | 1.981 | 2.533 | 750 |
| DDoS | 1.991 | 2.425 | 256 |
| Spam | 800 | 1.347 | 239 |
| Fraude | 610 | 901 | 235 |
El 26 de septiembre, las categorías sumaban 90.258 entradas sobre 30.926 direcciones únicas, así que una IP listada aparecía de media en 2,9 de las nueve listas. Un atacante que hoy fuerza un login suele buscar mañana puntos de inyección en el mismo sitio.
El 26 de septiembre, el 89,4 % de las IP listadas atacaba páginas de login de CMS, frente al 87,7 % del 28 de julio. En la exportación más pequeña del 29 de septiembre, la proporción llega al 96,7 %. Adivinar contraseñas en logins web está catalogado como MITRE ATT&CK T1110, y WordPress recibe la mayor parte de ese tráfico. Solo el 25 de septiembre la red recibió 26.895 informes de ataques desde 9.620 IP distintas, frente a 16.133 informes el 27 de julio. Nuestro informe de ataques a WordPress de mayo a julio de 2026 desglosa los vectores.
¿Por qué la blacklist tiene hoy menos de 30.000 IP?
Desde el 28 de septiembre de 2026, la puntuación de una dirección que se queda en silencio decae hasta cero. Dos semanas después de su informe más reciente, toda la puntuación de confianza empieza a reducirse a la mitad cada 30 días. Una dirección con puntuación 90 baja del umbral de inclusión de 75 en unas tres semanas sin un informe nuevo. Antes de este cambio, direcciones que ya no atacaban podían seguir en la lista durante semanas.
La primera exportación diaria con la nueva regla contenía 7.180 IP. La lista en tiempo real con confianza 75, que no tiene el retraso de 48 horas, tenía 12.545 direcciones el 29 de septiembre, y 4.173 de ellas puntuaban 90 o más. El volumen de ataques no bajó: el 28 de septiembre la red registró 32.042 informes desde 11.156 IP distintas. Lo que cambió es que cada dirección listada fue reportada lo bastante recientemente como para seguir en 75 o más. Parte de la caída también se debió al filtro de exportación de entonces, que dejaba fuera toda dirección reportada en las 48 horas anteriores, incluidos atacantes que seguían activos. Con el filtro que se aplica desde el 30 de septiembre, una prueba en seco el 29 de septiembre dio 12.514 IP en lugar de 6.934.
La marca de 30.000 describe, por tanto, la lista tal como se puntuaba en septiembre de 2026. Los informes nuevos vuelven a subir una dirección, y en cuanto vuelve a 75 regresa con la siguiente exportación diaria. La espera de 48 horas solo se aplica a su primer informe. Así que la cifra volverá a subir con las próximas oleadas de ataques. El cambio se explica en el anuncio de la blacklist autolimpiable y en el changelog de la API.
¿Cómo llega una IP a la blacklist?
El feed se genera automáticamente a partir de los informes de la comunidad, sin selección manual. Una dirección solo entra si se cumplen todas estas condiciones:
- Puntuación de confianza de 75 o más, calculada a partir del volumen de informes, la diversidad de quienes reportan, la actualidad y la gravedad de la amenaza
- Retraso de 48 horas: una dirección entra en los archivos publicados 48 horas después de su primer informe y sigue en ellos mientras su puntuación sea de 75 o más (hasta el 29 de septiembre de 2026, el retraso contaba desde su informe más reciente)
- Filtro de whitelist: los rastreadores conocidos, los servicios de monitorización y la infraestructura legítima nunca entran en el feed
- Decaimiento por inactividad: dos semanas después del último informe la puntuación empieza a bajar, y la dirección sale de la lista por debajo de 75
El cálculo completo está documentado en puntuación de confianza. Si limpiaste un host comprometido, puedes usar el formulario de exclusión de IP sin esperar al decaimiento.
¿Cómo usar la blacklist en tu servidor?
La descarga incluye formatos listos para usar junto a los datos brutos: formats/nginx-deny.conf para Nginx, formats/apache-htaccess.txt para Apache y formats/iptables.sh para bloquear a nivel de firewall. Para ipset, nftables, IPv6 y WAF en la nube, la guía de bloqueo de red incluye un script de sincronización con soporte de ETag y una comprobación que se niega a cargar una lista truncada.
Los sitios WordPress reciben los mismos datos sin sincronizar a mano: el plugin ReportedIP Hive, gratuito, comprueba las IP de los visitantes contra la red en tiempo real, bloquea a los atacantes conocidos al instante y reporta los ataques nuevos. Los servidores Linux fuera de WordPress pueden usar el ReportedIP Agent, que carga la lista en el firewall del kernel cada 15 minutos y está abierto a testers con licencias de servidor gratuitas. Para una configuración manual con ipset, nftables y fail2ban, consulta nuestra guía para proteger un servidor web.
Preguntas frecuentes
¿Por qué la blacklist tiene ahora menos de 30.000 IP?
Las direcciones que dejan de atacar ahora salen solas de la lista. Desde el 28 de septiembre de 2026, una puntuación se reduce a la mitad cada 30 días en cuanto pasan dos semanas sin informes. La exportación diaria bajó a 7.180 IP el 29 de septiembre, mientras el número de informes entrantes seguía creciendo. Con el filtro de exportación que se aplica desde el 30 de septiembre, una prueba en seco dio 12.514 IP.
¿Con qué frecuencia se actualiza la blacklist?
Los archivos descargables se reconstruyen una vez al día, hacia las 04:20 UTC. Cada ejecución regenera los 18 archivos, entre ellos las nueve listas temáticas, los formatos para servidor y un archivo de metadatos con sumas de verificación SHA-256. Si necesitas datos de hace minutos en lugar de un día, usa Hive, el Agent o la API.
¿La blacklist es gratuita?
Los archivos publicados son libres para uso comercial y privado bajo la licencia CC BY 4.0. Los datos en tiempo real, sin el retraso de 48 horas, llegan a través de la API de ReportedIP: las comprobaciones individuales son gratis hasta 1.000 al día, y la lista actual está disponible desde el plan Contributor.
¿Cómo se elimina una IP de la lista?
La eliminación ocurre de dos formas. Automáticamente, cuando la puntuación baja de 75 porque nadie reporta la dirección durante varias semanas. O mediante una solicitud de exclusión, después de que el operador haya resuelto el compromiso; así la dirección sale sin esperar al decaimiento.
Descarga la lista, únete a la red
- Descargar la blacklist y leer la descripción de formatos
- Cargarla en ipset, nftables o un WAF en la nube
- Obtener Hive para WordPress