ReportedIP Agent: licencias de prueba gratuitas para administradores de servidores Linux
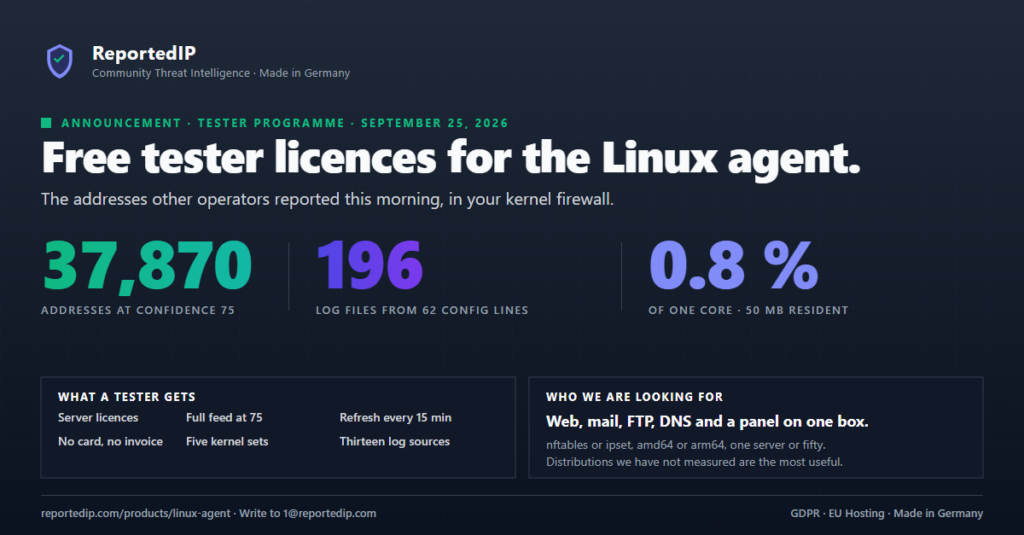
Damos licencias de servidor gratuitas del ReportedIP Agent a administradores de Linux que lo prueben en montajes distintos del nuestro. La oferta del 25 de septiembre de 2026 sigue en pie, y una licencia de prueba no tiene fecha de fin.
Escribe a 1@reportedip.com indicando cuántos servidores tienes y qué se ejecuta en ellos.
¿Qué hace el agente Linux de ReportedIP en un servidor?
El agente es un único binario estático para linux/amd64 y linux/arm64, en la versión 0.3.38 a 29 de septiembre de 2026. Hace dos trabajos. Lee los registros que tu servidor ya escribe, bloquea a los atacantes que encuentra en ellos y los notifica, y mantiene la Community Blacklist en el cortafuegos del núcleo, en ipset o nftables, para que una dirección que atacó a otra persona esta mañana nunca consiga un primer intento aquí.
Cada detector es un archivo de reglas con sus propios ejemplos, que se comprueban al cargar el archivo. Puedes sobrescribir una regla incluida campo por campo o añadir una propia, y una regla tuya bloquea durante sus primeras 24 horas antes de notificar nada. La página de detección y reglas describe los catorce tipos de fuente y el formato de los archivos.
La blacklist no llega como una sola lista para todo:
- Cinco sets por servicio: ssh, mail, web, ftp y edge. Una dirección que solo ataca servidores de correo se descarta en tus puertos de correo y se deja en paz en el puerto 443.
- Una lista de grupo: lo que un miembro de un grupo de tu cuenta ha notificado se descarta en todos los demás miembros. Los grupos empiezan en Professional.
- Una whitelist delante de cada descarte: los rangos privados de la RFC 1918, el loopback, las direcciones propias del servidor y la dirección SSH desde la que se hizo la instalación nunca se notifican ni se bloquean.
¿Qué tamaño tiene la blacklist que recibe un servidor?
El tamaño depende del umbral de confianza. Desde el 28 de septiembre de 2026 una puntuación también baja mientras una dirección permanece inactiva, así que la lista ahora suelta a los atacantes que han parado. El artículo del hito de la blacklist explica ese cambio.
| Medido el | Confianza 75 | Confianza 90 |
|---|---|---|
| 26 de septiembre de 2026 | 38.105 | 17.486 |
| 29 de septiembre de 2026 | 12.545 | 4.173 |
La primera fila se midió en un servidor con licencia, la segunda en la base de datos de la comunidad después del cambio. Tu plan fija el umbral más bajo que puede tomar un host, y tú puedes subirlo.
¿Cuánto trabajo supone la instalación en un servidor de hosting?
Un comando, como root: curl -fsSL https://reportedip.com/agent/install.sh | sh. Muestra las condiciones de uso y espera un sí, pide tu clave y luego comprueba el host. El instalador escribe unidades de systemd, así que rechaza un host donde systemd no está en marcha en lugar de dejar una configuración que nada arranca. Si falta un backend de cortafuegos, lo avisa y no detiene la instalación, porque notificar sin bloquear es una forma de uso admitida.
El instalador averigua qué servicios se ejecutan y dónde guarda tu distribución los registros, y luego escribe la configuración él mismo. En un host de hosting en producción con web, correo, FTP, DNS y un panel de control, el resultado fueron 196 archivos de registro cubiertos por 62 líneas, repartidos en siete tipos de fuente.
reportedip-agent doctor
reportedip-agent test /var/log/auth.log
doctor informa de lo que trae el host y no cambia nada. test pasa los detectores por un registro real y muestra qué dirección habría superado qué umbral, sin notificar ni bloquear nada. Los despliegues con Ansible, cloud-init o una imagen base están en los ejemplos de instalación.
¿Cuánto le cuesta el agente a la máquina y qué envía?
Mientras vigilaba esos 196 archivos, el daemon ocupaba 50 MB de memoria residente, medido durante tres horas y media de funcionamiento. En un host pequeño con siete archivos de registro, el mismo build se queda en 16,6 MB.
Un reporte es una dirección, una lista de identificadores de categorías de amenaza y una frase generada. Ninguna línea de registro, ningún cuerpo de petición, ningún nombre de usuario, ningún User-Agent y ninguna URL salen del servidor. El binario no necesita intérprete ni entorno de ejecución, y solo se actualiza después de comprobar una firma Ed25519 con una clave compilada en él.
¿Qué montajes buscamos?
Los testers útiles son aquellos cuyo montaje se diferencia del nuestro. Ejecutamos el agente en 38 servidores propios (29 de septiembre de 2026), y se parecen entre sí.
- Una distribución fuera de Debian y Ubuntu, sobre todo de la familia RHEL.
- Un servidor de correo con carga real, donde un falso positivo te cuesta correo de verdad.
- Un panel de control distinto de ISPConfig, o ninguno.
- Más de diez servidores, para poner a prueba la asignación de licencias y el presupuesto de reportes por servidor.
- Un host que ya ejecuta otra lista de bloqueo, para saber qué choca.
¿Qué recibe un tester y qué queremos a cambio?
Recibes una licencia gratuita por cada servidor en el que pruebes, anotada a mano en tu cuenta. Aparece en Agent Servers de tu cuenta como Complimentary, no necesita tarjeta y nunca se convierte en una factura. Basta con una cuenta Free.
El feed sigue a tu plan. En una cuenta Free o Contributor el agente se actualiza cada 60 minutos y toma direcciones a partir de confianza 90. Desde Professional se actualiza cada 15 minutos y empieza en confianza 75. Fuera del programa, Professional incluye una licencia y Business tres, y cada servidor adicional cuesta 4,90 € al mes con IVA incluido, bajando hasta 1,40 € a partir de cincuenta licencias, como detalla la página de precios.
Las licencias de servidor siguen en una fase de observación, así que hoy ningún host pierde su feed. En cuanto haya una fecha de inicio, status la mostrará, y cada host que haya notificado antes de esa fecha conserva para siempre una licencia gratuita.
Lo que queremos a cambio es la mitad poco halagadora: un falso positivo con la línea de registro que lo causó, un detector que no vio algo que tu montaje anterior sí detectaba, una ruta de registro que el instalador adivinó mal, y lo que el daemon cuesta en tu hardware. Los números nos ayudan más que las impresiones.
Envía un correo a 1@reportedip.com con el número de servidores, la distribución, los servicios que tienen y si usas nftables o ipset.
Preguntas sobre las licencias de prueba
¿Sigue abierto el programa de pruebas?
El programa está abierto a 29 de septiembre de 2026. Envía un correo a 1@reportedip.com con el número de servidores, la distribución, los servicios y el backend de cortafuegos. Respondemos a todos los correos, y decimos que no cuando un montaje no nos enseñaría nada nuevo, por ejemplo otro host Debian con ISPConfig.
¿Cuánto dura una licencia de prueba?
Una licencia de prueba no tiene fecha de fin y nunca se convierte en una factura. Si algún día se retira, en ese servidor solo se pausa el feed. La lista ya cargada en el núcleo se queda, y la detección local, el bloqueo local y los reportes siguen funcionando, así que un servidor nunca queda desprotegido porque falte una licencia.
¿Puede una cuenta Free usar el agente sin licencia?
Una cuenta Free puede usar el agente como simple notificador con protección local completa: detección en los catorce tipos de fuente, bloqueo local con escalado y reportes dentro del límite diario del plan. Lo que añade una licencia de servidor es el feed de la Community Blacklist en el cortafuegos del núcleo de ese servidor.
Para seguir leyendo
- El agente Linux: qué hace y cuánto cuesta
- Licencias de servidor: cómo se cuenta un host y qué funciona sin licencia
- Resumen del agente: requisitos, instalación rápida y notas de versión
- Compartir bloqueos entre servidores con un grupo
- Proteger un clúster de servidores con el agente, los grupos y la DNSBL