ReportedIP Agent : licences de test gratuites pour les exploitants de serveurs Linux
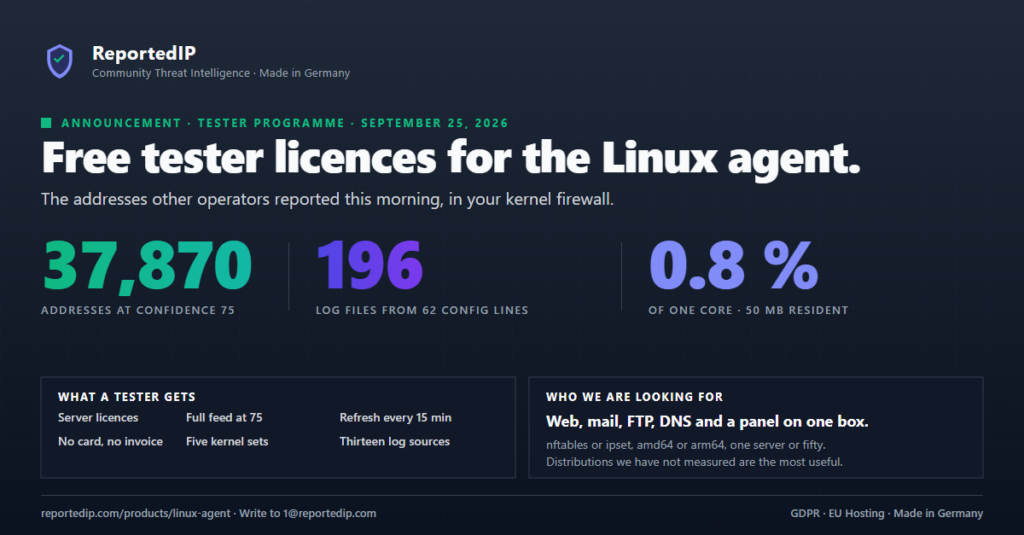
Nous offrons des licences serveur pour le ReportedIP Agent aux exploitants Linux qui le testent sur des configurations différentes de la nôtre. L’offre du 25 septembre 2026 tient toujours, et une licence de test n’a pas de date de fin.
Écrivez à 1@reportedip.com en indiquant combien de serveurs vous exploitez et ce qui tourne dessus.
Que fait l’agent Linux de ReportedIP sur un serveur ?
L’agent est un binaire statique unique pour linux/amd64 et linux/arm64, en version 0.3.38 au 29 septembre 2026. Il remplit deux tâches. Il lit les journaux que votre serveur écrit déjà, bloque les attaquants qu’il y trouve et les signale, et il maintient la Community Blacklist dans le pare-feu du noyau, dans ipset ou nftables, pour qu’une adresse qui a attaqué quelqu’un d’autre ce matin n’obtienne jamais une première tentative chez vous.
Chaque détecteur est un fichier de règles avec ses propres exemples, vérifiés au chargement du fichier. Vous pouvez remplacer une règle fournie champ par champ ou ajouter la vôtre, et une règle à vous bannit pendant ses 24 premières heures avant de signaler quoi que ce soit. La page détection et règles décrit les quatorze types de sources et le format des fichiers.
La liste noire n’arrive pas sous la forme d’une seule liste pour tout :
- Cinq sets par service : ssh, mail, web, ftp et edge. Une adresse qui n’attaque que des serveurs de messagerie est rejetée sur vos ports mail et laissée tranquille sur le port 443.
- Une liste de groupe : ce qu’un membre d’un groupe de votre compte a signalé est rejeté sur tous les autres membres. Les groupes commencent avec Professional.
- Une liste blanche avant chaque rejet : les plages privées de la RFC 1918, le loopback, les adresses propres du serveur et l’adresse SSH depuis laquelle l’installation a eu lieu ne sont jamais signalés ni bloqués.
Quelle est la taille de la liste noire qu’un serveur reçoit ?
La taille dépend du seuil de confiance. Depuis le 28 septembre 2026, un score baisse aussi tant qu’une adresse reste inactive, si bien que la liste perd désormais les attaquants qui ont cessé. L’article sur le palier de la liste explique ce changement.
| Mesuré le | Confiance 75 | Confiance 90 |
|---|---|---|
| 26 septembre 2026 | 38 105 | 17 486 |
| 29 septembre 2026 | 12 545 | 4 173 |
La première ligne a été mesurée sur un serveur sous licence, la seconde dans la base communautaire après le changement. Votre formule fixe le seuil le plus bas qu’un hôte peut prendre, et vous pouvez le relever.
Combien de travail demande l’installation sur un serveur d’hébergement ?
Une commande, en root : curl -fsSL https://reportedip.com/agent/install.sh | sh. Elle affiche les conditions d’utilisation et attend un oui, demande votre clé puis vérifie l’hôte. L’installateur écrit des unités systemd, il refuse donc un hôte où systemd ne tourne pas au lieu de laisser une configuration que rien ne démarre. Un backend de pare-feu manquant est signalé sans bloquer l’installation, car signaler sans bloquer est un mode de fonctionnement pris en charge.
L’installateur détecte les services actifs et l’endroit où votre distribution range ses journaux, puis écrit lui-même la configuration. Sur un hôte d’hébergement en production avec web, mail, FTP, DNS et un panneau de contrôle, cela a donné 196 fichiers journaux couverts par 62 lignes, répartis sur sept types de sources.
reportedip-agent doctor
reportedip-agent test /var/log/auth.log
doctor indique ce que l’hôte apporte et ne modifie rien. test fait passer les détecteurs sur un vrai journal et affiche quelle adresse aurait franchi quel seuil, sans rien signaler ni bannir. Les déploiements avec Ansible, cloud-init ou une image de référence figurent dans les exemples d’installation.
Que coûte l’agent à la machine, et qu’envoie-t-il ?
En surveillant ces 196 fichiers, le démon occupait 50 Mo en mémoire résidente, mesuré sur trois heures et demie de fonctionnement. Sur un petit hôte avec sept fichiers journaux, le même build reste à 16,6 Mo.
Un signalement se compose d’une adresse, d’une liste d’identifiants de catégories de menaces et d’une phrase générée. Aucune ligne de journal, aucun corps de requête, aucun nom d’utilisateur, aucun User-Agent et aucune URL ne quittent le serveur. Le binaire n’a besoin d’aucun interpréteur ni d’aucun environnement d’exécution, et il ne se met à jour qu’après avoir vérifié une signature Ed25519 avec une clé compilée dans le binaire.
Quelles configurations recherchons-nous ?
Les testeurs utiles sont ceux dont la configuration diffère de la nôtre. Nous faisons tourner l’agent sur 38 serveurs à nous (29 septembre 2026), et ils se ressemblent.
- Une distribution hors Debian et Ubuntu, en particulier de la famille RHEL.
- Un serveur mail sous charge réelle, où un faux positif vous coûte de vrais messages.
- Un autre panneau de contrôle qu’ISPConfig, ou aucun.
- Plus de dix serveurs, pour mettre à l’épreuve l’attribution des licences et le budget de signalements par serveur.
- Un hôte qui fait déjà tourner une autre liste de blocage, pour voir ce qui entre en conflit.
Que reçoit un testeur, et qu’attendons-nous en retour ?
Vous recevez une licence offerte par serveur de test, inscrite à la main sur votre compte. Elle apparaît sous Agent Servers dans votre compte avec la mention Complimentary, ne demande aucune carte et ne devient jamais une facture. Un compte Free suffit.
Le flux suit votre formule. Sur un compte Free ou Contributor, l’agent se met à jour toutes les 60 minutes et prend les adresses à partir de la confiance 90. À partir de Professional, il se met à jour toutes les 15 minutes et commence à la confiance 75. En dehors du programme, une licence est incluse dans Professional et trois dans Business, et chaque serveur supplémentaire coûte 4,90 € par mois TTC, jusqu’à 1,40 € à partir de cinquante licences, comme l’indique la page des tarifs.
Les licences serveur sont encore en phase d’observation, aucun hôte ne perd donc son flux aujourd’hui. Dès qu’une date de démarrage est fixée, status l’affiche, et chaque hôte qui a signalé avant cette date garde une licence offerte pour toujours.
Ce que nous voulons en retour, c’est la moitié peu flatteuse : un faux positif avec la ligne de journal qui l’a causé, un détecteur qui a manqué ce que votre ancienne configuration attrapait, un chemin de journal que l’installateur a mal deviné, et ce que le démon coûte sur votre matériel. Les chiffres nous aident plus que les impressions.
Envoyez un mail à 1@reportedip.com avec le nombre de serveurs, la distribution, les services qui y tournent et si vous utilisez nftables ou ipset.
Questions sur les licences de test
Le programme de test est-il encore ouvert ?
Le programme est ouvert au 29 septembre 2026. Envoyez un mail à 1@reportedip.com avec le nombre de serveurs, la distribution, les services et le backend de pare-feu. Nous répondons à chaque mail, et nous refusons quand une configuration ne nous apprendrait rien de nouveau, par exemple un hôte Debian de plus avec ISPConfig.
Combien de temps dure une licence de test ?
Une licence de test n’a pas de date de fin et ne devient jamais une facture. Si elle est un jour retirée, seul le flux s’arrête sur ce serveur. La liste déjà chargée dans le noyau reste, et la détection locale, le blocage local et les signalements continuent, donc un serveur ne se retrouve jamais sans protection parce qu’une licence a disparu.
Un compte Free peut-il faire tourner l’agent sans licence ?
Un compte Free peut faire tourner l’agent comme simple rapporteur avec une protection locale complète : détection sur les quatorze types de sources, blocage local avec escalade et signalements dans la limite quotidienne de la formule. Une licence serveur ajoute le flux de la Community Blacklist dans le pare-feu du noyau de ce serveur.
Pour aller plus loin
- L’agent Linux : ce qu’il fait et ce qu’il coûte
- Licences serveur : comment un hôte est compté et ce qui tourne sans licence
- Présentation de l’agent : prérequis, installation rapide et notes de version
- Partager des bannissements entre serveurs avec un groupe
- Sécuriser un cluster de serveurs avec l’agent, les groupes et la DNSBL