ReportedIP Agent: Kostenlose Testlizenzen für Betreiber von Linux-Servern
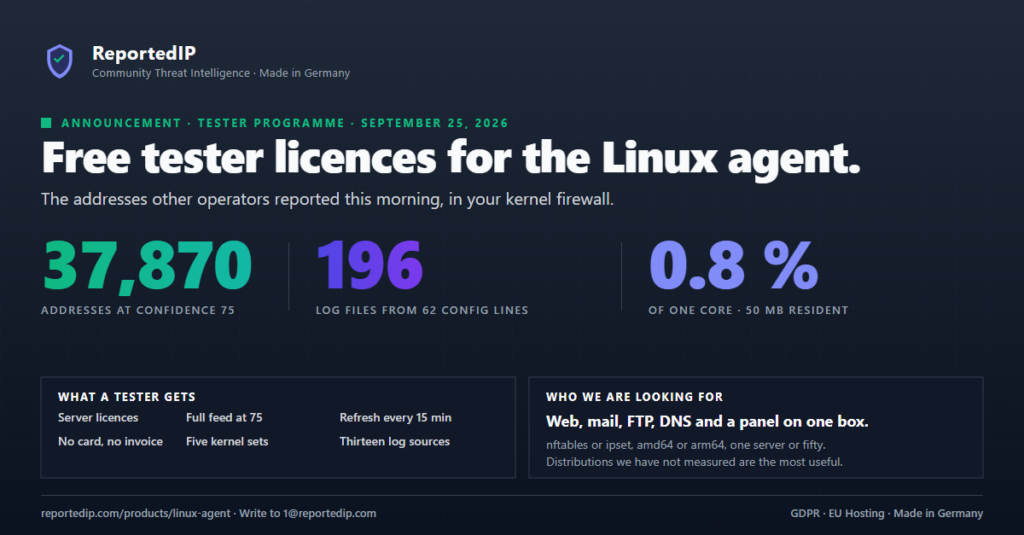
Wir geben Linux-Betreibern, die den ReportedIP Agent auf Systemen testen, die anders aufgebaut sind als unsere, kostenlose Serverlizenzen. Das Angebot vom 25. September 2026 gilt weiter, und eine Testlizenz hat kein Ablaufdatum.
Schreiben Sie an 1@reportedip.com, wie viele Server Sie betreiben und was darauf läuft.
Was macht der ReportedIP Linux-Agent auf einem Server?
Der Agent ist ein einzelnes statisches Binary für linux/amd64 und linux/arm64, am 29. September 2026 in Version 0.3.38. Er erledigt zwei Aufgaben. Er liest die Logs, die Ihr Server ohnehin schreibt, sperrt die Angreifer, die er darin findet, und meldet sie, und er hält die Community Blacklist in Ihrer Kernel-Firewall, in ipset oder nftables, damit eine Adresse, die heute Morgen jemand anderen angegriffen hat, hier keinen ersten Versuch bekommt.
Jeder Erkenner ist eine Regeldatei mit eigenen Beispielen, die beim Laden der Datei geprüft werden. Sie können eine mitgelieferte Regel Feld für Feld überschreiben oder eine eigene hinzufügen, und eine eigene Regel sperrt in ihren ersten 24 Stunden, bevor sie irgendetwas meldet. Die Seite Erkennung und Regeln beschreibt alle vierzehn Quelltypen und das Dateiformat.
Die Blacklist kommt nicht als eine Liste für alles:
- Fünf Sets nach Dienst: ssh, mail, web, ftp und edge. Eine Adresse, die immer nur Mailserver angreift, wird auf Ihren Mail-Ports verworfen und auf Port 443 in Ruhe gelassen.
- Eine Gruppenliste: was ein Mitglied einer Gruppe in Ihrem Konto gemeldet hat, wird auf jedem anderen Mitglied verworfen. Gruppen gibt es ab Professional.
- Eine Whitelist vor jedem Drop: private Bereiche aus RFC 1918, Loopback, die eigenen Adressen des Servers und die SSH-Adresse, von der aus installiert wurde, werden nie gemeldet und nie gesperrt.
Wie groß ist die Blacklist, die ein Server bekommt?
Die Größe hängt von der Confidence-Schwelle ab. Seit dem 28. September 2026 sinkt ein Score außerdem, solange eine Adresse ruhig bleibt, deshalb verliert die Liste jetzt Angreifer, die aufgehört haben. Der Beitrag zum Blacklist-Meilenstein erklärt diese Änderung.
| Gemessen am | Confidence 75 | Confidence 90 |
|---|---|---|
| 26. September 2026 | 38.105 | 17.486 |
| 29. September 2026 | 12.545 | 4.173 |
Die erste Zeile stammt von einem lizenzierten Server, die zweite aus der Community-Datenbank nach der Änderung. Ihr Tarif legt die niedrigste Schwelle fest, die ein Host nehmen darf, und Sie können sie anheben.
Wie viel Arbeit macht die Einrichtung auf einem Hosting-Server?
Ein Befehl, als root: curl -fsSL https://reportedip.com/agent/install.sh | sh. Er zeigt die Nutzungsbedingungen und wartet auf ein Ja, fragt nach Ihrem Key und prüft dann den Host. Der Installer schreibt systemd-Units und lehnt deshalb einen Host ab, auf dem systemd nicht läuft, statt eine Konfiguration zu hinterlassen, die nichts startet. Ein fehlendes Firewall-Backend wird gemeldet und hält die Installation nicht auf, weil Melden ohne Sperren eine unterstützte Betriebsart ist.
Der Installer ermittelt, welche Dienste laufen und wo Ihre Distribution ihre Logs ablegt, und schreibt die Konfiguration dann selbst. Auf einem produktiven Hosting-Server mit Web, Mail, FTP, DNS und Control Panel ergab das 196 Logdateien, abgedeckt von 62 Zeilen, verteilt auf sieben Quelltypen.
reportedip-agent doctor
reportedip-agent test /var/log/auth.log
doctor berichtet, was der Host mitbringt, und ändert nichts. test lässt die Erkenner über ein echtes Log laufen und zeigt, welche Adresse welche Schwelle überschritten hätte, ohne etwas zu melden oder zu sperren. Rollouts mit Ansible, cloud-init oder einem Golden Image stehen in den Installationsbeispielen.
Was kostet der Agent die Maschine, und was sendet er?
Beim Überwachen dieser 196 Dateien belegte der Daemon 50 MB resident, gemessen über dreieinhalb Stunden Laufzeit. Auf einem kleinen Host mit sieben Logdateien liegt derselbe Build bei 16,6 MB.
Ein Report besteht aus einer Adresse, einer Liste von Threat-Kategorie-IDs und einem generierten Satz. Keine Logzeile, kein Request-Body, kein Benutzername, kein User-Agent und keine URL verlassen den Server. Das Binary braucht keinen Interpreter und keine Laufzeitumgebung, und es aktualisiert sich nur, nachdem es eine Ed25519-Signatur gegen einen einkompilierten Schlüssel geprüft hat.
Welche Systeme suchen wir?
Nützlich sind die Tester, deren Aufbau sich von unserem unterscheidet. Wir betreiben den Agent auf 38 eigenen Servern (29. September 2026), und die ähneln einander.
- Eine Distribution außerhalb von Debian und Ubuntu, vor allem aus der RHEL-Familie.
- Ein Mailserver unter echter Last, auf dem ein Fehlalarm echte Mails kostet.
- Ein anderes Control Panel als ISPConfig, oder gar keines.
- Mehr als zehn Server, damit die Lizenzzuteilung und das Report-Budget je Server wirklich gefordert werden.
- Ein Host, auf dem schon eine andere Blocklist läuft, damit wir sehen, was kollidiert.
Was bekommt ein Tester, und was wollen wir zurück?
Sie bekommen eine kostenlose Lizenz je Server, auf dem Sie testen, von Hand auf Ihrem Konto eingetragen. Sie erscheint unter Agent Servers in Ihrem Konto als Complimentary, braucht keine Karte und wird nie zu einer Rechnung. Ein Free-Konto reicht.
Der Feed richtet sich nach Ihrem Tarif. Auf einem Free- oder Contributor-Konto aktualisiert der Agent alle 60 Minuten und nimmt Adressen ab Confidence 90. Ab Professional aktualisiert er alle 15 Minuten und beginnt bei Confidence 75. Außerhalb des Programms ist eine Lizenz in Professional enthalten und drei in Business, und jeder weitere Server kostet 4,90 € im Monat inklusive MwSt., bis hinunter zu 1,40 € ab fünfzig Lizenzen, wie auf der Preisseite beschrieben.
Die Serverlizenzierung läuft noch in einer Beobachtungsphase, heute verliert also kein Host seinen Feed. Sobald ein Starttermin feststeht, nennt status ihn, und jeder Host, der vor diesem Termin gemeldet hat, behält dauerhaft eine kostenlose Lizenz.
Zurück wollen wir die unbequeme Hälfte: einen Fehlalarm samt der Logzeile, die ihn ausgelöst hat, einen Erkenner, der etwas übersehen hat, das Ihr bisheriger Aufbau erwischt hat, einen Logpfad, den der Installer falsch geraten hat, und was der Daemon auf Ihrer Hardware kostet. Zahlen helfen uns mehr als Eindrücke.
Schicken Sie eine Mail an 1@reportedip.com mit der Zahl der Server, der Distribution, den Diensten darauf und der Angabe, ob Sie nftables oder ipset nutzen.
Fragen zu den Testlizenzen
Ist das Testprogramm noch offen?
Das Programm ist am 29. September 2026 offen. Schicken Sie eine Mail an 1@reportedip.com mit der Zahl der Server, der Distribution, den Diensten und dem Firewall-Backend. Wir beantworten jede Mail und sagen ab, wenn ein Aufbau uns nichts Neues zeigen würde, etwa ein weiterer Debian-Host mit ISPConfig.
Wie lange gilt eine Testlizenz?
Eine Testlizenz hat kein Ablaufdatum und wird nie zu einer Rechnung. Wird sie irgendwann entfernt, pausiert auf diesem Server nur der Feed. Die Liste im Kernel bleibt, lokale Erkennung, lokales Sperren und Reports laufen weiter, ein Server wird also nie ungeschützt, weil eine Lizenz weg ist.
Kann ein Free-Konto den Agent ohne Lizenz betreiben?
Ein Free-Konto kann den Agent als reinen Melder mit vollem lokalem Schutz betreiben: Erkennung auf allen vierzehn Quelltypen, lokales Sperren mit Eskalation und Reports im Rahmen des Tageslimits des Tarifs. Eine Serverlizenz ergänzt den Feed der Community Blacklist in der Kernel-Firewall dieses Servers.
Weiterlesen
- Der Linux-Agent: was er tut und was er kostet
- Serverlizenzen: wie ein Host gezählt wird und was ohne Lizenz läuft
- Überblick zum Agent: Voraussetzungen, Schnellinstallation und Release Notes
- Sperren zwischen Servern teilen mit einer Gruppe
- Einen Server-Cluster absichern mit Agent, Gruppen und DNSBL