15 kostenlose Tools für DNS-, E-Mail- und IP-Prüfungen
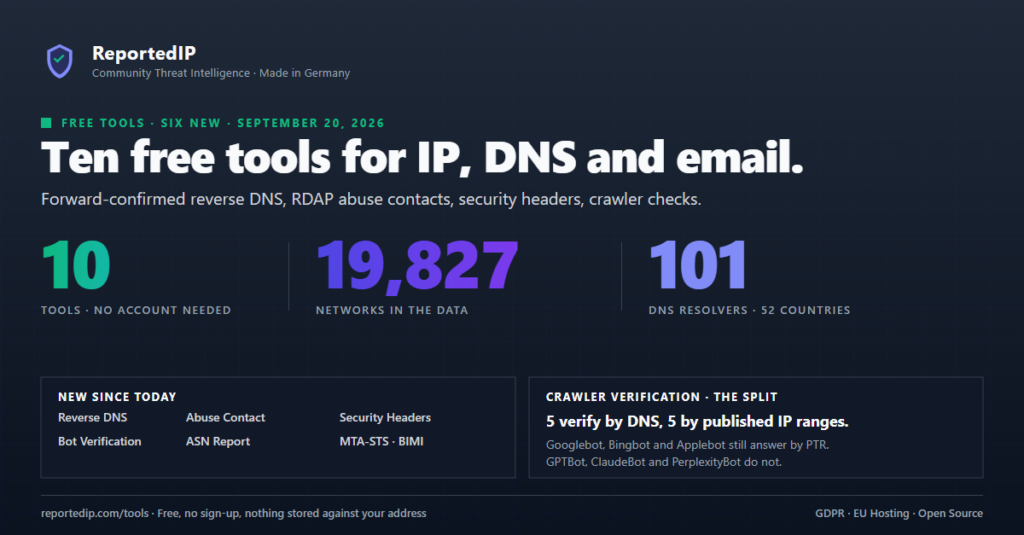
ReportedIP bietet fünfzehn kostenlose Tools für DNS-, E-Mail- und IP-Prüfungen: vierzehn laufen im Browser ohne Konto, das fünfzehnte ist der Honeypot Server, den Sie selbst betreiben. Fünf davon sind seit Oktober 2026 neu und schreiben Mail-Einträge, statt sie zu lesen: SPF, DMARC, DKIM, MTA-STS mit TLS-RPT und BIMI.
Alle vierzehn Browser-Tools stehen unter reportedip.com/tools, und die Übersicht der Tools dokumentiert Eingaben, Limits und den Umgang mit Daten. Dieser Beitrag erklärt, was jedes Tool beantwortet, wie die Mail-Generatoren zusammenspielen und welche Prüfungen hinter den Tools leicht zu bauen und leicht falsch zu bauen sind.
Welche kostenlosen Tools bietet ReportedIP an?
| Tool | Eingabe | Was es beantwortet |
|---|---|---|
| DNS Checker | Domain | Was Resolver weltweit für einen Eintrag liefern |
| Email Security Check | Domain | SPF, DKIM, DMARC, DNSSEC, MTA-STS, TLS-RPT, BIMI |
| SPF Generator | Domain oder Dienste | Ein SPF-Eintrag mit echter Lookup-Zählung |
| DMARC Generator | Domain | Ein DMARC-Eintrag nach RFC 9989 mit Stufenplan bis reject |
| DKIM Generator | Domain, Selector | Ein Schlüsselpaar und der DNS-Eintrag dazu |
| MTA-STS Generator | Domain | Policy-Datei, _mta-sts- und TLS-RPT-Eintrag |
| BIMI Generator | Domain, Logo-URL | Der BIMI-Eintrag, wenn DMARC es zulässt |
| DNSBL Blacklist Check | IPv4, IPv6 oder Domain | Auf welchen Blacklists diese Adresse steht |
| Reverse DNS | IPv4, IPv6 oder Hostname | Ob der PTR-Eintrag die Vorwärtsprüfung besteht |
| Abuse Contact | IP oder Domain | Welches Postfach für diese Adresse zuständig ist |
| Bot Verification | IP, optional User-Agent | Ob der angegebene Crawler echt ist |
| ASN Report | IP oder AS-Nummer | Wie sich das ganze Netz verhält, nicht eine Adresse |
| Security Headers | Domain oder URL | Welche Direktive zu ändern ist, gewichtet nach Wirkung |
| What We Know About You | Keine | Was eine Website aus Ihrer Anfrage erfährt |
| Honeypot Server | Ein eigener Host | Was gerade Systeme angreift |
Der Honeypot Server steht im Quellcode unter der Business Source License 1.1 bereit und meldet, was er erfasst, an die Community-Datenbank. Reverse DNS, Abuse Contact, Bot Verification, ASN Report und Security Headers kamen am 2026-09-20 dazu, die fünf Generatoren am 2026-10-19.
Wie arbeiten die fünf Generatoren für Mail-Einträge zusammen?
Fünf der fünfzehn Tools schreiben Einträge, statt sie zu lesen. Jeder Generator läuft im Browser, der Eintrag, den Sie bauen, geht also nirgendwohin; nur die Schaltflächen, die einen veröffentlichten Eintrag laden oder prüfen, fragen unseren Server. Der Email Security Check verlinkt jeden Befund mit dem Generator, der ihn behebt, und jeder Generator verlinkt mit eingetragener Domain zurück.
- SPF-Generator: baut
v=spf1aus 34 Mail-, Newsletter- und Helpdesk-Diensten und zählt DNS-Lookups so, wie ein Empfänger zählt, gegen das Limit von 10 aus RFC 7208. - DMARC-Generator: folgt RFC 9989, in dem
pctentfallen ist undnpundtneu sind, und plant die Schritte vonp=nonebisp=rejectmit Datum. - DKIM-Generator: erzeugt ein RSA- oder Ed25519-Schlüsselpaar per WebCrypto; der private Schlüssel verlässt den Browser nicht.
- MTA-STS-Generator: liest die MX-Hosts und schreibt Policy-Datei,
_mta-sts-Eintrag und TLS-RPT-Eintrag in einem Durchgang. - BIMI-Generator: schreibt
default._bimiund prüft vorher, ob die DMARC-Richtlinie einem Postfach überhaupt erlaubt, das Logo zu zeigen.
Vor dem Bau haben wir am 2026-10-19 die ersten 1.000 .de-Domains der Tranco-Liste gemessen (Liste 467YX, abgefragt über Cloudflare DNS over HTTPS). Die Zahlen zeigen, wofür welcher Generator gebraucht wird:
| Befund | Domains von 1.000 |
|---|---|
| Kein SPF-Eintrag | 112 |
| SPF über dem Limit von 10 Lookups | 17 |
| SPF mit 8 bis 10 Lookups, einen Dienst vom Fehler entfernt | 144 |
| Kein DMARC-Eintrag | 214 |
DMARC noch auf p=none | 333 |
DMARC mit pct, in RFC 9989 entfallen | 250 |
| MTA-STS veröffentlicht | 63 |
| BIMI veröffentlicht | 83, davon 9 hinter p=none |
333 der 786 Domains mit DMARC stehen noch auf p=none und bitten Empfänger damit, bei durchgefallenen Mails nichts zu unternehmen. Neun Domains veröffentlichen ein BIMI-Logo, das kein Postfach zeigen wird, weil ihre DMARC-Richtlinie p=none ist. DKIM fehlt in der Tabelle mit Absicht: ohne den Selector lässt sich ein Schlüssel nicht abfragen, und geratene Standard-Selectoren ergäben keine saubere Zahl.
Warum reicht ein A-Eintrag für Reverse DNS nicht aus?
Ein PTR-Eintrag allein beweist nichts. Wer einen Adressblock kontrolliert, kann dort jeden Namen eintragen, auch mail.yourbank.com. Aussagekraft hat erst Forward-confirmed reverse DNS: den PTR-Namen wieder in Adressen auflösen und prüfen, ob die ursprüngliche Adresse darunter ist.
Der typische Implementierungsfehler ist der Vergleich nur mit dem ersten A-Eintrag. Gemessen am 2026-09-20 hat 8.8.8.8 den PTR-Namen dns.google, und dieser Name löst in vier Adressen auf:
8.8.8.8      -> dns.google -> 8.8.8.8, 8.8.4.4,
                              2001:4860:4860::8888, 2001:4860:4860::8844
8.8.4.4      -> dns.google -> same four addresses
66.249.66.1  -> crawl-66-249-66-1.googlebot.com -> 66.249.66.1
Ein Tool, das bei der ersten Antwort aufhört, meldet 8.8.4.4 als unbestätigt, weil DNS zuerst 8.8.8.8 geliefert hat. Verglichen werden muss die vollständige Menge der A- und AAAA-Einträge, und zwar binär über inet_pton(), nie als Zeichenkette. 2001:db8::1 und 2001:0db8:0000:0000:0000:0000:0000:0001 sind dieselbe Adresse und unterscheiden sich in jedem Zeichen.
Wie prüft man einen Crawler wie Googlebot oder GPTBot?
Ein User-Agent-Header ist freier Text. Jeder große Betreiber veröffentlicht deshalb einen Weg, seine Crawler zu prüfen, und zwei Jahrzehnte lang war dieser Weg Forward-confirmed reverse DNS. Für die Hälfte der prüfenswerten Crawler gilt das nicht mehr.
Von den zehn Crawler-Profilen, die die Bot-Prüfung kennt, werden fünf per DNS geprüft und fünf über eine veröffentlichte Adressliste:
- Forward-confirmed reverse DNS: Googlebot, Bingbot, Applebot, YandexBot, Baiduspider
- Veröffentlichte Adressbereiche: DuckDuckBot, GPTBot, OAI-SearchBot mit ChatGPT-User, PerplexityBot, ClaudeBot
Die Trennlinie verläuft fast genau zwischen klassischen Suchmaschinen und der Generation der KI-Crawler. OpenAI, Perplexity und Anthropic dokumentieren JSON-Dateien mit Adressbereichen und machen PTR-Namen nicht zum Teil ihrer Methode. Eine Prüfung am 2026-09-20 fand auf 20.171.207.1, innerhalb des Bereichs, den OpenAI für GPTBot veröffentlicht, überhaupt keinen PTR-Eintrag.
Die praktische Folge: Ein Prüfer, der nur die DNS-Methode kennt, markiert jeden KI-Crawler als unbestätigt, also mit demselben Urteil wie eine Fälschung. Das Tool hält beides auseinander und sagt, welche Methode für den jeweiligen Betreiber gilt. Google beschreibt sein eigenes Verfahren in der Anleitung zur Googlebot-Prüfung.
Sollten Sie eine Adresse oder das ganze Netz blockieren?
Die Community-Datenbank enthielt am 2026-09-20 766.987 Adressen und 6.933.661 Reports aus 19.827 Netzen und 225 Ländern. Sortiert man diese Netze nach der Gesamtzahl der Reports, entsteht eine Liste der größten Hosting-Anbieter. Das sagt etwas über ihre Größe, nicht darüber, wie sie betrieben werden.
| Netz | Bekannte Adressen | Reports | Pro Adresse |
|---|---|---|---|
| AS14061 DigitalOcean | 21.444 | 604.109 | 28,2 |
| AS396982 Google Cloud | 36.444 | 387.685 | 10,6 |
| AS174 Cogent | 365 | 238.668 | 653,9 |
| AS47890 Unmanaged Ltd | 260 | 169.449 | 651,7 |
DigitalOcean führt nach Gesamtzahl. Cogent steht zwei Plätze tiefer mit 365 bekannten Adressen, und jede davon trägt 23-mal so viele Reports wie eine Adresse bei DigitalOcean. Das sind zwei verschiedene Lagen, und die Spalte mit der Gesamtzahl verdeckt den Unterschied.
Der ASN Report stellt deshalb jedem Netz zwei Werte gegenüber, gemessen an allen anderen Netzen in den Daten: wie viele Adressen dort bekannt sind und wie viele Reports jede davon trägt. Ein großer Anbieter steht beim ersten Wert weit oben und beim zweiten weit unten. Ein konzentriertes Netz ist umgekehrt aufgestellt, und dieses Muster verdient eine Reaktion. Einen ganzen Bereich zu sperren, stützt der zweite Wert, der erste nicht.
Wohin schicken Sie eine Abuse-Meldung, damit sie ankommt?
Eine Abuse-Meldung an den falschen Block ist so gut wie keine Meldung. Eine einzelne Adresse liegt meist in der Zuteilung eines Hosting-Anbieters, die in der Zuteilung eines Transit-Anbieters liegt, die wiederum einer regionalen Registry gehört. Nur der innerste Betreiber kann die Maschine vom Netz nehmen.
Ein zentrales Verzeichnis des Adressraums gibt es nicht. Die IANA veröffentlicht eine Bootstrap-Datei, die zugeteilte Präfixe der zuständigen Registry zuordnet, und sie ist kleiner als meist geschätzt: ipv4.json hatte 5.629 Bytes und ipv6.json 1.476 Bytes, gemessen am 2026-09-20. Eine lokale Kopie kostet also nichts.
Zwei Details entscheiden, ob die Antwort brauchbar ist. Der Präfix-Abgleich muss den längsten Treffer nehmen, nicht den ersten, weil ein kleiner Bereich in einer alten großen Zuteilung oft zu einer anderen Registry gehört als sein Elternblock. Und die Abuse-Adresse muss aus dem Kontakt mit der Abuse-Rolle stammen, nicht aus dem Kontakt, der in der RDAP-Antwort zuerst steht. Das Tool liefert Postfach, Netzblock, Inhaber, Land und einen Entwurf der Meldung mit den bekannten Fakten. Von der Seite aus wird nichts verschickt.
Wie werden Security-Header bewertet, und warum ist max-age=0 schlechter als nichts?
Header-Checklisten werten jeden fehlenden Header meist als einen roten Punkt. Eine fehlende Permissions-Policy ist aber kein so großes Problem wie eine fehlende Content-Security-Policy, deshalb ist die Bewertung gewichtet: CSP 25, HSTS 20, Schutz vor Framing 15, X-Content-Type-Options 15, Referrer-Policy 10, Permissions-Policy 10 und 5 für die Preisgabe der Version über Server oder X-Powered-By.
max-age=0wird strenger bewertet als ein fehlender HSTS-Header. Es ist der dokumentierte Weg, HSTS abzuschalten, und entlässt jeden Besucher bei seiner nächsten ersten Anfrage zurück in unverschlüsseltes HTTP. Eine Website, die den Header nie gesendet hat, hat wenigstens nie etwas versprochen.frame-ancestorszählt als Schutz vor Framing. Die Direktive ist der spezifizierte Nachfolger von X-Frame-Options, und eine Website, die sie korrekt setzt, verliert keine Punkte, weil der ältere Header fehlt.- Jeder Befund nennt die Direktive, die zu ändern ist, nicht nur den fehlenden Header.
Der E-Mail-Check folgt derselben Idee. Die Authentifizierung entscheidet, ob jemand anderes in Ihrem Namen Mails senden kann, deshalb zählt DMARC 25 Punkte, SPF und DKIM je 20, DNSSEC 15, MTA-STS 12 und TLS-RPT 8. BIMI zählt bewusst 0: Es ist ein Logo und ändert nichts daran, ob einer Nachricht vertraut wird. Jedes Gewicht mit Begründung steht auf der Seite zur Bewertung.
Welche Tageslimits gelten für die kostenlosen Tools?
Die vierzehn Browser-Tools teilen sich ein Tagesbudget: 30 Prüfungen ohne Konto, gezählt pro IP-Adresse, und 100 Prüfungen mit Anmeldung, gezählt pro Benutzer. Dasselbe Budget gilt für die Tools-API unter /wp-json/ridns/v1, die keinen Schlüssel braucht. Einen Eintrag im Generator zu bauen kostet nichts; nur das Laden oder Prüfen eines veröffentlichten Eintrags zählt.
130.865 der 766.987 Adressen in der Datenbank waren am 2026-09-20 IPv6. Deshalb dreht der Blacklist-Check IPv6-Adressen in das Nibble-Format, das RFC 5782 festlegt. Er fragt zwölf Zonen ab; neun davon antworten für IPv6, und bei den anderen drei steht im Ergebnis “nicht anwendbar” statt eines stillen Fehltreffers.
Der DNS Checker fragt etwa 100 Resolver in mehr als 50 Ländern auf sechs Kontinenten ab. Sein Migration Monitor wiederholt eine Abfrage, bis der neue Wert überall erscheint, höchstens alle 12 Sekunden je Domain und Record-Typ.
Speichern die kostenlosen Tools, was Sie abfragen?
Ja, in zwei Protokollen mit unterschiedlichem Zweck. Für die Statistik wird jede Abfrage mit Ihrer Eingabe (Domain, IP-Adresse oder AS-Nummer), einem pseudonymen Besucher-Hash und, wenn Sie angemeldet sind, Ihrer Benutzer-ID gespeichert. Diese Einträge bleiben bis zu einem Jahr erhalten.
Zur Missbrauchsabwehr hält ein zweites Protokoll Ihre vollständige IP-Adresse zusammen mit Eingabe und Ergebnis fest und löscht sie nach 30 Tagen. Der Zähler für das Tageslimit verfällt nach einem Tag. Nur der DNS Checker speichert Ergebnisse zwischen, für 90 Sekunden, dieselbe Frage innerhalb dieses Fensters bekommt also die gespeicherte Antwort. Einzelheiten stehen in § 7a der Datenschutzerklärung.
Kein Tool kontaktiert eine Adresse, die Sie eingeben, und kein Tool reicht in Ihrem Namen einen Report ein. Die einzige Ausnahme von der ersten Regel ist Security Headers: Das Tool ruft die genannte Seite ab, weil es genau die prüft.
Häufige Fragen zu diesen Prüfungen
Heißt eine gescheiterte Vorwärtsbestätigung, dass der Crawler gefälscht ist?
Nur bei Crawlern, deren Betreiber PTR-Namen veröffentlichen. Für Googlebot, Bingbot, Applebot, YandexBot und Baiduspider ist eine gescheiterte Prüfung ein starkes Zeichen für eine Fälschung. Für GPTBot, OAI-SearchBot, ClaudeBot, PerplexityBot und DuckDuckBot ist sie zu erwarten, denn diese Betreiber veröffentlichen Adresslisten, und dort gilt die Liste.
Warum weicht der Abuse-Kontakt von der WHOIS-Angabe ab?
WHOIS liefert freien Text und meist die größte Zuteilung. RDAP liefert strukturierte Daten, und die Abfrage folgt der Kette bis zur spezifischsten Zuteilung. Das ist in der Regel ein kleinerer Block des Betreibers, der der Maschine am nächsten ist, mit eigenem Abuse-Postfach. Genau dieses Postfach kann auf eine Meldung reagieren.
Ist ein Netz mit vielen Reports automatisch schlecht?
Viele Reports allein machen ein Netz nicht schlecht. Zwei der dichtesten Netze in den Daten sind die Scan-Dienste ONYPHE (226,1 Reports pro Adresse) und Censys (265,8). Sie scannen das Internet mit Absicht. Reports pro Adresse zeigen, wo sich Missbrauch konzentriert; was das bedeutet, braucht weiterhin den Kontext des Betreibers.
Kann ich die kostenlosen Tools per Skript nutzen?
Jedes prüfende Tool ist auch ein öffentlicher REST-Endpoint unter /wp-json/ridns/v1, ohne Schlüssel und ohne Konto. Die Endpoints teilen sich das Tagesbudget der Browser-Tools, ein Skript bekommt also 30 Prüfungen am Tag pro IP-Adresse. Parameter und Antworten stehen in der Referenz der Tools-API. Die Generatoren brauchen für den Eintrag selbst keinen Endpoint, sie bauen ihn im Browser.
Wird der private DKIM-Schlüssel an ReportedIP geschickt?
Nein. Der DKIM-Generator erzeugt das Schlüsselpaar mit der WebCrypto-Schnittstelle des Browsers und bietet den privaten Schlüssel als PEM-Datei zum Herunterladen an. Unser Server sieht erst dann eine Anfrage, wenn Sie den veröffentlichten öffentlichen Schlüssel prüfen, und auch dann nur Domain und Selector.
Weiterlesen
- Alle kostenlosen Tools, ohne Konto nutzbar
- Email Security Check, um zu sehen, welcher Mail-Eintrag zuerst fällig ist
- Die Prüfmethoden hinter den Prüfungen in diesem Beitrag
- Anleitung zum IP-Delisting, falls Ihre eigene Adresse gelistet ist
- Webhooks des Honeypot Servers, um Erkennungen an eigene Systeme weiterzugeben
- Produkte von ReportedIP für mehr Volumen als das kostenlose Budget
Datenbank- und DNS-Werte wurden am 2026-09-20 gegen die Produktion gemessen, die Werte zu Mail-Einträgen am 2026-10-19 an den ersten 1.000 .de-Domains der Tranco-Liste. Beide tragen ihr Datum, damit sie sich mit den aktuellen Daten vergleichen lassen.