Diez herramientas gratuitas para IP, DNS y correo
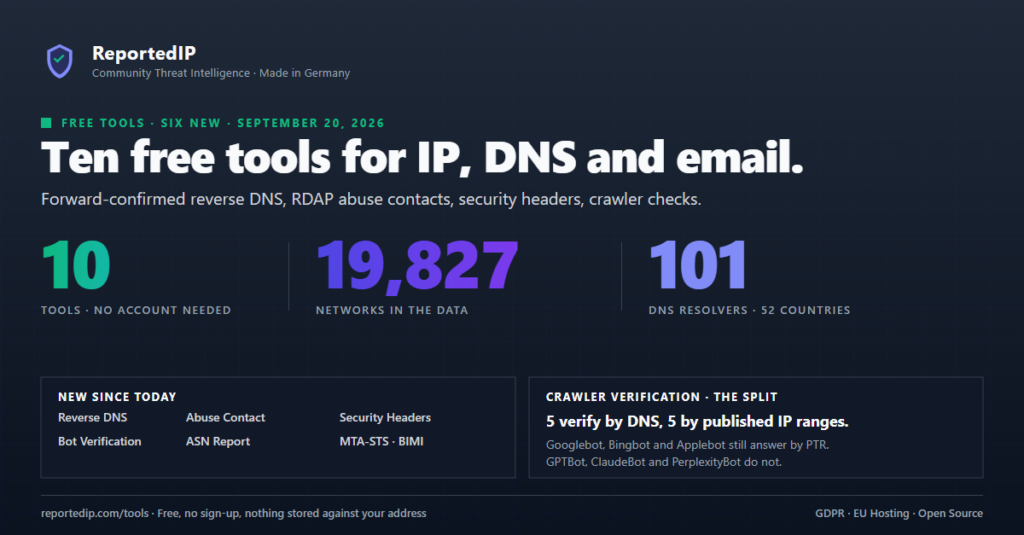
Cinco nuevas herramientas gratuitas están disponibles en reportedip.com: Reverse DNS con confirmación directa, un buscador RDAP de contactos de abuso, una comprobación de cabeceras de seguridad, una verificación de rastreadores y un informe de ASN, y la comprobación de correo ahora también lee MTA-STS, TLS-RPT y BIMI. Con ellas hay diez herramientas gratuitas: nueve funcionan en el navegador sin cuenta y la décima es el Honeypot Server, que alojas tú mismo.
Las nueve herramientas del navegador están en reportedip.com/tools, y la descripción de las herramientas documenta entradas, límites y tratamiento de datos. El resto de este artículo trata de las cuatro comprobaciones detrás de las nuevas herramientas que son fáciles de implementar y fáciles de implementar mal.
¿Qué herramientas gratuitas ofrece ReportedIP?
| Herramienta | Entrada | Qué responde |
|---|---|---|
| DNS Checker | Dominio | Qué devuelven los resolvers de todo el mundo para un registro |
| Email Security Check | Dominio | SPF, DKIM, DMARC, DNSSEC, MTA-STS, TLS-RPT, BIMI |
| DNSBL Blacklist Check | IPv4, IPv6 o dominio | En qué blacklists aparece esta dirección |
| Reverse DNS | IPv4, IPv6 o nombre de host | Si el registro PTR supera la comprobación directa |
| Abuse Contact | IP o dominio | Qué buzón es responsable de esta dirección |
| Bot Verification | IP, User-Agent opcional | Si el rastreador declarado es el auténtico |
| ASN Report | IP o número de AS | Cómo se comporta toda la red, no una sola dirección |
| Security Headers | Dominio o URL | Qué directiva cambiar, ponderada por su efecto |
| What We Know About You | Ninguna | Qué averigua un sitio web a partir de tu petición |
| Honeypot Server | Un host propio | Qué está atacando sistemas ahora mismo |
Reverse DNS, Abuse Contact, Bot Verification, ASN Report y Security Headers son nuevas. El código fuente del Honeypot Server está disponible bajo la Business Source License 1.1, y el servidor notifica lo que detecta a la base de datos de la comunidad.
¿Por qué no basta un registro A para el Reverse DNS?
Un registro PTR por sí solo no demuestra nada. Quien controla un bloque de direcciones puede publicar allí cualquier nombre, incluido mail.yourbank.com. La comprobación que cuenta es el Forward-confirmed reverse DNS: resolver el nombre PTR de nuevo a direcciones y ver si la dirección original está entre ellas.
El error de implementación habitual es comparar solo con el primer registro A. Medido el 2026-09-20, 8.8.8.8 tiene el nombre PTR dns.google, y ese nombre resuelve a cuatro direcciones:
8.8.8.8      -> dns.google -> 8.8.8.8, 8.8.4.4,
                              2001:4860:4860::8888, 2001:4860:4860::8844
8.8.4.4      -> dns.google -> same four addresses
66.249.66.1  -> crawl-66-249-66-1.googlebot.com -> 66.249.66.1
Una herramienta que se detiene en la primera respuesta marca 8.8.4.4 como no confirmada, porque el DNS devolvió 8.8.8.8 primero. Hay que comparar el conjunto completo de registros A y AAAA, y la comparación se hace en binario con inet_pton(), nunca como cadena de texto. 2001:db8::1 y 2001:0db8:0000:0000:0000:0000:0000:0001 son la misma dirección y difieren en cada carácter.
¿Cómo se verifica un rastreador como Googlebot o GPTBot?
Una cabecera User-Agent es texto libre. Por eso cada gran operador publica una forma de verificar sus rastreadores, y durante dos décadas esa forma fue el Forward-confirmed reverse DNS. Eso ya no vale para la mitad de los rastreadores que merece la pena comprobar.
De los diez perfiles de rastreador que conoce la verificación, cinco se comprueban por DNS y cinco con una lista de direcciones publicada:
- Forward-confirmed reverse DNS: Googlebot, Bingbot, Applebot, YandexBot, Baiduspider
- Rangos de direcciones publicados: DuckDuckBot, GPTBot, OAI-SearchBot con ChatGPT-User, PerplexityBot, ClaudeBot
La división sigue casi exactamente la línea entre los buscadores clásicos y la generación de rastreadores de IA. OpenAI, Perplexity y Anthropic documentan archivos JSON con rangos de direcciones y no incluyen los nombres PTR en su método. Una comprobación el 2026-09-20 no encontró ningún registro PTR en 20.171.207.1, dentro del rango que OpenAI publica para GPTBot.
La consecuencia práctica: un verificador que solo conoce el método DNS marca cada rastreador de IA como no confirmado, el mismo veredicto que da a una falsificación. La herramienta separa ambos casos e indica qué método corresponde al operador en cuestión. Google documenta su propio procedimiento en su guía para verificar Googlebot.
¿Conviene bloquear una dirección o toda la red?
El 2026-09-20, la base de datos de la comunidad contenía 766 987 direcciones y 6 933 661 informes repartidos en 19 827 redes y 225 países. Ordenar esas redes por el total de informes da la lista de los mayores proveedores de hosting, lo que habla de su tamaño y no de cómo se gestionan.
| Red | Direcciones conocidas | Informes | Por dirección |
|---|---|---|---|
| AS14061 DigitalOcean | 21 444 | 604 109 | 28,2 |
| AS396982 Google Cloud | 36 444 | 387 685 | 10,6 |
| AS174 Cogent | 365 | 238 668 | 653,9 |
| AS47890 Unmanaged Ltd | 260 | 169 449 | 651,7 |
DigitalOcean encabeza el total de informes. Cogent está dos puestos más abajo con 365 direcciones conocidas, y cada una acumula 23 veces más informes que una dirección de DigitalOcean. Son dos situaciones distintas, y la columna del total oculta la diferencia.
Por eso el ASN Report sitúa dos cifras frente a todas las demás redes de los datos: cuántas direcciones se conocen allí y cuántos informes acumula cada una. Un proveedor grande queda alto en la primera y bajo en la segunda. Una red concentrada hace lo contrario, y ese es el patrón que merece una reacción. Bloquear un rango entero es una decisión que respalda la segunda cifra y no la primera.
¿Adónde envías un aviso de abuso para que llegue?
Un aviso de abuso enviado al bloque equivocado equivale a no enviar nada. Una dirección suele estar dentro de la asignación de un proveedor de hosting, que está dentro de la asignación de un proveedor de tránsito, que pertenece a un registro regional. Solo el operador más interno puede sacar la máquina de la red.
No existe un directorio central del espacio de direcciones. La IANA publica un archivo bootstrap que asigna los prefijos al registro responsable, y es más pequeño de lo que se suele pensar: ipv4.json ocupaba 5 629 bytes e ipv6.json 1 476 bytes, medidos el 2026-09-20. Guardar una copia local no cuesta nada.
Dos detalles deciden si la respuesta sirve. La coincidencia de prefijo tiene que quedarse con la más larga y no con la primera, porque un rango pequeño dentro de una asignación grande y antigua suele pertenecer a otro registro que su bloque padre. Y la dirección de abuso tiene que salir del contacto con el rol de abuso, no del primer contacto que aparece en la respuesta RDAP. La herramienta devuelve el buzón, el bloque de red, el titular, el país y un borrador del aviso con los datos conocidos ya rellenados. Desde la página no se envía nada.
¿Cómo se puntúan las cabeceras de seguridad y por qué max-age=0 es peor que nada?
Las listas de comprobación suelen contar cada cabecera ausente como una marca roja. Una Permissions-Policy ausente no es un problema del mismo tamaño que una Content-Security-Policy ausente, así que la puntuación está ponderada: CSP 25, HSTS 20, protección contra framing 15, X-Content-Type-Options 15, Referrer-Policy 10, Permissions-Policy 10, y 5 por revelar la versión mediante Server o X-Powered-By.
max-age=0se penaliza más que una cabecera HSTS ausente. Es la forma documentada de desactivar HSTS, de modo que cada visitante vuelve a HTTP sin cifrar en su siguiente primera petición. Un sitio que nunca envió la cabecera al menos nunca prometió nada.frame-ancestorscuenta como protección contra framing. Es el sustituto especificado de X-Frame-Options, y un sitio que lo configura bien no pierde puntos por prescindir de la cabecera antigua.- Cada hallazgo nombra la directiva que hay que cambiar, no solo la cabecera que falta.
La comprobación de correo sigue la misma idea. La autenticación decide si otra persona puede enviar correo en nombre de tu dominio, así que DMARC cuenta 25 puntos, SPF y DKIM 20 cada uno, DNSSEC 15, MTA-STS 12 y TLS-RPT 8. BIMI puntúa 0 a propósito: es un logotipo y no cambia en nada la confianza en un mensaje. Cada peso y su motivo están en la página de puntuación.
¿Qué límites diarios tienen las herramientas gratuitas?
Las nueve herramientas del navegador comparten un presupuesto diario: 30 comprobaciones sin cuenta, contadas por dirección IP, y 100 comprobaciones con la sesión iniciada, contadas por usuario. El mismo presupuesto cubre la Tools API, 17 endpoints públicos bajo /wp-json/ridns/v1 que no necesitan clave.
El 2026-09-20, 130 865 de las 766 987 direcciones de la base de datos eran IPv6. Por eso la comprobación de blacklists invierte las direcciones IPv6 al formato nibble que define la RFC 5782. Consulta doce zonas; nueve responden para IPv6, y para las otras tres el resultado indica “no aplicable” en lugar de un fallo silencioso.
El DNS Checker consulta unos 100 resolvers en más de 50 países de seis continentes. Su Migration Monitor repite una consulta hasta que el nuevo valor aparece en todas partes, como mucho una vez cada 12 segundos por dominio y tipo de registro.
¿Guardan las herramientas gratuitas lo que consultas?
Sí, en dos registros con fines distintos. Para las estadísticas, cada consulta se guarda con lo que introdujiste (dominio, dirección IP o número de AS), un hash seudónimo del visitante y, si tienes la sesión iniciada, tu ID de usuario. Estas entradas se conservan hasta un año.
Para prevenir abusos, un segundo registro guarda tu dirección IP completa junto con la entrada y el resultado, y la borra a los 30 días. El contador del límite diario caduca al cabo de un día. Solo el DNS Checker guarda resultados en caché, durante 90 segundos, así que la misma pregunta dentro de ese intervalo recibe la respuesta almacenada. Los detalles están en la sección 7a de la política de privacidad.
Ninguna herramienta contacta con una dirección que introduces, y ninguna presenta un informe en tu nombre. La única excepción a la primera regla es Security Headers, que descarga la página que indicas porque es justo lo que comprueba.
Preguntas frecuentes sobre estas comprobaciones
¿Una confirmación directa fallida significa que el rastreador es falso?
Solo en rastreadores cuyos operadores publican nombres PTR. Para Googlebot, Bingbot, Applebot, YandexBot y Baiduspider, un fallo es una señal clara de falsificación. Para GPTBot, OAI-SearchBot, ClaudeBot, PerplexityBot y DuckDuckBot es lo esperado, porque esos operadores publican listas de direcciones, y lo que cuenta es la lista.
¿Por qué el contacto de abuso difiere de lo que muestra WHOIS?
WHOIS devuelve texto libre y normalmente la asignación más amplia. RDAP devuelve datos estructurados, y la consulta sigue la cadena hasta la asignación más específica. Suele ser un bloque más pequeño del operador más cercano a la máquina, con su propio buzón de abuso, que es el que puede actuar ante un aviso.
¿Una red con muchos informes es mala por definición?
Muchos informes por sí solos no hacen mala a una red. Dos de las redes más densas de los datos son los servicios de escaneo ONYPHE (226,1 informes por dirección) y Censys (265,8). Escanean Internet a propósito. Los informes por dirección muestran dónde se concentra el abuso; su significado sigue dependiendo del contexto del operador.
¿Puedo usar las herramientas gratuitas desde un script?
Cada herramienta del navegador es también un endpoint REST público, 17 en total, bajo /wp-json/ridns/v1, sin clave ni cuenta. Los endpoints comparten el presupuesto diario de las herramientas del navegador, así que un script obtiene 30 comprobaciones al día por dirección IP. Parámetros y respuestas están en la referencia de la Tools API.
Sigue leyendo
- Todas las herramientas gratuitas, sin cuenta
- Los métodos de verificación detrás de las comprobaciones de este artículo
- Guía de exclusión de IP si tu propia dirección está listada
- Webhooks del Honeypot Server para enviar las detecciones a tus propios sistemas
- Productos de ReportedIP para más volumen que el presupuesto gratuito
Todos los valores de base de datos y DNS de este artículo se midieron en producción el 2026-09-20 y llevan esa fecha para poder compararlos con los datos actuales.