El repositorio de la blacklist de ReportedIP ahora se limpia a diario
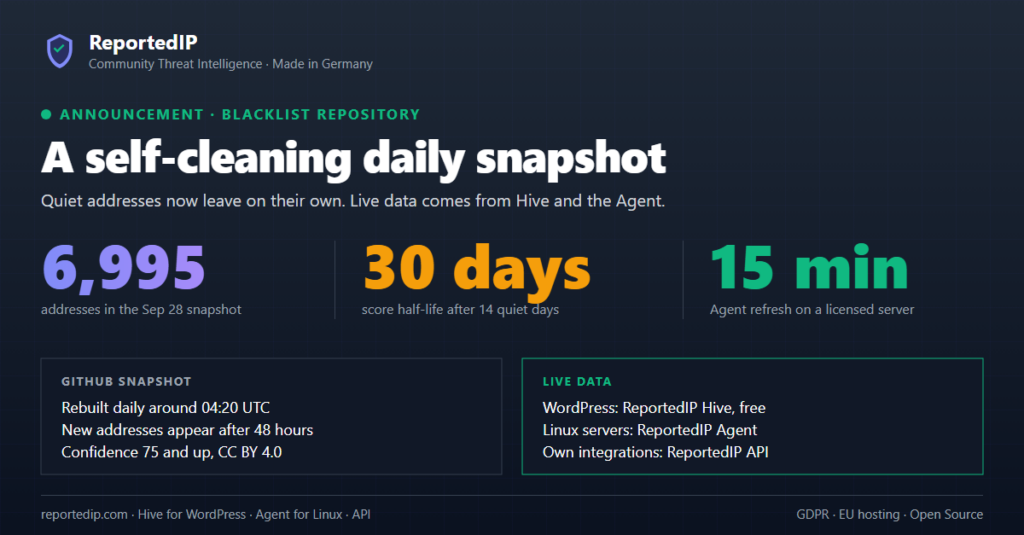
El repositorio público de la blacklist de ReportedIP ahora retira las direcciones que han dejado de atacar. Así, cada instantánea diaria solo contiene IP con actividad reciente y confirmada. La edición del 28 de septiembre de 2026 incluía 6.995 direcciones con un Confidence Score de 75 o más, y la edición diaria regular del 29 de septiembre, 7.180.
Si necesitas datos actuales en lugar de un archivo diario, ReportedIP Hive y el ReportedIP Agent los toman directamente de la red.
¿Qué ha cambiado en el repositorio de la blacklist de ReportedIP?
- Las direcciones salen solas. Dos semanas después del último informe, la puntuación de una dirección se reduce a la mitad cada 30 días. En cuanto baja de 75, la dirección ya no aparece en la siguiente instantánea.
- Los nuevos informes mantienen una dirección en la lista. Cada informe reinicia el periodo de gracia de dos semanas, así que una dirección que sigue atacando conserva su puntuación.
- El README se ha reescrito. Ahora explica desde el principio qué es el repositorio, una instantánea diaria, y qué fuente en directo encaja con cada caso. La sección de formatos describe los archivos exactamente como se generan.
- Cada archivo de lista indica las fuentes en directo. La cabecera de comentarios de cada lista
.txtremite a Hive, al Agent y a la API.
Todo lo demás sigue igual: el repositorio conserva su ubicación, la licencia libre CC BY 4.0, los nombres de archivo, las nueve listas temáticas y los formatos de cortafuegos listos para usar. Dónde descargar los archivos y cómo están estructurados se explica en la documentación de la blacklist.
¿Cómo sale una dirección de la blacklist?
El Confidence Score ya pondera cada informe según su antigüedad. Desde el 28 de septiembre de 2026, además, la puntuación completa baja en cuanto una dirección deja de dar señales. El factor depende solo del tiempo transcurrido desde el informe más reciente:
| Días desde el último informe | Parte de la puntuación que se conserva |
|---|---|
| 0 a 14 | 100 % |
| 44 | 50 % |
| 74 | 25 % |
| 104 | 12,5 % |
Sin un nuevo informe, una dirección con puntuación 90 baja del umbral de inclusión de 75 en unas tres semanas. El mismo descenso se aplica a la lista en directo y a la zona DNSBL, tal como recoge el changelog de la API. El cálculo completo, incluida la diversidad de informantes y las pruebas de los honeypots, está documentado en Confidence Score. Si una dirección aparece por error, la solicitud de exclusión la retira sin esperar al descenso.
¿Por qué una instantánea diaria de la blacklist no protege en directo?
El repositorio se reconstruye una vez al día, hacia las 04:20 UTC. Una dirección entra en los archivos 48 horas después de su primer informe. Por eso un atacante que ha aparecido hoy aún no figura en ellos, por alta que sea su puntuación. Después sigue en ellos mientras su puntuación sea de 75 o más, aunque continúe atacando. El 29 de septiembre de 2026, la lista en directo desde una puntuación de 75 contenía 12.545 direcciones, y la instantánea del mismo día, 7.180. Hasta entonces, el informe más reciente de una dirección tenía que tener 48 horas, así que faltaban los atacantes todavía activos. Desde la exportación del 30 de septiembre de 2026 cuenta el primer informe: una prueba en seco el 29 de septiembre dio 12.514 IP con el filtro nuevo, frente a 6.934 con el anterior.
La instantánea encaja bien en investigación, un laboratorio, una importación puntual o un cortafuegos sin acceso a la API, y mal en todo lo que deba bloquear el tráfico del día. Cómo la lista superó las 30.000 entradas y por qué hoy es más pequeña se explica en el informe de las 30.000 IP.
¿Qué fuentes en directo sustituyen a la instantánea diaria?
| Proteges | Usa | Lo que obtienes además de la instantánea |
|---|---|---|
| Un sitio WordPress | ReportedIP Hive, gratis | Consultas de reputación en tiempo real, 16 sensores de detección, un cortafuegos de aplicaciones web y cuatro métodos de 2FA |
| Un servidor Linux | ReportedIP Agent | La lista de la comunidad en ipset o nftables cada 15 minutos, más detección en tus propios registros |
| Tu propio cortafuegos o script | ReportedIP API | Una comprobación por dirección en tiempo real y la lista actual con soporte de ETag |
Hive comprueba cada visitante contra la red
Hive funciona dentro de WordPress. Con una cuenta gratuita en reportedip.com, su modo Community Network consulta en tiempo real las direcciones que visitan el sitio en lugar de esperar al archivo de mañana. Sus 16 sensores comunican a la red los ataques que recibe tu sitio. El plugin es gratuito y tiene licencia GPL-2.0.
El Agent mantiene al día los sets del kernel
El Agent es un único binario estático para servidores con web, correo, FTP y DNS. A partir del plan Professional, descarga la lista cada 15 minutos, la reparte en cinco sets por servicio (ssh, mail, web, ftp y edge) y los sustituye de forma atómica. Además lee tus propios registros y bloquea lo que nadie ha informado todavía. Un servidor está incluido a partir del plan Professional, y la instalación se describe en la documentación del Agent.
La API ofrece comprobaciones individuales y listas
GET /check responde para una dirección en tiempo real y es gratuito hasta 1.000 comprobaciones al día. GET /blacklist devuelve la lista actual sin el retraso de 48 horas a partir del plan Contributor, y una petición condicional con ETag no cuesta nada mientras la lista no cambie. Una integración de cortafuegos propia con la API se describe en Bloqueo a nivel de red.
Preguntas frecuentes
¿Por qué una dirección ya no está en el repositorio de la blacklist?
Su Confidence Score ha bajado de 75, casi siempre porque nadie la ha informado en varias semanas. Dos semanas después del informe más reciente, la puntuación se reduce a la mitad cada 30 días. Si nuevos informes la devuelven a 75, regresa con la siguiente instantánea diaria. La espera de 48 horas solo se aplica a su primer informe.
¿Con qué frecuencia se actualiza el repositorio de la blacklist?
El repositorio se reconstruye una vez al día, hacia las 04:20 UTC, así que descargarlo más a menudo no aporta nada. Cada edición solo contiene direcciones cuyo primer informe tiene al menos 48 horas. Para datos de hace pocos minutos, usa ReportedIP Hive en WordPress, el ReportedIP Agent en servidores Linux o la API.
¿Sigue siendo gratuito el repositorio de la blacklist?
Los archivos siguen siendo gratuitos para uso privado y comercial bajo la licencia CC BY 4.0, siempre que cites a ReportedIP. Las comprobaciones individuales en directo a través de la API son gratuitas hasta 1.000 al día, y la lista actual sin el retraso de 48 horas está disponible a partir del plan Contributor.