Le dépôt de la blacklist ReportedIP se nettoie désormais chaque jour
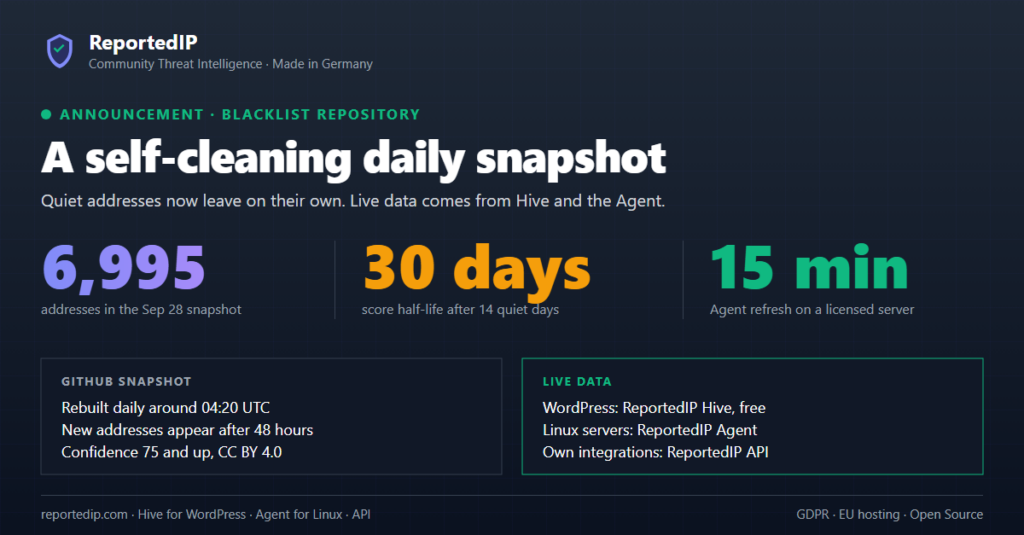
Le dépôt public de la blacklist ReportedIP retire désormais les adresses qui ont cessé d’attaquer. Chaque instantané quotidien ne contient donc que des IP à l’activité récente et confirmée. L’édition du 28 septembre 2026 comptait 6 995 adresses avec un Confidence Score de 75 ou plus, et l’édition quotidienne régulière du 29 septembre en comptait 7 180.
Pour des données actuelles plutôt qu’un fichier quotidien, ReportedIP Hive et le ReportedIP Agent les prennent directement dans le réseau.
Qu’est-ce qui change dans le dépôt de la blacklist ReportedIP ?
- Les adresses sortent d’elles-mêmes. Deux semaines après le dernier rapport, le score d’une adresse est divisé par deux tous les 30 jours. Dès qu’il passe sous 75, l’adresse disparaît de l’instantané suivant.
- Les nouveaux rapports maintiennent une adresse sur la liste. Chaque rapport relance le délai de grâce de deux semaines, une adresse qui continue d’attaquer garde donc son score.
- Le README a été réécrit. Il indique dès le début ce qu’est le dépôt, un instantané quotidien, et quelle source en direct convient à quel usage. La section sur les formats décrit les fichiers exactement tels qu’ils sont générés.
- Chaque fichier de liste indique les sources en direct. L’en-tête de commentaire de chaque liste
.txtrenvoie vers Hive, l’Agent et l’API.
Tout le reste ne change pas : le dépôt garde son emplacement, la licence libre CC BY 4.0, les noms de fichiers, les neuf listes thématiques et les formats de pare-feu prêts à l’emploi. Où télécharger les fichiers et comment ils sont structurés est expliqué dans la documentation de la blacklist.
Comment une adresse quitte-t-elle la blacklist ?
Le Confidence Score pondère déjà chaque rapport selon son âge. Depuis le 28 septembre 2026, le score entier baisse en plus dès qu’une adresse devient silencieuse. Le facteur dépend uniquement du temps écoulé depuis le rapport le plus récent :
| Jours depuis le dernier rapport | Part du score conservée |
|---|---|
| 0 à 14 | 100 % |
| 44 | 50 % |
| 74 | 25 % |
| 104 | 12,5 % |
Sans nouveau rapport, une adresse notée 90 passe sous le seuil d’inscription de 75 en trois semaines environ. La même décroissance s’applique à la liste en direct et à la zone DNSBL, comme l’indique le changelog de l’API. Le calcul complet, y compris la diversité des signalants et les preuves des honeypots, est documenté sous Confidence Score. Si une adresse est listée à tort, la demande de retrait la supprime sans attendre la décroissance.
Pourquoi un instantané quotidien de la blacklist ne protège-t-il pas en direct ?
Le dépôt est reconstruit une fois par jour, vers 04:20 UTC. Une adresse entre dans les fichiers 48 heures après son premier rapport. Un attaquant apparu aujourd’hui n’y figure donc pas encore, quel que soit son score. Elle y reste ensuite tant que son score est de 75 ou plus, même si elle continue d’attaquer. Le 29 septembre 2026, la liste en direct à partir d’un score de 75 contenait 12 545 adresses, l’instantané du même jour 7 180. Jusque-là, le rapport le plus récent d’une adresse devait dater de 48 heures, si bien que les attaquants encore actifs manquaient. À partir de l’export du 30 septembre 2026, c’est le premier rapport qui compte : un essai à blanc le 29 septembre a donné 12 514 IP avec le nouveau filtre, contre 6 934 avec l’ancien.
L’instantané convient bien à la recherche, à un laboratoire, à un import ponctuel ou à un pare-feu sans accès à l’API, et mal à tout ce qui doit bloquer le trafic du jour. Comment la liste a dépassé 30 000 entrées et pourquoi elle est plus petite aujourd’hui est expliqué dans le rapport sur les 30 000 IP.
Quelles sources en direct remplacent l’instantané quotidien ?
| Vous protégez | Utilisez | Ce que vous obtenez en plus de l’instantané |
|---|---|---|
| Un site WordPress | ReportedIP Hive, gratuit | Des vérifications de réputation en temps réel, 16 capteurs de détection, un pare-feu applicatif web et quatre méthodes de 2FA |
| Un serveur Linux | ReportedIP Agent | La liste communautaire dans ipset ou nftables toutes les 15 minutes, plus la détection dans vos propres journaux |
| Votre propre pare-feu ou script | ReportedIP API | Une vérification par adresse en temps réel et la liste actuelle avec prise en charge d’ETag |
Hive vérifie chaque visiteur auprès du réseau
Hive fonctionne dans WordPress. Avec un compte gratuit sur reportedip.com, son mode Community Network interroge en temps réel les adresses qui visitent le site au lieu d’attendre le fichier du lendemain. Ses 16 capteurs signalent au réseau les attaques que votre site subit. Le plugin est gratuit et sous licence GPL-2.0.
L’Agent maintient les sets du noyau à jour
L’Agent est un binaire statique unique pour les hôtes qui font tourner web, mail, FTP et DNS. À partir du plan Professional, il récupère la liste toutes les 15 minutes, la répartit en cinq sets par service (ssh, mail, web, ftp et edge) et les remplace de façon atomique. Il lit aussi vos propres journaux et bannit ce que personne n’a encore signalé. Un serveur est inclus à partir du plan Professional, l’installation est décrite dans la documentation de l’Agent.
L’API fournit des vérifications unitaires et des listes
GET /check répond pour une adresse en temps réel et reste gratuit jusqu’à 1 000 vérifications par jour. GET /blacklist renvoie la liste actuelle sans le délai de 48 heures à partir du plan Contributor, et une requête conditionnelle avec ETag ne coûte rien tant que la liste n’a pas changé. Une intégration de pare-feu faite maison avec l’API est décrite dans Blocage au niveau du réseau.
Questions fréquentes
Pourquoi une adresse ne figure-t-elle plus dans le dépôt de la blacklist ?
Son Confidence Score est passé sous 75, le plus souvent parce que personne ne l’a signalée depuis plusieurs semaines. Deux semaines après le rapport le plus récent, le score est divisé par deux tous les 30 jours. Si de nouveaux rapports la ramènent à 75, elle revient avec l’instantané quotidien suivant. Le délai de 48 heures ne s’applique qu’à son premier rapport.
À quelle fréquence le dépôt de la blacklist est-il mis à jour ?
Le dépôt est reconstruit une fois par jour, vers 04:20 UTC, le récupérer plus souvent n’apporte donc rien. Chaque édition ne contient que des adresses dont le premier rapport date d’au moins 48 heures. Pour des données vieilles de quelques minutes, utilisez ReportedIP Hive sous WordPress, le ReportedIP Agent sur les serveurs Linux ou l’API.
Le dépôt de la blacklist reste-t-il gratuit ?
Les fichiers restent gratuits pour un usage privé et commercial sous la licence CC BY 4.0, à condition de citer ReportedIP. Les vérifications unitaires en direct via l’API sont gratuites jusqu’à 1 000 par jour, et la liste actuelle sans le délai de 48 heures est disponible à partir du plan Contributor.