La blacklist ReportedIP a dépassé 30 000 IP malveillantes en septembre 2026
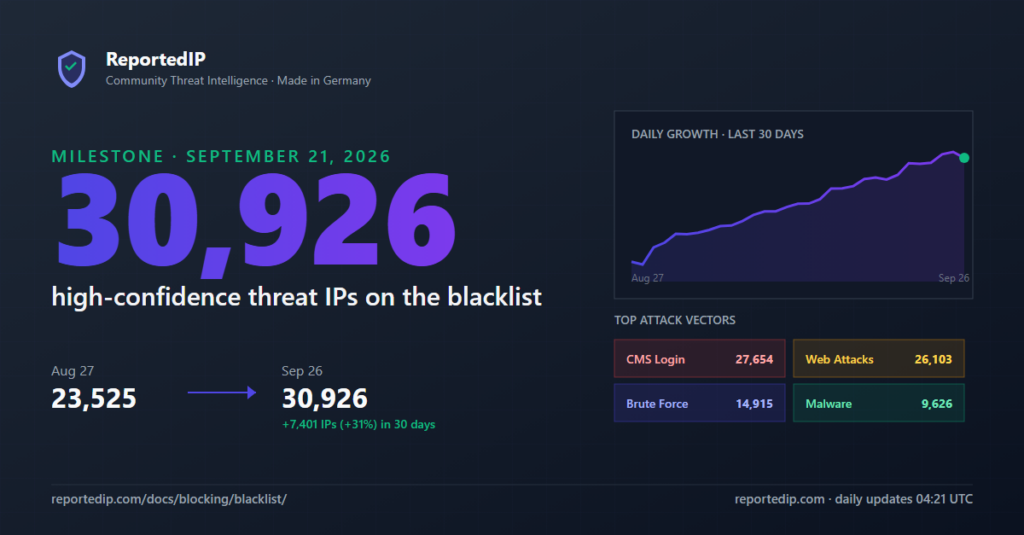
Le 21 septembre 2026, l’export quotidien de la blacklist ReportedIP a dépassé pour la première fois 30 000 IP malveillantes avec un score de confiance de 75 ou plus, et il comptait 30 926 entrées le 26 septembre. Depuis une modification du calcul le 28 septembre, les adresses qui cessent d’attaquer en sortent, et le même export listait 7 180 IP le 29 septembre.
La liste est téléchargeable gratuitement en TXT, JSON et CSV et elle est reconstruite une fois par jour vers 04:20 UTC. Les formats, les sommes de contrôle et l’emplacement de téléchargement sont décrits sur la page de documentation de la blacklist.
Comment la blacklist ReportedIP est-elle passée de 20 000 à 30 000 IP ?
Tous les chiffres de cet article proviennent de l’export quotidien, c’est-à-dire des fichiers publiés au téléchargement. Jusqu’au 29 septembre 2026, une adresse figurait dans cet export lorsque son score de confiance atteignait 75 ou plus, qu’elle n’était pas sur la whitelist et que son signalement le plus récent datait d’au moins 48 heures. Depuis l’export du 30 septembre, les 48 heures comptent à partir de son premier signalement. L’export a dépassé 20 000 pour la première fois le 27 juillet 2026, puis 30 000 huit semaines plus tard.
| Date | IP dans l’export quotidien | Événement |
|---|---|---|
| 27 juillet 2026 | 20 289 | Premier export au-dessus de 20 000 |
| 27 août 2026 | 23 525 | Début des 30 derniers jours avant cet article |
| 21 septembre 2026 | 30 547 | Premier export au-dessus de 30 000 |
| 26 septembre 2026 | 30 926 | Publication de cet article |
| 29 septembre 2026 | 7 180 | Premier export quotidien avec décroissance pour inactivité |
Au cours des 30 jours précédant le 26 septembre, l’export a gagné 7 401 IP, soit 31 %. Par rapport au 27 juillet, il comptait 10 637 IP de plus. La croissance n’a pas été régulière : entre le 25 et le 26 septembre, la liste est passée de 31 355 à 30 926 entrées, et le 26 septembre, 7 174 autres adresses au-dessus du seuil se trouvaient encore dans la fenêtre de 48 heures et n’étaient visibles que par l’API en direct.
Quelles attaques les IP listées ont-elles menées ?
Chaque IP listée a été signalée par le Community Network pour de vraies attaques. L’export répartit les adresses en neuf listes thématiques, et une même adresse peut figurer dans plusieurs d’entre elles.
| Liste thématique | IP listées (28 juil. 2026) | IP listées (26 sept. 2026) | IP listées (29 sept. 2026) |
|---|---|---|---|
| Attaques de connexion CMS | 17 938 | 27 654 | 6 944 |
| Attaques web (SQLi, XSS, path traversal) | 16 541 | 26 103 | 6 758 |
| Brute force | 9 877 | 14 915 | 3 017 |
| Distribution de malware | 7 636 | 9 626 | 2 045 |
| Infrastructure malveillante | 3 744 | 4 754 | 505 |
| Activité liée à des APT | 1 981 | 2 533 | 750 |
| DDoS | 1 991 | 2 425 | 256 |
| Spam | 800 | 1 347 | 239 |
| Fraude | 610 | 901 | 235 |
Le 26 septembre, les catégories totalisaient 90 258 entrées pour 30 926 adresses uniques : une IP listée apparaissait donc en moyenne dans 2,9 des neuf listes. Un attaquant qui force aujourd’hui une page de connexion cherche souvent demain des points d’injection sur le même site.
Le 26 septembre, 89,4 % des IP listées visaient des pages de connexion CMS, contre 87,7 % le 28 juillet. Dans l’export plus réduit du 29 septembre, la part atteint 96,7 %. Deviner des mots de passe sur des formulaires de connexion est catalogué comme MITRE ATT&CK T1110, et WordPress absorbe l’essentiel de ce trafic. Le 25 septembre à lui seul, le réseau a reçu 26 895 signalements d’attaques provenant de 9 620 IP distinctes, contre 16 133 signalements le 27 juillet. Notre rapport d’attaques WordPress de mai à juillet 2026 détaille les vecteurs.
Pourquoi la blacklist compte-t-elle aujourd’hui moins de 30 000 IP ?
Depuis le 28 septembre 2026, le score d’une adresse qui reste silencieuse décroît jusqu’à zéro. Deux semaines après son signalement le plus récent, le score de confiance entier commence à diminuer de moitié tous les 30 jours. Une adresse notée 90 passe sous le seuil d’inscription de 75 en trois semaines environ sans nouveau signalement. Avant ce changement, des adresses qui n’attaquaient plus pouvaient rester sur la liste pendant des semaines.
Le premier export quotidien sous la nouvelle règle contenait 7 180 IP. La liste en direct à la confiance 75, sans délai de 48 heures, comptait 12 545 adresses le 29 septembre, dont 4 173 avec un score de 90 ou plus. Le volume d’attaques n’a pas baissé : le 28 septembre, le réseau a enregistré 32 042 signalements provenant de 11 156 IP distinctes. Ce qui a changé, c’est que chaque adresse listée a été signalée assez récemment pour garder un score de 75 ou plus. Une partie de la baisse venait aussi du filtre d’export de l’époque, qui écartait toute adresse signalée dans les 48 heures précédentes, y compris des attaquants encore actifs. Avec le filtre appliqué à partir du 30 septembre, un essai à blanc le 29 septembre a donné 12 514 IP au lieu de 6 934.
Le cap des 30 000 décrit donc la liste telle qu’elle était notée en septembre 2026. De nouveaux signalements font remonter une adresse, et dès qu’elle revient à 75, elle réapparaît dans l’export quotidien suivant. Le délai de 48 heures ne s’applique qu’à son premier signalement. Le total remontera donc avec les prochaines vagues d’attaques. Le changement est expliqué dans l’annonce de la blacklist autonettoyante et dans le changelog de l’API.
Comment une IP arrive-t-elle sur la blacklist ?
Le flux est généré automatiquement à partir des signalements de la communauté, sans sélection manuelle. Une adresse n’est retenue que si toutes ces conditions sont remplies :
- Score de confiance de 75 ou plus, calculé à partir du volume de signalements, de la diversité des rapporteurs, de leur fraîcheur et de la gravité de la menace
- Délai de 48 heures : une adresse entre dans les fichiers publiés 48 heures après son premier signalement et y reste tant que son score est de 75 ou plus (jusqu’au 29 septembre 2026, le délai comptait à partir de son signalement le plus récent)
- Filtre de whitelist : les robots d’indexation connus, les services de supervision et les infrastructures légitimes n’entrent jamais dans le flux
- Décroissance pour inactivité : deux semaines après le dernier signalement, le score commence à baisser, et l’adresse sort de la liste sous 75
Le calcul complet est documenté sous score de confiance. Les opérateurs qui ont nettoyé un hôte compromis peuvent utiliser le formulaire de délistage IP sans attendre la décroissance.
Comment utiliser la blacklist sur votre serveur ?
Le téléchargement fournit des formats prêts à l’emploi à côté des données brutes : formats/nginx-deny.conf pour Nginx, formats/apache-htaccess.txt pour Apache et formats/iptables.sh pour le blocage au niveau du pare-feu. Pour ipset, nftables, IPv6 et les WAF cloud, le guide de blocage réseau propose un script de synchronisation avec prise en charge d’ETag et un contrôle de cohérence qui refuse de charger une liste tronquée.
Les sites WordPress reçoivent les mêmes données sans synchronisation manuelle : le plugin ReportedIP Hive, gratuit, vérifie les IP des visiteurs auprès du réseau en direct, bloque les attaquants connus en temps réel et signale les nouvelles attaques. Les serveurs Linux hors WordPress peuvent utiliser le ReportedIP Agent, qui charge la liste dans le pare-feu du noyau toutes les 15 minutes et reste ouvert aux testeurs avec des licences serveur gratuites. Pour une installation manuelle avec ipset, nftables et fail2ban, consultez notre guide pour protéger un serveur web.
Questions fréquentes
Pourquoi la blacklist compte-t-elle désormais moins de 30 000 IP ?
Les adresses qui cessent d’attaquer quittent désormais la liste d’elles-mêmes. Depuis le 28 septembre 2026, un score diminue de moitié tous les 30 jours dès que deux semaines se sont écoulées sans signalement. L’export quotidien est tombé à 7 180 IP le 29 septembre, alors que le nombre de signalements entrants continuait d’augmenter. Avec le filtre d’export appliqué à partir du 30 septembre, un essai à blanc a donné 12 514 IP.
À quelle fréquence la blacklist est-elle mise à jour ?
Les fichiers téléchargeables sont reconstruits une fois par jour, vers 04:20 UTC. Chaque génération recrée les 18 fichiers, dont les neuf listes thématiques, les formats pour serveur et un fichier de métadonnées avec des sommes de contrôle SHA-256. Pour des données vieilles de quelques minutes plutôt que d’un jour, utilisez Hive, l’Agent ou l’API.
La blacklist est-elle gratuite ?
Les fichiers publiés sont libres d’usage commercial et privé sous licence CC BY 4.0. Les données en direct, sans délai de 48 heures, passent par l’API ReportedIP : les vérifications unitaires sont gratuites jusqu’à 1 000 par jour, et la liste actuelle est disponible à partir du plan Contributor.
Comment une IP est-elle retirée de la liste ?
Le retrait se fait de deux façons. Automatiquement, lorsque le score descend sous 75 parce que personne ne signale l’adresse pendant plusieurs semaines. Ou par une demande de délistage, une fois que l’opérateur a corrigé la compromission ; l’adresse est alors retirée sans attendre la décroissance.
Récupérer la liste, rejoindre le réseau
- Télécharger la blacklist et lire la description des formats
- La charger dans ipset, nftables ou un WAF cloud
- Obtenir Hive pour WordPress