ReportedIP-Blacklist überschritt im September 2026 die Marke von 30.000 Bedrohungs-IPs
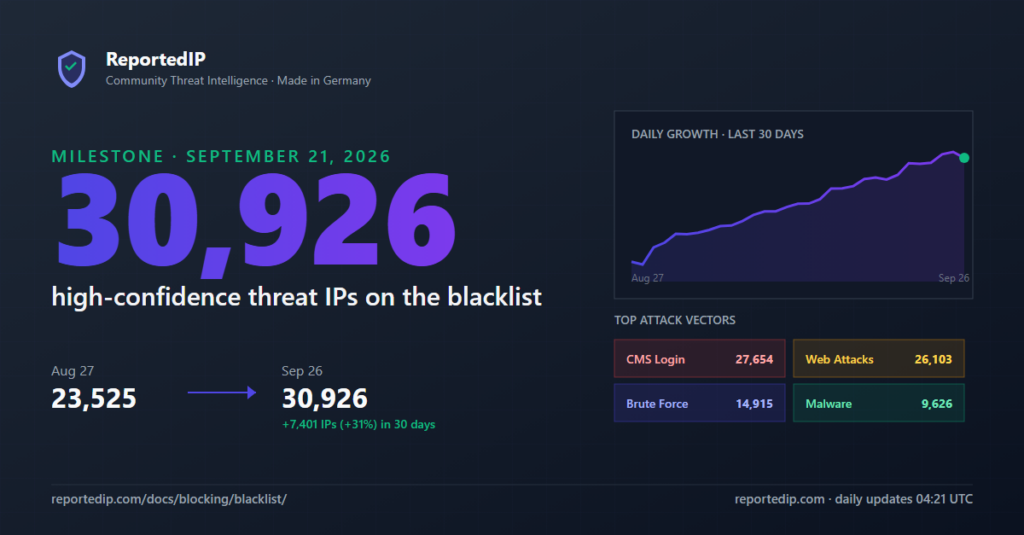
Am 21. September 2026 lag der tägliche Export der ReportedIP-Blacklist zum ersten Mal über 30.000 Bedrohungs-IPs mit einem Confidence Score von 75 oder mehr, am 26. September waren es 30.926 Einträge. Seit einer Änderung der Bewertung am 28. September fallen Adressen heraus, die nicht mehr angreifen, und derselbe Export enthielt am 29. September 7.180 IPs.
Die Liste steht als TXT, JSON und CSV kostenlos zum Download bereit und wird einmal täglich gegen 04:20 UTC neu erzeugt. Formate, Prüfsummen und der Ablageort sind auf der Dokumentationsseite zur Blacklist beschrieben.
Wie ist die ReportedIP-Blacklist von 20.000 auf 30.000 IPs gewachsen?
Alle Zahlen in diesem Beitrag stammen aus dem täglichen Export, also aus denselben Dateien, die zum Download veröffentlicht werden. Bis zum 29. September 2026 stand eine Adresse in diesem Export, wenn ihr Confidence Score bei 75 oder höher lag, sie nicht auf der Whitelist stand und ihre letzte Meldung mindestens 48 Stunden alt war. Seit dem Export vom 30. September zählen die 48 Stunden ab ihrer ersten Meldung. Über 20.000 lag der Export erstmals am 27. Juli 2026, über 30.000 acht Wochen später.
| Datum | IPs im täglichen Export | Ereignis |
|---|---|---|
| 27. Juli 2026 | 20.289 | Erster Export über 20.000 |
| 27. August 2026 | 23.525 | Beginn der letzten 30 Tage vor diesem Beitrag |
| 21. September 2026 | 30.547 | Erster Export über 30.000 |
| 26. September 2026 | 30.926 | Veröffentlichung dieses Beitrags |
| 29. September 2026 | 7.180 | Erster täglicher Export mit Inaktivitätsabbau |
In den 30 Tagen vor dem 26. September wuchs der Export um 7.401 IPs, ein Plus von 31 %. Gegenüber dem 27. Juli waren 10.637 IPs hinzugekommen. Das Wachstum verlief nicht gleichmäßig: Vom 25. auf den 26. September schrumpfte die Liste von 31.355 auf 30.926 Einträge, und am 26. September lagen weitere 7.174 Adressen über der Schwelle noch im 48-Stunden-Fenster und waren nur über die Live-API sichtbar.
Welche Angriffe stecken hinter den gelisteten IPs?
Jede gelistete IP wurde vom Community Network für echte Angriffe gemeldet. Der Export teilt die Adressen auf neun thematische Listen auf, und eine Adresse kann in mehreren davon stehen.
| Thematische Liste | Gelistete IPs (28. Juli 2026) | Gelistete IPs (26. Sept. 2026) | Gelistete IPs (29. Sept. 2026) |
|---|---|---|---|
| CMS-Login-Angriffe | 17.938 | 27.654 | 6.944 |
| Web-Angriffe (SQLi, XSS, Path Traversal) | 16.541 | 26.103 | 6.758 |
| Brute Force | 9.877 | 14.915 | 3.017 |
| Malware-Verbreitung | 7.636 | 9.626 | 2.045 |
| Bösartige Infrastruktur | 3.744 | 4.754 | 505 |
| APT-nahe Aktivität | 1.981 | 2.533 | 750 |
| DDoS | 1.991 | 2.425 | 256 |
| Spam | 800 | 1.347 | 239 |
| Betrug | 610 | 901 | 235 |
Am 26. September summierten sich die Kategoriezahlen auf 90.258 Einträge über 30.926 eindeutige Adressen, eine gelistete IP stand also im Schnitt in 2,9 der neun Listen. Wer heute einen Login per Brute Force angreift, sucht auf derselben Site morgen oft nach Injection-Lücken.
89,4 % der gelisteten IPs zielten am 26. September auf CMS-Login-Seiten, am 28. Juli waren es 87,7 %. Im kleineren Export vom 29. September liegt der Anteil bei 96,7 %. Das Erraten von Passwörtern an Web-Logins ist als MITRE ATT&CK T1110 katalogisiert, und WordPress fängt den größten Teil dieses Verkehrs ab. Allein am 25. September gingen im Netzwerk 26.895 Angriffsmeldungen von 9.620 verschiedenen IPs ein, am 27. Juli waren es 16.133 Meldungen. Unser WordPress Attack Report für Mai bis Juli 2026 schlüsselt die Angriffswege auf.
Warum enthält die Blacklist heute weniger als 30.000 IPs?
Seit dem 28. September 2026 sinkt der Score einer Adresse, die ruhig bleibt, bis auf null. Zwei Wochen nach ihrer letzten Meldung beginnt sich der gesamte Confidence Score alle 30 Tage zu halbieren. Eine Adresse mit Score 90 fällt ohne neue Meldung innerhalb von etwa drei Wochen unter die Aufnahmeschwelle von 75. Vor dieser Änderung konnten Adressen, die längst nicht mehr angriffen, wochenlang auf der Liste bleiben.
Der erste tägliche Export nach der neuen Regel enthielt 7.180 IPs. Die Live-Liste bei Confidence 75, die ohne 48-Stunden-Verzögerung arbeitet, umfasste am 29. September 12.545 Adressen, 4.173 davon mit einem Score von 90 oder mehr. Die Zahl der Angriffe ist nicht gesunken: Am 28. September verzeichnete das Netzwerk 32.042 Meldungen von 11.156 verschiedenen IPs. Geändert hat sich, dass jede gelistete Adresse vor kurzem genug gemeldet wurde, um noch bei 75 oder höher zu liegen. Ein Teil des Rückgangs lag außerdem am damaligen Exportfilter, der jede in den letzten 48 Stunden gemeldete Adresse wegließ, auch Angreifer, die noch aktiv waren. Mit dem Filter, der ab dem 30. September gilt, ergab ein Probelauf am 29. September 12.514 IPs statt 6.934.
Die Marke von 30.000 beschreibt die Liste also so, wie sie im September 2026 bewertet wurde. Neue Meldungen heben eine Adresse wieder an, und liegt sie wieder bei 75, kehrt sie mit dem nächsten Tagesexport zurück. Die Wartezeit von 48 Stunden gilt nur für ihre erste Meldung. Die Zahl steigt bei neuen Angriffswellen also wieder. Die Änderung ist in der Ankündigung zur selbstreinigenden Blacklist und im API-Changelog erklärt.
Wie kommt eine IP auf die Blacklist?
Der Feed entsteht automatisch aus den Meldungen der Community, ohne manuelle Auswahl. Eine Adresse wird nur aufgenommen, wenn alle diese Bedingungen erfüllt sind:
- Confidence Score von 75 oder mehr, berechnet aus Meldungsmenge, Vielfalt der Melder, Aktualität und Schwere der Bedrohung
- 48 Stunden Verzögerung: Eine Adresse kommt 48 Stunden nach ihrer ersten Meldung in die veröffentlichten Dateien und bleibt, solange ihr Score bei 75 oder höher liegt (bis zum 29. September 2026 zählte die Verzögerung ab ihrer letzten Meldung)
- Whitelist-Filter: Bekannte Crawler, Monitoring-Dienste und legitime Infrastruktur gelangen nie in den Feed
- Inaktivitätsabbau: Zwei Wochen nach der letzten Meldung beginnt der Score zu sinken, unter 75 verlässt die Adresse die Liste
Die vollständige Berechnung ist unter Confidence Score dokumentiert. Betreiber, die einen kompromittierten Host bereinigt haben, nutzen das Formular zum IP-Delisting, ohne auf den Abbau zu warten.
Wie setzen Sie die Blacklist auf Ihrem Server ein?
Der Download enthält neben den Rohdaten fertige Formate: formats/nginx-deny.conf für Nginx, formats/apache-htaccess.txt für Apache und formats/iptables.sh für das Blocken auf Firewall-Ebene. Für ipset, nftables, IPv6 und Cloud-WAFs bietet die Anleitung zum Blocken auf Netzwerkebene ein Sync-Skript mit ETag-Unterstützung und einer Plausibilitätsprüfung, die eine abgeschnittene Liste nicht lädt.
WordPress-Sites bekommen dieselben Daten ohne manuelles Synchronisieren: Das kostenlose Plugin ReportedIP Hive prüft Besucher-IPs gegen das Live-Netzwerk, blockt bekannte Angreifer in Echtzeit und meldet neue Angriffe zurück. Linux-Server außerhalb von WordPress können den ReportedIP Agent nutzen, der die Liste alle 15 Minuten in die Kernel-Firewall lädt und mit kostenlosen Serverlizenzen für Tester offen ist. Für eine manuelle Einrichtung mit ipset, nftables und fail2ban lesen Sie unsere Anleitung zum Schutz eines Webservers.
Häufige Fragen
Warum enthält die Blacklist jetzt weniger als 30.000 IPs?
Adressen, die nicht mehr angreifen, verlassen die Liste inzwischen von selbst. Seit dem 28. September 2026 halbiert sich ein Score alle 30 Tage, sobald zwei Wochen ohne Meldung vergangen sind. Der tägliche Export fiel am 29. September auf 7.180 IPs, während die Zahl der eingehenden Meldungen weiter stieg. Mit dem Exportfilter, der ab dem 30. September gilt, ergab ein Probelauf 12.514 IPs.
Wie oft wird die Blacklist aktualisiert?
Die Download-Dateien werden einmal täglich gegen 04:20 UTC neu erzeugt. Jeder Lauf baut alle 18 Dateien neu, darunter die neun thematischen Listen, die Serverformate und eine Metadatei mit SHA-256-Prüfsummen. Wer Daten braucht, die Minuten statt einen Tag alt sind, nutzt Hive, den Agent oder die API.
Ist die Blacklist kostenlos nutzbar?
Die veröffentlichten Dateien sind unter der Lizenz CC BY 4.0 für kommerzielle und private Nutzung frei. Live-Daten ohne 48-Stunden-Verzögerung liefert die ReportedIP API: Einzelprüfungen sind bis 1.000 pro Tag kostenlos, die aktuelle Liste gibt es ab dem Tarif Contributor.
Wie wird eine IP von der Liste entfernt?
Eine Entfernung geschieht auf zwei Wegen. Automatisch, wenn der Score unter 75 sinkt, weil die Adresse mehrere Wochen lang niemand meldet. Oder über einen Delisting-Antrag, nachdem der Betreiber die Kompromittierung behoben hat; das entfernt die Adresse, ohne auf den Abbau zu warten.
Liste holen, Netzwerk beitreten
- Blacklist herunterladen und die Formatbeschreibung lesen
- In ipset laden, alternativ in nftables oder eine Cloud-WAF
- Hive für WordPress holen