Angriffserkennung in WordPress: die 16 Sensoren von ReportedIP Hive
Die Angriffserkennung für WordPress in ReportedIP Hive beruht auf 16 Sensoren, die Anmeldungen, Kommentare, XML-RPC, die REST-API, 404-Aufrufe, Registrierungen und Formulare überwachen, jeder auf sein eigenes Signal. Alle 16 sind im kostenlosen Tarif enthalten und laufen ohne externe Verbindung, eine frische Installation ist also ab der ersten Anfrage überwacht.
Diese Anleitung nennt jeden Sensor mit dem Angriff, den er erkennt, zeigt, wo Sie ihn einstellen, und erklärt, wie aus einer verdächtigen Anfrage eine Sperre wird, ohne echte Besucher oder Suchmaschinen auszusperren.
Wie funktionieren Sensoren zur Angriffserkennung in WordPress?
Die meisten Sensoren zählen Ereignisse je IP-Adresse über ein kurzes, gleitendes Zeitfenster. Ein falsches Passwort, ein als Spam erkannter Kommentar oder der Aufruf einer Seite, die es nicht gibt, erhöht den Zähler der Adresse, von der er kam. Überschreitet eine Adresse die Grenze eines Sensors, bremst Hive sie zuerst aus, sperrt sie dann und meldet sie im Community-Netzwerk anonymisiert an das gemeinsame Netzwerk.
Einige Sensoren zählen gar nicht, sondern beurteilen eine einzelne Anfrage: Die Firewall liest ihren Inhalt, die Bot-Verifizierung prüft, ob ein Crawler der ist, für den er sich ausgibt, und der Formular-Ausführungsnachweis fragt, ob das Formular je in einem Browser dargestellt wurde. Das Erraten von Passwörtern, das MITRE ATT&CK als Brute Force (T1110) führt, ist nur einer der abgedeckten Angriffe.
Die 16 Sensoren und was jeder erkennt
Die Namen in der zweiten Spalte sind die Einstellungen auf der Seite Schutz, die letzte Spalte nennt die Karte, in der die Einstellung liegt.
| # | Sensor | Was er erkennt | Karte |
|---|---|---|---|
| 1 | Fehlgeschlagene Logins überwachen | Wiederholt falsche Passwörter von einer Adresse | Erkennung & Schwellwerte |
| 2 | Schwelle für Password-Spraying | Viele verschiedene Benutzernamen von einer Adresse | Erkennung & Schwellwerte |
| 3 | Kommentar-Spam überwachen | Spam-Kommentare von einer Adresse, einschließlich Treffern im unsichtbaren Kommentar-Honeypot | Erkennung & Schwellwerte |
| 4 | XML-RPC-Missbrauch überwachen | Passwortraten und Pingback-Missbrauch über XML-RPC | Erkennung & Schwellwerte |
| 5 | Anwendungspasswörter überwachen | Basic-Auth-Versuche, die die Zwei-Faktor-Anmeldung umgehen wollen | Erkennung & Schwellwerte |
| 6 | REST-API-Lastspitzen überwachen | Anfragefluten gegen die REST-API, mit strengeren Grenzen für sensible Routen | Erkennung & Schwellwerte |
| 7 | Benutzer-Enumeration blockieren | Versuche, Benutzernamen auszulesen, und Login-Fehler, die einen Namen bestätigen würden | Erkennung & Schwellwerte |
| 8 | 404-Scans überwachen | Scanner, die nach Dateien und Plugins suchen, zusammen mit „Köderpfade blockieren“ | Erkennung & Schwellwerte, Firewall & Bots |
| 9 | Firewall aktiviert | SQL-Injection, Cross-Site-Scripting, Path Traversal und Command Injection | Firewall & Bots |
| 10 | Bot-Verifizierung | Crawler, die den User-Agent von Googlebot, Bingbot oder einer anderen Suchmaschine fälschen | Firewall & Bots |
| 11 | Registrierungsregeln | Wegwerf-Maildomains, verbotene Benutzernamen und Registrierungsfluten | Registrierungsregeln |
| 12 | Formular-Ausführungsnachweis | Formulareingaben von Bots, die das Formular nie dargestellt haben | Formularschutz |
| 13 | Community-Bedrohungsprüfung bei Formularen | Bekannte Angreifer-Adressen bei Kommentaren, Registrierungen und Passwort-Resets | Formularschutz |
| 14 | Land- und Netzwechsel bei der Anmeldung überwachen | Eine Anmeldung aus einem Land, das für diesen Benutzer neu ist | Erkennung & Schwellwerte |
| 15 | Passwort-Richtlinie | Schwache Passwörter und Passwörter aus bekannten Datenlecks | Passwortregeln |
| 16 | WooCommerce-Anmeldeformulare überwachen | Angriffe auf die Anmeldung im Checkout und unter „Mein Konto“ | Erkennung & Schwellwerte |
Die Zahl 16 folgt der Funktionsliste des Plugins: Password-Spraying ist ein eigener Sensor, Köderpfade zählen zusammen mit der 404-Scan-Erkennung als einer.
Das Dashboard zeigt, welche Sensoren aktiv sind
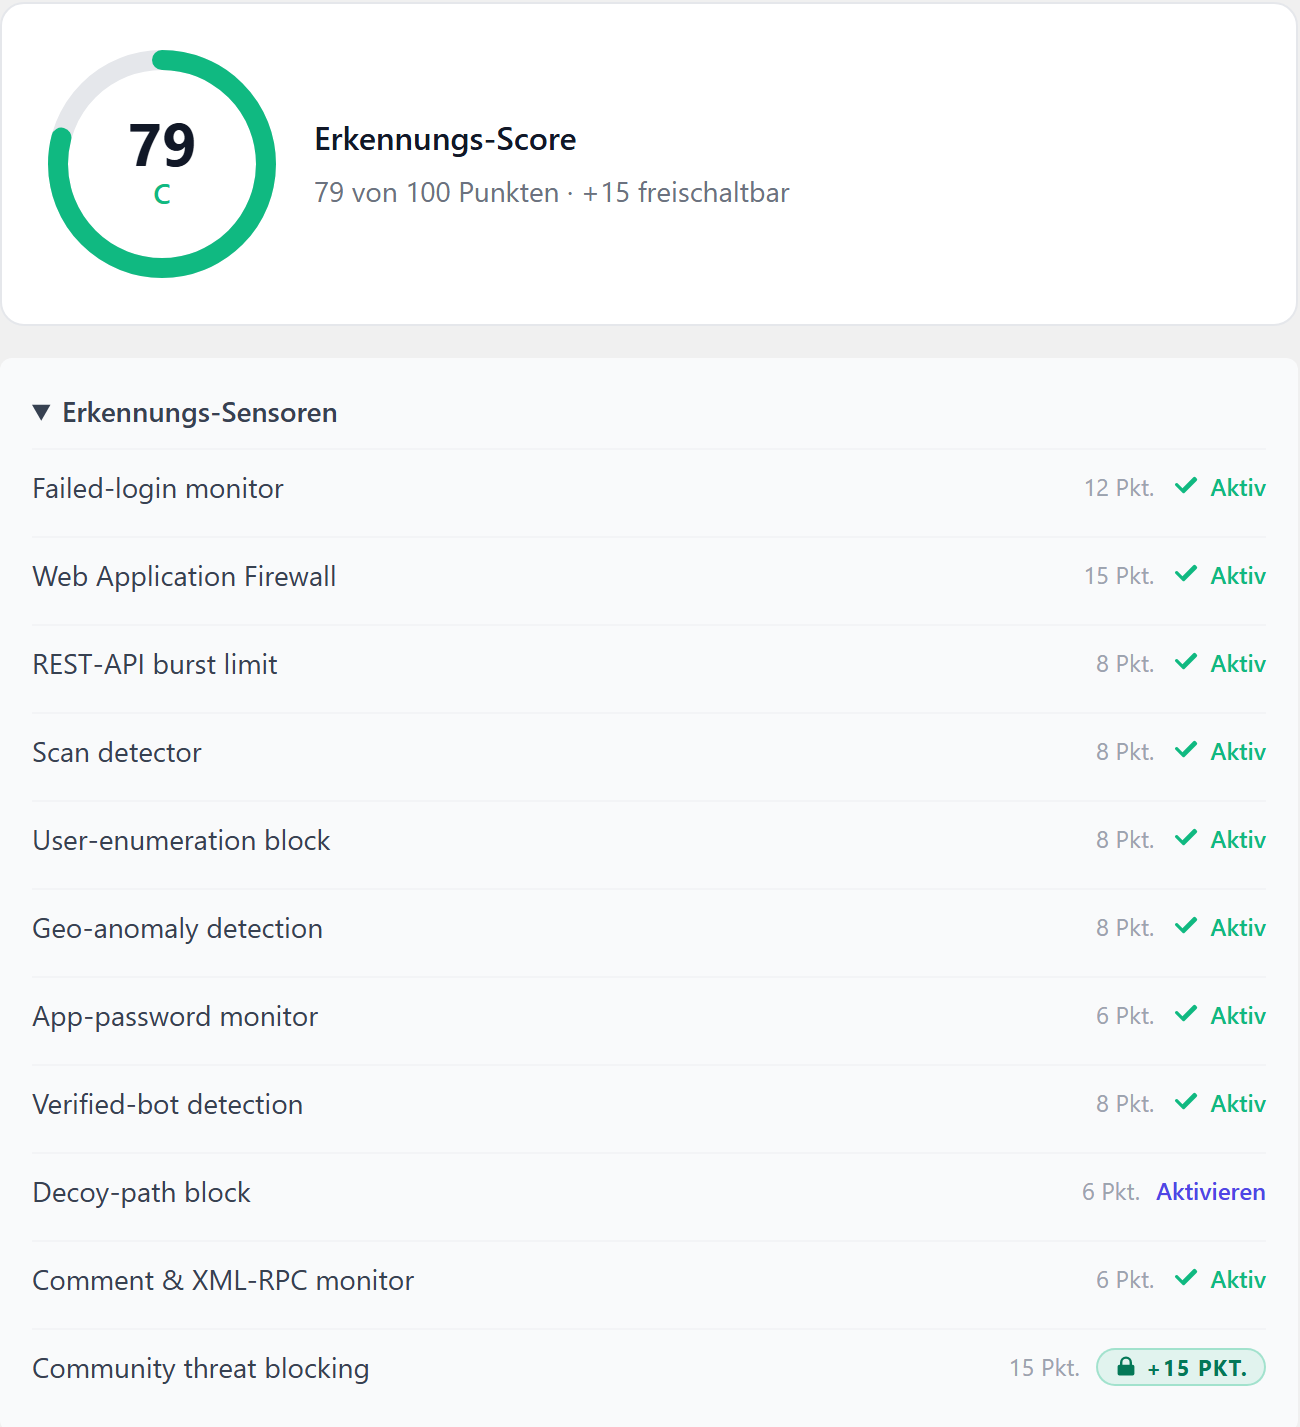
Im Sicherheits-Dashboard fasst der Erkennungs-Score die aktiven Sensoren zusammen. Klappen Sie darunter Erkennungs-Sensoren auf, sehen Sie jeden Sensor mit seinen Punkten, einem grünen Aktiv, einem Link Aktivieren für alles Abgeschaltete und den Punkten, die ein höherer Tarif ergänzen würde.
So stellen Sie die Empfindlichkeit mit Schutzstufen ein
Einzelne Grenzwerte müssen Sie selten anfassen. Öffnen Sie Schutz, Karte Erkennung & Schwellwerte, und wählen Sie eine Schutzstufe: Locker, Ausgewogen, Streng oder Paranoid. Ein Klick setzt die Grenze und das Zeitfenster für fehlgeschlagene Anmeldungen, die Sperrdauer und die Community-Schutzstufe gemeinsam. Ausgewogen ist die Voreinstellung, die der Schnellstart setzt.
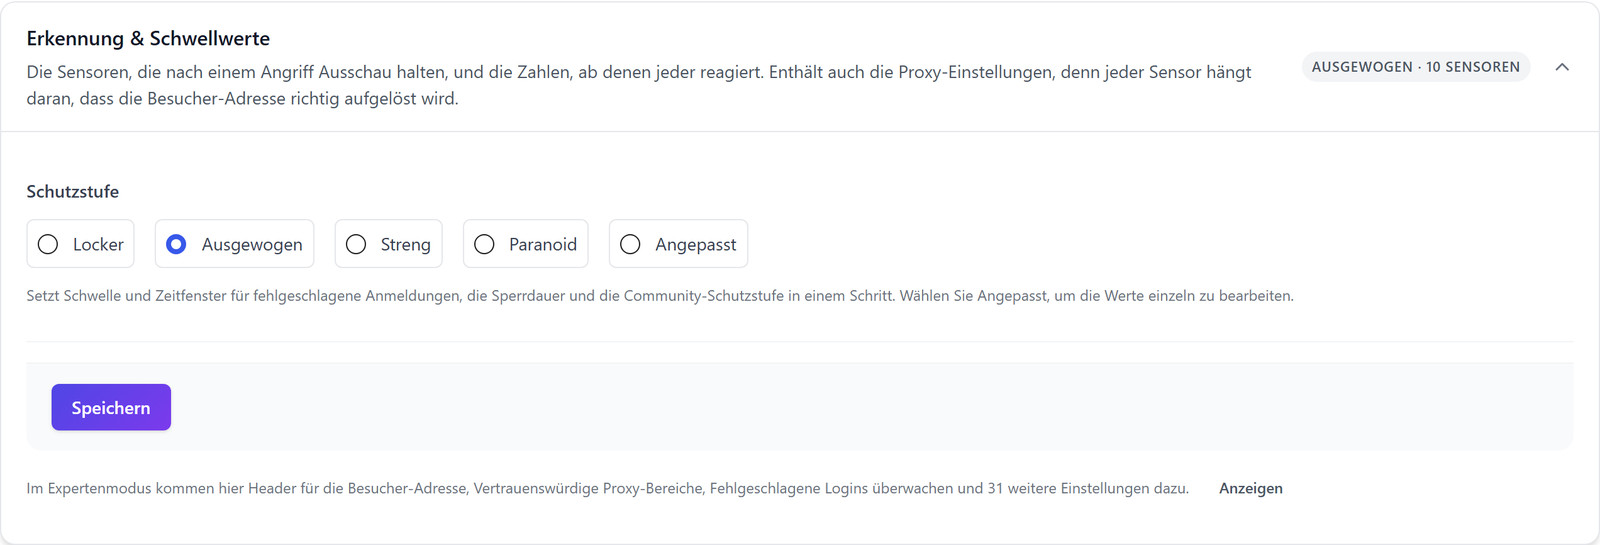
Wählen Sie Angepasst oder schalten Sie im Seitenkopf den Expertenmodus ein, um jeden Sensor einzeln zu bearbeiten. Der Expertenmodus zeigt auch die Schalter für einzelne Sensoren und die Proxy-Einstellungen. Die sind wichtig, weil jeder Sensor davon abhängt, hinter einem CDN oder Load Balancer die echte Besucheradresse zu lesen.
Wie aus dem Zählen eine Sperre wird
- Die Brute-Force-Sensoren teilen sich eine Drossel: Wiederholte Fehlversuche kosten die Adresse zuerst eine kurze Pause, die mit jedem weiteren Fehlversuch länger wird.
- Gehen die Versuche weiter, wird daraus eine echte Sperre auf der Website.
- Wiederholungstäter steigen in der Karte Sperren & Eskalation die Eskalationsleiter hinauf, jede neue Sperre dauert also länger als die vorige.
- Im Community-Netzwerk stellt Hive eine anonymisierte Meldung in die Warteschlange, und die Adresse wird jeder anderen Website im Netzwerk bekannt.
Ist in derselben Karte der Nur-Melden-Modus eingeschaltet, wird jeder Schritt protokolliert, aber nichts gesperrt. So probieren Sie eine strengere Schutzstufe gefahrlos mit echtem Traffic aus.
Welche Sensoren sind in welchem Tarif enthalten?
Alle 16 Sensoren gehören zum kostenlosen Tarif. Die bezahlten Tarife vertiefen einige davon, statt neue hinzuzufügen:
| Tarif | Was er den Sensoren hinzufügt |
|---|---|
| Free | Alle 16 Sensoren mit den mitgelieferten Firewall-Regeln |
| Professional | Tiefere Firewall-Regelsätze über Priority Sync |
| Professional | Live-Listen für Köderpfade und Wegwerf-Maildomains |
| Professional | Unbegrenzte Registrierungsregeln mit regulären Ausdrücken |
| Business | Formularschutz für WPForms, Gravity Forms, Forminator, Formidable, Elementor und Ultimate Member |
Der Lokale Schutz betreibt 15 der 16 Sensoren. Die Community-Bedrohungsprüfung bei Formularen braucht das Community-Netzwerk, weil sie das Netzwerk nach der Adresse fragt.
Warum Suchmaschinen und KI-Crawler nicht gesperrt werden
Ein Crawl über alte Links erzeugt 404-Fehler und REST-Lastspitzen, die wie ein Scan aussehen. Mit Bestätigte Crawler vom Auto-Block ausnehmen in der Karte Firewall & Bots zählt Hive diese Anfragen nicht und sperrt den Crawler nie automatisch, allerdings nur bei Crawlern, die es bestätigt hat. Die Bestätigung prüft die offiziellen IP-Bereiche von Googlebot, Bingbot, Applebot und anderen oder bestätigt den Hostnamen per vorwärts bestätigtem Reverse-DNS. Ein User-Agent allein reicht nicht, ein Scanner, der sich Googlebot nennt, wird also wie jeder andere Scanner behandelt.
Die Ausnahme endet dort, wo ein bestätigter Crawler nichts zu suchen hat. Anmeldung und andere Sensoren für Zugangsdaten, Köderpfade, die Inhaltsprüfungen der Firewall und die sensiblen REST-Routen gelten für jede Adresse.
Wo Sie sehen, was die Sensoren erkannt haben
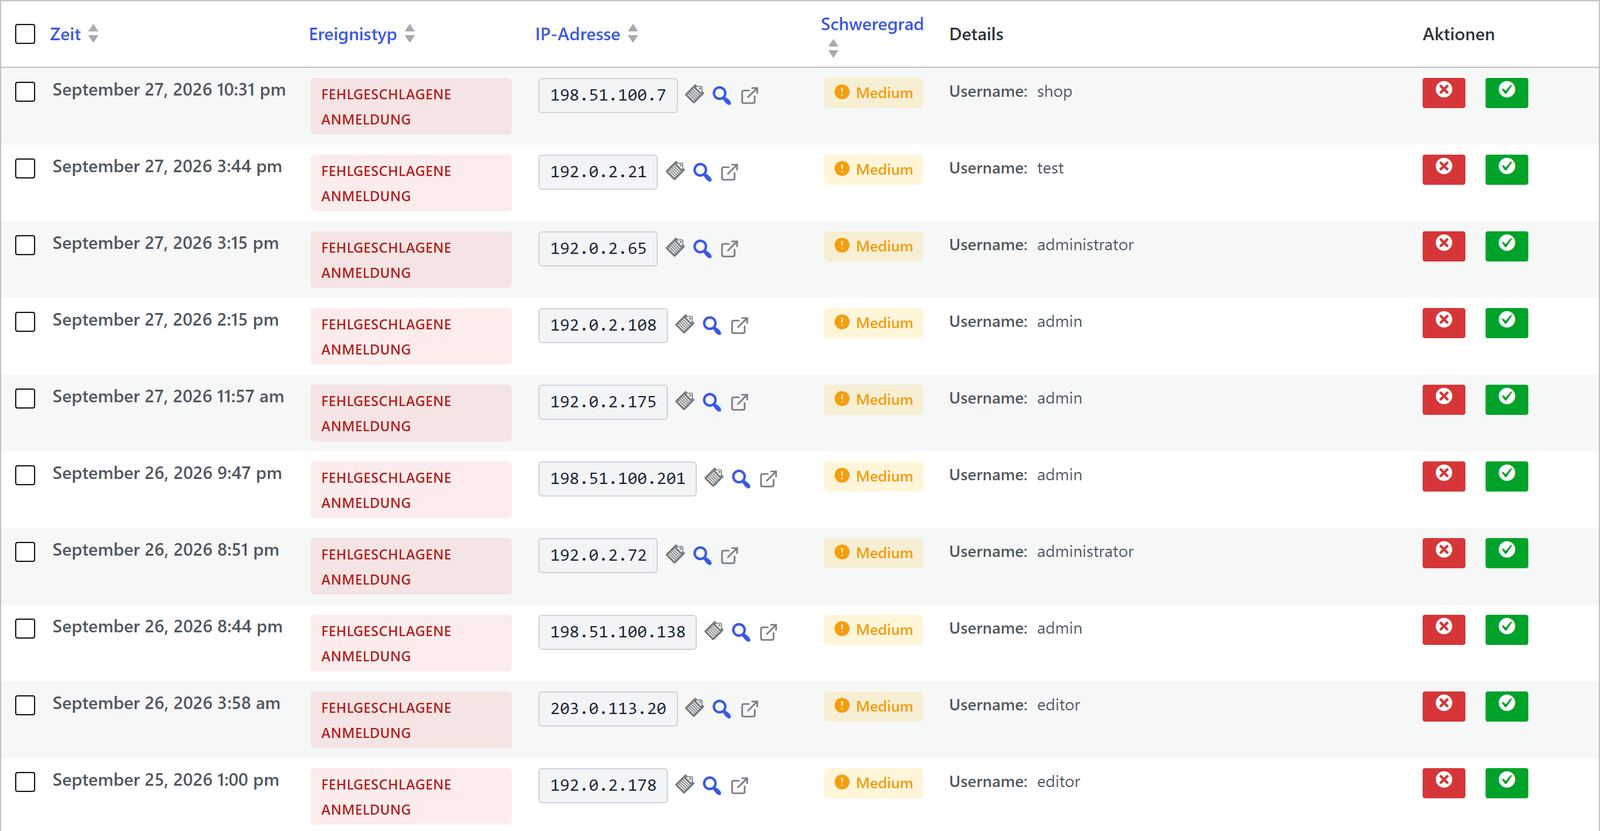
Jeder Treffer landet unter Aktivität, Reiter Ereignisprotokoll. Filtern Sie nach Ereignistyp, Schweregrad und Datum oder suchen Sie nach einer Adresse. Jede Zeile verlinkt auf eine Abfrage der Adresse und bietet an, sie zu sperren oder auf die Whitelist zu setzen.
Fragen zur Angriffserkennung in WordPress
Machen die Sensoren meine WordPress-Website langsamer?
Die Sensoren werden nur aktiv, wenn ihr Ereignis eintritt, etwa eine fehlgeschlagene Anmeldung, ein Kommentar oder eine 404-Antwort, ein normaler Seitenaufruf berührt die meisten also gar nicht. Zähler werden je Adresse geführt und laufen von selbst ab, dadurch bleiben die gespeicherten Daten auch bei einer Website unter Dauerbeschuss klein.
Kann ich einen einzelnen Sensor abschalten?
Schalten Sie im Seitenkopf den Expertenmodus ein und öffnen Sie die Seite Schutz. Die meisten zählenden Sensoren haben einen eigenen Schalter in der Karte Erkennung & Schwellwerte, die Sensoren für Firewall, Registrierung, Formulare und Passwörter liegen in den Karten Firewall & Bots, Registrierungsregeln, Formularschutz und Passwortregeln. Der Erkennungs-Score im Dashboard sinkt um die Punkte des Sensors, den Sie abschalten.
Funktioniert die Angriffserkennung ohne das Community-Netzwerk?
Der Lokale Schutz betreibt 15 der 16 Sensoren auf Ihrem eigenen Server, ohne jede externe Verbindung. Nur die Community-Bedrohungsprüfung bei Formularen braucht das Community-Netzwerk, weil sie Besucheradressen mit den Meldungen anderer Websites abgleicht. Auch Sperren auf Grundlage der Community-Reputation gibt es nur im Community-Netzwerk.
Wie verhindere ich, dass die Sensoren mein eigenes Team sperren?
Setzen Sie Büronetz, VPN und Monitoring-Dienste unter Aktivität, Reiter IP-Listen, auf die Whitelist. Adressen auf der Whitelist werden nie gezählt oder gesperrt. Liegt Ihre Website hinter Cloudflare oder einem Load Balancer, prüfen Sie außerdem die Proxy-Einstellungen, sonst teilen sich alle Besucher die Adresse des Proxys.
Weiterlesen
Die Hive-Dokumentation beschreibt die Angriffssensoren, die Sperr-Eskalation und die Crawler-Bestätigung Einstellung für Einstellung.