Bloquer les nœuds de sortie Tor dans WordPress et obtenir la vraie IP client
Bloquer les nœuds de sortie Tor dans WordPress arrête les tentatives de connexion qui passent par le réseau Tor, mais cela ne fonctionne que si le site voit la véritable adresse du visiteur. Ce guide explique comment fonctionne le blocage Tor dans ReportedIP Hive, quand il vaut la peine de l’activer, quelles sont ses limites et comment configurer correctement l’adresse IP du client derrière Cloudflare ou un autre proxy.
Qu’est-ce qu’un nœud de sortie Tor ?
Tor fait passer le trafic par trois relais avant qu’il n’atteigne un site. Le dernier, le nœud de sortie, est l’adresse que voit votre serveur. Le Tor Project publie les adresses de sortie actuelles dans sa liste des sorties. Le 29 septembre 2026, elle comptait 1 389 adresses, toutes en IPv4. Les relais apparaissent et disparaissent sans cesse, la liste change donc toutes les quelques heures. L’interface de Hive est en anglais, les libellés cités restent donc en anglais.
Pour un site WordPress, cela signifie que chaque requête venant de Tor provient d’une des quelque 1 400 adresses connues, partagées par de nombreux utilisateurs en même temps. Un blocage d’IP visant un seul attaquant Tor toucherait tous ceux qui passent par la même sortie, et un nouvel attaquant passe simplement à la sortie suivante.
Faut-il bloquer Tor sur un site WordPress ?
Tor n’est pas une attaque. Des journalistes, des personnes vivant dans des pays soumis à la censure et des utilisateurs soucieux de leur vie privée s’en servent chaque jour. La FAQ du Tor Project sur les abus le rappelle : un blocage global punit ces utilisateurs pour les actes de quelques-uns.
Pour la page de connexion, la balance est différente. Presque aucun vrai rédacteur ne se connecte à son propre site WordPress via Tor, alors que les attaquants apprécient Tor parce que chaque essai vient d’une nouvelle adresse. Une règle raisonnable est donc :
| Situation | Recommandation |
|---|---|
| Personne dans l’équipe ne se connecte via Tor | Le blocage Tor a du sens. |
| Des auteurs ou des clients se connectent via Tor | Le laisser désactivé et exiger l’authentification à deux facteurs. |
| Vous voulez d’abord observer le trafic | Commencer en mode report-only et consulter le journal. |
Les lecteurs ne sont concernés dans aucun cas : la vérification a lieu à la connexion, pas à la lecture d’une page. Un second facteur comme une passkey protège le compte même quand l’adresse de l’attaquant est inconnue, c’est pourquoi beaucoup de sites combinent les deux.
Comment fonctionne le blocage Tor dans ReportedIP Hive
ReportedIP Hive propose le blocage Tor à partir de la formule Professional, en mode Community Network. Le site reçoit de reportedip.com une liste signée des adresses de sortie via la synchronisation habituelle des règles. Côté serveur, la liste est reconstruite deux fois par jour à partir de la liste du Tor Project et publiée uniquement si le téléchargement était complet : un téléchargement raté ne remplace donc jamais une bonne liste. Hive vérifie la signature de chaque jeu de règles avant de l’appliquer.
Ce qui se passe en pratique :
- Quelqu’un tente de se connecter avec un identifiant existant depuis une adresse figurant sur la liste des sorties.
- Hive refuse la connexion avec « Access denied: connections from Tor exit nodes are not allowed on this site. ».
- L’adresse est bloquée pendant 24 heures. Pendant ce temps, elle voit la page de blocage habituelle de Hive sur tout le site.
- L’Event Log enregistre « Blocked Tor Exit Node », et l’adresse apparaît sous Blocked IPs avec le motif « Tor exit node ».
Si une adresse ne figure pas encore sur la liste, la vérification en direct auprès du réseau communautaire peut quand même la signaler comme sortie Tor. Les blocages Tor ne sont jamais signalés à la communauté, car l’adresse de sortie appartient à beaucoup de personnes et non à un seul attaquant. Les adresses en liste blanche et l’adresse de votre propre serveur sont toujours exemptées.
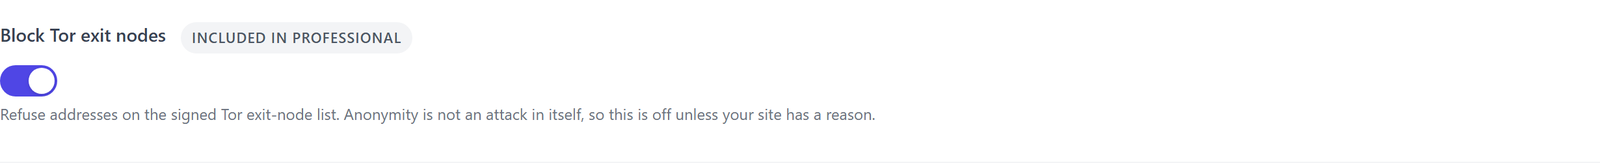
L’interrupteur s’appelle Block Tor exit nodes et se trouve sous ReportedIP Hive > Protection, carte Blocking & Escalation. Il devient visible dès que vous activez l’Expert mode. Il est désactivé sur une nouvelle installation ; le Quickstart ou le passage à Professional l’active, tant que vous ne l’avez pas modifié auparavant. Avec Report-only mode dans la même carte, Hive journalise « Would Block Tor Exit Node » au lieu de bloquer, ce qui permet de tester sans risque.
Ce que le blocage Tor ne peut pas faire
- Seules les connexions avec un vrai identifiant le déclenchent. WordPress vérifie l’adresse après avoir trouvé le compte, les essais avec des identifiants inconnus relèvent donc de l’échelle de blocage contre la force brute.
- Les sorties IPv6 ne sont pas sur la liste. La liste du Tor Project ne contient actuellement que des adresses IPv4 : un utilisateur de Tor qui sort en IPv6 n’est pas reconnu.
- La liste a quelques heures de retard. Un relais de sortie tout neuf peut passer jusqu’à la mise à jour suivante.
- Tor derrière un VPN reste invisible. Qui fait passer Tor par un VPN ou un proxy privé arrive depuis une autre adresse.
- Les autres attaques passent par d’autres capteurs. Le spam de formulaires, les scans et les tentatives d’injection venant de Tor sont arrêtés par le pare-feu et les autres capteurs d’attaque, pas par l’interrupteur Tor.
Pourquoi chaque blocage d’IP dépend de la vraie IP du client
Derrière Cloudflare, un répartiteur de charge ou un reverse proxy, la connexion vers votre serveur vient du proxy, pas du visiteur. Sans autre réglage, WordPress voit les mêmes quelques adresses de proxy pour tout le monde. Le blocage Tor ne correspondrait alors jamais, et tout autre blocage d’IP pourrait bloquer le proxy et, avec lui, tous vos visiteurs.
Le proxy transmet la vraie adresse dans un en-tête. Hive peut la lire dans quatre en-têtes :
| En-tête | Défini par | Recommandation |
|---|---|---|
| CF-Connecting-IP | Cloudflare | Le bon choix derrière Cloudflare. |
| X-Real-IP | nginx en reverse proxy | Bon choix si votre proxy le définit lui-même. |
| X-Forwarded-For | Nombreux proxys et répartiteurs de charge | Seulement si le proxy réécrit l’en-tête. |
| Client-IP | Certains anciens proxys | Seulement si rien d’autre n’est disponible. |
Le risque s’appelle l’usurpation. Un en-tête n’est que du texte, et n’importe qui peut envoyer CF-Connecting-IP: 192.0.2.1 directement à votre serveur. C’est pourquoi Hive demande aussi les adresses de vos proxys et ne fait confiance à l’en-tête que si la connexion vient réellement de l’un d’eux. X-Forwarded-For demande plus de prudence : Hive lit la première adresse qu’il contient, et un proxy qui se contente d’ajouter à l’en-tête laisse cette première entrée sous le contrôle du client. MDN décrit ce risque dans ses remarques de sécurité. Hive ne lit pas l’en-tête Forwarded standardisé par la RFC 7239.
Configurer l’IP du client dans Hive
Les deux réglages se trouvent sous ReportedIP Hive > Protection, carte Detection & Thresholds, en Expert mode :
- Client IP header : l’en-tête que définit votre proxy, par exemple l’option Cloudflare. Laissez-le vide si aucun proxy ne se trouve devant le site.
- Trusted proxy ranges : les adresses ou plages CIDR de vos proxys, une par ligne, en IPv4 et IPv6. Pour Cloudflare, reprenez les plages de la liste officielle des IP de Cloudflare.
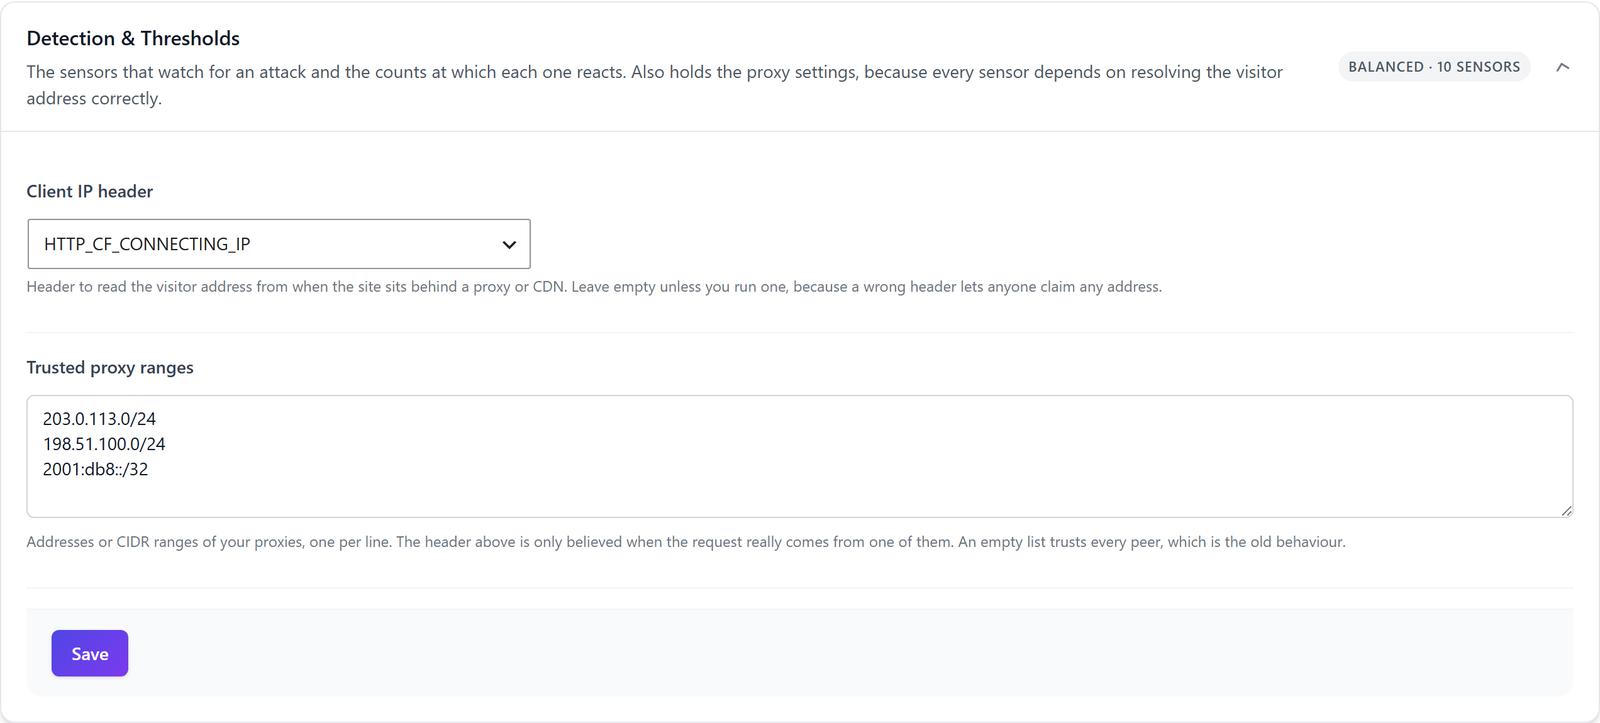
Si un en-tête est défini mais que la liste des proxys est vide, Hive fait confiance à l’en-tête de n’importe qui et affiche un avertissement permanent sous System Status. Les adresses internes dans l’en-tête sont ignorées, et le même réglage s’applique à l’Extended Protection avant WordPress. Le guide de Cloudflare pour restaurer les IP des visiteurs explique la partie serveur si vous voulez aussi des adresses correctes dans le journal du serveur web.
Une liste de contrôle pour la mise en place
- Vérifiez si un proxy ou un CDN se trouve devant le site et réglez l’en-tête et les plages de proxys de confiance en conséquence.
- Ajoutez l’adresse de votre bureau ou de votre domicile à la liste blanche.
- Assurez-vous que le site fonctionne en mode Community Network avec au moins la formule Professional.
- Activez Block Tor exit nodes avec Report-only mode pendant une semaine.
- Cherchez les événements « Would Block Tor Exit Node » dans l’Event Log. Si l’un d’eux concerne un vrai membre de l’équipe, donnez-lui un autre accès ou laissez le blocage Tor désactivé.
- Désactivez le mode report-only.
- Exigez dans tous les cas l’authentification à deux facteurs pour les administrateurs.
Garder un œil sur le tableau de bord
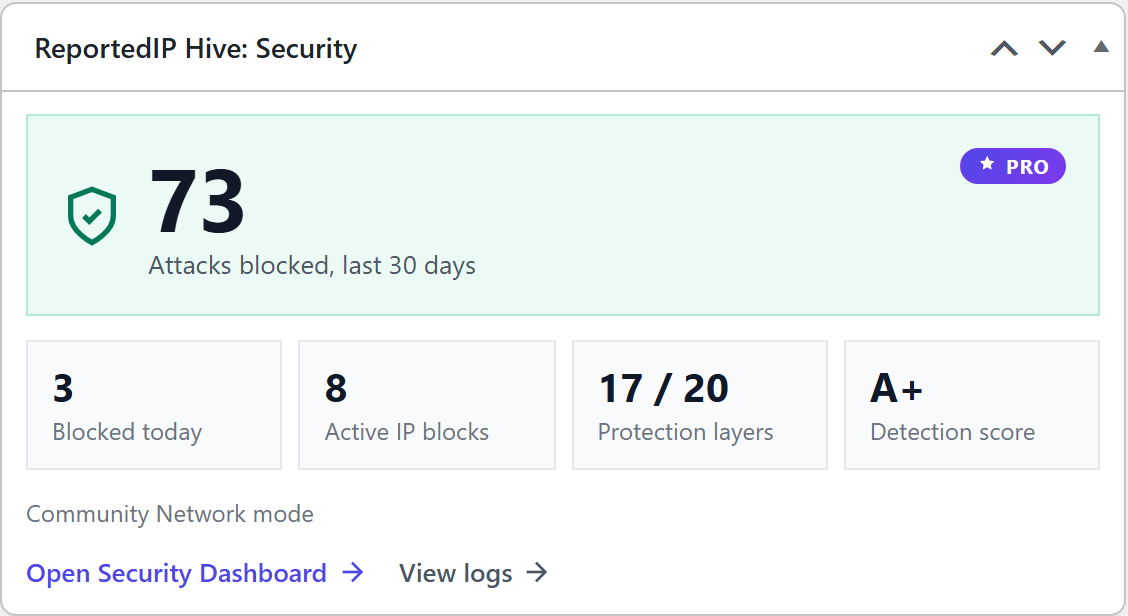
Le widget ReportedIP Hive: Security du tableau de bord WordPress affiche les attaques bloquées sur les 30 derniers jours, les blocages du jour, les blocages d’IP actifs, les couches de protection actives et le score de détection sous forme de note. Il est disponible dans toutes les formules et renvoie vers le tableau de bord de sécurité et les journaux. Sur un réseau multisite, il montre des chiffres pour tout le réseau aux super admins.
Questions sur le blocage de Tor dans WordPress
Le blocage des sorties Tor bloque-t-il aussi les utilisateurs de VPN ?
Le blocage des sorties Tor ne touche pas les utilisateurs de VPN. La liste ne contient que les adresses de sortie publiques du réseau Tor, environ 1 400 en ce moment. Les VPN commerciaux utilisent leurs propres adresses, qui n’y figurent pas. Une adresse VPN n’est bloquée que si elle attaque le site elle-même et déclenche un autre capteur de Hive.
Les utilisateurs de Tor peuvent-ils encore lire mon site WordPress ?
Les utilisateurs de Tor peuvent lire le site tant qu’ils n’essaient pas de se connecter. La vérification a lieu lors d’une connexion avec un identifiant existant. Ce n’est qu’après une telle tentative que l’adresse de sortie est bloquée pendant 24 heures sur tout le site, ce qui touche aussi, pendant ce temps, les autres utilisateurs de Tor passant par la même sortie.
Le blocage Tor est-il disponible dans la formule gratuite ?
Le blocage Tor nécessite la formule Professional ou supérieure et le mode Community Network, car la liste des sorties arrive par la synchronisation signée des règles. Les réglages d’IP client pour les proxys et le widget du tableau de bord sont gratuits dans toutes les formules. La page des tarifs compare toutes les formules.
Le blocage Tor arrête-t-il les attaques par force brute ?
Le blocage Tor arrête les tentatives de force brute qui passent par Tor avec un identifiant existant. Les attaques depuis des botnets, des hébergeurs ou avec des identifiants devinés relèvent de l’échelle de blocage progressive, des limites de débit et de l’authentification à deux facteurs. Le blocage Tor est une couche parmi d’autres, pas un remplacement.
À lire ensuite
- L’échelle de blocage progressive
- Renseignements communautaires sur les menaces
- Toutes les méthodes 2FA de Hive
La documentation de Hive détaille la livraison des règles et les modes de fonctionnement. Toutes les autres fonctions sont expliquées dans les guides de ReportedIP Hive.