Tor-Exit-Nodes in WordPress sperren und die echte Client-IP richtig erkennen
Tor-Exit-Nodes in WordPress zu sperren stoppt Anmeldeversuche, die über das Tor-Netzwerk kommen, funktioniert aber nur, wenn die Website überhaupt die echte Besucheradresse sieht. Diese Anleitung erklärt, wie die Tor-Sperre in ReportedIP Hive arbeitet, wann sie sich lohnt, wo ihre Grenzen liegen und wie Sie die Client-IP hinter Cloudflare oder einem anderen Proxy richtig einrichten.
Was ist ein Tor-Exit-Node?
Tor leitet den Datenverkehr über drei Relays, bevor er eine Website erreicht. Das letzte, der Exit-Node, ist die Adresse, die Ihr Server sieht. Das Tor Project veröffentlicht die aktuellen Exit-Adressen in seiner Bulk-Exit-Liste. Am 29. September 2026 enthielt sie 1.389 Adressen, alle IPv4. Relays kommen und gehen ständig, die Liste ändert sich also alle paar Stunden.
Für eine WordPress-Website heißt das: Jede Anfrage aus Tor kommt von einer von rund 1.400 bekannten Adressen, die sich viele Nutzer gleichzeitig teilen. Eine IP-Sperre gegen einen einzelnen Tor-Angreifer träfe alle, die denselben Exit nutzen, und ein neuer Angreifer wechselt einfach zum nächsten Exit.
Sollte man Tor auf einer WordPress-Website sperren?
Tor ist kein Angriff. Journalisten, Menschen in Ländern mit Zensur und Nutzer, denen Privatsphäre wichtig ist, verwenden es täglich. Die Abuse-FAQ des Tor Project betont genau das: Eine Pauschalsperre bestraft diese Nutzer für das Handeln weniger.
Bei der Anmeldeseite sieht die Abwägung anders aus. Kaum ein echter Redakteur meldet sich über Tor an seiner eigenen WordPress-Website an, Angreifer dagegen mögen Tor, weil jeder Rateversuch von einer frischen Adresse kommt. Eine vernünftige Regel lautet deshalb:
| Situation | Empfehlung |
|---|---|
| Niemand im Team meldet sich über Tor an | Die Tor-Sperre ist sinnvoll. |
| Autoren oder Kunden melden sich über Tor an | Sperre aus lassen und stattdessen Zwei-Faktor-Authentifizierung verlangen. |
| Sie wollen den Datenverkehr erst nur beobachten | Mit dem Nur-Melden-Modus beginnen und ins Protokoll schauen. |
Leser sind in keinem Fall betroffen: Die Prüfung läuft bei der Anmeldung, nicht beim Lesen einer Seite. Ein zweiter Faktor wie ein Passkey schützt das Konto auch dann, wenn die Adresse des Angreifers unbekannt ist, deshalb kombinieren viele Websites beides.
So funktioniert die Tor-Sperre in ReportedIP Hive
ReportedIP Hive bietet die Tor-Sperre ab dem Tarif Professional im Modus Community Network. Die Website erhält eine signierte Liste der Exit-Adressen von reportedip.com über die normale Regel-Synchronisierung. Auf dem Server wird die Liste zweimal täglich aus der Exit-Liste des Tor Project neu gebaut und nur veröffentlicht, wenn ein Abruf vollständig war, ein kaputter Abruf ersetzt also nie eine gute Liste. Jeden Regelsatz prüft Hive vor der Anwendung gegen seine Signatur.
Was in der Praxis passiert:
- Jemand versucht sich mit einem existierenden Benutzernamen von einer Adresse auf der Exit-Liste anzumelden.
- Hive weist die Anmeldung ab mit „Zugriff verweigert: Verbindungen von Tor-Exit-Nodes sind auf dieser Website nicht erlaubt.“
- Die Adresse wird für 24 Stunden gesperrt. In dieser Zeit sieht sie auf der ganzen Website die normale Hive-Sperrseite.
- Das Ereignisprotokoll vermerkt „Tor-Exit-Knoten gesperrt“, und die Adresse erscheint unter Gesperrte IPs mit dem Grund „Tor exit node“.
Steht eine Adresse noch nicht auf der Liste, kann die Live-Prüfung beim Community-Netzwerk sie trotzdem als Tor-Exit erkennen. Tor-Sperren werden nie an die Community gemeldet, denn die Exit-Adresse gehört vielen Menschen und nicht einem Angreifer. Adressen auf der Whitelist und die eigene Serveradresse sind immer ausgenommen.
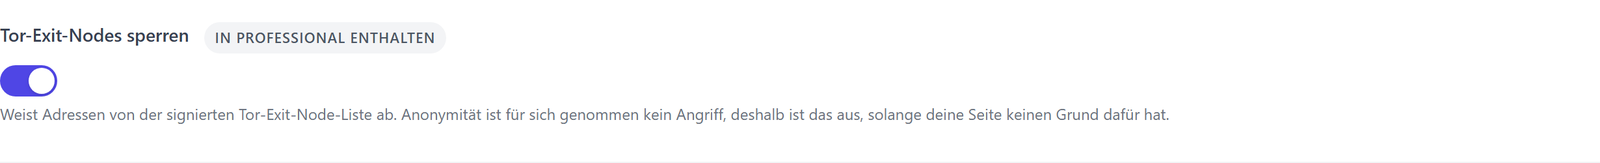
Der Schalter heißt Tor-Exit-Nodes sperren und liegt unter ReportedIP Hive > Schutz, Karte Sperren & Eskalation. Er ist sichtbar, sobald Sie den Expertenmodus einschalten. Auf einer neuen Installation ist er aus; der Quickstart oder ein Upgrade auf Professional schaltet ihn ein, solange Sie ihn vorher nicht verändert haben. Mit dem Nur-Melden-Modus in derselben Karte protokolliert Hive „Würde Tor-Exit-Knoten sperren“, statt zu sperren, das ist der sichere Weg zum Testen.
Was die Tor-Sperre nicht kann
- Nur Anmeldungen mit echtem Benutzernamen lösen sie aus. WordPress prüft die Adresse, nachdem es das Konto gefunden hat, Rateversuche mit unbekannten Benutzernamen behandelt deshalb die Sperrleiter gegen Brute Force.
- IPv6-Exits stehen nicht auf der Liste. Die Liste des Tor Project enthält derzeit nur IPv4-Adressen, ein Tor-Nutzer, der über IPv6 austritt, wird also nicht erkannt.
- Die Liste ist ein paar Stunden alt. Ein ganz neues Exit-Relay kann bis zum nächsten Update durchrutschen.
- Tor hinter einem VPN bleibt unsichtbar. Wer Tor über ein VPN oder einen privaten Proxy leitet, kommt von einer anderen Adresse.
- Andere Angriffe laufen über andere Sensoren. Formular-Spam, Scans und Injection-Versuche aus Tor stoppen die Firewall und die übrigen Angriffssensoren, nicht der Tor-Schalter.
Warum jede IP-Sperre von der echten Client-IP abhängt
Hinter Cloudflare, einem Load Balancer oder einem Reverse Proxy kommt die Verbindung zu Ihrem Server vom Proxy, nicht vom Besucher. Ohne weitere Einstellungen sieht WordPress für alle dieselben wenigen Proxy-Adressen. Die Tor-Sperre würde dann nie greifen, und jede andere IP-Sperre könnte den Proxy aussperren und mit ihm alle Ihre Besucher.
Der Proxy gibt die echte Adresse in einem Header weiter. Hive kann sie aus vier Headern lesen:
| Header | Gesetzt von | Empfehlung |
|---|---|---|
| CF-Connecting-IP | Cloudflare | Die richtige Wahl hinter Cloudflare. |
| X-Real-IP | nginx als Reverse Proxy | Gut, wenn Ihr Proxy ihn selbst setzt. |
| X-Forwarded-For | Viele Proxys und Load Balancer | Nur, wenn der Proxy den Header neu schreibt. |
| Client-IP | Manche ältere Proxys | Nur, wenn nichts anderes verfügbar ist. |
Das Risiko heißt Spoofing. Ein Header ist nur Text, und jeder kann CF-Connecting-IP: 192.0.2.1 direkt an Ihren Server schicken. Deshalb fragt Hive zusätzlich nach den Adressen Ihrer Proxys und glaubt dem Header nur, wenn die Verbindung wirklich von einem davon kommt. Bei X-Forwarded-For ist mehr Vorsicht nötig: Hive liest die erste Adresse darin, und ein Proxy, der nur an den Header anhängt, lässt diesen ersten Eintrag in der Hand des Clients. MDN beschreibt dieses Risiko in seinen Sicherheitshinweisen. Den standardisierten Forwarded-Header aus RFC 7239 liest Hive nicht.
So richten Sie die Client-IP in Hive ein
Beide Einstellungen liegen unter ReportedIP Hive > Schutz, Karte Erkennung & Schwellwerte, im Expertenmodus:
- Header für die Besucher-Adresse: der Header, den Ihr Proxy setzt, etwa die Cloudflare-Option. Lassen Sie ihn leer, wenn vor der Website kein Proxy sitzt.
- Vertrauenswürdige Proxy-Bereiche: die Adressen oder CIDR-Bereiche Ihrer Proxys, einer pro Zeile, IPv4 und IPv6. Für Cloudflare übernehmen Sie die Bereiche aus der offiziellen IP-Liste von Cloudflare.
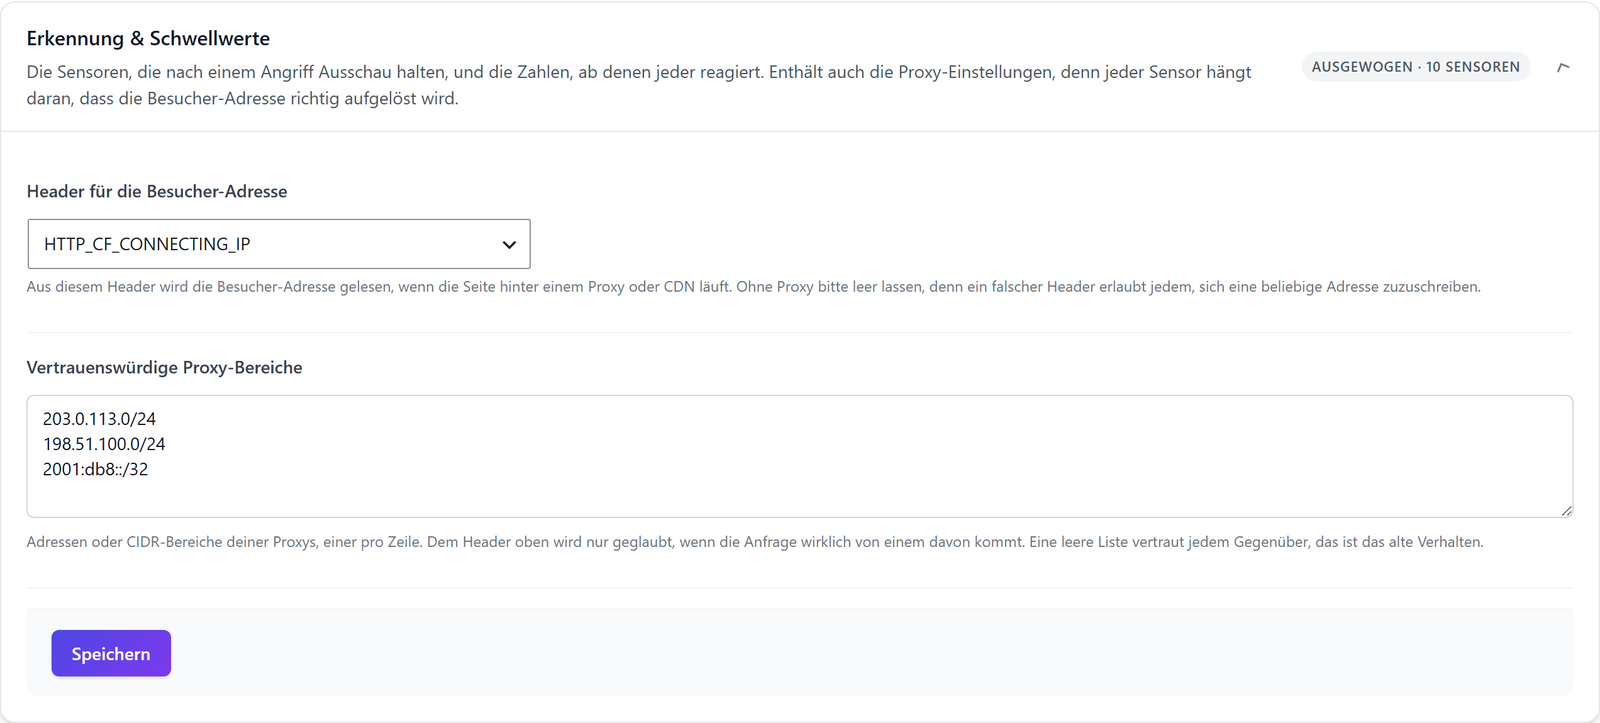
Ist ein Header gesetzt, die Liste der Proxys aber leer, vertraut Hive dem Header von jedem und zeigt unter Systemstatus eine dauerhafte Warnung. Interne Adressen im Header werden ignoriert, und dieselbe Einstellung gilt auch für den Erweiterten Schutz vor WordPress. Die Anleitung von Cloudflare zur Wiederherstellung der Besucher-IPs erklärt die Serverseite, falls Sie auch im Log des Webservers korrekte Adressen sehen wollen.
Eine Checkliste für die Einrichtung
- Prüfen Sie, ob ein Proxy oder CDN vor der Website sitzt, und stellen Sie Header und vertrauenswürdige Proxy-Bereiche entsprechend ein.
- Setzen Sie Ihre eigene Büro- oder Heimadresse auf die Whitelist.
- Stellen Sie sicher, dass die Website im Modus Community Network mit mindestens dem Tarif Professional läuft.
- Schalten Sie Tor-Exit-Nodes sperren zusammen mit dem Nur-Melden-Modus für eine Woche ein.
- Suchen Sie im Ereignisprotokoll nach „Würde Tor-Exit-Knoten sperren“. Gehört ein Eintrag zu einem echten Teammitglied, geben Sie ihm einen anderen Zugang oder lassen die Tor-Sperre aus.
- Schalten Sie den Nur-Melden-Modus aus.
- Verlangen Sie in jedem Fall Zwei-Faktor-Authentifizierung für Administratoren.
Den Überblick im Dashboard behalten
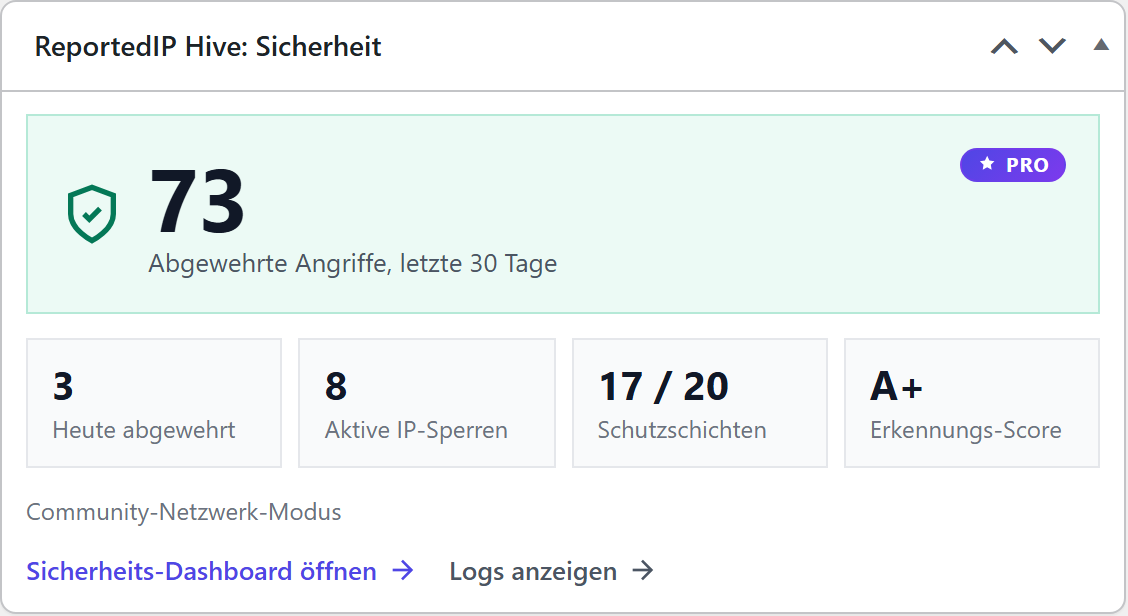
Das Widget ReportedIP Hive: Sicherheit im WordPress-Dashboard zeigt die abgewehrten Angriffe der letzten 30 Tage, die Sperren von heute, aktive IP-Sperren, aktive Schutzschichten und den Erkennungs-Score als Note. Es steht in jedem Tarif zur Verfügung und verlinkt auf das Sicherheits-Dashboard und die Logs. In einem Multisite-Netzwerk zeigt es Super-Admins netzwerkweite Zahlen.
Fragen zur Tor-Sperre in WordPress
Sperrt die Tor-Sperre auch VPN-Nutzer?
Die Tor-Sperre betrifft keine VPN-Nutzer. Die Liste enthält nur die öffentlichen Exit-Adressen des Tor-Netzwerks, derzeit rund 1.400. Kommerzielle VPNs nutzen eigene Adressen, die nicht darauf stehen. Eine VPN-Adresse wird nur gesperrt, wenn sie die Website selbst angreift und dabei einen anderen Hive-Sensor auslöst.
Können Tor-Nutzer meine WordPress-Website noch lesen?
Tor-Nutzer können die Website lesen, solange sie sich nicht anzumelden versuchen. Die Prüfung läuft bei einer Anmeldung mit einem existierenden Benutzernamen. Erst nach so einem Versuch wird die Exit-Adresse für 24 Stunden auf der ganzen Website gesperrt, was in dieser Zeit auch andere Tor-Nutzer desselben Exits trifft.
Gibt es die Tor-Sperre im kostenlosen Tarif?
Die Tor-Sperre braucht den Tarif Professional oder höher und den Modus Community Network, weil die Exit-Liste über die signierte Regel-Synchronisierung kommt. Die Client-IP-Einstellungen für Proxys und das Dashboard-Widget sind in jedem Tarif kostenlos. Alle Tarife vergleicht die Preisseite.
Stoppt die Tor-Sperre Brute-Force-Angriffe?
Die Tor-Sperre stoppt Brute-Force-Versuche, die über Tor kommen und einen existierenden Benutzernamen verwenden. Angriffe aus Botnetzen, von Hosting-Anbietern oder mit geratenen Benutzernamen behandeln die stufenweise Sperrleiter, Ratenbegrenzungen und die Zwei-Faktor-Authentifizierung. Die Tor-Sperre ist eine Schicht unter mehreren, kein Ersatz dafür.
Weiterlesen
Die Hive-Dokumentation beschreibt die Regelauslieferung und die Betriebsmodi im Detail. Alle weiteren Funktionen erklären die Anleitungen zu ReportedIP Hive.