DSGVO und WordPress-Sicherheit: was Hive speichert und teilt
Ein DSGVO-konformes Sicherheits-Plugin für WordPress muss IP-Adressen verarbeiten, um Angriffe zu sperren, aber es muss nicht mehr davon speichern und nicht lange. Diese Anleitung zeigt, was ReportedIP Hive auf Ihrer Website speichert, was in welchem Modus die Website verlässt, wie lange Protokolle aufbewahrt werden und welche Einstellungen und Texte Sie für Ihre Datenschutzerklärung brauchen.
Welche personenbezogenen Daten verarbeitet ein WordPress-Sicherheits-Plugin?
Jeder Login-Schutz arbeitet mit personenbezogenen Daten. Die IP-Adresse eines Besuchers ist nach der DSGVO ein personenbezogenes Datum, ebenso ein Benutzername, der in ein Login-Formular getippt wird. Ein Sicherheits-Plugin, das einen Brute-Force-Angriff sperrt, muss fehlgeschlagene Logins pro IP zählen und kommt deshalb ohne Adressen nicht aus. Die Frage ist nicht, ob Daten verarbeitet werden, sondern wie viele, wie lange und wohin sie gehen.
ReportedIP Hive, das WordPress-Plugin mit 16 Angriffssensoren, vier 2FA-Methoden und stufenweisem Sperren, beantwortet diese Fragen mit datensparsamen Voreinstellungen. Sie gelten in jedem Tarif, auch im kostenlosen. Datenschutz ist keine Zusatzfunktion, die Sie kaufen müssen.
Was Hive standardmäßig auf Ihrer Website speichert
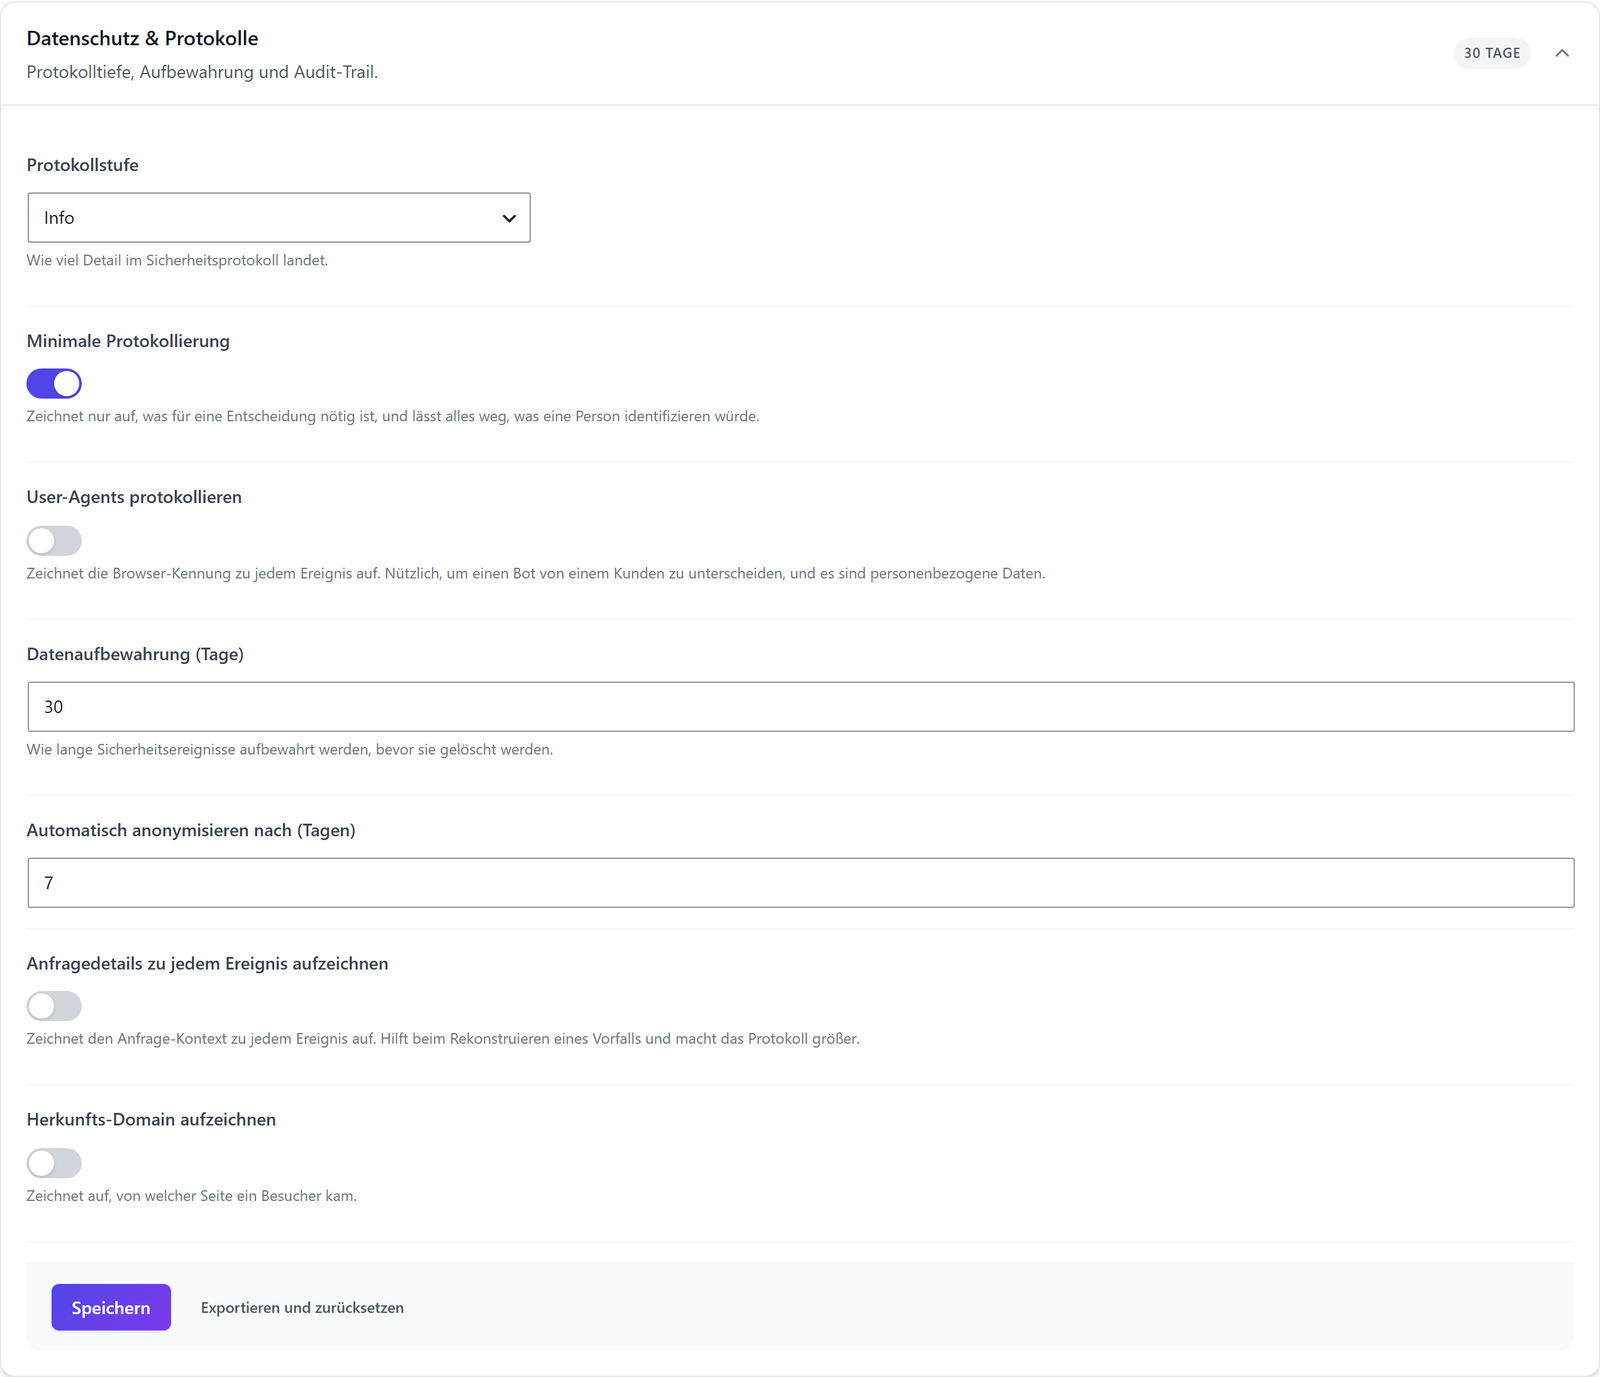
Alle Einstellungen zur Protokollierung liegen unter ReportedIP Hive > Schutz im Abschnitt Datenschutz & Protokolle. Ab Werk sehen sie so aus:
| Einstellung | Voreinstellung | Wirkung |
|---|---|---|
| Minimale Protokollierung | An | Speichert nur, was eine Sperrentscheidung braucht. |
| User-Agents protokollieren | Aus | Die Browser-Kennung wird nicht gespeichert. |
| Anfragedetails zu jedem Ereignis aufzeichnen | Aus | Kein Anfrage-Kontext im Protokoll. |
| Herkunfts-Domain aufzeichnen | Aus | Keine Angabe, woher ein Besucher kam. |
| Datenaufbewahrung (Tage) | 30 | Ältere Sicherheitsereignisse werden gelöscht. |
| Automatisch anonymisieren nach (Tagen) | 7 | Ältere Ereignisse verlieren ihre persönlichen Angaben. |
Schalten Sie User-Agents protokollieren ein, behält Hive nur die ersten 50 Zeichen, das reicht, um einen Bot von einem Browser zu unterscheiden. Das Feld Automatisch anonymisieren nach (Tagen) erscheint, sobald Sie oben auf der Seite den Expertenmodus einschalten.
Wie lange Protokolle aufbewahrt werden und was die Anonymisierung entfernt
Ein Bereinigungsjob läuft einmal täglich und erledigt zwei Dinge. Ereignisse, die älter als die Aufbewahrungsfrist sind, werden vollständig gelöscht. Ereignisse, die älter als die Anonymisierungsfrist sind, verlieren Benutzername, User-Agent und Herkunft. Die IP-Adresse bleibt in einem anonymisierten Ereignis stehen, bis die Aufbewahrungsfrist es löscht, denn Sperren und Statistik hängen davon ab. Planen Sie beide Fristen entsprechend: Die Aufbewahrungsfrist bestimmt, wie lange eine IP-Adresse auf Ihrer Website gespeichert ist.
Der Quickstart empfiehlt in bezahlten Tarifen eine längere Aufbewahrung: 90 Tage im Tarif Professional und 365 Tage im Tarif Business. Übernehmen Sie diese Empfehlung, passen Sie auch die Speicherdauer in Ihrer Datenschutzerklärung an. Den Wert können Sie jederzeit zwischen 1 und 365 Tagen ändern.
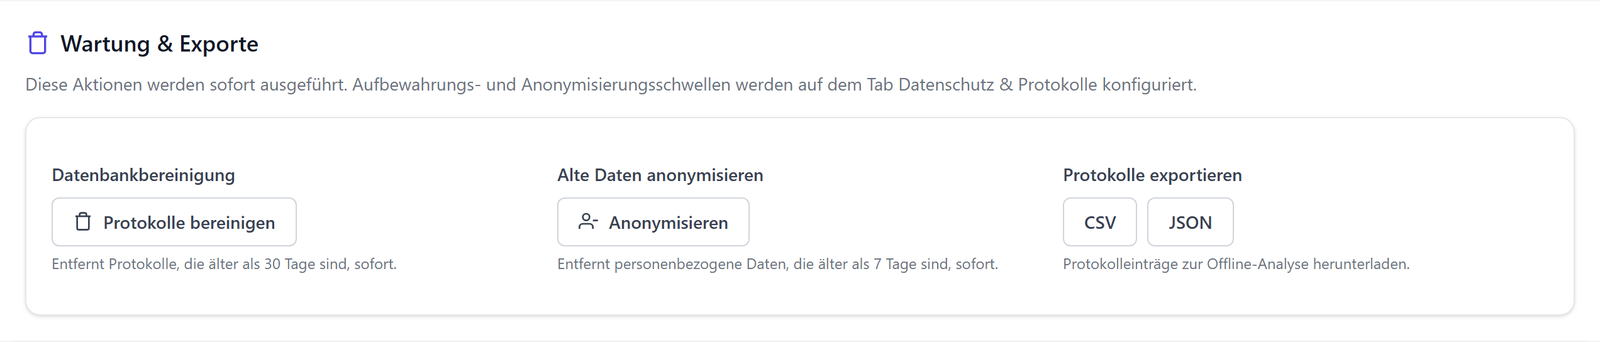
Für eine einmalige Bereinigung, etwa vor einem Audit, öffnen Sie ReportedIP Hive > Werkzeuge, Tab Daten. Die Karte Wartung & Exporte führt Protokolle bereinigen und Anonymisieren sofort aus und exportiert das Protokoll als CSV oder JSON. Das Menü Werkzeuge ist im Expertenmodus sichtbar.
Was im Local Shield und im Community Network die Website verlässt
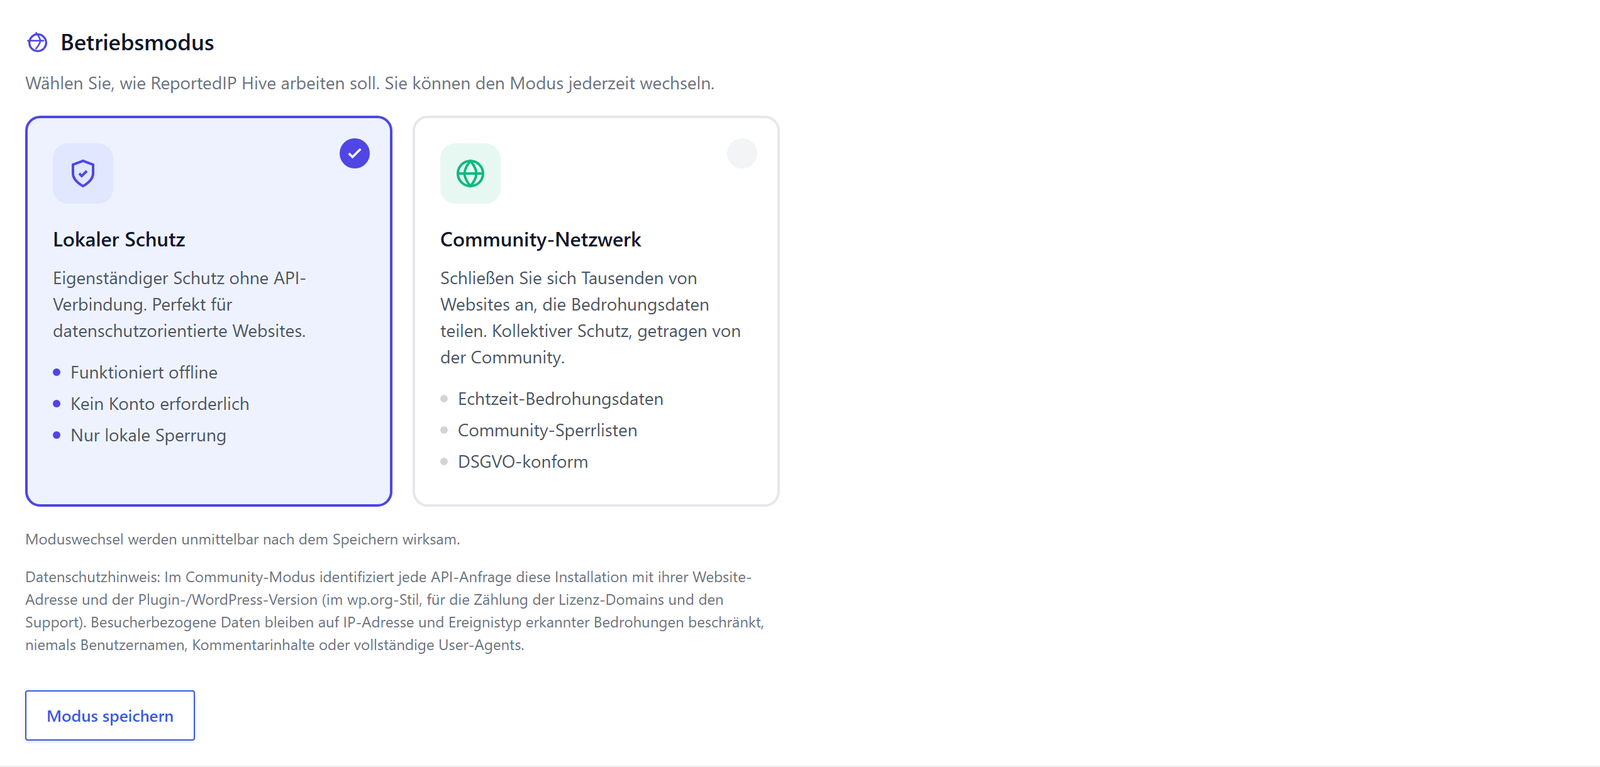
Hive arbeitet in einem von zwei Modi, die Sie unter ReportedIP Hive > Community, Tab Einstellungen, wählen. Der Modus entscheidet, ob Besucherdaten geteilt werden.
- Local Shield (im Plugin als Lokaler Schutz bezeichnet) ist die Voreinstellung. Keine Besucherdaten verlassen Ihre Website: keine Abfragen, keine Meldungen, kein Konto nötig.
- Community Network ist ein Opt-in und braucht einen Schlüssel. Eine Meldung enthält die angreifende IP, die Angriffskategorie und einen kurzen erzeugten Hinweis mit der Zahl der Versuche, dem Zeitfenster sowie Name und Adresse Ihrer Website. Abfragen übermitteln die geprüfte Besucher-IP. Jede Anfrage nennt die Adresse Ihrer Website und die Plugin- und WordPress-Version. Benutzernamen, Kommentarinhalte und vollständige User-Agents werden nie übertragen.
Einige Verbindungen laufen in beiden Modi, keine davon überträgt Besucherdaten. Hive prüft, ob es neue Plugin-Versionen gibt. Admin-Seiten laden einen kurzen Feed „What’s new“ von reportedip.com, und diese Anfrage nennt die Adresse Ihrer Website. Ändert ein Benutzer sein Passwort, prüft Hive es gegen bekannte Datenlecks und sendet dabei nur die ersten fünf Zeichen seines Hashwerts; abschalten lässt sich das mit Passwörter gegen bekannte Datenlecks prüfen. Es gibt kein Nutzungs-Tracking und keine Analytics, und die Admin-Seiten laden keine Schriften oder Skripte von fremden CDNs.
Wie 2FA-Geheimnisse und Telefonnummern geschützt sind
TOTP-Geheimnisse für Authenticator-Apps und Telefonnummern für SMS-Codes werden mit libsodium verschlüsselt gespeichert, auf Servern ohne libsodium mit OpenSSL. Eine Kopie der Datenbank allein liefert einem Angreifer also keine funktionierenden zweiten Faktoren. Wiederherstellungscodes liegen nur als Hashwerte vor, ebenso das Token eines vertrauenswürdigen Geräts.
Hive setzt ein Cookie nur für Benutzer, die bei der 2FA-Abfrage „diesem Gerät vertrauen“ wählen. Es ist HttpOnly, SameSite=Strict und standardmäßig 30 Tage gültig, einstellbar über Gültigkeit vertrauenswürdiger Geräte (Tage). Besucher, die sich nie anmelden, erhalten von Hive kein Cookie.
Rechtsgrundlage und der Text für Ihre Datenschutzerklärung
Die Sicherheitsprotokollierung stützt sich auf Art. 6 Abs. 1 lit. f DSGVO, das berechtigte Interesse, Ihre Website vor unbefugtem Zugriff zu schützen. Erwägungsgrund 49 der DSGVO nennt Netz- und Informationssicherheit ausdrücklich als ein solches Interesse.
Hive ergänzt die WordPress-Anleitung für Datenschutzerklärungen unter Einstellungen > Datenschutz um einen Textvorschlag. Er beschreibt die Daten, die lokale Speicherung, die voreingestellten Fristen und die Rechtsgrundlage, und Sie können ihn in Ihre Erklärung übernehmen. Kunden von reportedip.com finden in ihrem Dashboard außerdem einen Generator, der aus Ihrer tatsächlichen Konfiguration einen deutschen oder englischen Abschnitt erstellt. Beides sind Vorlagen, keine Rechtsberatung. Nutzen Sie das verwaltete Mail- und SMS-Relay, deckt der Auftragsverarbeitungsvertrag von reportedip.com diese Verarbeitung ab.
Auskunfts- und Löschanfragen beantworten
Hive bindet sich in jedem Tarif an die Datenschutz-Werkzeuge von WordPress an. Unter Werkzeuge > Personenbezogene Daten exportieren enthält der Export eines Benutzers die Gruppe ReportedIP Hive Sicherheitsdaten: seine Login-Versuche, vertrauenswürdigen Geräte, eine Kontosperre mit ihren Texten, offene Sitzungen und den Anmeldeverlauf. Werkzeuge > Personenbezogene Daten löschen entfernt dieselben Daten, mit Ausnahme einer aktiven Kontosperre, die bestehen bleibt.
Im Tarif Business hält ein Audit-Trail administrative Aktionen fest. Er hat eine eigene Aufbewahrungsfrist und die Option IPs im Audit-Trail anonymisieren, die nur den Netzanteil einer Adresse speichert.
Alle Daten bei der Deinstallation entfernen
Standardmäßig behält eine Deinstallation Ihre Konfiguration, eine Neuinstallation stellt sie also wieder her. Wollen Sie alles entfernen, schalten Sie vor dem Löschen des Plugins Alle Plugin-Daten bei der Deinstallation löschen (Protokolle, Einstellungen, IP-Listen) in der Karte Verhalten bei Deinstallation unter Werkzeuge, Tab Daten, ein. Hive entfernt dann seine Tabellen, Optionen und Benutzerdaten.
Eine DSGVO-Checkliste für Ihre Hive-Einrichtung
- Lassen Sie Minimale Protokollierung an und User-Agents protokollieren aus, solange Sie keinen dokumentierten Grund haben.
- Legen Sie eine Aufbewahrungsfrist fest, die Sie begründen können, und schreiben Sie dieselbe Zahl in Ihre Datenschutzerklärung.
- Wählen Sie den Modus bewusst: Local Shield teilt nichts über Besucher, Community Network teilt angreifende IPs.
- Übernehmen Sie den Textvorschlag aus der WordPress-Anleitung für Datenschutzerklärungen und passen Sie ihn an.
- Testen Sie einmal einen Export unter Werkzeuge > Personenbezogene Daten exportieren, damit Sie das Ergebnis kennen, bevor eine echte Anfrage kommt.
- Entscheiden Sie vor einer Deinstallation, ob die Daten bleiben oder gehen sollen.
Fragen zur DSGVO und ReportedIP Hive
Braucht ein WordPress-Sicherheits-Plugin eine Einwilligung nach der DSGVO?
Die Sicherheitsprotokollierung braucht keine Einwilligung. Sie stützt sich auf das berechtigte Interesse am Schutz der Website nach Art. 6 Abs. 1 lit. f DSGVO, das Erwägungsgrund 49 ausdrücklich nennt. Beschreiben müssen Sie die Verarbeitung trotzdem in Ihrer Datenschutzerklärung, mit den gespeicherten Daten, der Aufbewahrungsfrist und der Angabe, ob IP-Adressen mit einem Bedrohungsnetzwerk geteilt werden.
Wird die IP-Adresse entfernt, wenn Hive alte Ereignisse anonymisiert?
Die Anonymisierung entfernt Benutzername, User-Agent und Herkunft aus älteren Ereignissen, die IP-Adresse bleibt aber stehen, bis die Aufbewahrungsfrist das Ereignis löscht. So funktionieren Sperren und Statistik weiter. Die Aufbewahrungsfrist, standardmäßig 30 Tage, legt deshalb fest, wie lange eine IP-Adresse auf Ihrer Website gespeichert ist.
Sendet der Modus Local Shield Daten an reportedip.com?
Local Shield sendet keine Besucherdaten: keine Abfragen, keine Meldungen und keine IP-Adressen Ihrer Besucher. Unabhängig vom Modus prüft Hive auf Plugin-Updates und lädt auf Admin-Seiten einen kurzen Neuigkeiten-Feed, der die Adresse Ihrer Website nennt. Die Datenleck-Prüfung neuer Passwörter sendet nur einen Teil-Hash und lässt sich abschalten.
Welche Hive-Daten enthält ein Export personenbezogener Daten?
Das Export-Werkzeug von WordPress enthält eine Gruppe namens ReportedIP Hive Sicherheitsdaten mit den Login-Versuchen des Benutzers, vertrauenswürdigen Geräten, einer Kontosperre, offenen Sitzungen und dem Anmeldeverlauf. Das funktioniert in jedem Tarif über die Datenschutz-Werkzeuge von WordPress, eine Auskunftsanfrage nach Art. 15 DSGVO beantworten Sie also wie bei anderen Plugins.
Weiterlesen
- Quickstart mit Datenschutz-Voreinstellungen
- Was das Community-Teilen sendet
- Telefonnummern im SMS-Relay
Die Hive-Dokumentation beschreibt Datenschutz und DSGVO sowie die Betriebsmodi im Detail. Alle weiteren Funktionen erklären die Anleitungen zu ReportedIP Hive.