RGPD y seguridad en WordPress: qué guarda y comparte Hive
Un plugin de seguridad para WordPress conforme al RGPD tiene que procesar direcciones IP para bloquear ataques, pero no necesita guardar más que eso ni guardarlo mucho tiempo. Esta guía muestra qué guarda ReportedIP Hive en tu sitio, qué sale de él en cada modo, cuánto tiempo se conservan los registros y qué ajustes y textos necesitas para tu política de privacidad.
¿Qué datos personales procesa un plugin de seguridad para WordPress?
Toda protección del inicio de sesión trabaja con datos personales. La dirección IP de un visitante es un dato personal según el RGPD, igual que un nombre de usuario escrito en un formulario de acceso. Un plugin de seguridad que bloquea un ataque de fuerza bruta tiene que contar los accesos fallidos por IP, así que no puede funcionar sin procesar direcciones. La pregunta no es si se procesan datos, sino cuántos, durante cuánto tiempo y adónde van.
ReportedIP Hive, el plugin de WordPress con 16 sensores de ataque, cuatro métodos 2FA y bloqueo progresivo, responde a estas preguntas con ajustes por defecto que guardan pocos datos. Se aplican en todos los planes, también en el gratuito. La privacidad no es un extra de pago. La interfaz de Hive está en inglés, así que las etiquetas que cita esta guía también lo están.
Qué guarda Hive por defecto en tu sitio
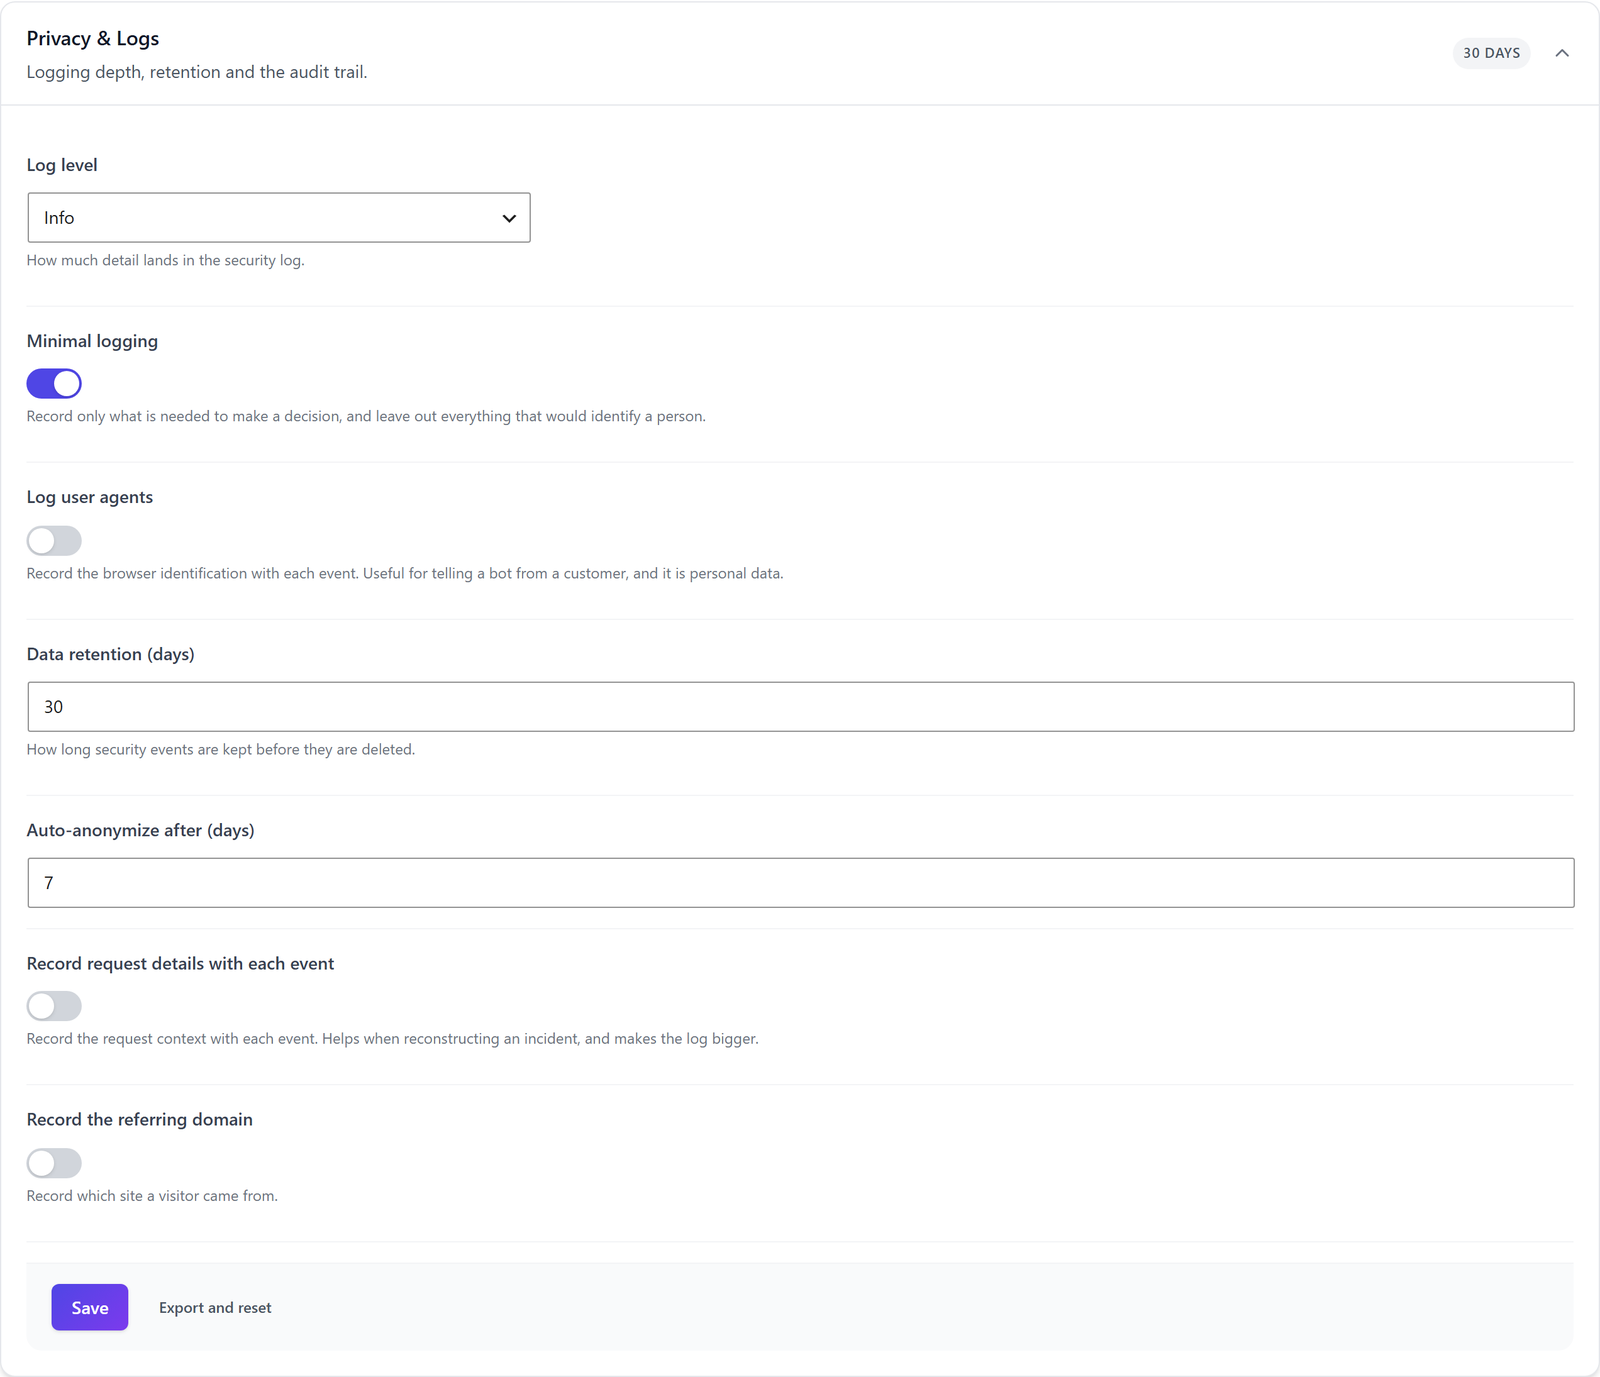
Todos los ajustes de registro están en ReportedIP Hive > Protection, en la sección Privacy & Logs. Recién instalados tienen este aspecto:
| Ajuste | Valor por defecto | Efecto |
|---|---|---|
| Minimal logging | Activado | Guarda solo lo que necesita una decisión de bloqueo. |
| Log user agents | Desactivado | No se guarda la identificación del navegador. |
| Record request details with each event | Desactivado | Sin contexto de la petición en el registro. |
| Record the referring domain | Desactivado | Sin constancia de dónde venía un visitante. |
| Data retention (days) | 30 | Los eventos de seguridad más antiguos se borran. |
| Auto-anonymize after (days) | 7 | Los eventos más antiguos pierden sus datos personales. |
Si activas Log user agents, Hive guarda solo los primeros 50 caracteres, suficientes para distinguir un bot de un navegador. El campo Auto-anonymize after (days) aparece en cuanto activas el Expert mode en la parte superior de la página.
Cuánto tiempo se conservan los registros y qué borra la anonimización
Una tarea de limpieza se ejecuta una vez al día y hace dos cosas. Los eventos más antiguos que el periodo de conservación se borran por completo. Los eventos más antiguos que el plazo de anonimización pierden el nombre de usuario, el user agent y el referente. La dirección IP se queda en un evento anonimizado hasta que el periodo de conservación lo borra, porque el bloqueo y las estadísticas dependen de ella. Elige los dos plazos con eso en mente: el periodo de conservación decide cuánto tiempo se guarda una dirección IP en tu sitio.
El Quickstart recomienda una conservación más larga en los planes de pago: 90 días en Professional y 365 días en Business. Si aplicas esa recomendación, actualiza también el plazo de conservación en tu política de privacidad. Puedes cambiar el valor en cualquier momento entre 1 y 365 días.
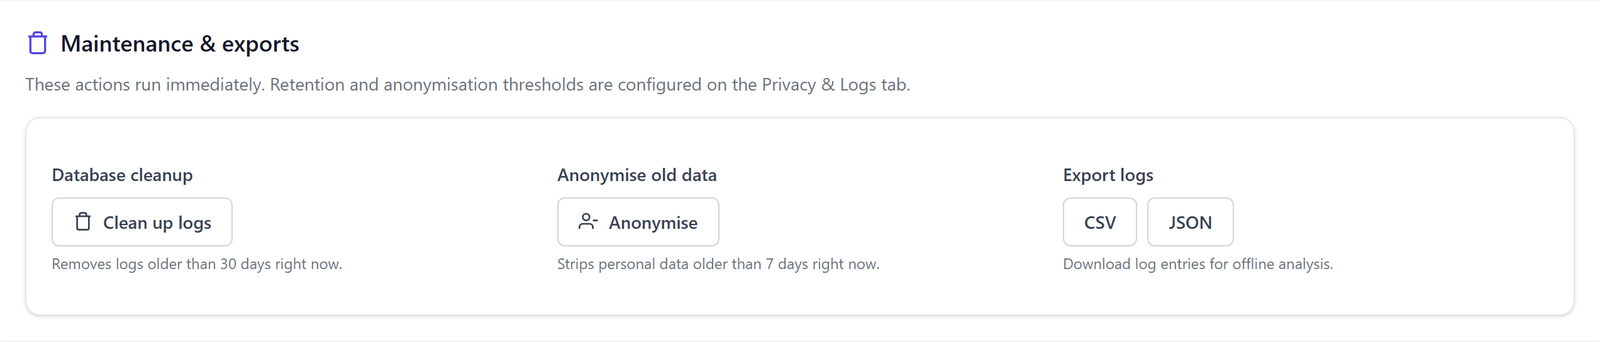
Para una limpieza puntual, por ejemplo antes de una auditoría, abre ReportedIP Hive > Tools, pestaña Data. La tarjeta Maintenance & exports ejecuta al momento Clean up logs y Anonymise y exporta el registro en CSV o JSON. El menú Tools se ve en Expert mode.
Qué sale de tu sitio en Local Shield y en Community Network
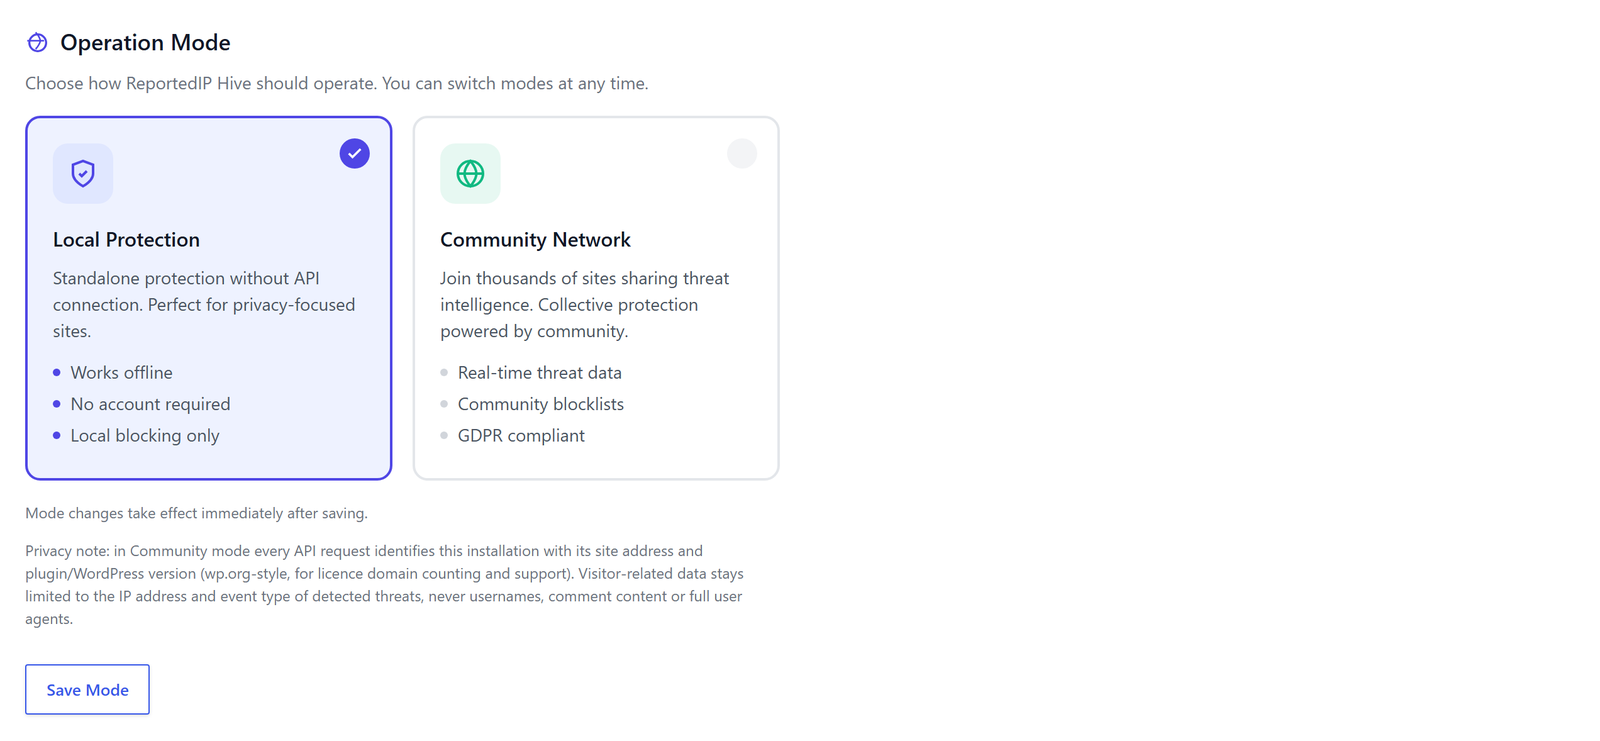
Hive funciona en uno de dos modos, que eliges en ReportedIP Hive > Community, pestaña Settings. El modo decide si se comparten datos de los visitantes.
- Local Shield (llamado Local Protection en el plugin) es el modo por defecto. Ningún dato de visitantes sale de tu sitio: ni consultas, ni informes, ni cuenta necesaria.
- Community Network se activa si quieres y necesita una clave. Un informe contiene la IP atacante, la categoría del ataque y una nota breve generada con el número de intentos, el intervalo de tiempo y el nombre y la dirección de tu sitio. Las consultas envían la IP del visitante que se comprueba. Cada petición indica la dirección de tu sitio y las versiones del plugin y de WordPress. Nunca se envían nombres de usuario, contenido de comentarios ni user agents completos.
Algunas conexiones se hacen en ambos modos, y ninguna lleva datos de visitantes. Hive comprueba si hay versiones nuevas del plugin. Las páginas de administración cargan un breve feed «What’s new» desde reportedip.com, y esa petición indica la dirección de tu sitio. Cuando un usuario cambia su contraseña, Hive la comprueba contra filtraciones conocidas enviando solo los cinco primeros caracteres de su hash; puedes desactivarlo con Check passwords against known breaches. No hay seguimiento de uso ni analítica, y las páginas de administración no cargan fuentes ni scripts de CDN de terceros.
Cómo se protegen los secretos 2FA y los números de teléfono
Los secretos TOTP de las apps de autenticación y los números de teléfono de los códigos SMS se guardan cifrados con libsodium, y con OpenSSL en los servidores que no lo tienen. Una copia de la base de datos por sí sola no le da a un atacante segundos factores que funcionen. Los códigos de recuperación se guardan solo como hash, igual que el token de un dispositivo de confianza.
Hive solo crea una cookie para los usuarios que marcan «confiar en este dispositivo» en la solicitud de 2FA. Es HttpOnly, SameSite=Strict y vale 30 días por defecto, ajustable con Trusted device lifetime (days). Los visitantes que nunca inician sesión no reciben ninguna cookie de Hive.
Base jurídica y texto para tu política de privacidad
El registro de seguridad se basa en el artículo 6, apartado 1, letra f) del RGPD, el interés legítimo en proteger tu sitio frente a accesos no autorizados. El considerando 49 del RGPD cita expresamente la seguridad de la red y de la información como uno de esos intereses.
Hive añade una propuesta de texto a la guía de política de privacidad de WordPress, en Ajustes > Privacidad. Describe los datos, el almacenamiento local, los plazos por defecto y la base jurídica, y puedes copiarla en tu política. Los clientes de reportedip.com tienen además en su panel un generador que crea una sección en alemán o en inglés a partir de tu configuración real. Ambos son plantillas, no asesoramiento jurídico. Si usas el relay gestionado de correo y SMS, el acuerdo de encargo del tratamiento de reportedip.com cubre ese tratamiento.
Responder a solicitudes de acceso y de supresión
Hive se conecta con las herramientas de privacidad de WordPress, en todos los planes. En Herramientas > Exportar datos personales, la exportación de un usuario incluye el grupo ReportedIP Hive security data: sus intentos de acceso, dispositivos de confianza, un bloqueo de cuenta con sus textos, las sesiones abiertas y el historial de accesos. Herramientas > Borrar datos personales elimina esos mismos datos, salvo un bloqueo de cuenta activo, que se mantiene.
En el plan Business, un registro de auditoría anota las acciones de administración. Tiene su propio periodo de conservación y la opción Anonymize IPs in the audit trail, que guarda solo la parte de red de una dirección.
Borrar todos los datos al desinstalar
Por defecto, una desinstalación conserva tu configuración, así que una reinstalación la recupera. Para borrarlo todo, activa Delete all plugin data on uninstall (logs, settings, IP lists) en la tarjeta Uninstall behaviour de Tools, pestaña Data, antes de eliminar el plugin. Hive borra entonces sus tablas, opciones y datos de usuario.
Una lista de comprobación RGPD para tu instalación de Hive
- Deja Minimal logging activado y Log user agents desactivado mientras no tengas un motivo documentado.
- Fija un periodo de conservación que puedas justificar y escribe la misma cifra en tu política de privacidad.
- Elige el modo a conciencia: Local Shield no comparte nada sobre los visitantes, Community Network comparte las IP atacantes.
- Copia la propuesta de texto de la guía de política de privacidad de WordPress y adáptala.
- Prueba una vez una exportación en Herramientas > Exportar datos personales, para conocer el resultado antes de que llegue una solicitud real.
- Decide antes de desinstalar si los datos se quedan o se van.
Preguntas sobre el RGPD y ReportedIP Hive
¿Necesita un plugin de seguridad para WordPress consentimiento según el RGPD?
El registro de seguridad no necesita consentimiento. Se basa en el interés legítimo en proteger el sitio según el artículo 6, apartado 1, letra f) del RGPD, que el considerando 49 cita expresamente. Aun así, tienes que describir el tratamiento en tu política de privacidad, con los datos guardados, el periodo de conservación y si se comparten direcciones IP con una red de amenazas.
¿Se borra la dirección IP cuando Hive anonimiza eventos antiguos?
La anonimización quita el nombre de usuario, el user agent y el referente de los eventos antiguos, pero la dirección IP se queda hasta que el periodo de conservación borra el evento. Así el bloqueo y las estadísticas siguen funcionando. Por eso el periodo de conservación, 30 días por defecto, fija cuánto tiempo se guarda una dirección IP en tu sitio.
¿El modo Local Shield envía datos a reportedip.com?
Local Shield no envía datos de visitantes: ni consultas, ni informes, ni direcciones IP de tus visitantes. Sea cual sea el modo, Hive busca actualizaciones del plugin y carga en las páginas de administración un breve feed de novedades que indica la dirección de tu sitio. La comprobación de filtraciones para contraseñas nuevas envía solo un hash parcial y se puede desactivar.
¿Qué datos de Hive incluye una exportación de datos personales?
La herramienta de exportación de WordPress incluye un grupo llamado ReportedIP Hive security data con los intentos de acceso del usuario, sus dispositivos de confianza, un bloqueo de cuenta, las sesiones abiertas y el historial de accesos. Funciona en todos los planes mediante las herramientas de privacidad de WordPress, así que respondes a una solicitud de acceso según el artículo 15 del RGPD igual que con otros plugins.
Sigue leyendo
La documentación de Hive explica en detalle la privacidad y el RGPD y los modos de funcionamiento. El resto de funciones está en las guías de ReportedIP Hive.