RGPD et sécurité WordPress : ce que Hive stocke et partage
Une extension de sécurité WordPress conforme au RGPD doit traiter des adresses IP pour bloquer les attaques, mais elle n’a pas besoin d’en garder davantage ni de les garder longtemps. Ce guide montre ce que ReportedIP Hive enregistre sur votre site, ce qui en sort selon le mode, combien de temps les journaux sont conservés et quels réglages et textes il vous faut pour votre politique de confidentialité.
Quelles données personnelles une extension de sécurité WordPress traite-t-elle ?
Toute protection de la connexion travaille avec des données personnelles. L’adresse IP d’un visiteur est une donnée personnelle au sens du RGPD, tout comme un identifiant saisi dans un formulaire de connexion. Une extension de sécurité qui bloque une attaque par force brute doit compter les échecs de connexion par IP, elle ne peut donc pas se passer des adresses. La question n’est pas de savoir si des données sont traitées, mais combien, pendant combien de temps et vers où elles partent.
ReportedIP Hive, l’extension WordPress avec 16 capteurs d’attaque, quatre méthodes 2FA et un blocage progressif, répond à ces questions par des réglages par défaut économes en données. Ils s’appliquent dans toutes les formules, y compris la formule gratuite. La protection des données n’est pas une option payante. L’interface de Hive est en anglais, les libellés cités dans ce guide restent donc en anglais.
Ce que Hive enregistre par défaut sur votre site
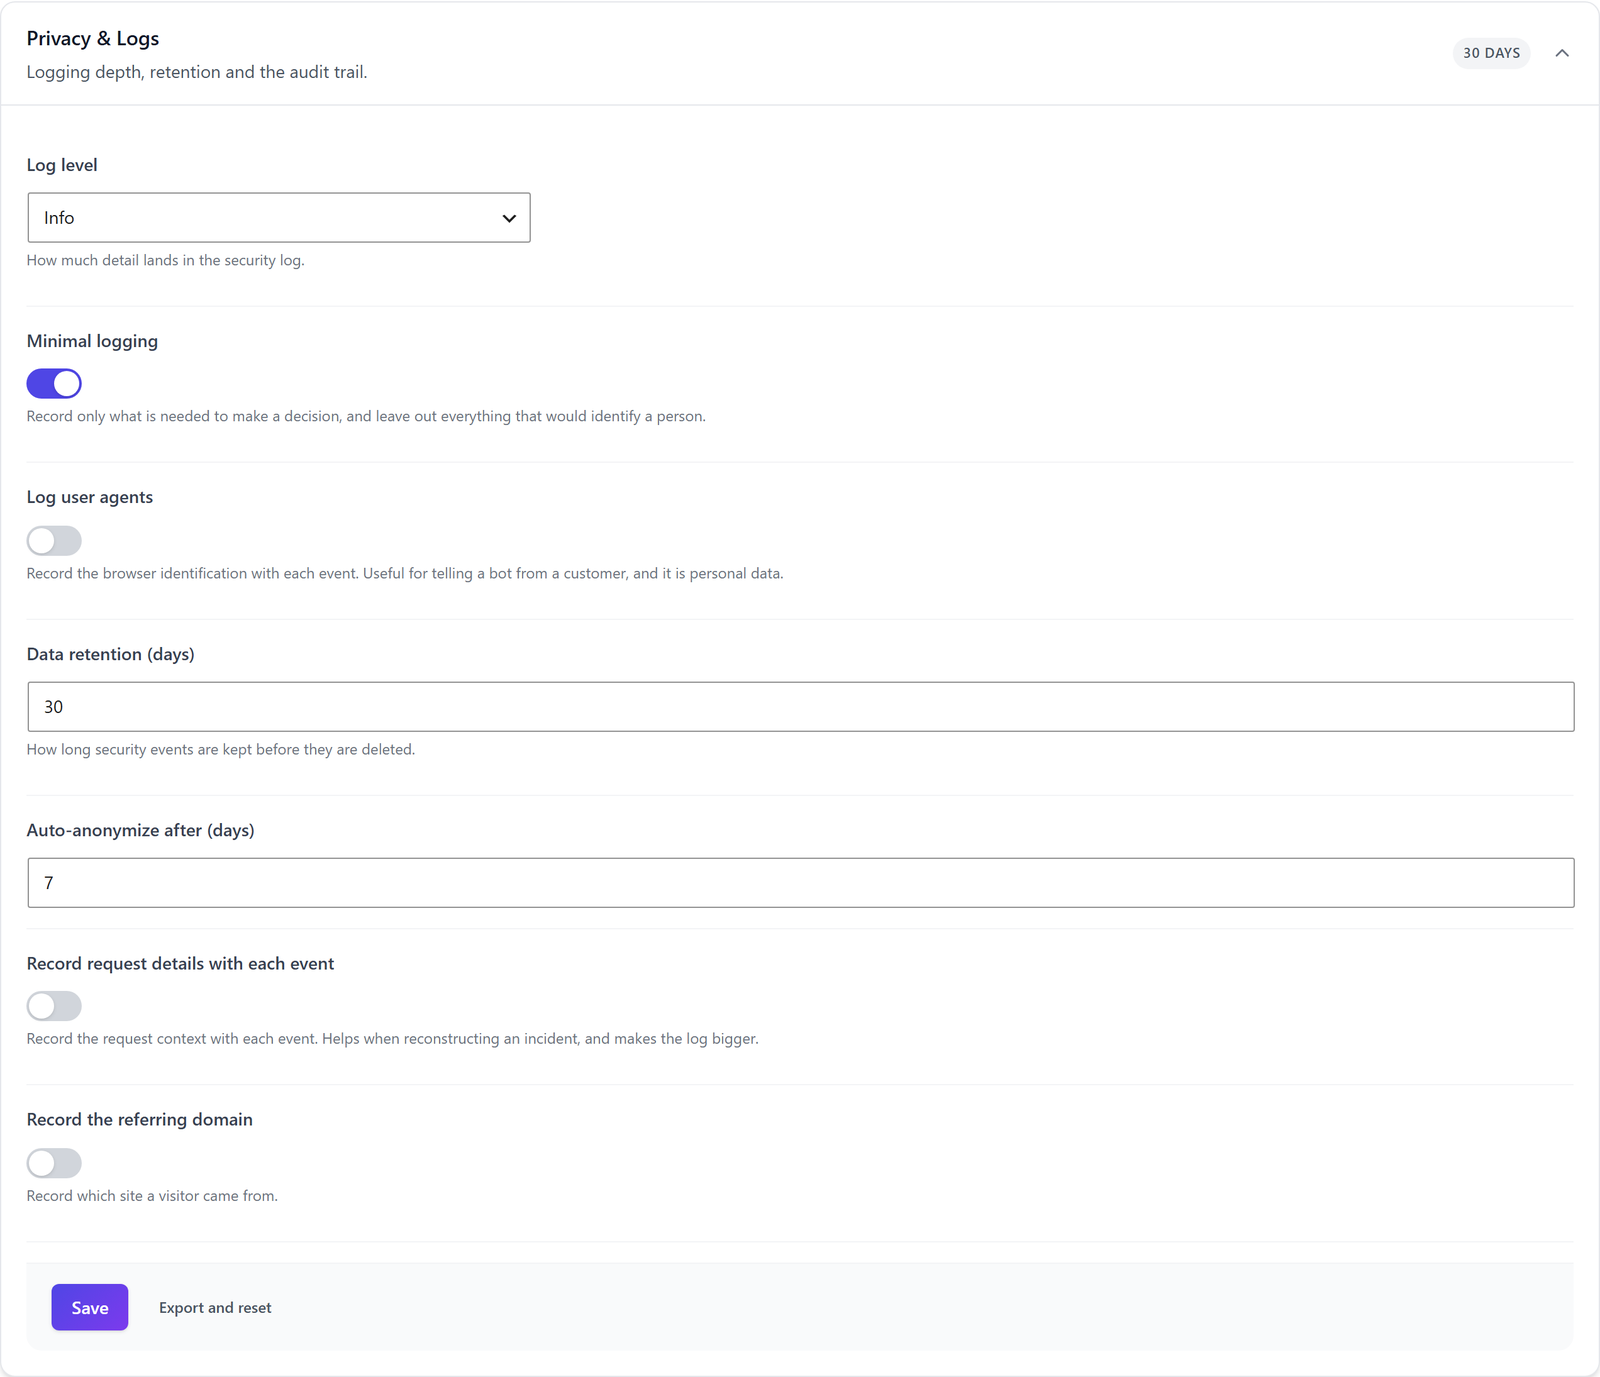
Tous les réglages de journalisation se trouvent sous ReportedIP Hive > Protection, dans la section Privacy & Logs. À l’installation, ils se présentent ainsi :
| Réglage | Valeur par défaut | Effet |
|---|---|---|
| Minimal logging | Activé | N’enregistre que ce qu’une décision de blocage exige. |
| Log user agents | Désactivé | L’identification du navigateur n’est pas enregistrée. |
| Record request details with each event | Désactivé | Aucun contexte de requête dans le journal. |
| Record the referring domain | Désactivé | Aucune trace de la provenance d’un visiteur. |
| Data retention (days) | 30 | Les événements de sécurité plus anciens sont supprimés. |
| Auto-anonymize after (days) | 7 | Les événements plus anciens perdent leurs données personnelles. |
Si vous activez Log user agents, Hive ne garde que les 50 premiers caractères, ce qui suffit pour distinguer un robot d’un navigateur. Le champ Auto-anonymize after (days) apparaît dès que vous activez l’Expert mode en haut de la page.
Combien de temps les journaux sont conservés et ce que l’anonymisation supprime
Une tâche de nettoyage s’exécute une fois par jour et fait deux choses. Les événements plus anciens que la durée de conservation sont entièrement supprimés. Les événements plus anciens que le délai d’anonymisation perdent l’identifiant, le user agent et le référent. L’adresse IP reste dans un événement anonymisé jusqu’à ce que la durée de conservation le supprime, car le blocage et les statistiques en dépendent. Choisissez les deux délais en conséquence : la durée de conservation fixe combien de temps une adresse IP reste enregistrée sur votre site.
Le Quickstart recommande une conservation plus longue dans les formules payantes : 90 jours en Professional et 365 jours en Business. Si vous appliquez cette recommandation, mettez aussi à jour la durée de conservation dans votre politique de confidentialité. Vous pouvez modifier la valeur à tout moment entre 1 et 365 jours.
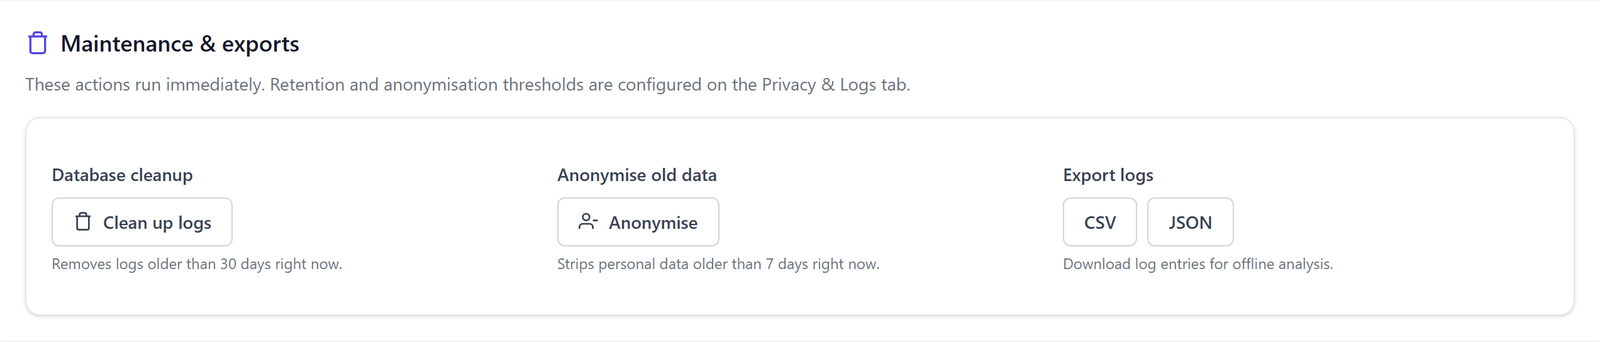
Pour un nettoyage ponctuel, par exemple avant un audit, ouvrez ReportedIP Hive > Tools, onglet Data. La carte Maintenance & exports lance immédiatement Clean up logs et Anonymise et exporte le journal en CSV ou en JSON. Le menu Tools est visible en Expert mode.
Ce qui sort de votre site en Local Shield et en Community Network
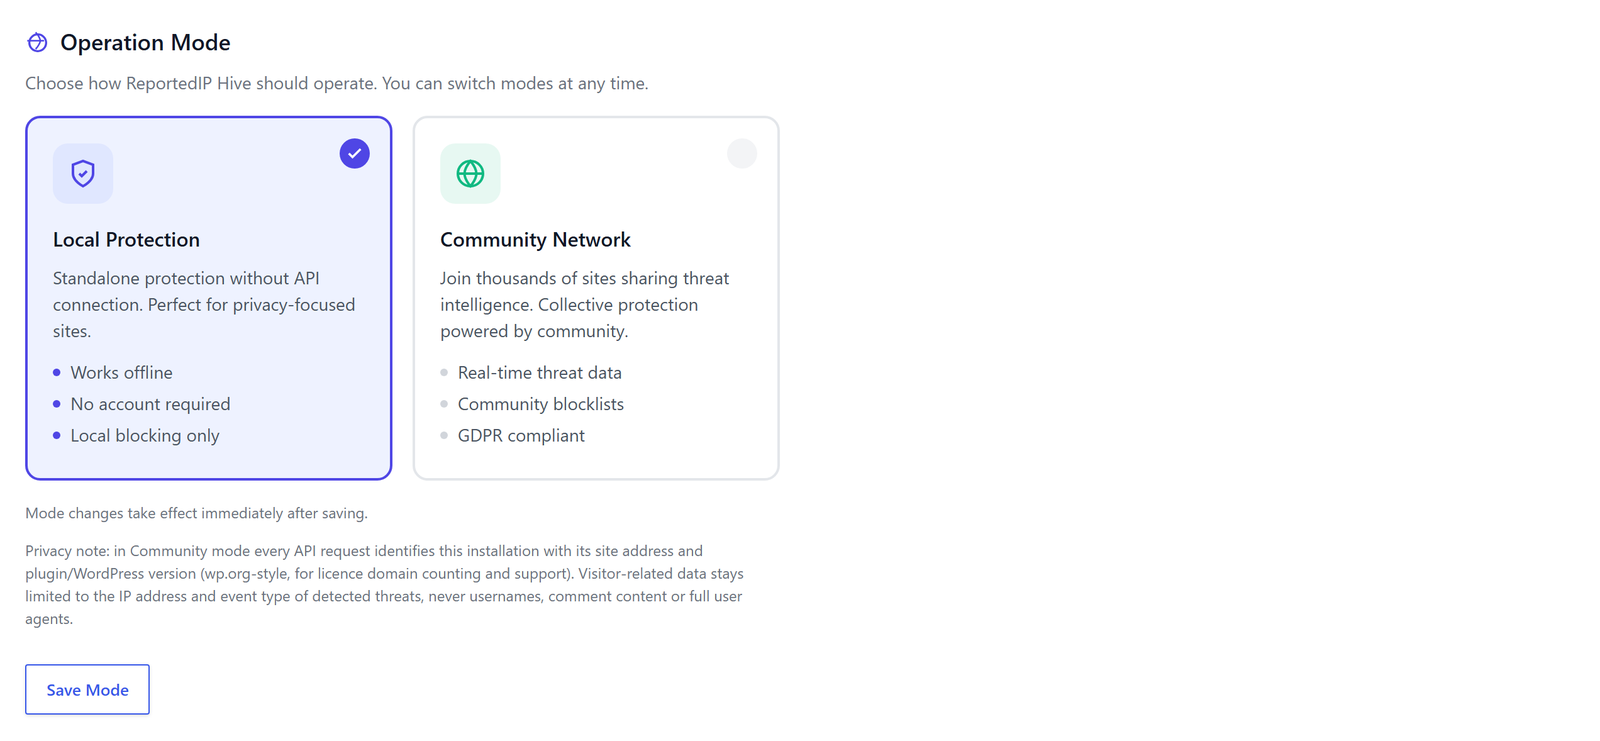
Hive fonctionne dans l’un de deux modes, que vous choisissez sous ReportedIP Hive > Community, onglet Settings. Le mode décide si des données de visiteurs sont partagées.
- Local Shield (nommé Local Protection dans l’extension) est le mode par défaut. Aucune donnée de visiteur ne quitte votre site : pas de consultation, pas de signalement, pas de compte nécessaire.
- Community Network s’active sur option et nécessite une clé. Un signalement contient l’IP attaquante, la catégorie d’attaque et une courte note générée avec le nombre de tentatives, la période ainsi que le nom et l’adresse de votre site. Les consultations transmettent l’IP du visiteur vérifiée. Chaque requête indique l’adresse de votre site et les versions de l’extension et de WordPress. Les identifiants, le contenu des commentaires et les user agents complets ne sont jamais envoyés.
Quelques connexions ont lieu dans les deux modes, et aucune ne transporte de données de visiteurs. Hive vérifie l’existence de nouvelles versions de l’extension. Les pages d’administration chargent un court fil « What’s new » depuis reportedip.com, et cette requête indique l’adresse de votre site. Quand un utilisateur change de mot de passe, Hive le compare aux fuites connues en n’envoyant que les cinq premiers caractères de son empreinte ; vous pouvez désactiver ce contrôle avec Check passwords against known breaches. Il n’y a ni suivi d’utilisation ni outil d’analyse, et les pages d’administration ne chargent ni polices ni scripts depuis des CDN tiers.
Comment les secrets 2FA et les numéros de téléphone sont protégés
Les secrets TOTP des applications d’authentification et les numéros de téléphone des codes SMS sont chiffrés avec libsodium, et avec OpenSSL sur les serveurs qui n’en disposent pas. Une simple copie de la base de données ne donne donc pas à un attaquant de seconds facteurs utilisables. Les codes de récupération ne sont stockés que sous forme d’empreintes, tout comme le jeton d’un appareil de confiance.
Hive ne pose un cookie que pour les utilisateurs qui choisissent « faire confiance à cet appareil » lors de la demande 2FA. Il est HttpOnly, SameSite=Strict et valable 30 jours par défaut, réglable avec Trusted device lifetime (days). Les visiteurs qui ne se connectent jamais ne reçoivent aucun cookie de Hive.
Base légale et texte pour votre politique de confidentialité
La journalisation de sécurité repose sur l’article 6, paragraphe 1, point f) du RGPD, l’intérêt légitime à protéger votre site contre les accès non autorisés. Le considérant 49 du RGPD cite expressément la sécurité des réseaux et de l’information comme un tel intérêt.
Hive ajoute une proposition de texte au guide de politique de confidentialité de WordPress, sous Réglages > Confidentialité. Elle décrit les données, le stockage local, les délais par défaut et la base légale, et vous pouvez la reprendre dans votre politique. Les clients de reportedip.com trouvent aussi dans leur tableau de bord un générateur qui rédige une section en allemand ou en anglais à partir de votre configuration réelle. Les deux sont des modèles, pas un conseil juridique. Si vous utilisez le relais e-mail et SMS géré, l’accord de traitement des données de reportedip.com couvre ce traitement.
Répondre aux demandes d’accès et d’effacement
Hive se branche sur les outils de confidentialité de WordPress, dans toutes les formules. Sous Outils > Exporter les données personnelles, l’export d’un utilisateur contient le groupe ReportedIP Hive security data : ses tentatives de connexion, ses appareils de confiance, un verrouillage de compte avec ses textes, les sessions ouvertes et l’historique des connexions. Outils > Effacer les données personnelles supprime les mêmes données, à l’exception d’un verrouillage de compte actif, qui reste en place.
Dans la formule Business, un journal d’audit enregistre les actions d’administration. Il a sa propre durée de conservation et l’option Anonymize IPs in the audit trail, qui ne garde que la partie réseau d’une adresse.
Supprimer toutes les données à la désinstallation
Par défaut, une désinstallation conserve votre configuration, et une réinstallation la restaure. Pour tout supprimer, activez Delete all plugin data on uninstall (logs, settings, IP lists) dans la carte Uninstall behaviour sous Tools, onglet Data, avant de supprimer l’extension. Hive efface alors ses tables, ses options et ses données utilisateur.
Une liste de contrôle RGPD pour votre installation Hive
- Laissez Minimal logging activé et Log user agents désactivé, sauf raison documentée.
- Fixez une durée de conservation que vous pouvez justifier et reportez le même chiffre dans votre politique de confidentialité.
- Choisissez le mode en connaissance de cause : Local Shield ne partage rien sur les visiteurs, Community Network partage les IP attaquantes.
- Reprenez la proposition de texte du guide de politique de confidentialité de WordPress et adaptez-la.
- Testez une fois un export sous Outils > Exporter les données personnelles, pour connaître le résultat avant qu’une vraie demande arrive.
- Décidez avant une désinstallation si les données doivent rester ou partir.
Questions sur le RGPD et ReportedIP Hive
Une extension de sécurité WordPress a-t-elle besoin d’un consentement au titre du RGPD ?
La journalisation de sécurité ne nécessite pas de consentement. Elle repose sur l’intérêt légitime à protéger le site au titre de l’article 6, paragraphe 1, point f) du RGPD, que le considérant 49 cite expressément. Vous devez tout de même décrire le traitement dans votre politique de confidentialité, avec les données enregistrées, la durée de conservation et le partage éventuel d’adresses IP avec un réseau de menaces.
L’adresse IP est-elle supprimée quand Hive anonymise les anciens événements ?
L’anonymisation retire l’identifiant, le user agent et le référent des événements plus anciens, mais l’adresse IP reste jusqu’à ce que la durée de conservation supprime l’événement. Le blocage et les statistiques continuent ainsi de fonctionner. C’est donc la durée de conservation, 30 jours par défaut, qui fixe combien de temps une adresse IP reste sur votre site.
Le mode Local Shield envoie-t-il des données à reportedip.com ?
Local Shield n’envoie aucune donnée de visiteur : ni consultation, ni signalement, ni adresse IP de vos visiteurs. Quel que soit le mode, Hive vérifie les mises à jour de l’extension et charge sur les pages d’administration un court fil d’actualités qui indique l’adresse de votre site. Le contrôle des fuites pour les nouveaux mots de passe n’envoie qu’une empreinte partielle et peut être désactivé.
Quelles données de Hive figurent dans un export de données personnelles ?
L’outil d’export de WordPress contient un groupe nommé ReportedIP Hive security data avec les tentatives de connexion de l’utilisateur, ses appareils de confiance, un verrouillage de compte, les sessions ouvertes et l’historique des connexions. Cela fonctionne dans toutes les formules via les outils de confidentialité de WordPress, vous répondez donc à une demande d’accès au titre de l’article 15 du RGPD comme pour les autres extensions.
À lire ensuite
- Quickstart et réglages de confidentialité
- Ce qu’envoie le partage communautaire
- Les numéros dans le relais SMS
La documentation de Hive détaille la confidentialité et le RGPD ainsi que les modes de fonctionnement. Toutes les autres fonctions sont expliquées dans les guides de ReportedIP Hive.