CVE-2026-19949: SQL-Injection in All-in-One WP Migration und was zu tun ist
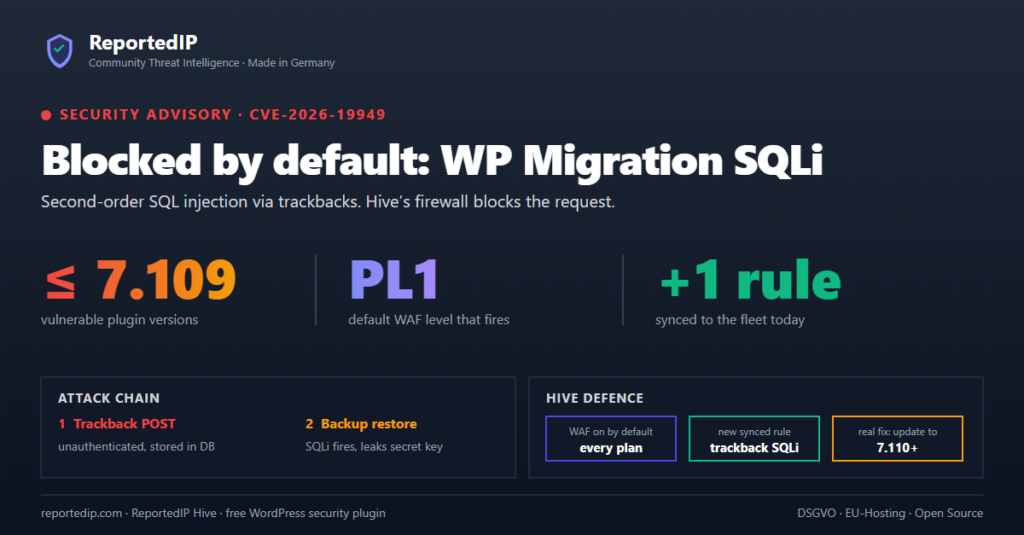
CVE-2026-19949 ist eine Second-Order-SQL-Injection ohne Anmeldung im WordPress-Plugin All-in-One WP Migration and Backup und betrifft alle Versionen bis einschließlich 7.109. ServMask hat sie am 20. August 2026 mit Version 7.110 behoben, und der Angriff kann mit der kompletten Übernahme der Website enden, sobald ein Administrator ein Backup zurückspielt.
Aktualisieren Sie das Plugin zuerst auf 7.110 oder neuer, denn nur das Update beseitigt den Fehler. Die Firewall von ReportedIP Hive prüft die Trackback-Anfragen, auf die der Angriff angewiesen ist, und ReportedIP Hive ist in jedem Tarif kostenlos.
Was ist CVE-2026-19949?
Die Schwachstelle CVE-2026-19949 in All-in-One WP Migration steckt in der Art, wie das Plugin beim Wiederherstellen eines Archivs die Datenbank neu aufbaut. Es schreibt Werte aus dem Archiv in SQL-Anweisungen, ohne sie korrekt vorzubereiten. Bei einer Second-Order-Injection wird die Nutzlast zuerst gespeichert und läuft erst später in einem anderen Vorgang. Der Angriff verläuft in vier Stufen:
- Der Angreifer schickt präparierte Trackbacks an einen öffentlichen Beitrag. Eine Anmeldung ist nicht nötig, und WordPress speichert sie als gewöhnliche Kommentare.
- Die Nutzlast liegt in der Datenbank und tut nichts. Scanner, die nur auf sofortige SQL-Fehler achten, sehen nichts Auffälliges.
- Ein Administrator exportiert die Website und importiert das Archiv wieder. Bei dieser Wiederherstellung bricht der gespeicherte Wert aus der SQL-Anweisung aus und läuft als Abfrage.
- Die Abfrage liest den
ai1wm_secret_keydes Plugins, das Token, das seine Importfunktion schützt. Mit diesem Schlüssel kann ein Angreifer ein präpariertes Archiv einspielen und Code auf dem Server ausführen.
Der Sicherheitsforscher Jack Taylor meldete die Lücke am 14. August 2026 über das Bug-Bounty-Programm von Wordfence. Wordfence bewertet sie mit 8,8 (hoch) auf der CVSS-Skala, und der NVD-Eintrag zu CVE-2026-19949 enthält die offizielle Beschreibung. Unser Schwesterunternehmen hat eine deutsche Zusammenfassung veröffentlicht: CVE-2026-19949 bei CMS ADMINS.
Welche Versionen von All-in-One WP Migration sind betroffen?
| Version | Status | Erschienen |
|---|---|---|
| 7.109 und älter | Verwundbar | Vor dem 20. August 2026 |
| 7.110 | Behoben | 20. August 2026 |
| 7.111 | Behoben, aktuell | 15. September 2026 |
Das Plugin hat mehr als 5 Millionen aktive Installationen. Am 29. September 2026 zeigte die Versionsstatistik von wordpress.org 45 Prozent der Websites auf 7.110 oder 7.111, mehr als die Hälfte lief also noch auf einer älteren Version. Wordfence hat die technischen Details Anfang September 2026 veröffentlicht. Im NVD-Eintrag verzeichnete die CISA mit Stand 27. August 2026 keine bekannte Ausnutzung.
Was sollten Sie jetzt tun?
- Aktualisieren Sie All-in-One WP Migration auf jeder Website unter Plugins auf 7.110 oder neuer.
- Aktualisieren Sie vor dem nächsten Export oder Import. Die Injection löst nur bei einer Wiederherstellung aus.
- Schließen Sie Trackbacks, wenn Sie sie nicht nutzen. Die WordPress-Einstellung unter Einstellungen → Diskussion gilt nur für neue Beiträge. Der Hive-Schalter XML-RPC abschalten schließt Pingbacks und Trackbacks auch auf allen bestehenden Beiträgen.
- Wenn Sie ein Archiv mit Version 7.109 oder älter wiederhergestellt haben, gehen Sie die Prüfpunkte im nächsten Abschnitt durch.
Woran erkennen Sie, ob Ihre Website angegriffen wurde?
- Trackbacks. Filtern Sie die Seite Kommentare nach Pings und achten Sie auf Trackbacks von unbekannten Websites, oft mehrere hintereinander unter demselben Beitrag.
- Kommentare nach einer Wiederherstellung. Ein neuer freigegebener Kommentar mit einer langen zufälligen Zeichenkette kann den abgeflossenen geheimen Schlüssel enthalten.
- Must-use-Plugins. Prüfen Sie
wp-content/mu-pluginsauf Dateien, die niemand aus Ihrem Team angelegt hat. - Konten. Suchen Sie nach Administratorkonten, die niemand erstellt hat.
- Hive-Ereignisprotokoll. Firewall-Sperren auf Trackback-Adressen zeigen, welche IP-Adressen die Nutzlast platzieren wollten.
Finden Sie einen dieser Punkte, behandeln Sie die Website als kompromittiert. Spielen Sie ein sauberes Backup von vor dem ersten verdächtigen Trackback zurück, aktualisieren Sie das Plugin und ändern Sie alle Administratorpasswörter.
Wie geht ReportedIP Hive mit diesem Angriff um?
Die Hive-Firewall ist in jedem Tarif standardmäßig aktiv und läuft im Sperrmodus. Sie prüft Adresse, Anfrageinhalt und User-Agent jeder Anfrage von nicht angemeldeten Besuchern, Trackback-Anfragen eingeschlossen. Mit eingeschalteter Extended Protection läuft die Prüfung, bevor WordPress lädt. Die Firewall-Dokumentation erklärt Regelsätze und Ausnahmen.
Für diesen Angriff greifen zwei Ebenen. Die Grundausstattung, die im Plugin mitgeliefert wird, blockiert gängige Formen der SQL-Injection auf jeder Website, auch im Modus Local Shield. Seit September 2026 enthält der signierte Regelsatz von ReportedIP zusätzlich die Regel waf_sqli_trackback_2nd. Sie betrachtet nur Trackback-Anfragen und erkennt SQL-Fragmente und Escape-Sequenzen, die ein normaler Trackback nie enthält. Websites im Modus Community Network erhalten sie über die reguläre Regelsynchronisierung, auch im kostenlosen Tarif. Websites im Modus Local Shield bleiben bei der mitgelieferten Grundausstattung, siehe die Betriebsmodi.
Eine Grenze gilt für jede Firewall. Die zweite Stufe, die Wiederherstellung, läuft innerhalb von PHP ohne HTTP-Anfrage, deshalb sieht keine Firewall sie. Das Blockieren der Trackbacks stoppt neue Nutzlasten. Die Schalter zum Abriegeln schließen den Einstiegspunkt ganz, und das Plugin-Update ist die Lösung. Der Fall wp2shell im WordPress-Kern folgte demselben Muster: Firewall-Regeln schützten Websites, bis sie gepatcht waren.
Häufige Fragen
Ist All-in-One WP Migration nach dem Update sicher?
Version 7.110 und neuer sind von CVE-2026-19949 nicht betroffen, und 7.111 vom 15. September 2026 ist die aktuelle Version. Früher platzierte Nutzlasten können auf einer behobenen Version nicht mehr ausgeführt werden. Eine Website, die mit 7.109 oder älter ein Archiv wiederhergestellt hat, sollte trotzdem auf abgeflossene Schlüssel, unbekannte Must-use-Plugins und neue Administratorkonten geprüft werden.
Bin ich gefährdet, wenn ich nie Backups zurückspiele?
Die Injection läuft nur bei einem Export mit anschließendem Import, eine Website ohne Wiederherstellung wird über diesen Fehler also nicht ausgenutzt. Gespeicherte Trackbacks bleiben aber in der Datenbank und lösen bei der nächsten Wiederherstellung auf einer alten Version aus. Ein Umzug zu einem neuen Hoster zählt als Wiederherstellung. Aktualisieren Sie das Plugin jetzt und nicht erst vor dem nächsten Umzug.
Ersetzt ReportedIP Hive das Plugin-Update?
Hive ersetzt das Update nicht, denn nur Version 7.110 oder neuer beseitigt den Fehler. Die Firewall prüft die Trackback-Anfragen, die die Nutzlast einschleusen, und kann Trackbacks mit einem Schalter schließen. Die Wiederherstellung selbst läuft ohne HTTP-Anfrage, und diesen Schritt kann keine Firewall prüfen. Aktualisieren Sie das Plugin auf jeder Website.