ReportedIP Hive 3.0.5: Security-Header auch auf gecachten Seiten
ReportedIP Hive 3.0.5 sorgt dafür, dass die Security-Header auf jeder Seite ankommen, auch auf denen, die ein Seitencache wie WP Rocket ausliefert. Seit dem Umzug ins WordPress-Pluginverzeichnis mit Hive 3.0.0 am 16. Oktober sind fünf Updates erschienen. Dieser Beitrag zeigt, was sich im Adminbereich geändert hat, mit einem Screenshot zu jedem Teil, und was Sie tun müssen (in den meisten Fällen nichts).
Alle Updates kommen über die normale WordPress-Update-Seite. Das kostenlose Plugin kommt von wordpress.org, das Pro-Add-on von reportedip.com. Beide stehen jetzt auf 3.0.5.
Warum fehlten gecachten Seiten die Security-Header?
Ein Kunde mit nginx und WP Rocket fragte uns, warum der Header-Checker auf der Startseite keine Security-Header zeigte, obwohl sie in Hive eingeschaltet waren. Die Antwort: WordPress fügt Header hinzu, während es eine Seite aufbaut. Ein Seitencache speichert die fertige Seite und liefert sie beim nächsten Besuch aus, bevor WordPress überhaupt startet. Die Header werden also nie hinzugefügt. Mit Rocket-Nginx berührt die gecachte Seite PHP gar nicht.
Auf derselben Site zeigte sich ein zweites Problem: nginx schickte HSTS und eine Referrer-Policy bereits selbst, mit anderen Werten als Hive. Seiten, die am Cache vorbeigingen, bekamen beide Fassungen. WordPress sieht keine Header, die der Webserver hinzufügt, und konnte deshalb auch nicht davor warnen.
Wie kommen die Header jetzt bei den Besuchern an?
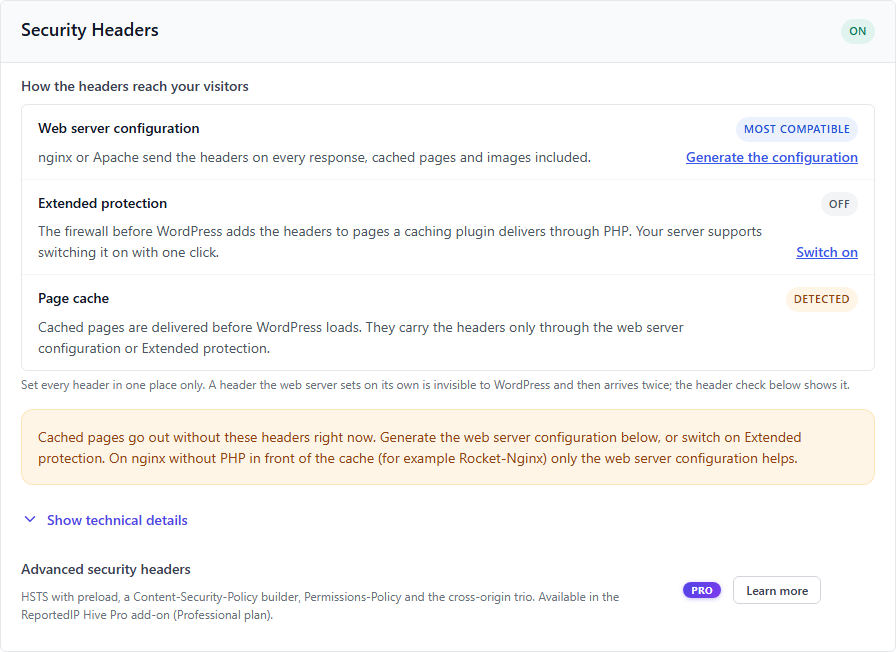
Der Abschnitt Security-Header unter Schutz-Einstellungen, Firewall & Bots beginnt jetzt mit einer kurzen Liste der drei Wege, auf denen ein Header den Browser erreichen kann, jeweils mit dem Zustand auf Ihrer Site:
- Webserver-Konfiguration. nginx oder Apache senden die Header bei jeder Antwort, gecachte Seiten, Bilder und Fehlerseiten eingeschlossen. Das ist der verträglichste Weg.
- Erweiterter Schutz. Die Firewall, die vor WordPress läuft, sendet die Header jetzt ebenfalls. Seiten, die ein Caching-Plugin über PHP ausliefert (WP Rocket, WP Super Cache, W3 Total Cache in ihrer Standardeinstellung), tragen sie ab 3.0.5. Die Zeile sagt, ob Ihr Server ihn mit einem Klick einschalten kann, und führt direkt zum Schalter.
- Seitencache. Ob Hive einen gefunden hat. Wenn ja und keiner der beiden Wege oben aktiv ist, weist eine Warnung darauf hin.
Wie bekomme ich die Konfiguration für nginx oder Apache?
Unter den Einstellungen lässt sich Server-Konfiguration und Header-Prüfung aufklappen. Hive schreibt dort die Konfiguration für genau die Header, die Sie eingeschaltet haben, für nginx und für Apache, jeweils mit einem Kopier-Button.
- nginx-Zeilen enden mit
always, damit die Header auch mit 404- und 500-Seiten rausgehen. Der Kommentar darüber warnt vor einer Falle, in die viele tappen: Einlocation-Block mit eigenemadd_headererbt keine der Zeilen aus demserver-Block. - Apache-Zeilen stehen in
<IfModule mod_headers.c>, damit ein fehlendes Modul die Site nicht mit einem Fehler 500 lahmlegt. HSTS wird nur über HTTPS gesendet. - Sobald die Konfiguration aktiv ist, schalten Sie „Security-Header senden“ in Hive aus. Sonst kommt jeder Header doppelt an.
Was zeigt die Header-Prüfung?
Der Button Header der Startseite prüfen lädt Ihre Startseite so, wie ein Besucher es tun würde: zweimal, damit die zweite Antwort aus dem Seitencache kommen kann, und einmal am Cache vorbei. Dann vergleicht er Header für Header, was angekommen ist, mit Ihren Einstellungen.
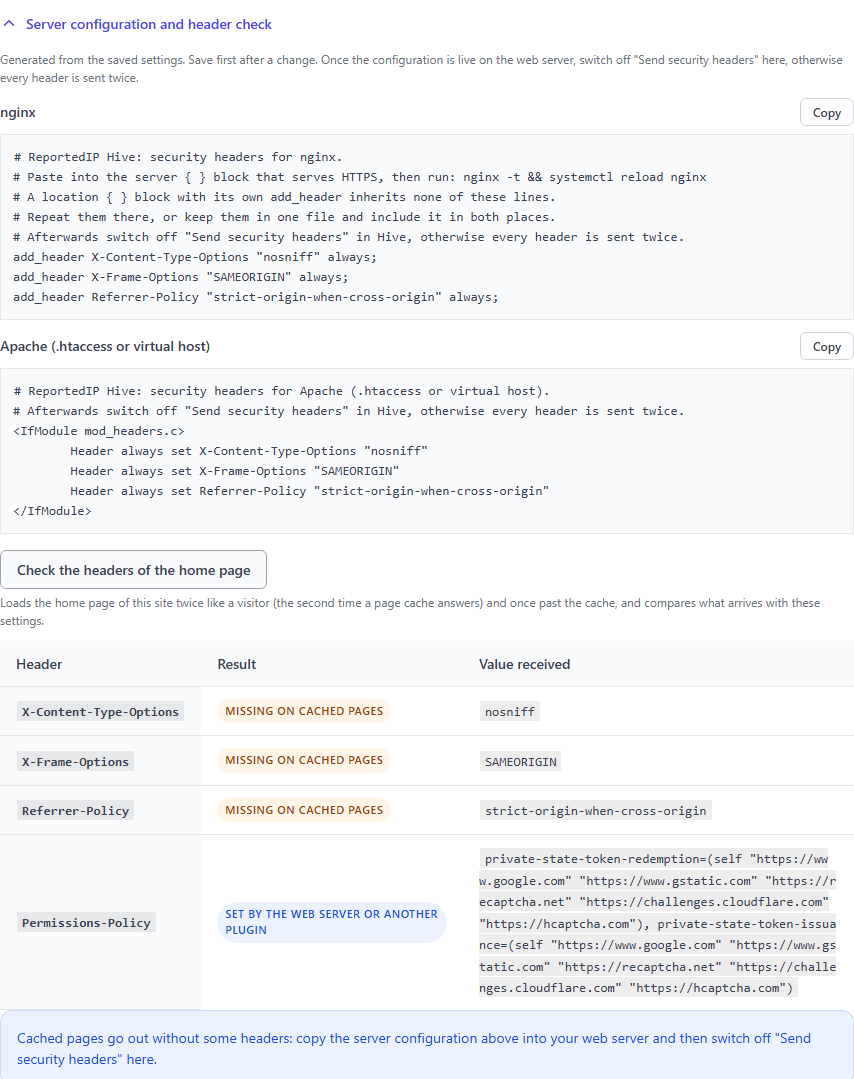
Jeder Header bekommt eines dieser Ergebnisse: kommt an wie eingestellt, fehlt auf gecachten Seiten, fehlt auf allen Seiten, kommt doppelt an, kommt mit einem anderen Wert an, oder vom Webserver oder einem anderen Plugin gesetzt. Unter der Tabelle sagt ein Satz, was zu tun ist. Die Prüfung ruft nur Ihre eigene Site auf, es wird nichts an andere Stellen gesendet.
Was gehört in das Feld Content-Security-Policy?
Das war die ursprüngliche Frage des Kunden. Jedes Header-Feld erklärt jetzt in einfachen Worten, wovor der Header schützt, welchen Wert wir empfehlen und was er kaputt machen kann, und zeigt ein Beispiel. Textfelder zeigen das Beispiel als Platzhalter. Die erweiterten Header (HSTS, Content-Security-Policy, Permissions-Policy und die drei Cross-Origin-Header) gibt es mit dem Pro-Add-on ab dem Professional-Tarif.
- Content-Security-Policy: Ein Ausgangspunkt, der für die meisten WordPress-Sites funktioniert, ist
default-src 'self'; script-src 'self' 'unsafe-inline'; style-src 'self' 'unsafe-inline'; img-src 'self' data: https:; font-src 'self' data:; object-src 'none'; base-uri 'self'; form-action 'self'; frame-ancestors 'self'. Ergänzen Sie jede externe Quelle, die Ihre Site lädt, etwa Statistik, Schriften, Karten, Videos oder das Consent-Tool. Lassen Sie die Richtlinie zuerst im Nur-Melden-Modus laufen und beobachten Sie die Browser-Konsole. - CSP-Report-URI: darf leer bleiben. Wenn Sie es ausfüllen, erhält die Adresse für jede blockierte Ressource einen Bericht, samt IP-Adresse des Besuchers. Ein externer Dienst dafür braucht einen Auftragsverarbeitungsvertrag. Ab 3.0.5 sendet Hive die Adresse auch als
report-tomit einemReporting-Endpoints-Header, den aktuelle Browser verwenden.report-uribleibt für ältere erhalten. - HSTS: Testen Sie zuerst mit einem kurzen max-age wie 300 Sekunden und erhöhen Sie dann auf ein Jahr. Subdomains schließen Sie nur ein, wenn jede Subdomain ein Zertifikat hat.
Was hat sich auf der Seite Schutz-Einstellungen geändert?
Jeder Abschnitt eines Tabs steht jetzt in einem eigenen gerahmten Block mit Überschrift und Zustand. So laufen Firewall & Bots, Zugänge abriegeln und Security-Header nicht mehr ineinander. Seit 3.0.4 sind auch die Seitennamen klarer: Schutz-Einstellungen (vorher Schutz), Server & Wartung (vorher Werkzeuge, jetzt immer im Menü) und Community & Schlüssel (vorher Community). Auf breiten Bildschirmen steht neben den Einstellungen eine Liste der Abschnitte des aktuellen Tabs.
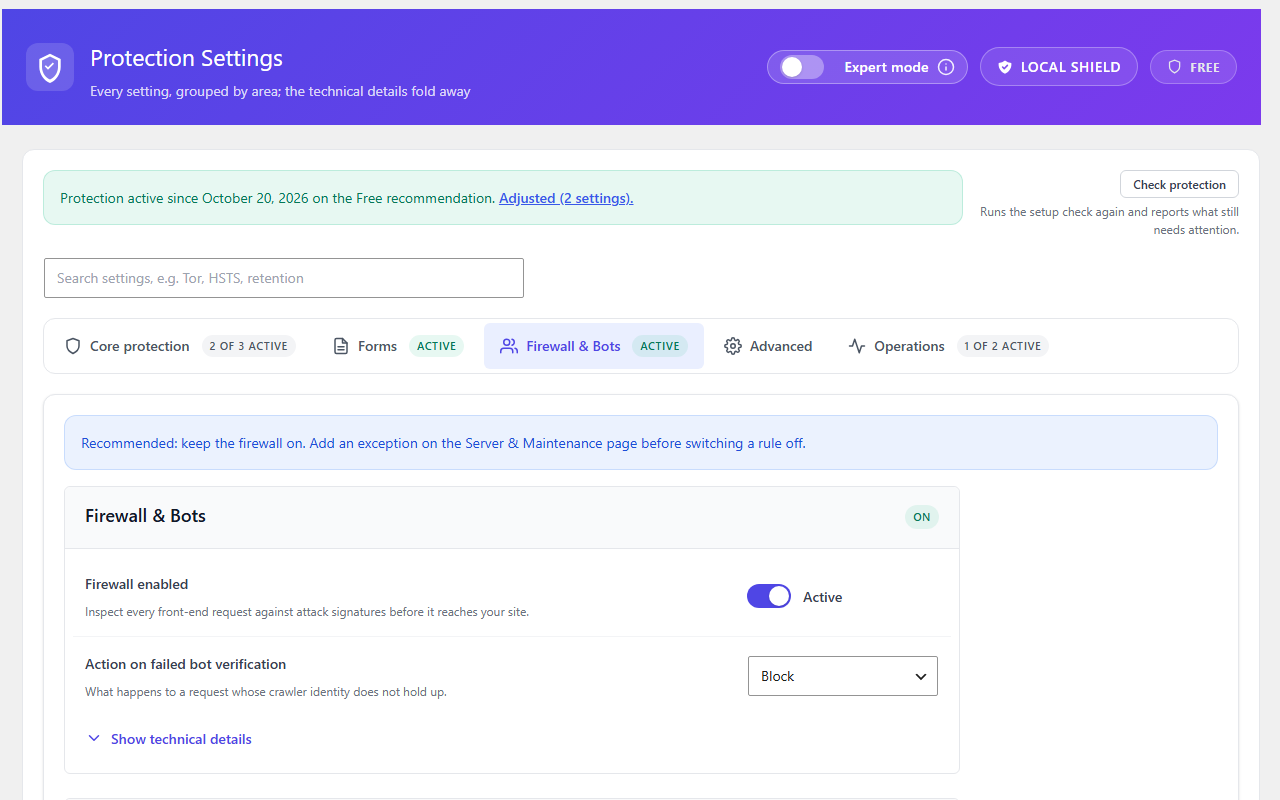
Hinweise teilen ihren Text nicht mehr in nebeneinanderliegende Spalten auf. Manche Hinweise mit einem Link oder einer Liste sahen aus wie drei schmale Spalten. Das ist im ganzen Plugin behoben.
Was schlägt das Dashboard jetzt vor?
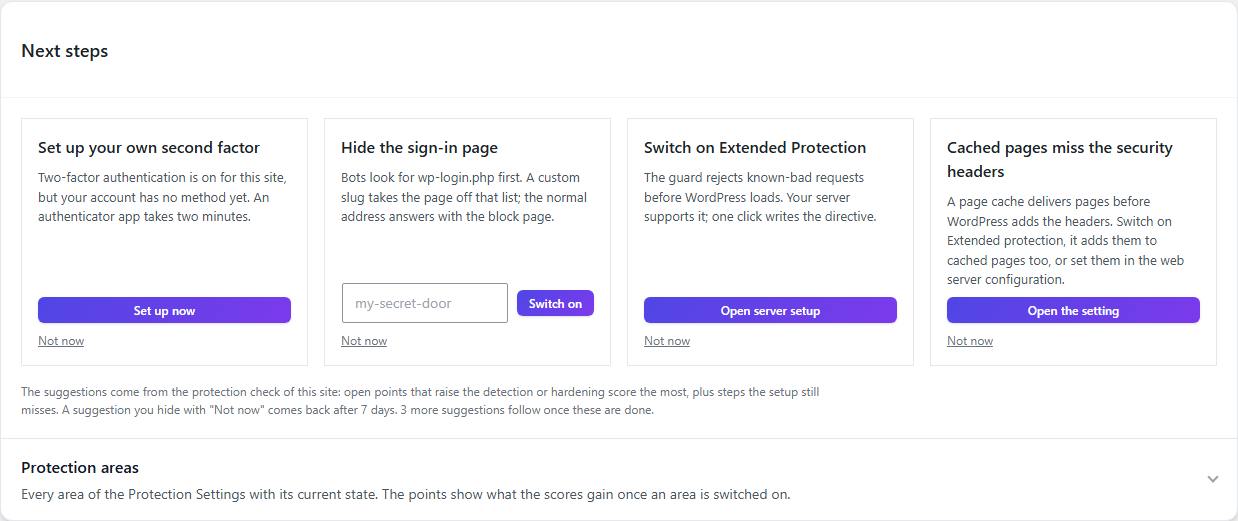
Die Karte Nächste Schritte zeigt höchstens vier Vorschläge. Sie sind danach ausgewählt, was Ihre Scores am stärksten hebt und was zu Ihrem Tarif und Ihrem Server passt. Ein Vorschlag erscheint nur dort, wo er sich umsetzen lässt: Erweiterter Schutz nur auf Servern, die ihn unterstützen, die erweiterten Security-Header nur dort, wo der Tarif sie enthält. Neu in 3.0.5 ist die Karte „Gecachten Seiten fehlen die Security-Header“, mit der Lösung, die Ihr Server zulässt. Eine Karte verschwindet, sobald ihre Einstellung eingeschaltet ist.
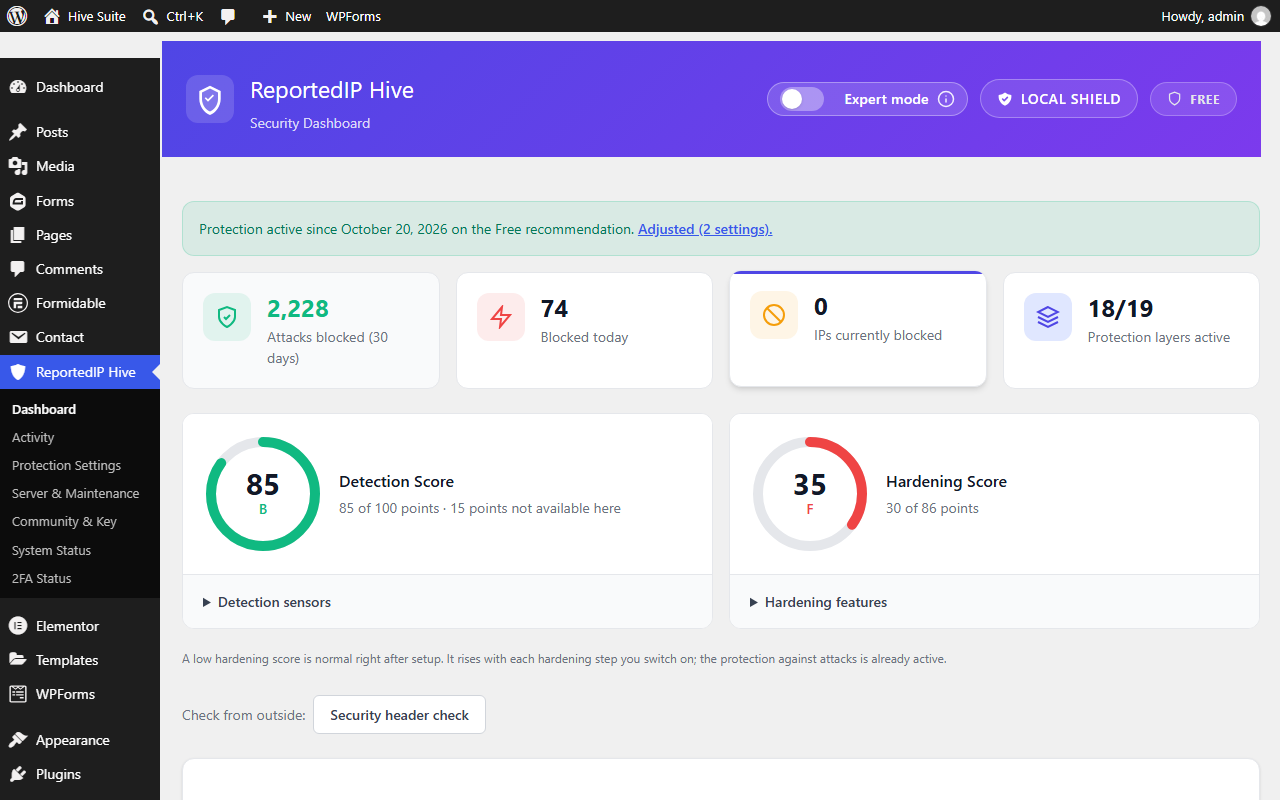
Jeder Score listet seine Sensoren oder Funktionen direkt darunter auf. Die Scores zählen keine Firewall im Testmodus mehr, keine Bot-Prüfung, deren Sensor aus ist, und keine Zwei-Faktor-Rollen, solange Zwei-Faktor ausgeschaltet ist.
Wo ist der Community Access Key?
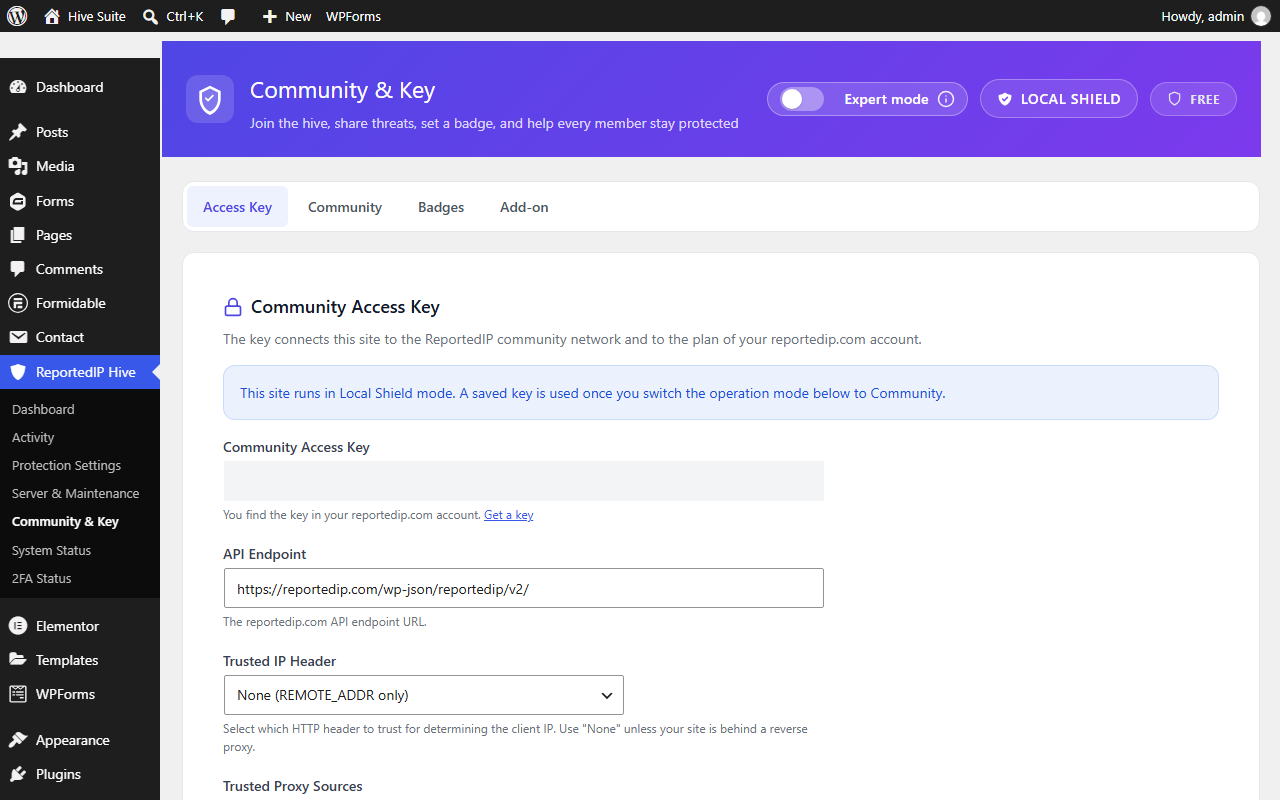
Mehrere Nutzer haben ihn nicht gefunden. Community & Schlüssel öffnet jetzt auf dem Tab Zugangsschlüssel, mit dem Schlüsselfeld an erster Stelle, auch im Modus Lokaler Schutz. Die Karte „Dem Community Network beitreten“ im Dashboard führt direkt dorthin.
Warum weniger Mails, und welche kommen weiterhin sofort?
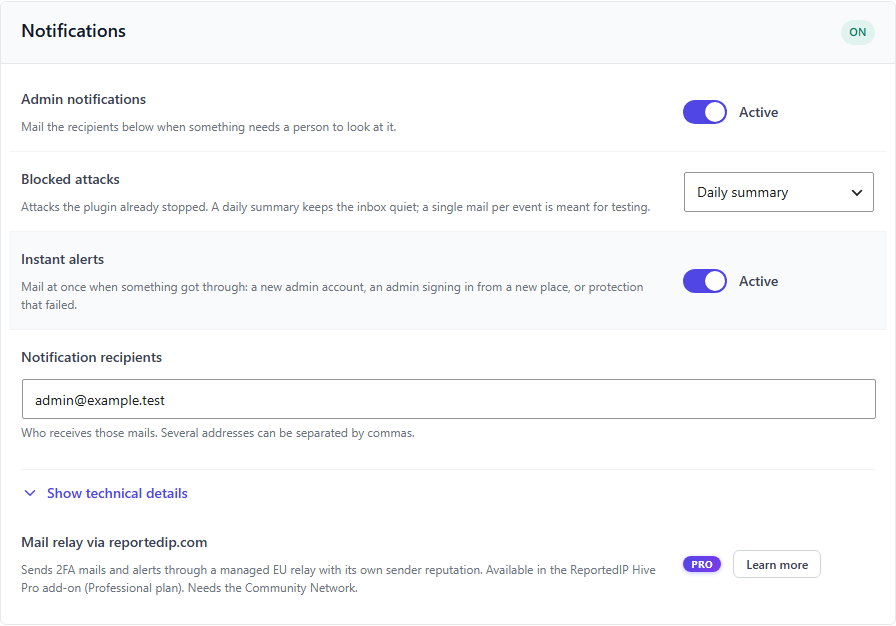
Seit 3.0.3 kommen abgewehrte Angriffe als eine Tägliche Zusammenfassung statt als eine Mail pro Schwellenwert: die Anzahl je Angriffsart, neue Sperren und die aktivsten Adressen. Ein abgewehrter Angriff ist eine gute Nachricht. Dafür braucht es keine Mail um drei Uhr morgens.
Sofort-Alarme mit „Alarm“ im Betreff bleiben für Dinge, die durchgekommen sind: ein neuer Administrator, ein Administrator, der sich aus einem neuen Land oder Netz anmeldet, oder eine Sperre, die nicht geschrieben werden konnte. Mit dem Pro-Add-on im Business-Tarif ergänzt der Audit-Trail ein installiertes Plugin oder Theme, ein aktiviertes Plugin, eine im Editor bearbeitete Datei und geänderte Rollen-Berechtigungen. Beide Einstellungen finden Sie unter Schutz-Einstellungen, Betrieb, Benachrichtigungen.
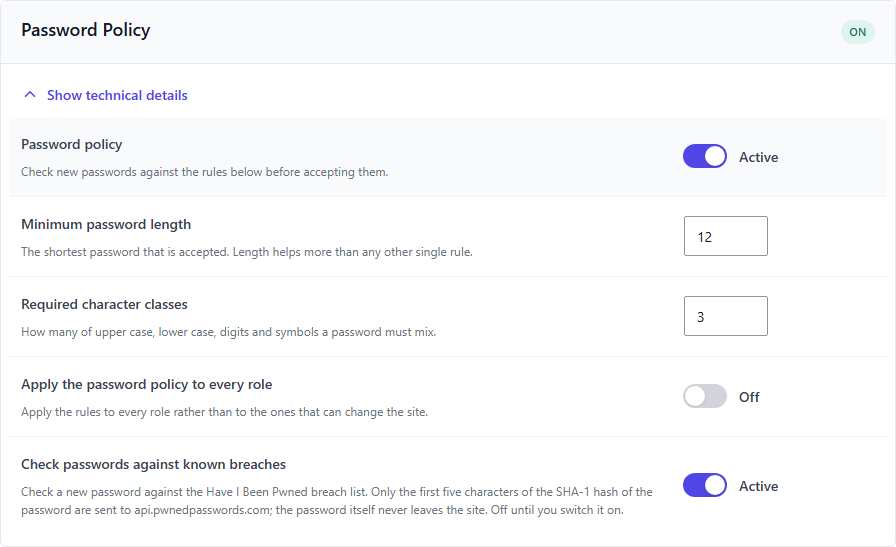
Gilt die Passwort-Richtlinie auch für Shop-Kunden?
Seit 3.0.1 gelten die Regeln für Länge, Zeichen und geleakte Passwörter auch unter Mein Konto in WooCommerce sowie auf den Konto- und Registrierungsformularen von Ultimate Member. „Passwortregeln für jede Rolle anwenden“ erfasst jetzt wirklich jeden Nutzer. Vorher wirkte die Einstellung nur, solange keine Rolle Zwei-Faktor nutzen musste. Die Leak-Prüfung lehnt ein Passwort nicht mehr wegen der Fülleinträge ab, die der Leak-Dienst jeder Antwort hinzufügt.
Was ist neu im Pro-Add-on?
- Schutz für das Widerrufsformular (Business). Der EU-Widerrufsbutton für WooCommerce-Shops, eigenständig oder in Germanized enthalten, bekommt dieselbe Spam-Prüfung wie die anderen Formulare. Eine abgelehnte Anfrage wird über dem Formular angezeigt. Es wird nichts gespeichert und keine Mail verschickt.
- Härtungsmodus bei Angriffswellen wird wieder scharf geschaltet, wenn der stündliche Scan genau einen koordinierten Angriff findet. Ein einzelnes Ergebnis kam in der falschen Form beim Add-on an, und der Scan brach mit einem Typfehler ab.
- Gravity Forms älter als 2.5 scheitert beim Absenden nicht mehr mit einem fatalen Fehler.
- Tarifwechsel schalten keine Einstellungen mehr ein, die Sie ausgeschaltet haben, und das Entfernen und erneute Eingeben des Schlüssels zählt nicht mehr als Upgrade.
- Die Flottenverwaltung prüft die Berechtigung jeder einzelnen Anfrage wieder für sich (3.0.1).
In welchen Sprachen gibt es Hive?
Beide Plugins bringen ihre Übersetzungen mit: Deutsch (du und Sie, auch für Österreich und die Schweiz), Französisch und Spanisch. Sie laden vor jedem Sprachpaket von translate.wordpress.org. Ein halb fertiges Paket lässt den Adminbereich also nicht mehr größtenteils englisch.
Fragen zu Hive 3.0.5
Muss ich nach dem Update etwas tun?
Nur wenn Sie einen Seitencache nutzen. Öffnen Sie Schutz-Einstellungen, Firewall & Bots, Security-Header und starten Sie die Header-Prüfung. Meldet sie Header, die auf gecachten Seiten fehlen, schalten Sie den Erweiterten Schutz ein oder kopieren Sie die erzeugte Konfiguration in Ihren Webserver.
Erweiterter Schutz oder Webserver-Konfiguration?
Wenn Sie die Konfiguration von nginx oder Apache bearbeiten können, nehmen Sie diese: Sie deckt jede Antwort ab, auch Bilder und Seiten, die PHP nie erreichen. Wenn nicht, deckt der Erweiterte Schutz alles ab, was ein Caching-Plugin über PHP ausliefert. Auf nginx mit einem Cache, der PHP ganz umgeht, etwa Rocket-Nginx, hilft nur die Webserver-Konfiguration.
Mein Hosting sendet bereits Security-Header. Ist das ein Problem?
Nur wenn Hive denselben Header ebenfalls sendet. Die Header-Prüfung markiert so einen Header als „kommt doppelt an“ oder „vom Webserver gesetzt“. Halten Sie jeden Header an einer Stelle: Entfernen Sie ihn entweder auf dem Server oder schalten Sie ihn in Hive aus.
Weiterlesen
- Installation und Updates
- Pro-Add-on und Tarife
- Hive-Changelog
- Hive 3.0.0: ein kostenloses Plugin auf WordPress.org
Changelog
3.0.5 (29. Oktober 2026)
- Header-Prüfung auf der Seite Schutz-Einstellungen: je Header, ob er ankommt, auf gecachten Seiten fehlt, doppelt oder mit einem anderen Wert ankommt.
- nginx- und Apache-Konfiguration für die eingestellten Header neben den Einstellungen, mit Kopier-Buttons.
- Mit eingeschaltetem Erweitertem Schutz sendet die Firewall vor WordPress die Security-Header selbst, sodass auch Seiten, die ein Caching-Plugin über PHP ausliefert, sie tragen.
- Jeder Security-Header erklärt, wovor er schützt, welcher Wert empfohlen ist und was er kaputt machen kann, mit einem Beispiel.
- Die Abschnitte der Schutz-Einstellungen stehen in gerahmten Blöcken. Hinweise halten ihren Text in einer Spalte.
- Nächste Schritte schlagen die erweiterten Security-Header vor, wo der Tarif sie enthält, und nennen gecachte Seiten ohne Header.
- Pro: CSP-Berichte auch über report-to und Reporting-Endpoints, Spam-Schutz für das EU-Widerrufsformular (Business), Härtungsmodus nach einem Scan mit genau einem koordinierten Angriff wieder scharf.
3.0.4 (22. Oktober 2026)
- Klarere Seitennamen: Schutz-Einstellungen, Server & Wartung (immer im Menü) und Community & Schlüssel mit dem Schlüssel auf dem ersten Tab.
- Jeder Score zeigt seine Punkte darunter. Nächste Schritte zeigen höchstens vier Vorschläge, jetzt auch für Zwei-Faktor, Firewall, Security-Header und die Passwort-Richtlinie.
- Eine Karte unter Nächste Schritte verschwindet, sobald ihre Einstellung eingeschaltet ist. Die Scores zählen keine Firewall im Testmodus mehr.
3.0.3 (17. Oktober 2026)
- Abgewehrte Angriffe als eine tägliche Zusammenfassung statt einer Mail pro Schwellenwert.
- Sofort-Alarme für einen neuen Administrator, eine Anmeldung von einem neuen Ort und einen Schutz, der versagt hat.
- Ein neuer Tarif gilt schon in derselben Anfrage. Eine Schlüsselprüfung ohne Tarif zählt nicht mehr als Downgrade.
- Pro: kein fataler Fehler mit Gravity Forms älter als 2.5.
3.0.2 (17. Oktober 2026)
- Kein Fehler 500 mehr zusammen mit Loco Translate.
3.0.1 (16. Oktober 2026)
- Passwort-Richtlinie und Leak-Prüfung auf den Formularen von WooCommerce und Ultimate Member.
- Tarif-Upgrades übernehmen die empfohlenen Einstellungen auch ohne das Add-on.
- Mitgelieferte Übersetzungen in sieben Sprachen.
- Pro: Die Flottenverwaltung prüft wieder jede Anfrage für sich.
Schützen Sie Ihre WordPress-Site mit Firewall, Login-Schutz, 2FA und Formularprüfung. Kostenlos aus dem WordPress-Pluginverzeichnis.