ReportedIP Hive 3.0.5: cabeceras de seguridad también en páginas en caché
ReportedIP Hive 3.0.5 se asegura de que las cabeceras de seguridad lleguen a todas las páginas, también a las que entrega una caché de páginas como WP Rocket. Desde el paso al directorio de plugins de WordPress con Hive 3.0.0 el 16 de octubre han salido cinco actualizaciones. En esta entrada repasamos qué ha cambiado en el área de administración, con una captura para cada parte, y qué tienes que hacer tú (en la mayoría de los casos, nada).
Todas las actualizaciones llegan por la pantalla normal de actualizaciones de WordPress. El plugin gratuito viene de wordpress.org y el complemento Pro de reportedip.com. Los dos están ya en la 3.0.5.
¿Por qué a las páginas en caché les faltaban las cabeceras de seguridad?
Un cliente con nginx y WP Rocket nos preguntó por qué el comprobador de cabeceras no mostraba ninguna cabecera de seguridad en la página de inicio, aunque estaban activadas en Hive. La respuesta: WordPress añade las cabeceras mientras construye la página. Una caché de páginas guarda la página terminada y la entrega en la siguiente visita antes de que WordPress arranque siquiera, así que las cabeceras nunca se añaden. Con Rocket-Nginx la página en caché ni siquiera pasa por PHP.
En la misma web apareció un segundo problema: nginx ya enviaba por su cuenta HSTS y una Referrer-Policy, con valores distintos a los de Hive. Las páginas que no salían de la caché recibían las dos copias. WordPress no ve las cabeceras que añade el servidor web, así que tampoco podía avisar de ello.
¿Cómo llegan ahora las cabeceras a los visitantes?
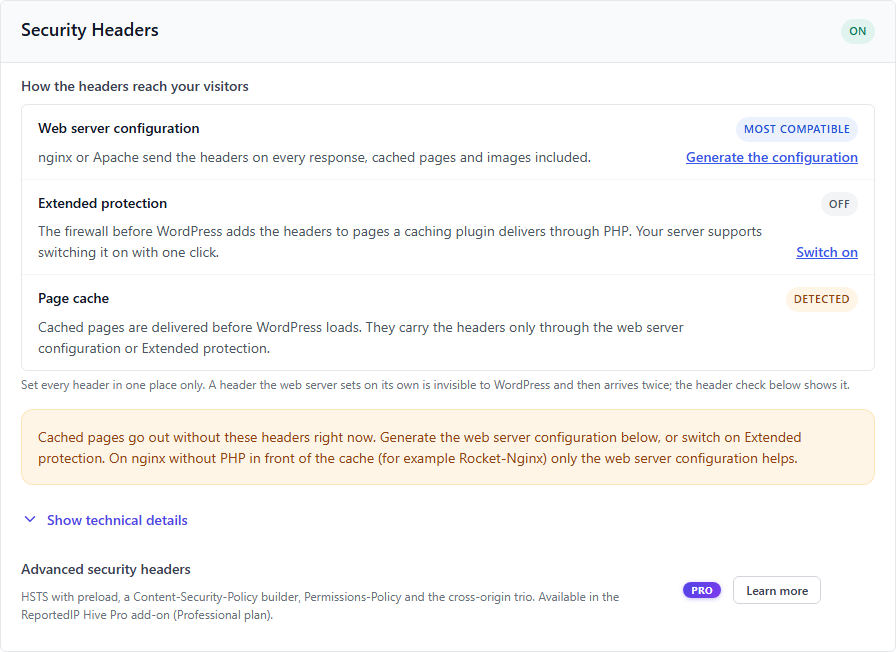
La sección Cabeceras de seguridad en Ajustes de protección, Cortafuegos y bots empieza ahora con una lista breve de las tres vías por las que una cabecera puede llegar al navegador, cada una con su estado en tu web:
- Configuración del servidor web. nginx o Apache envían las cabeceras en cada respuesta, incluidas las páginas en caché, las imágenes y las páginas de error. Es la vía más compatible.
- Protección ampliada. El cortafuegos que se ejecuta antes de WordPress ahora también envía las cabeceras. Las páginas que un plugin de caché entrega a través de PHP (WP Rocket, WP Super Cache, W3 Total Cache en su configuración por defecto) las llevan a partir de la 3.0.5. La fila indica si tu servidor puede activarla con un clic y enlaza directamente al interruptor.
- Caché de páginas. Si Hive ha encontrado una. Si es así y ninguna de las dos vías anteriores está activa, aparece un aviso.
¿Cómo obtengo la configuración para nginx o Apache?
Debajo de los ajustes se despliega Configuración del servidor y comprobación de cabeceras. Hive escribe la configuración exactamente para las cabeceras que has activado, para nginx y para Apache, cada una con un botón para copiarla.
- Las líneas de nginx terminan en
always, así que las cabeceras también salen con las páginas 404 y 500. El comentario que las precede avisa de una trampa en la que cae mucha gente: un bloquelocationcon su propioadd_headerno hereda ninguna de las líneas del bloqueserver. - Las líneas de Apache van dentro de
<IfModule mod_headers.c>, para que un módulo que falte no tumbe la web con un error 500. HSTS solo se envía por HTTPS. - Cuando la configuración esté activa, desactiva “Enviar cabeceras de seguridad” en Hive. Si no, cada cabecera llega dos veces.
¿Qué muestra la comprobación de cabeceras?
El botón Comprobar las cabeceras de la página de inicio carga tu página de inicio como lo haría un visitante: dos veces, para que la segunda respuesta pueda venir de la caché de páginas, y una vez saltándose la caché. Después compara lo que ha llegado con tus ajustes, cabecera por cabecera.
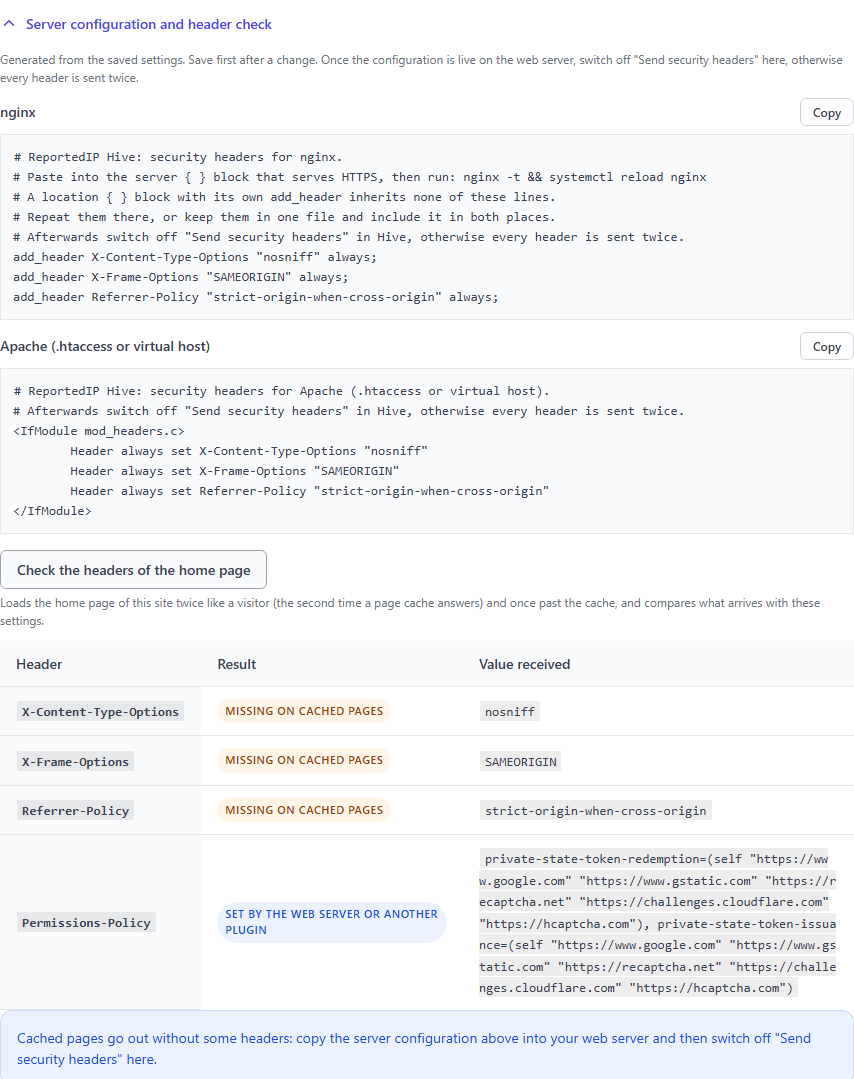
Cada cabecera recibe uno de estos resultados: llega tal como se ha definido, falta en las páginas en caché, falta en todas las páginas, llega dos veces, llega con otro valor o la define el servidor web u otro plugin. Debajo de la tabla, una frase indica qué hacer. La comprobación solo consulta tu propia web; no se envía nada a ningún otro sitio.
¿Qué se pone en el campo Content-Security-Policy?
Esta era la pregunta original del cliente. Cada campo de cabecera explica ahora con palabras sencillas de qué protege la cabecera, qué valor recomendamos y qué puede romper, y muestra un ejemplo. Los campos de texto muestran el ejemplo como marcador de posición. Las cabeceras avanzadas (HSTS, Content-Security-Policy, Permissions-Policy y las tres cabeceras Cross-Origin) vienen con el complemento Pro a partir del plan Professional.
- Content-Security-Policy: un punto de partida que funciona en la mayoría de webs WordPress es
default-src 'self'; script-src 'self' 'unsafe-inline'; style-src 'self' 'unsafe-inline'; img-src 'self' data: https:; font-src 'self' data:; object-src 'none'; base-uri 'self'; form-action 'self'; frame-ancestors 'self'. Añade cada fuente externa que cargue tu web, como analítica, fuentes, mapas, vídeos o la herramienta de consentimiento. Pruébala primero en modo solo informe y vigila la consola del navegador. - URI de informes CSP: puede quedarse vacía. Si la rellenas, esa dirección recibe un informe por cada recurso bloqueado, incluida la dirección IP del visitante. Un servicio externo para ello necesita un contrato de encargo del tratamiento. A partir de la 3.0.5 Hive también la envía como
report-tocon una cabeceraReporting-Endpoints, que es lo que usan los navegadores actuales;report-urise mantiene para los más antiguos. - HSTS: prueba primero con un max-age corto, por ejemplo 300 segundos, y súbelo después a un año. Incluye los subdominios solo si todos tienen certificado.
¿Qué ha cambiado en la página Ajustes de protección?
Cada sección de una pestaña está ahora en su propio bloque enmarcado, con un título y su estado, así que Cortafuegos y bots, Bloqueo de accesos y Cabeceras de seguridad ya no se mezclan. Desde la 3.0.4 los nombres de las páginas también son más claros: Ajustes de protección (antes Protección), Servidor & mantenimiento (antes Herramientas, ahora siempre en el menú) y Community & clave (antes Community). En pantallas anchas, una lista de las secciones de la pestaña actual se queda junto a los ajustes.
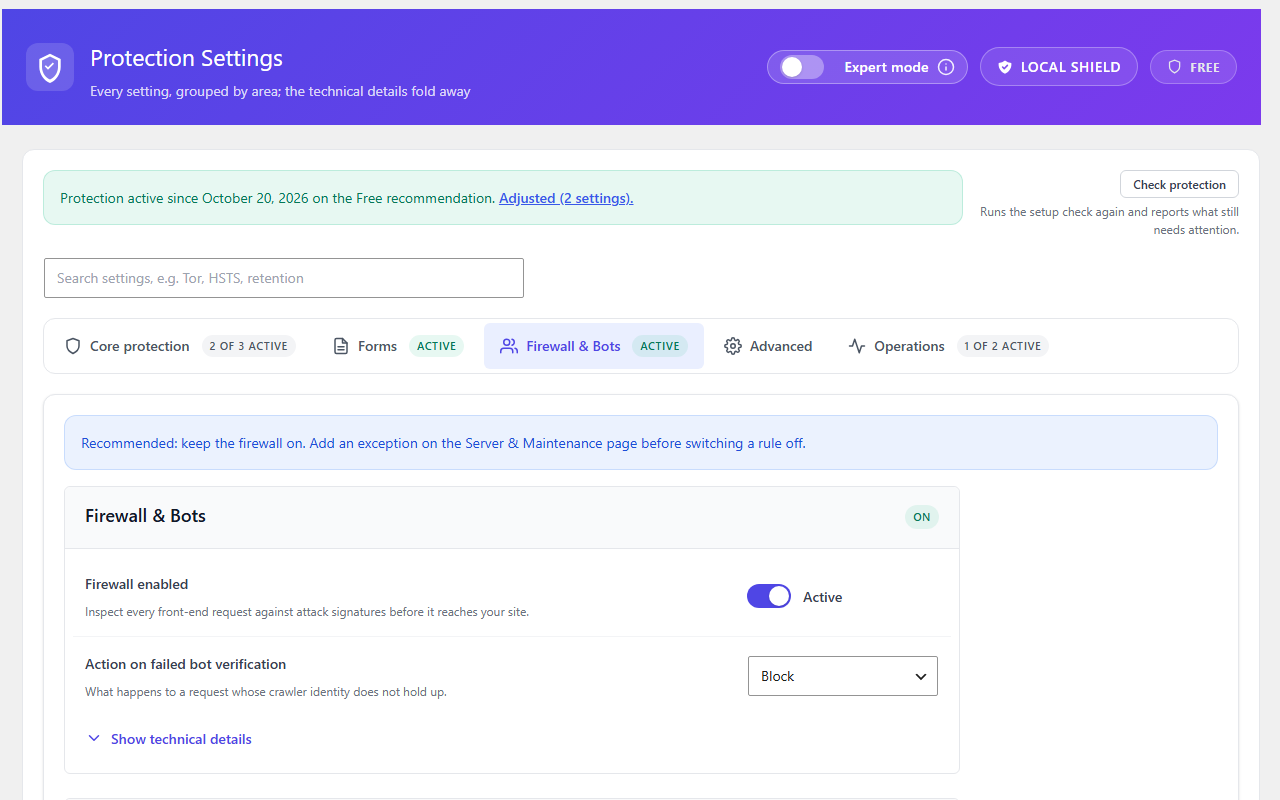
Los avisos ya no reparten su texto en columnas una al lado de otra. Algunos avisos con un enlace o una lista parecían tres columnas estrechas; está corregido en todo el plugin.
¿Qué sugiere ahora el escritorio?
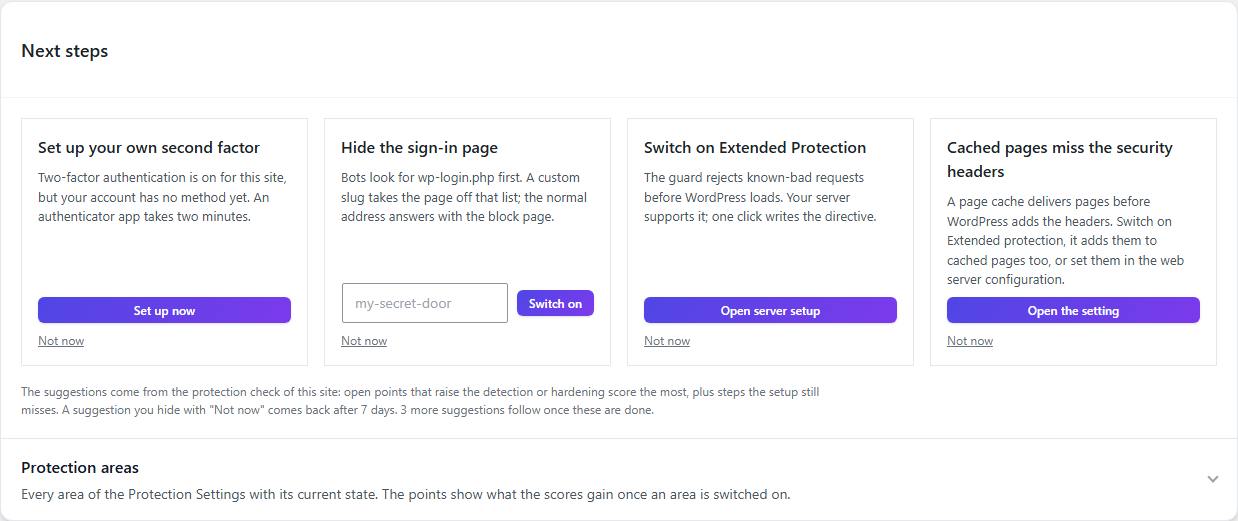
La tarjeta Próximos pasos muestra como máximo cuatro sugerencias, elegidas entre lo que más sube tus puntuaciones y lo que encaja con tu plan y tu servidor. Una sugerencia solo aparece donde se puede llevar a cabo: la protección ampliada solo en servidores que la admiten y las cabeceras de seguridad avanzadas solo donde el plan las incluye. Nueva en la 3.0.5 es la tarjeta “A las páginas en caché les faltan las cabeceras de seguridad”, con la solución que permite tu servidor. Una tarjeta desaparece en cuanto su ajuste está activado.
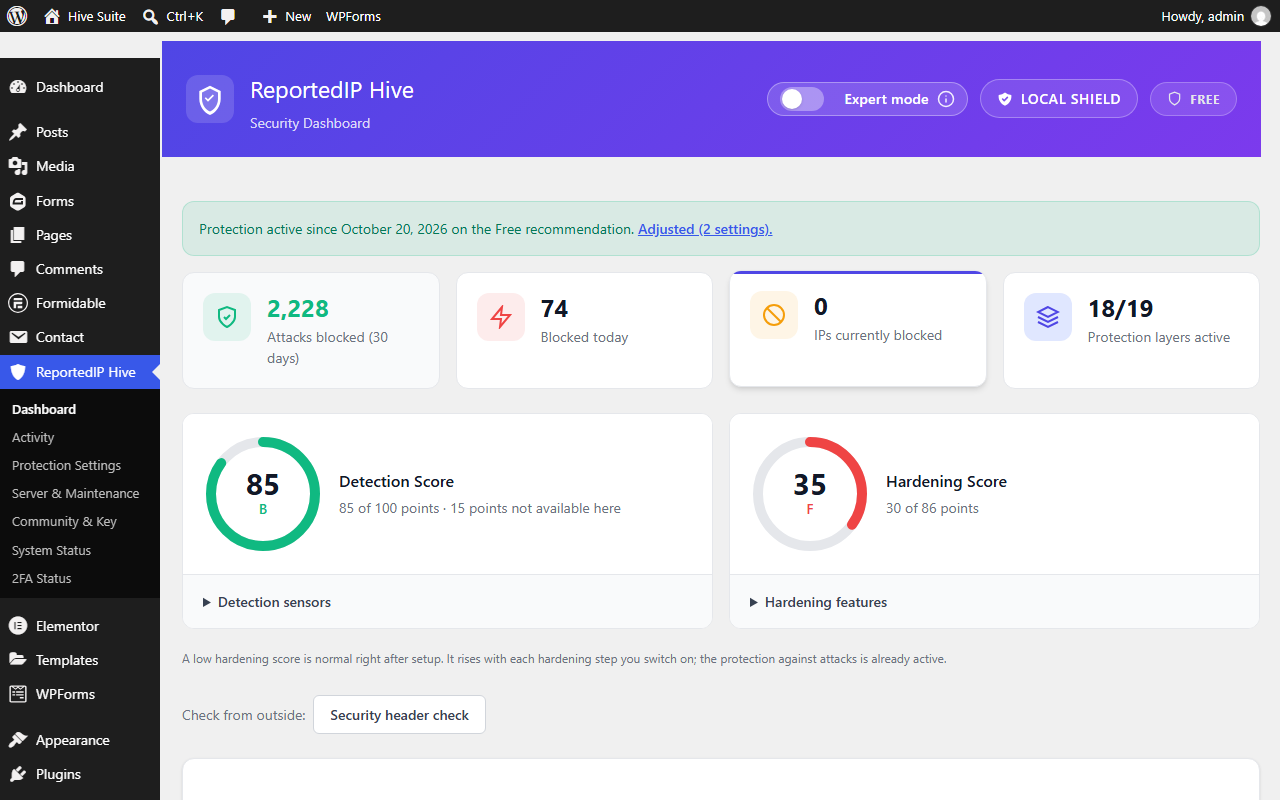
Cada puntuación muestra sus sensores o funciones justo debajo. Las puntuaciones ya no cuentan un cortafuegos en modo de prueba, una comprobación de bots cuyo sensor está apagado ni los perfiles con dos factores mientras los dos factores están desactivados.
¿Dónde está la Community Access Key?
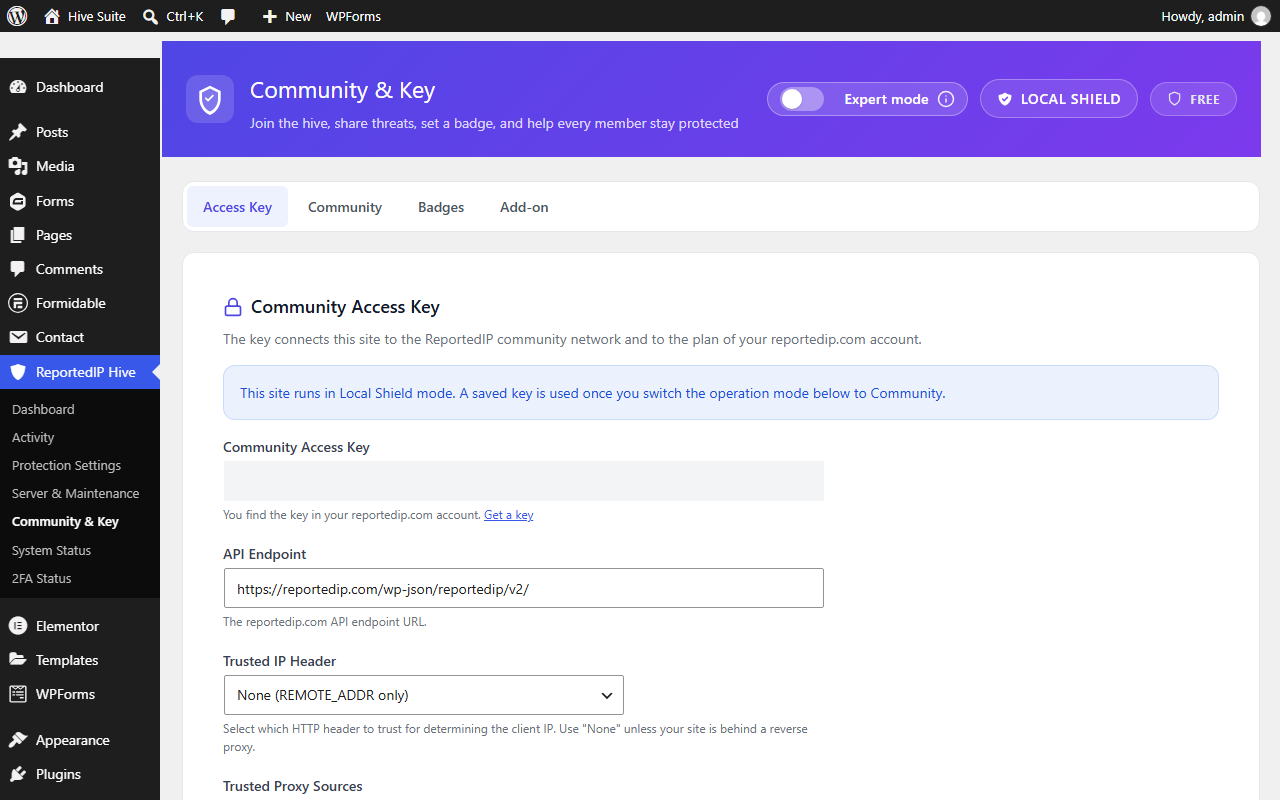
Varios usuarios no la encontraban. Community & clave se abre ahora en la pestaña Clave de acceso, con el campo de la clave en primer lugar, también en el modo Local Shield. La tarjeta “Únete a la red comunitaria” del escritorio lleva directamente allí.
¿Por qué menos correos y cuáles siguen llegando al momento?
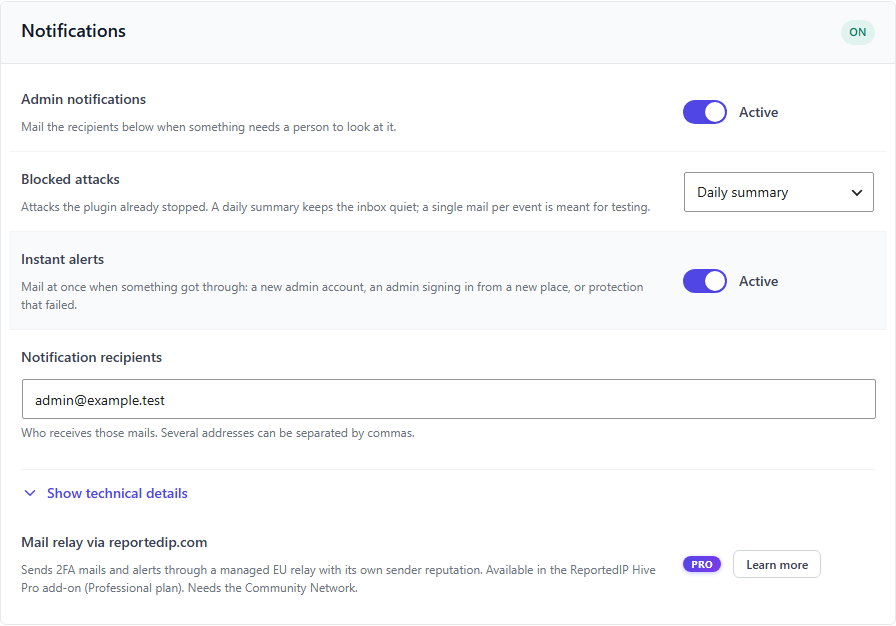
Desde la 3.0.3 los ataques bloqueados llegan en un único resumen diario en lugar de un correo por cada umbral: el número por tipo de ataque, los bloqueos nuevos y las direcciones más activas. Un ataque bloqueado es una buena noticia; no hace falta un correo a las tres de la mañana.
Las alertas inmediatas, con “Alert” en el asunto, quedan para lo que ha conseguido pasar: un administrador nuevo, un administrador que accede desde un país o una red nuevos, o un bloqueo que no se ha podido guardar. Con el complemento Pro en el plan Business, el registro de auditoría añade la instalación de un plugin o tema, la activación de un plugin, la edición de un archivo en el editor y los cambios en las capacidades de los perfiles. Los dos ajustes están en Ajustes de protección, Operación, Notificaciones.
¿La política de contraseñas cubre a los clientes de la tienda?
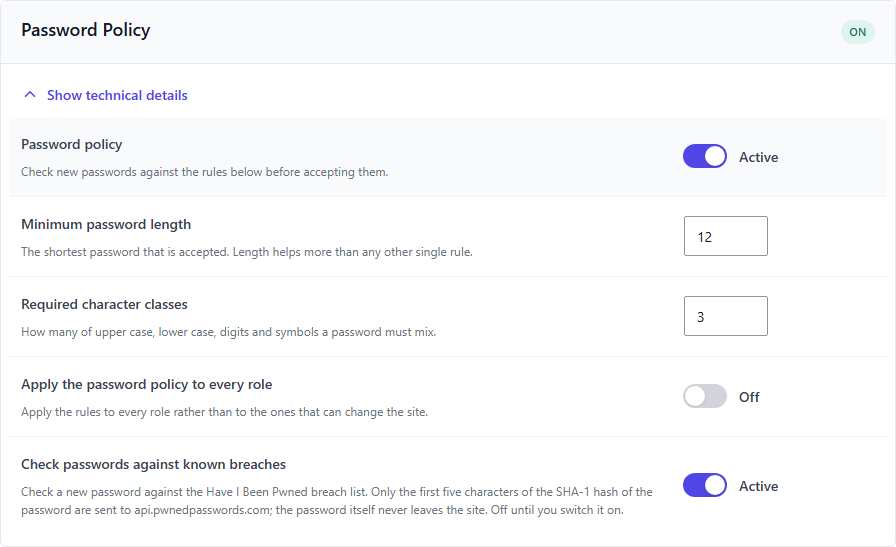
Desde la 3.0.1 las reglas de longitud, de caracteres y de contraseñas filtradas también se aplican en Mi cuenta de WooCommerce y en los formularios de cuenta y de registro de Ultimate Member. “Aplicar la política de contraseñas a todos los perfiles” cubre ahora de verdad a todos los usuarios; antes solo tenía efecto mientras ningún perfil tuviera que usar dos factores. La comprobación de contraseñas filtradas ya no rechaza una contraseña por las entradas de relleno que el servicio de filtraciones añade a cada respuesta.
¿Qué hay de nuevo en el complemento Pro?
- Protección del formulario de desistimiento (Business). El botón de desistimiento de la UE para tiendas WooCommerce, por separado o incluido en Germanized, recibe la misma comprobación antispam que los demás formularios. Una solicitud rechazada se muestra encima del formulario; no se guarda nada ni se envía ningún correo.
- El modo de refuerzo durante oleadas de ataques vuelve a activarse cuando el análisis horario encuentra exactamente un ataque coordinado. Un único resultado llegaba al complemento con un formato incorrecto y el análisis se detenía con un error de tipo.
- Gravity Forms anterior a la 2.5 ya no falla con un error fatal al enviar.
- Los cambios de plan ya no vuelven a activar ajustes que habías desactivado, y quitar la clave y volver a introducirla ya no cuenta como una mejora de plan.
- La gestión de flotas vuelve a comprobar el permiso de cada solicitud por separado (3.0.1).
¿En qué idiomas viene Hive?
Los dos plugins traen sus propias traducciones: alemán (de tú y de usted, también para Austria y Suiza), francés y español. Se cargan antes que cualquier paquete de idioma de translate.wordpress.org, así que un paquete a medio terminar ya no deja el área de administración casi toda en inglés.
Preguntas sobre Hive 3.0.5
¿Tengo que hacer algo después de actualizar?
Solo si usas una caché de páginas. Abre Ajustes de protección, Cortafuegos y bots, Cabeceras de seguridad y ejecuta la comprobación de cabeceras. Si indica que faltan cabeceras en las páginas en caché, activa la protección ampliada o copia la configuración generada en tu servidor web.
¿Protección ampliada o configuración del servidor web?
Si puedes editar la configuración de nginx o Apache, elige esa opción: cubre todas las respuestas, incluidas las imágenes y las páginas que nunca llegan a PHP. Si no puedes, la protección ampliada cubre todo lo que un plugin de caché entrega a través de PHP. En nginx con una caché que se salta PHP por completo, como Rocket-Nginx, solo ayuda la configuración del servidor web.
Mi hosting ya envía cabeceras de seguridad. ¿Es un problema?
Solo si Hive también envía la misma cabecera. La comprobación marca esa cabecera como “Enviada dos veces, por el servidor web y desde aquí” o “Definida por el servidor web u otro plugin”. Deja cada cabecera en un solo sitio: o la quitas del servidor o la desactivas en Hive.
Para seguir leyendo
- Instalación y actualizaciones
- Complemento Pro y planes
- Registro de cambios de Hive
- Hive 3.0.0: un único plugin gratuito en WordPress.org
Registro de cambios
3.0.5 (29 de octubre de 2026)
- Comprobación de cabeceras en la página Ajustes de protección: para cada cabecera, si llega, si falta en las páginas en caché, si llega dos veces o con otro valor.
- Configuración de nginx y Apache para las cabeceras configuradas junto a los ajustes, con botones para copiar.
- Con la protección ampliada activada, el cortafuegos previo a WordPress envía él mismo las cabeceras de seguridad, así que también las llevan las páginas que un plugin de caché entrega a través de PHP.
- Cada cabecera de seguridad explica de qué protege, el valor recomendado y qué puede romper, con un ejemplo.
- Las secciones de Ajustes de protección van en bloques enmarcados; los avisos mantienen su texto en una sola columna.
- Próximos pasos sugiere las cabeceras de seguridad avanzadas donde el plan las incluye y señala las páginas en caché sin cabeceras.
- Pro: informes CSP también mediante report-to y Reporting-Endpoints; protección antispam para el formulario de desistimiento de la UE (Business); el modo de refuerzo vuelve a activarse tras un análisis con exactamente un ataque coordinado.
3.0.4 (22 de octubre de 2026)
- Nombres de página más claros: Ajustes de protección, Servidor & mantenimiento (siempre en el menú) y Community & clave con la clave en su primera pestaña.
- Cada puntuación muestra sus elementos debajo; Próximos pasos muestra como máximo cuatro sugerencias, ahora también para dos factores, cortafuegos, cabeceras de seguridad y la política de contraseñas.
- Una tarjeta de Próximos pasos desaparece en cuanto su ajuste está activado; las puntuaciones ya no cuentan un cortafuegos en modo de prueba.
3.0.3 (17 de octubre de 2026)
- Los ataques bloqueados llegan en un único resumen diario en lugar de un correo por cada umbral.
- Alertas inmediatas por un administrador nuevo, un acceso desde un lugar nuevo y una protección que ha fallado.
- Un plan nuevo cuenta dentro de la misma solicitud; una comprobación de clave sin plan ya no cuenta como bajada de plan.
- Pro: sin error fatal con Gravity Forms anterior a la 2.5.
3.0.2 (17 de octubre de 2026)
- Sin error 500 junto con Loco Translate.
3.0.1 (16 de octubre de 2026)
- Política de contraseñas y comprobación de filtraciones en los formularios de WooCommerce y Ultimate Member.
- Las mejoras de plan aplican los ajustes recomendados también sin el complemento.
- Traducciones incluidas en siete idiomas.
- Pro: la gestión de flotas vuelve a comprobar cada solicitud por separado.
Protege tu web WordPress con un cortafuegos, seguridad en el acceso, 2FA y comprobación de formularios. Gratis desde el directorio de plugins de WordPress.