Protección antispam para WPForms y Forminator sin captcha
Proteger WPForms y Forminator del spam sin captcha consiste en comprobar que un navegador real cargó y envió el formulario, sin pedir al visitante que resuelva nada. ReportedIP Hive lo hace para los dos plugins con un interruptor para cada uno: un bot se rechaza con un error visible en el formulario, no se guarda ninguna entrada y no sale ningún correo.
El honeypot y la prueba de ejecución que hay detrás se explican en la guía del honeypot de formularios. Esta página trata lo que es propio de WPForms y Forminator. La interfaz de Hive está en inglés, así que las etiquetas citadas también lo están.
Por qué WPForms y Forminator necesitan algo más que sus propias herramientas antispam
Los dos plugins traen su propia protección: WPForms un token antispam y Forminator un campo honeypot. Eso frena a muchos bots, pero un script que copia un envío real y lo repite, o uno que rellena cada campo con un patrón que el plugin no espera, puede colarse. Un captcha lo frenaría, a costa de cada remitente real que tiene que resolver un acertijo.
Hive añade una comprobación que no pide nada al remitente. Cada formulario lleva un campo invisible que las personas nunca tocan, y un pequeño script añade una prueba que solo puede aportar un navegador que de verdad mostró el formulario. Un bot que rellena el campo invisible o un script sin prueba se rechaza antes de que exista una entrada.
Qué pasa con un envío
| Envío de | Resultado |
|---|---|
| Un visitante con un navegador normal | La entrada se guarda, para el remitente no cambia nada. |
| Un bot que rellena el campo invisible | Rechazado. La dirección se bloquea en el primer intento y se comunica en modo Community Network. |
| Un script que envía directamente al sitio | Rechazado en el formulario. La dirección se registra, pero no cuenta para un bloqueo. |
| Un navegador con JavaScript desactivado | Rechazado con un mensaje que pide activarlo. |
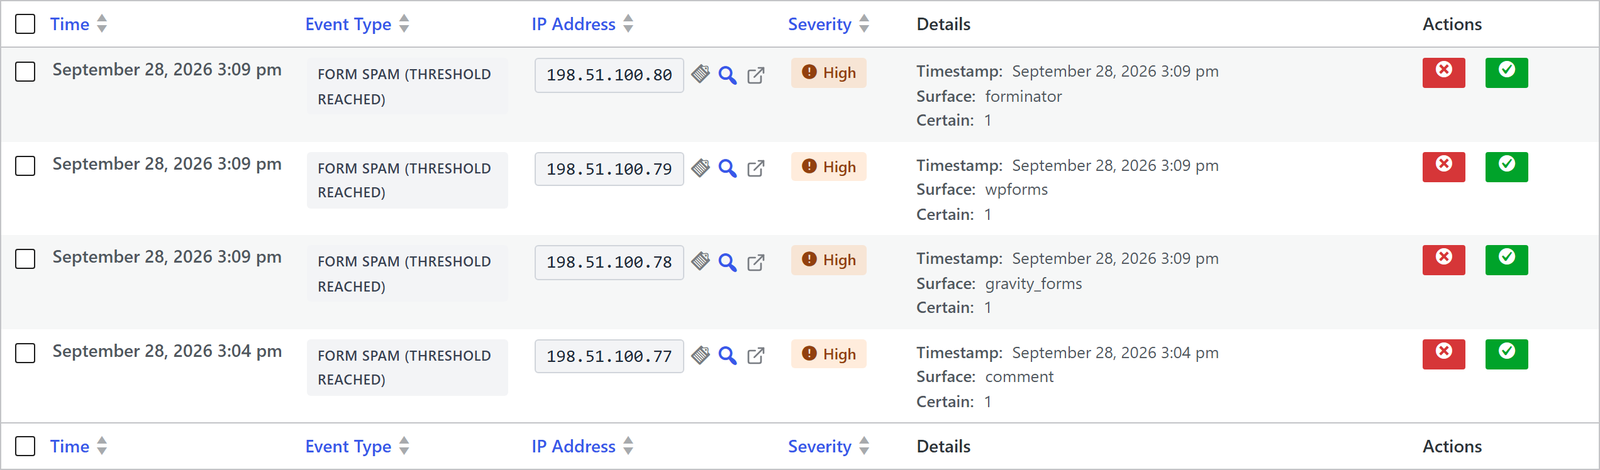
El bloqueo tras un campo invisible relleno requiere que el bloqueo automático esté activado, y las direcciones de la lista blanca nunca se bloquean. El aviso a la comunidad indica el plugin de formularios, así que la comunidad ve que la dirección atacó un formulario de contacto y no un inicio de sesión. En el Event Log de ReportedIP Hive > Activity, un bot rechazado aparece como «Form Spam (threshold reached)» con la superficie wpforms o forminator.
Cómo trabaja Hive con WPForms
Hive coloca su campo invisible justo antes del botón de envío, tanto en los formularios que recargan la página como en los que se envían en segundo plano. No toca el texto de confirmación, así que el mensaje de agradecimiento nunca cambia.
La comprobación se hace después de que WPForms valide los campos y antes de que guarde una entrada o envíe una notificación. Un formulario al que le falta un campo obligatorio lo devuelve primero el propio WPForms, sin comprobación de Hive. Un envío rechazado muestra un error encima del formulario, en el mismo lugar donde WPForms muestra sus mensajes a nivel de formulario. El estilo propio de Hive mantiene el campo invisible fuera de la pantalla aunque un tema de WPForms restablezca los estilos del formulario.
Cómo trabaja Hive con Forminator
En Forminator, el campo invisible está en la zona de envío del formulario. La comprobación pasa por la propia lista de errores de Forminator, antes de guardar una entrada, almacenar un archivo o enviar un correo. El rechazo aparece en el formulario como cualquier otro error de Forminator, y los archivos adjuntos no se comprueban dos veces.
Forminator suele cargar los formularios después de la página, por ejemplo en ventanas emergentes o pestañas. Hive detecta un formulario que aparece más tarde y lo vuelve a preparar. Si la prueba no está lista cuando el visitante pulsa enviar, el envío se retiene un momento y luego sale, así que un visitante rápido nunca es rechazado.
Por qué un rechazo es un error y no una entrada en la carpeta de spam
Los dos plugins tienen una carpeta de spam, y el filtro antispam de Forminator puede incluso mostrar un mensaje de éxito al remitente según los ajustes del formulario. Hive no usa ninguna de las dos cosas a propósito. Un mensaje en la carpeta de spam es uno cuyo remitente cree que llegó y que el destinatario nunca lee. Si el veredicto fuera erróneo alguna vez, nadie se enteraría.
Un rechazo de Hive es, en cambio, un error visible en el formulario. El remitente puede leer el motivo y volver a intentarlo; no se guarda ninguna entrada, no sale ninguna notificación y no se muestra ninguna confirmación.
Cómo activar la protección
- Comprueba el plan. Los adaptadores de WPForms y Forminator forman parte del plan Business. En un plan inferior los interruptores siguen visibles y bloqueados, con el plan necesario al lado.
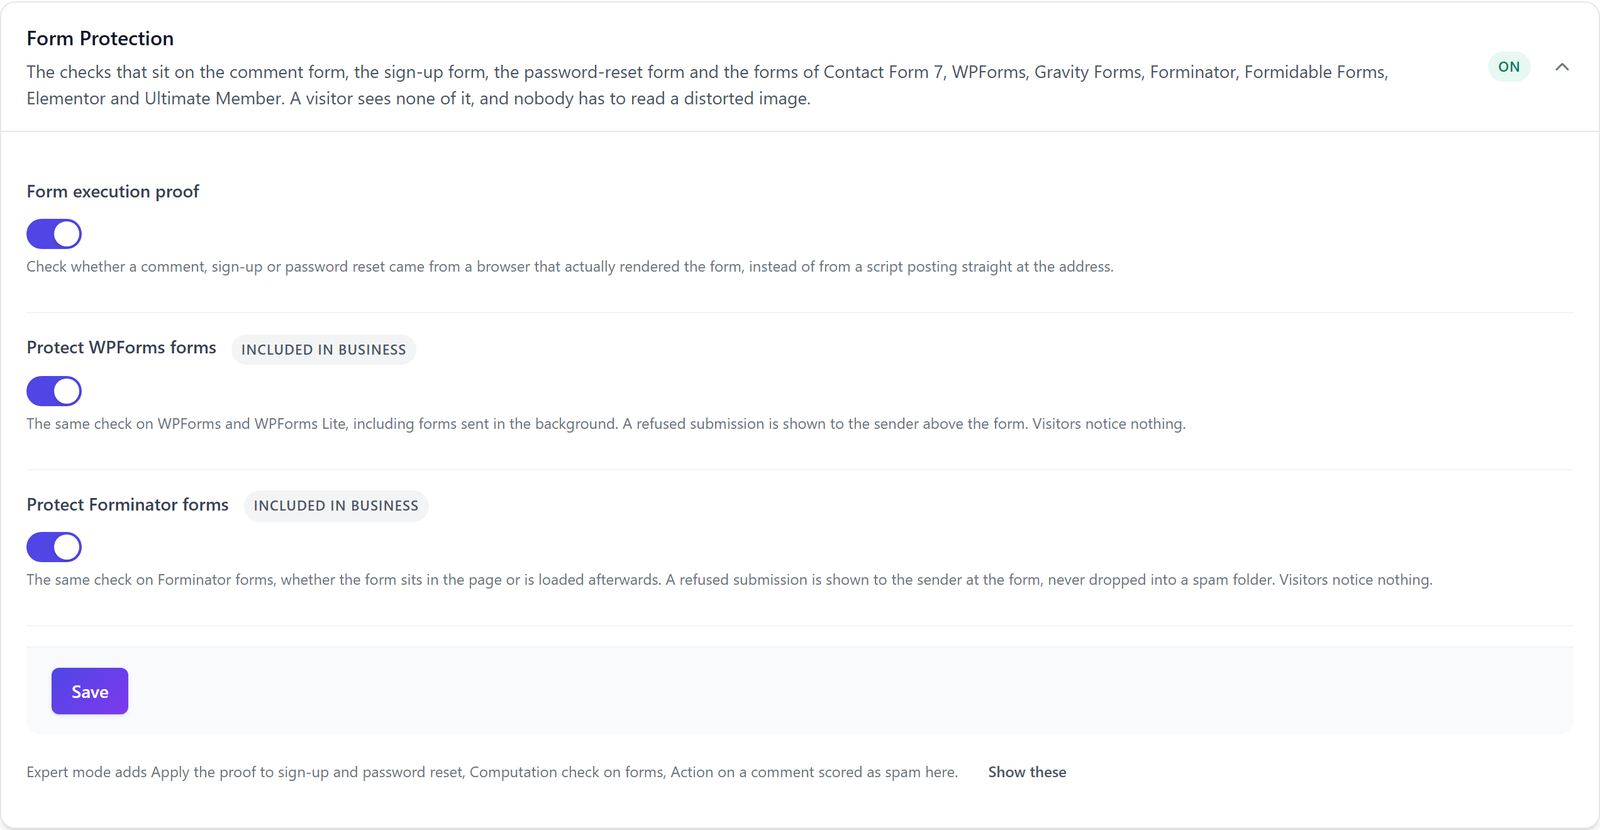
- Actívalos. Abre ReportedIP Hive > Protection, tarjeta Form Protection, y activa Protect WPForms forms y Protect Forminator forms. Form execution proof tiene que seguir activado. Hive vacía las cachés de página habituales y, durante un periodo de transición, sigue aceptando envíos desde páginas guardadas en caché antes de activarlo.
- Ejecuta la autoprueba. Tools > Diagnostics (visible en Expert mode) muestra cada adaptador de formularios y hace tres pasadas de prueba desde tu navegador, sin enviar ningún formulario real.
- Vigila el registro. Durante los primeros días, revisa el Event Log en busca de envíos rechazados. Para observar antes de rechazar, activa primero Report-only mode en la tarjeta Blocking & Escalation.
Desde el plan Professional, la Computation check on forms hace que el navegador resuelva antes de enviar una pequeña tarea firmada de tu propio sitio, válida diez minutos y aceptada una sola vez. Eso frena también a los scripts que copian los nombres de los campos de la página. Con Community threat check on forms en modo Community Network, Hive rechaza además las direcciones que la comunidad ha marcado. Ambas cosas funcionan igual en todos los formularios y se explican en la guía del honeypot de formularios.
Preguntas sobre WPForms y Forminator sin captcha
¿Siguen necesitando WPForms y Forminator un captcha con Hive?
Frente a scripts y bots, WPForms y Forminator ya no necesitan captcha en cuanto los adaptadores de Hive están activados. La prueba de ejecución rechaza todo lo que no viene de un navegador que mostró el formulario. No distingue a una persona de una botnet que maneja un navegador real; para eso, la comprobación de la comunidad revisa la dirección que hay detrás de la petición.
¿Funciona Hive junto al token de WPForms y el honeypot de Forminator?
Hive funciona sin conflictos junto al token antispam de WPForms, el honeypot de Forminator y Akismet. Añade su propia comprobación antes de que se guarde una entrada, así que un envío rechazado por Hive nunca se convierte en entrada. Puedes dejar activada la protección propia de los plugins; las comprobaciones se complementan.
¿Qué plan necesito para proteger WPForms y Forminator?
Los adaptadores de WPForms y Forminator forman parte del plan Business, junto con Gravity Forms, Formidable Forms, Elementor Forms y Ultimate Member. Contact Form 7, los comentarios, el registro y el restablecimiento de contraseña están protegidos en todos los planes, también en el gratuito. La comprobación de cálculo necesita el plan Professional o superior.
Sigue leyendo
La documentación de Hive explica en detalle la detección de bots y el spam en formularios y la caché y la compatibilidad. La lista de OWASP de amenazas automatizadas contra aplicaciones web describe los tipos de bots contra los que se crearon estas comprobaciones. Todos los planes se comparan en la página de precios.