Protección contra el spam de Gravity Forms sin captcha
Proteger Gravity Forms del spam sin captcha significa comprobar que un navegador real mostró y envió el formulario, en lugar de pedir al visitante que lo demuestre. ReportedIP Hive lo hace para Gravity Forms con un solo interruptor: el envío de un bot se rechaza como error de validación encima del formulario, no se crea ninguna entrada y no sale ninguna notificación.
Cómo funcionan el honeypot y la prueba de ejecución se explica en la guía del honeypot de formularios. Esta página trata lo que es propio de Gravity Forms. La interfaz de Hive está en inglés, así que las etiquetas citadas también lo están.
Por qué Gravity Forms necesita algo más que su propio honeypot
Gravity Forms trae su propio campo honeypot, que frena a los bots que rellenan todos los campos. No frena al segundo tipo de bot, el que nunca carga la página y envía una carga copiada directamente al sitio. Ese bot no ve ningún campo oculto, así que tampoco puede rellenarlo.
Un captcha lo frenaría, pero hace trabajar a la persona equivocada: quien quiere contactarte tiene que resolver un acertijo, mientras que una operación de spam decidida paga un servicio que los resuelve. La prueba de ejecución de Hive no pide nada al remitente. Comprueba que el envío viene de un navegador que cargó el formulario y ejecutó su script.
Qué pasa con un envío de Gravity Forms
| Envío de | Resultado |
|---|---|
| Un visitante con un navegador normal | La entrada se guarda, para el remitente no cambia nada. |
| Un bot que rellena el campo oculto | Rechazado. La dirección se bloquea en el primer intento y se comunica en modo Community Network. |
| Un script que envía directamente al sitio | Rechazado encima del formulario. La dirección se registra, pero no cuenta para un bloqueo. |
| Un navegador con JavaScript desactivado | Rechazado con un mensaje que pide activarlo. |
El bloqueo tras un campo oculto relleno requiere que el bloqueo automático esté activado, y las direcciones de la lista blanca nunca se bloquean. En el Event Log de ReportedIP Hive > Activity, un bot rechazado aparece como «Form Spam (threshold reached)» con la superficie gravity_forms.
Por qué un envío rechazado es un error de validación y no una entrada de spam
Gravity Forms tiene una carpeta de spam, y Hive podría haber guardado ahí los envíos rechazados. No lo hace a propósito. Una entrada en la carpeta de spam es un mensaje cuyo remitente recibió las gracias y que el destinatario nunca lee. Si el veredicto fue erróneo, la persona que te escribió cree que su mensaje llegó.
Hive usa en su lugar un error de validación a nivel de formulario, el mismo mecanismo que Gravity Forms usa para sus propias comprobaciones. El remitente ve el mensaje encima del formulario, puede leer el motivo y volver a intentarlo. No se guarda ninguna entrada, no se envía ningún correo de notificación y no aparece ninguna página de confirmación. Lo que Hive rechaza nunca se convierte en una entrada.
Cómo encaja la comprobación con el funcionamiento de Gravity Forms
Formularios enviados en segundo plano
Gravity Forms suele enviar sus formularios él mismo, en segundo plano, sin el paso de envío normal del navegador. Hive actúa en el momento en que Gravity Forms envía los datos, en el mismo punto que usa el captcha invisible del plugin. Los formularios en segundo plano y los que recargan la página quedan cubiertos igual, y el error aparece encima del formulario en ambos casos.
Formularios de varias páginas
Un formulario de varias páginas envía cada página como una petición propia. Solo la última página es el envío real, así que solo esa se comprueba. Pasar de una página a otra nunca se frena ni se rechaza.
Formularios que aparecen más tarde
Un formulario que aparece por segunda vez, tras una validación fallida o dentro de una ventana emergente, llega después de cargar la página. Hive escucha el evento de renderizado de Gravity Forms y vuelve a preparar el formulario, así que un visitante que corrige un campo no es rechazado.
Entradas a través de la API de Gravity Forms
Las importaciones, los flujos de Zapier y las llamadas REST a través de la API de Gravity Forms no vienen de un navegador y por eso no llevan prueba. Hive las reconoce y se aparta, así que las automatizaciones siguen funcionando. En versiones antiguas de Gravity Forms se tratan igual que las trata el honeypot de Gravity Forms.
Cómo activarlo en cuatro pasos
- Comprueba el plan. El adaptador de Gravity Forms forma parte del plan Business. En un plan inferior el interruptor sigue visible y bloqueado, con el plan necesario al lado.
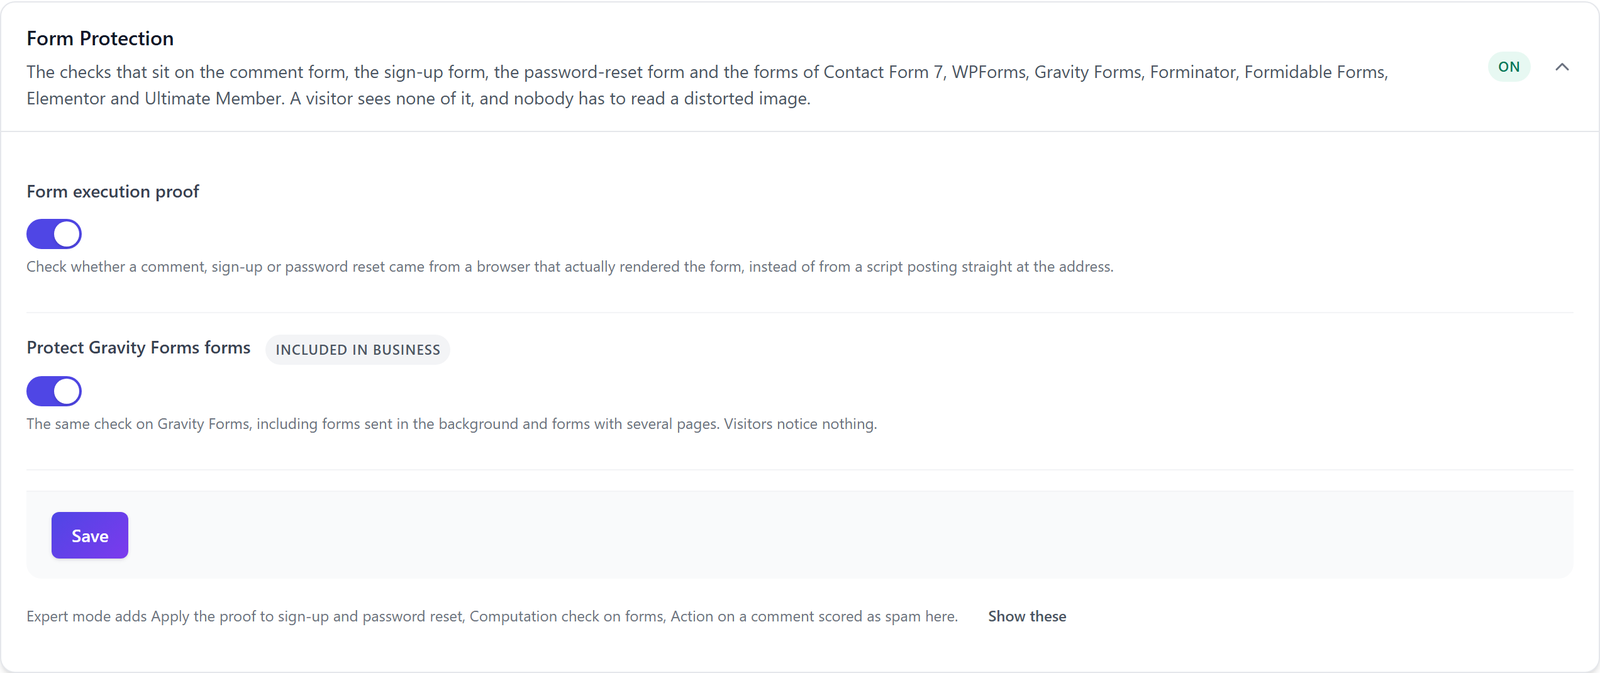
- Actívalo. Abre ReportedIP Hive > Protection, tarjeta Form Protection, y activa Protect Gravity Forms forms. Form execution proof también tiene que seguir activado. Hive vacía las cachés de página habituales y, durante un periodo de transición, sigue aceptando envíos desde páginas guardadas en caché antes de activarlo.
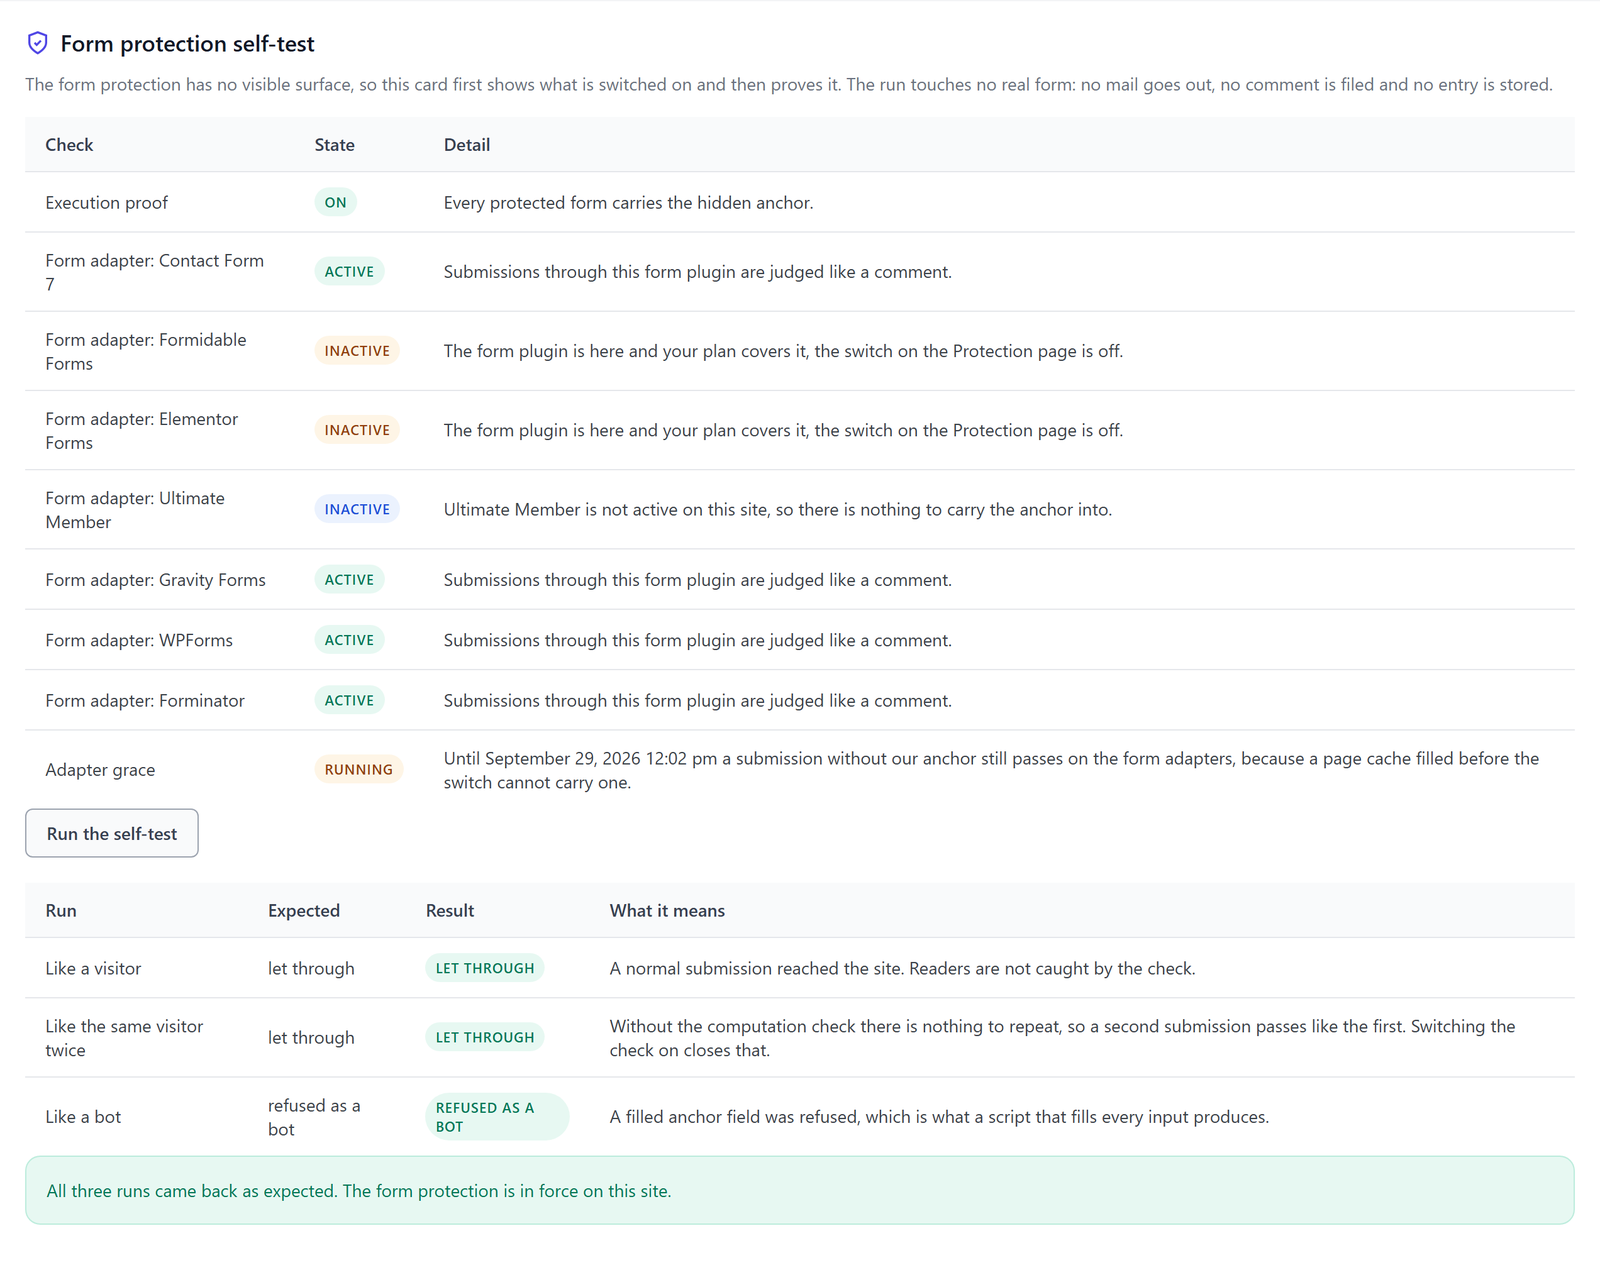
- Ejecuta la autoprueba. En Tools > Diagnostics (visible en Expert mode), Run the self-test hace tres pasadas de prueba desde tu propio navegador: como un visitante, como el mismo visitante dos veces y como un bot. No se envía ningún formulario real ni ningún correo.
- Vigila el registro. Durante los primeros días, revisa el Event Log en busca de envíos rechazados. Si quieres observar antes de rechazar, activa primero Report-only mode en la tarjeta Blocking & Escalation.
Desde el plan Professional, la Computation check on forms añade una pequeña tarea firmada que el navegador tiene que resolver antes de enviar, y así también frena a los scripts que copian los nombres de los campos de la página. Con Community threat check on forms en modo Community Network, Hive rechaza además los envíos de direcciones que la comunidad ha marcado. Ambas cosas se explican en la guía del honeypot de formularios.
Preguntas sobre Gravity Forms sin captcha
¿Sigue necesitando Gravity Forms un captcha con Hive?
Frente a scripts y bots, Gravity Forms ya no necesita captcha en cuanto el adaptador de Hive está activado. La prueba de ejecución rechaza todo lo que no viene de un navegador que mostró el formulario. No distingue a una persona de una botnet que maneja un navegador real; para ese caso, la comprobación de la comunidad revisa la dirección que hay detrás.
¿Funciona Hive junto a Akismet y el honeypot de Gravity Forms?
Hive funciona sin conflictos junto a Akismet y el honeypot de Gravity Forms. Comprueba el envío durante la validación, antes de que exista una entrada, así que un envío rechazado por Hive nunca se convierte en una entrada que otro plugin tenga que clasificar. Los envíos que Hive deja pasar los tratan tus otras herramientas antispam como siempre.
¿Qué pasa con los visitantes sin JavaScript?
Un visitante con JavaScript desactivado no puede aportar la prueba, así que el formulario se rechaza con un mensaje que le pide activarlo. Su dirección se registra, pero nunca cuenta para un bloqueo. Si tu público navega a menudo sin JavaScript, usa el modo report-only o deja desactivado el interruptor de Gravity Forms.
Sigue leyendo
La documentación de Hive explica en detalle la detección de bots y el spam en formularios y la caché y la compatibilidad. La documentación de Gravity Forms describe los ajustes antispam propios del plugin. Todos los planes se comparan en la página de precios.