WordPress 7.1.5: 18 correcciones de seguridad y cómo el cortafuegos de Hive cubre las cuatro sin inicio de sesión
WordPress 7.1.5 cierra 18 fallos de seguridad, y cuatro de ellos se pueden explotar sin cuenta. El cortafuegos de ReportedIP Hive ya cubría dos de los cuatro; los otros dos los cubren tres reglas nuevas que llegaron a cada sitio conectado el 19 de noviembre de 2026.
Actualiza WordPress primero. El resto de esta entrada enumera los cuatro fallos, muestra qué hace el cortafuegos con cada uno y explica cómo funciona el WAF de Hive, con capturas de pantalla del plugin y las cifras de los últimos 30 días. La interfaz de Hive está en inglés, los textos se citan tal cual.
¿Qué corrige WordPress 7.1.5?
WordPress 7.1.5 se publicó el 18 de noviembre de 2026 como versión de seguridad de ciclo corto. La entrada oficial de la versión enumera 18 vulnerabilidades y dos medidas de endurecimiento. Catorce de las 18 requieren una cuenta en el sitio, desde suscriptor hasta administrador. Las cuatro de abajo, no.
| Fallo | Qué consigue un atacante | Reportado por |
|---|---|---|
| Escalada de privilegios mediante atributos del bloque Template Part | Control del contenido hasta la ejecución de código, sin cuenta | Logan Homolka |
| XSS almacenado mediante atributos de shortcode en comentarios | Un script en un comentario que se ejecuta para cada visitante y admin | Rafie Muhammad |
| Términos privados de taxonomía expuestos por el endpoint de búsqueda de la API REST | Nombres de términos privados, sin cuenta | Anthropic |
| Denegación de servicio mediante pingbacks XML-RPC agrupados | Una petición que hace que el sitio contacte con muchos objetivos | Giovanni Cintolo |
Los 14 fallos ligados a una cuenta incluyen dos inyecciones SQL, varios vectores de XSS almacenado en el editor de bloques y el Customizer, y una toma de control multisitio de administrador de sitio a superadministrador. Ningún cortafuegos te los arregla. La actualización sí.
¿Cuáles de los cuatro bloquea el cortafuegos de Hive?
Comprobamos los cuatro contra el conjunto de reglas en producción la mañana del 19 de noviembre. Dos ya estaban cubiertos, dos no. Los huecos están cerrados.
- Escalada de privilegios mediante Template Part: el exploit lleva un salto de directorio dentro de una petición REST. La regla de salto de directorio forma parte de cada conjunto de reglas de Hive desde el lanzamiento del cortafuegos, base integrada incluida. Una segunda vía pasaba la llamada REST por la dirección de una pantalla de administración. La nueva regla
waf_admin_rest_routerechaza esa forma, porque ninguna pantalla de administración acepta una ruta REST como parámetro. - XSS de shortcode en comentarios: el truco es un corchete angular escapado como
\x3c, que WordPress volvía a convertir en<después de que todos los filtros hubieran revisado el comentario. Nuestras firmas de marcado buscan un corchete real, así que este pasaba. La nueva reglawaf_xss_shortcode_escapedetecta el escape seguido de una forma de etiqueta. - Términos privados mediante la búsqueda REST: un parámetro
subtypevacío en el endpoint de búsqueda nunca lo envía un navegador ni el editor de bloques. La nueva reglawaf_rest_search_empty_subtypelo rechaza. - Denegación de servicio por pingback: Hive 3.0.10 rechaza por defecto las llamadas XML-RPC agrupadas, así que el lote nunca llega al gestor de pingbacks. No hizo falta ninguna regla de cortafuegos.
Las tres reglas nuevas están en el nivel de paranoia 1, el nivel con pocos falsos positivos que usa cada plan. Salieron en la versión 13 del conjunto de reglas para Pro, la versión 5 para Contributor y la versión 12 para cuentas Free en modo Community Network. Los sitios en modo Local Shield las reciben con la próxima versión del plugin, porque solo usan la base integrada.
Las reglas son un puente, no una reparación. Dan tiempo hasta que la actualización está instalada, y detienen a los escáneres que seguirán enviando estas peticiones durante años.
¿Cómo funciona el WAF de Hive?
El cortafuegos se ejecuta dentro del plugin en cada petición de la parte pública. A los usuarios conectados con permisos de edición y a las direcciones de la lista blanca los deja en paz. Para todos los demás comprueba tres cosas:
- La dirección, en su forma cruda y en dos formas decodificadas, para que
%2e%2e%2fy../se traten igual. - El cuerpo de la petición, tanto los campos de formulario analizados como los datos crudos, en peticiones POST como comentarios, inicios de sesión y llamadas REST.
- El user agent, en busca de nombres de escáneres conocidos y valores malformados.
Cada comprobación se ejecuta contra un conjunto de firmas firmadas. Una regla tiene un identificador, un grupo como xss o path_traversal, un nivel de paranoia de 1 a 3 y la parte de la petición que examina. Las reglas de nivel 1 se eligen para producir casi ningún falso positivo. Los niveles 2 y 3 atrapan ataques ofuscados y conviene probarlos primero en modo solo informe.
De dónde vienen las reglas
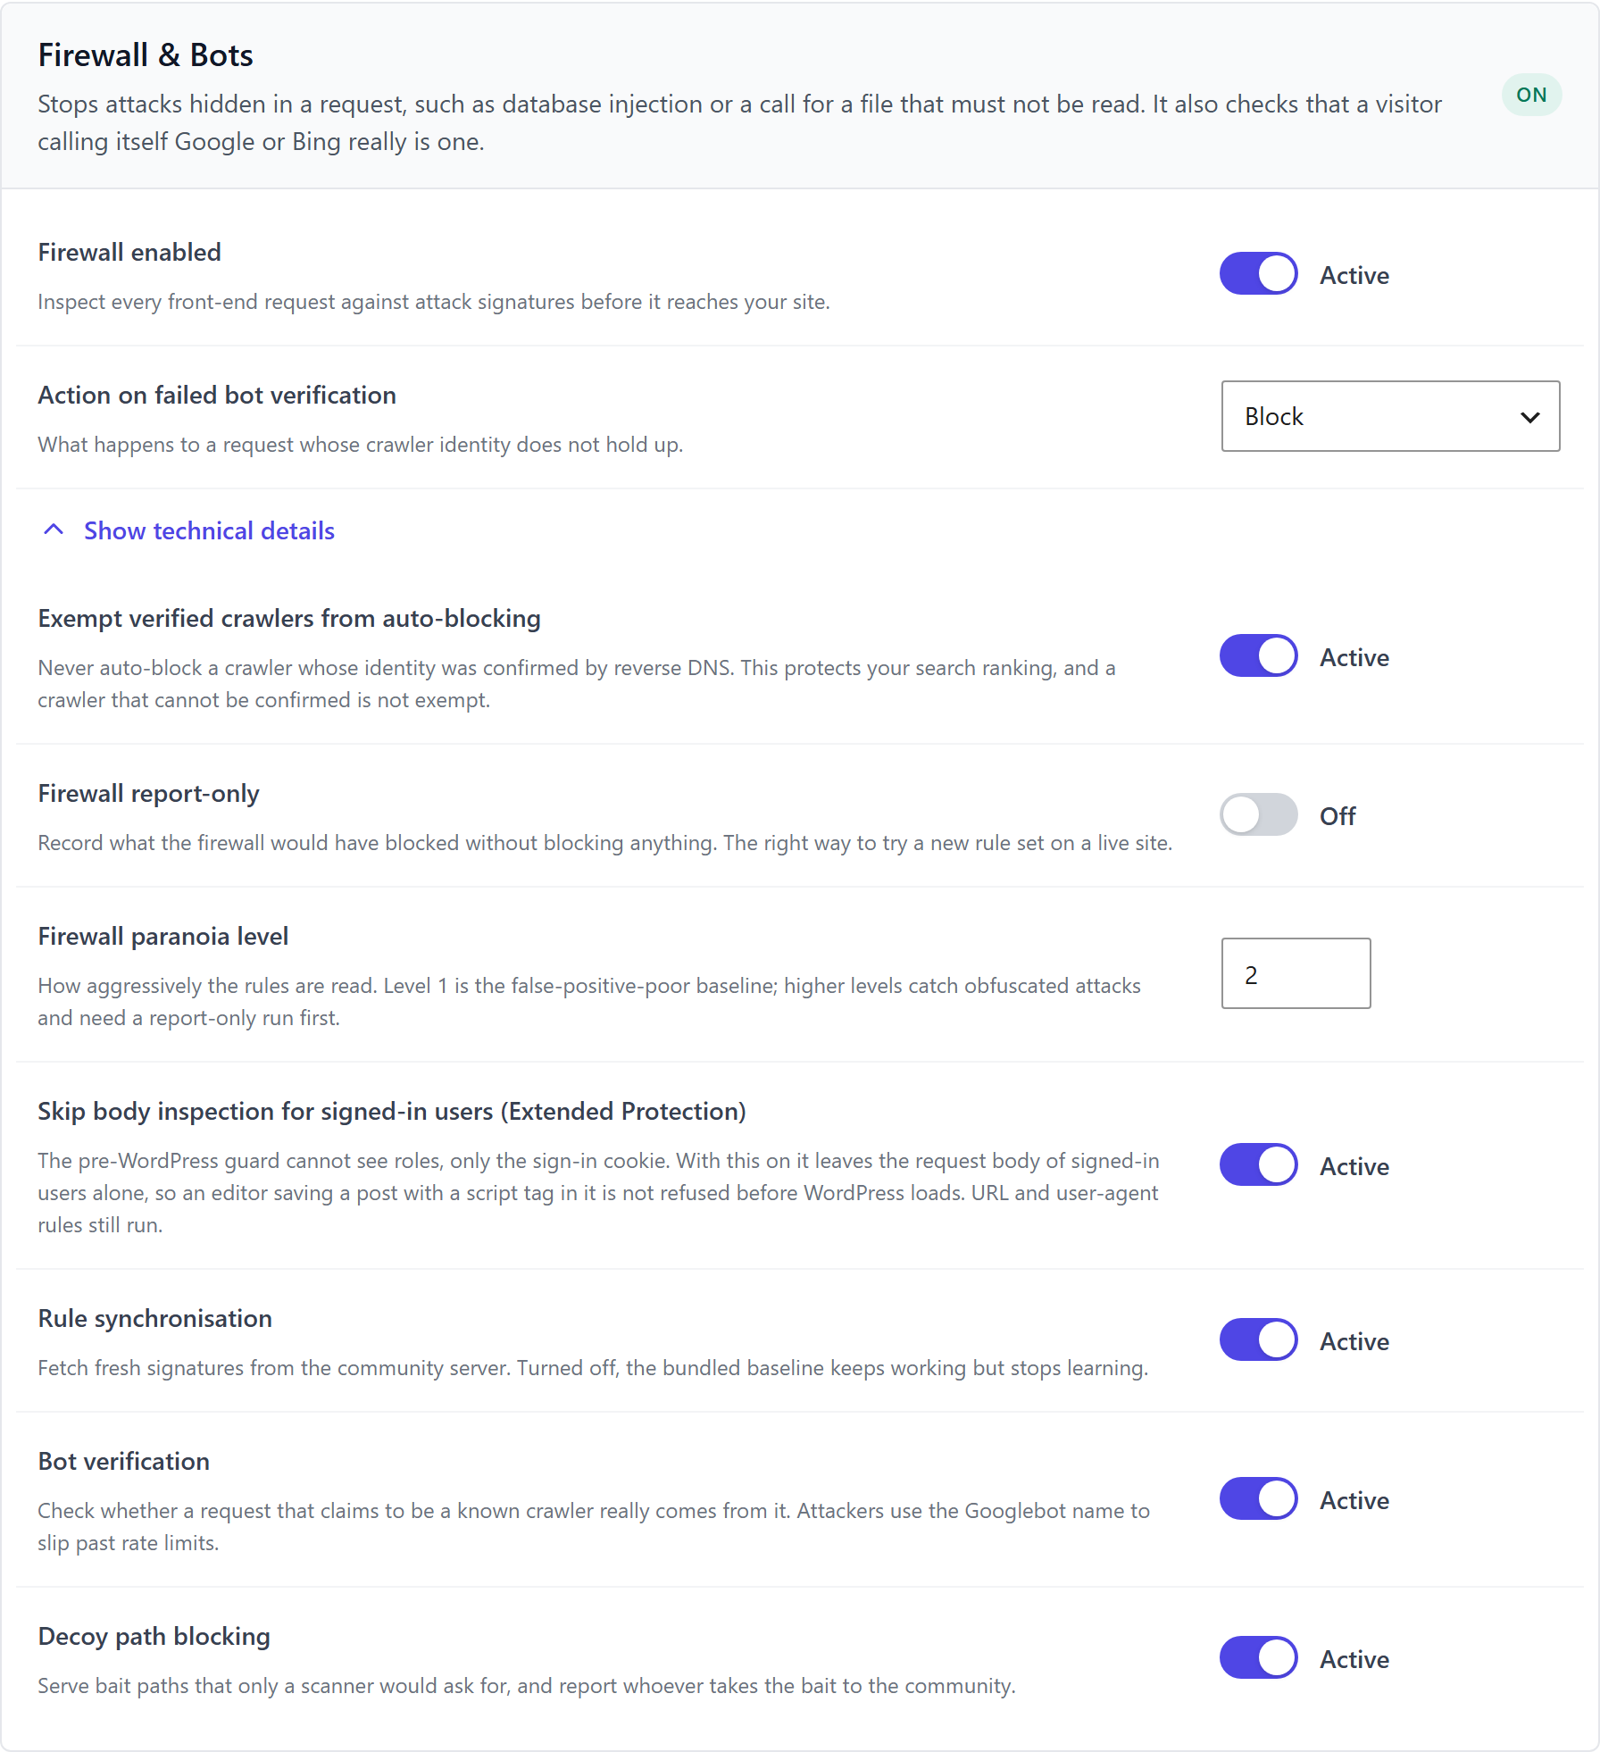
Las reglas no están fijadas en el código del plugin. Son conjuntos de reglas versionados, mantenidos en reportedip.com y entregados a través de un feed de reglas. Cada descarga va firmada con Ed25519 y el plugin la verifica antes de usarla. Un conjunto de reglas que no supera la comprobación se descarta y el anterior sigue activo. El plugin también incluye una base integrada de 24 reglas, de modo que un sitio está protegido aunque nunca hable con el feed.
- Los sitios Free en modo Local Shield usan la base integrada.
- Las cuentas Free y Contributor en modo Community Network reciben los conjuntos de reglas del servidor a través del feed.
- Las cuentas Pro reciben el conjunto de reglas más completo, 59 reglas a día de hoy, con Priority Sync diaria.
Qué ocurre con una coincidencia
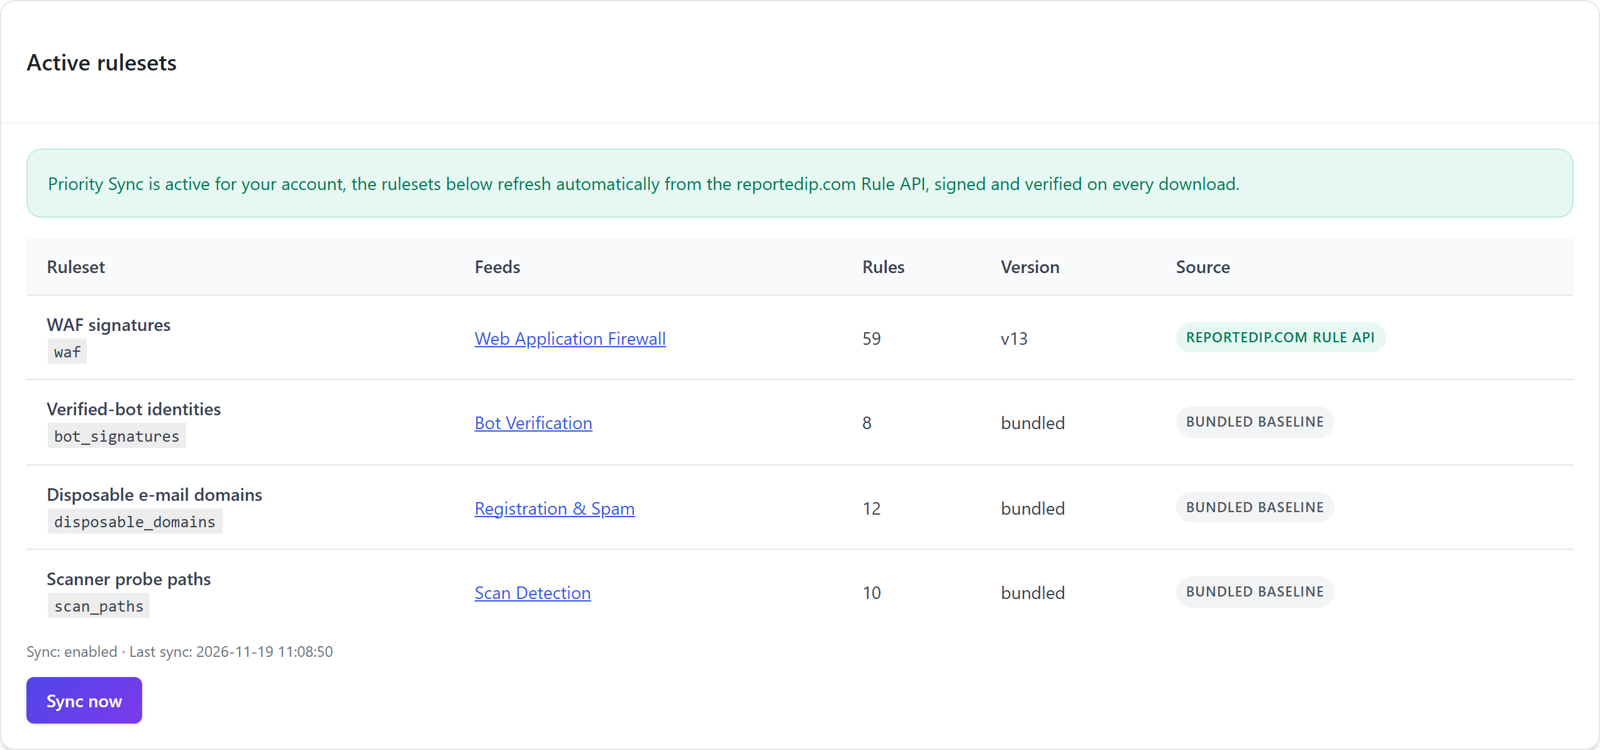
Una petición que coincide con una regla recibe una respuesta 403 con un código de referencia. Con ese código el propietario del sitio encuentra la entrada exacta del registro cuando un visitante informa de un bloqueo erróneo. La entrada del registro guarda la regla, el grupo, el fragmento detectado y una instantánea de la petición.
Algunos grupos bloquean la dirección en la primera coincidencia: inyección de comandos, salto de directorio, acceso a webshell y sondeos de archivos, porque ninguna petición legítima tiene ese aspecto. Los grupos con mayor riesgo de falsos positivos, como XSS e inyección SQL, solo bloquean una dirección tras coincidencias repetidas en un intervalo corto. Una dirección bloqueada se bloquea localmente y, en modo Community Network, se informa a la comunidad para que cualquier otro sitio conectado también pueda bloquearla.
Tres redes de seguridad
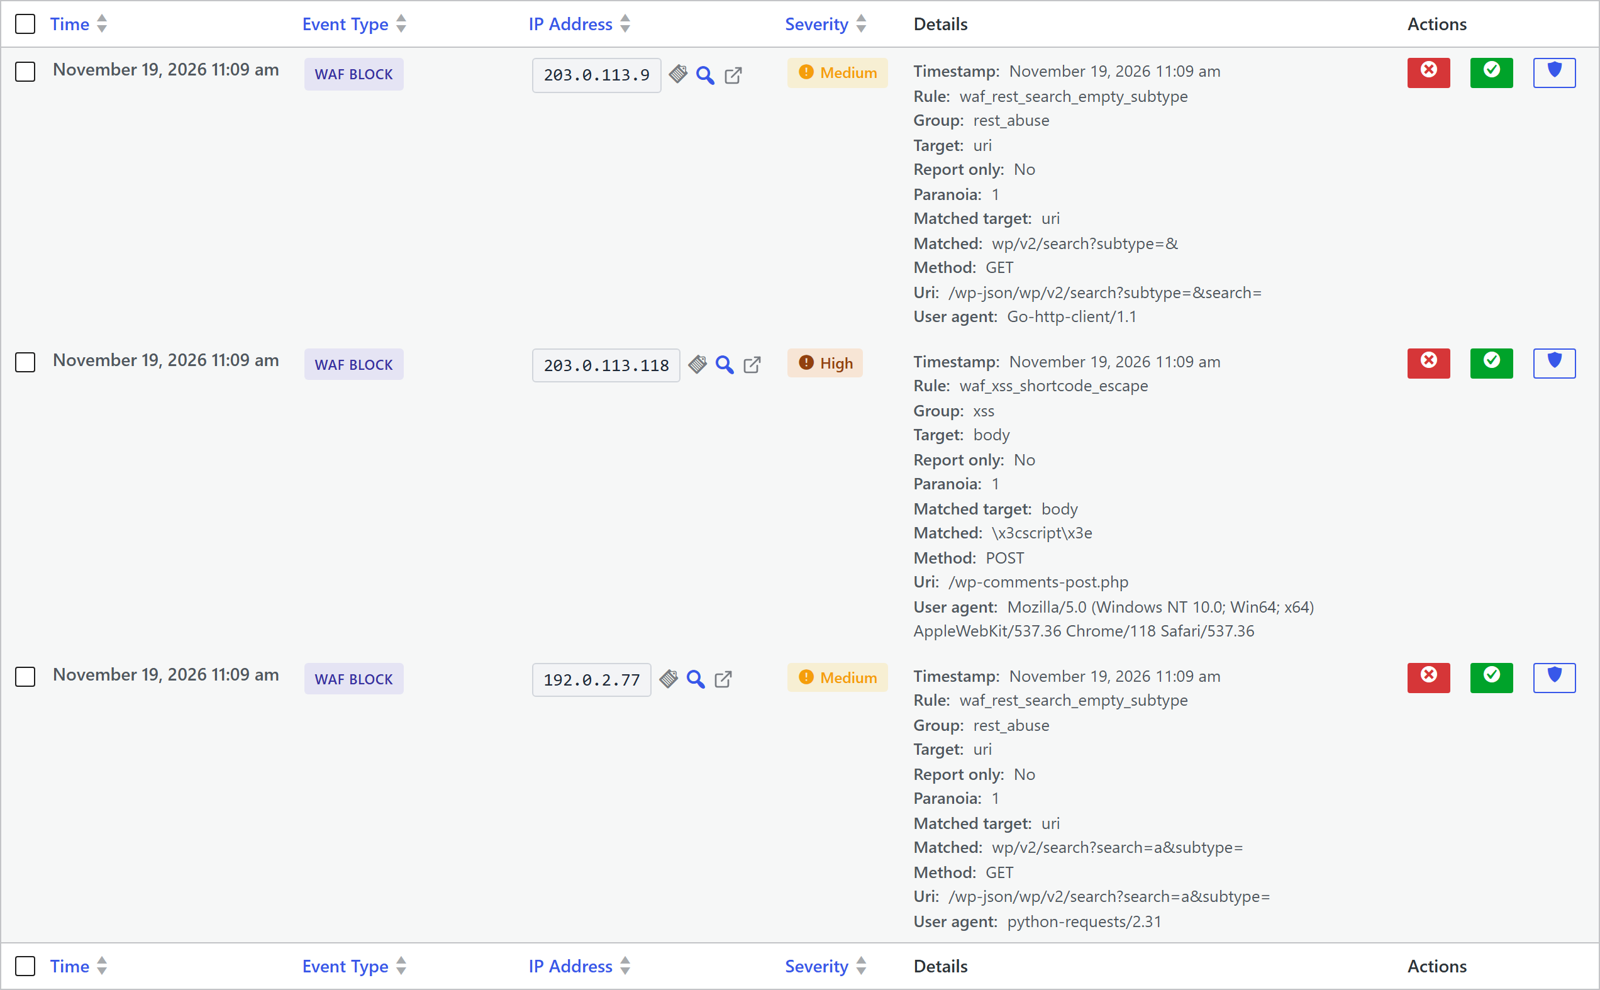
- Fail-open: una regla que no compila se omite y se registra, no puede tumbar el sitio. La comparación se ejecuta con un límite estricto de backtracking, así que una regla no puede convertirse en una denegación de servicio contra el propio sitio.
- Excepciones sin código: cada entrada WAF del registro tiene un botón Allow que crea una excepción para esa regla y esa ruta.
- Extended Protection: las mismas reglas pueden ejecutarse antes de que cargue WordPress, como un pequeño archivo guardián que el plugin escribe y mantiene. Las peticiones bloqueadas entonces casi no cuestan nada, y el guardián cubre rutas que nunca llegan a WordPress.
La documentación del cortafuegos describe los ajustes en detalle, y la entrada Qué hace un cortafuegos de aplicaciones web para WordPress profundiza en el diseño de las reglas.
¿Qué bloqueó el cortafuegos en los últimos 30 días?
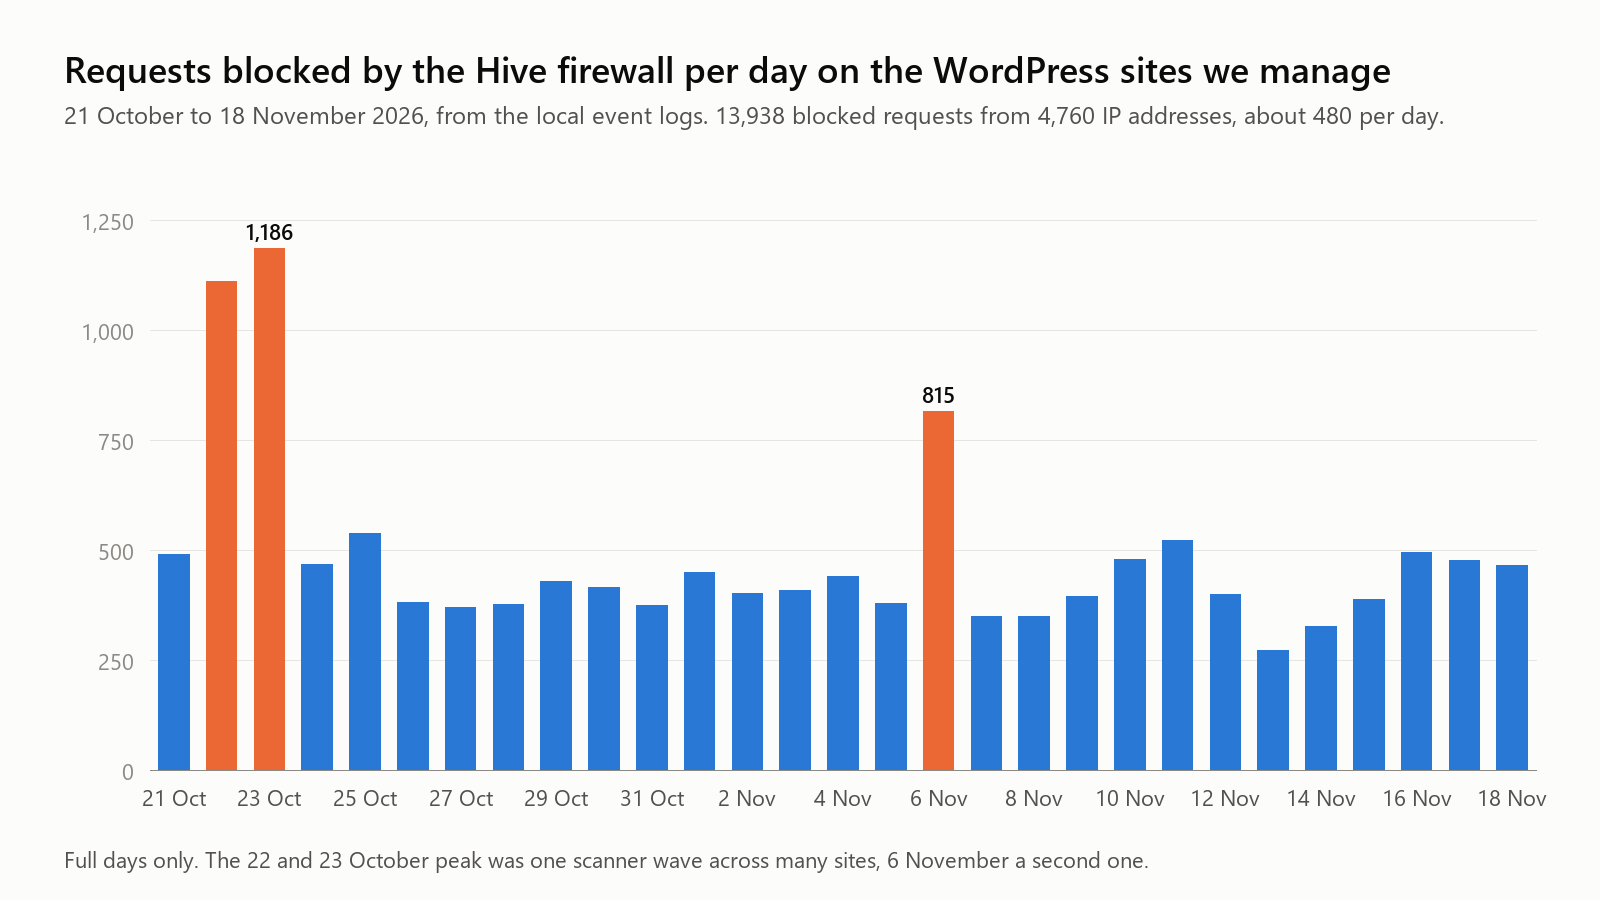
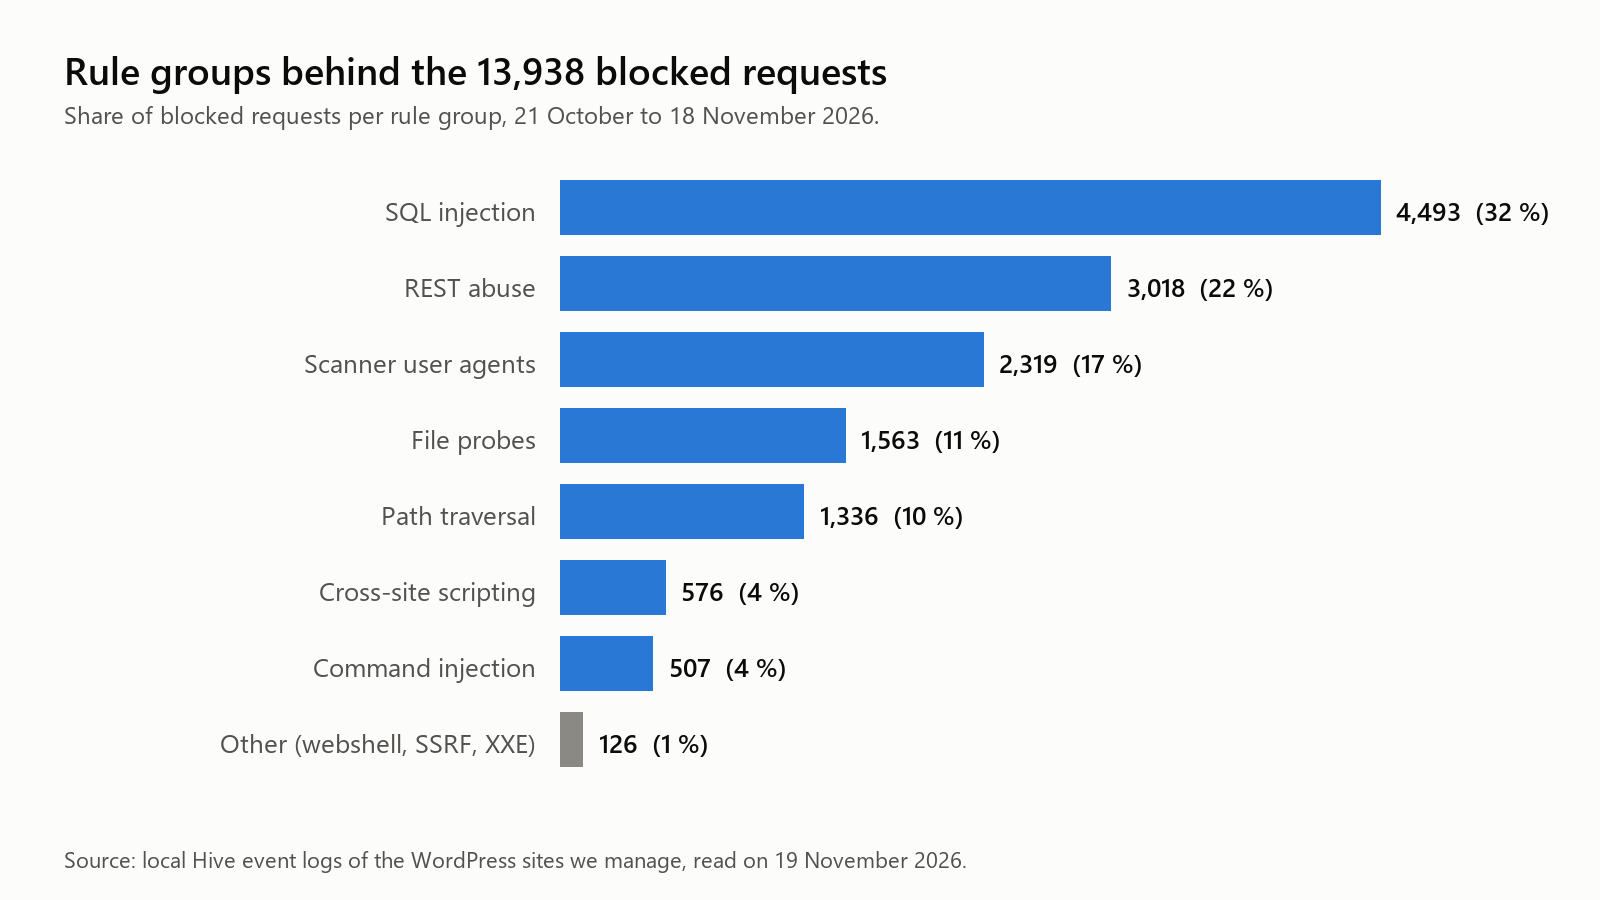
Para ver qué detiene realmente el cortafuegos, leímos los registros de eventos locales de los sitios WordPress que gestionamos. Entre el 21 de octubre y el 18 de noviembre de 2026 el cortafuegos bloqueó allí 13.938 peticiones de 4.760 direcciones IP, unas 480 al día. 3.034 de esas direcciones enviaron exactamente una petición y no volvieron nunca. El pico del 22 y 23 de octubre fue una oleada de escáneres que golpeó muchos sitios a la vez, el 6 de noviembre una segunda.
Solo una parte llega a la red comunitaria, porque Hive informa de una dirección cuando se activa el bloqueo, no con cada petición rechazada. Aun así, toda la flota de Hive informó de 9.654 bloqueos del cortafuegos procedentes de 5.533 direcciones IP atacantes entre el 20 de octubre y el 19 de noviembre de 2026, 1.931 de ellos en los últimos siete días.
Cada dirección informada alimenta la lista de bloqueo compartida, que contenía 10.722 direcciones la mañana del 19 de noviembre. La lista se limpia sola: una dirección que deja de atacar vuelve a salir.
¿Qué deberían hacer ahora los propietarios de sitios WordPress?
- Actualizar a 7.1.5. Las ramas más antiguas reciben retroportes hasta la 4.7; usa la última versión de tu rama.
- Buscar en los comentarios recientes las cadenas
\x3cy\074. Un comentario que las contenga fue un intento, aprobado o no. - Si no usas pingbacks, desactivar XML-RPC o al menos su modo agrupado. Hive hace lo segundo por defecto.
- Mantener Hive en la versión actual. La 3.0.10 es la versión que rechaza los lotes, y la próxima versión llevará las tres reglas nuevas en la base integrada.
Estos pasos encajan en la lista de endurecimiento de WordPress. Sobre la race condition del actualizador corregida hace tres semanas, consulta WordPress 7.1.4 y cómo la bloquea Hive.
Preguntas frecuentes sobre WordPress 7.1.5 y el cortafuegos de Hive
¿Reciben los usuarios Free las reglas nuevas?
Las cuentas Free en modo Community Network recibieron las tres reglas a través del feed de reglas el 19 de noviembre, en la versión 12 del conjunto de reglas. Los sitios en modo Local Shield usan la base integrada y reciben las reglas con la próxima versión del plugin. La solución para los 18 fallos sigue siendo la propia actualización.
¿Bloquea la regla de shortcode los comentarios normales?
La regla solo coincide con un corchete angular escapado seguido directamente de una forma de etiqueta, por ejemplo un < escapado más un nombre de etiqueta y un atributo. La prosa sobre secuencias de escape, las rutas de Windows y los shortcodes corrientes no coinciden. Una coincidencia se registra con el fragmento detectado, y el botón Allow crea una excepción si un sitio de verdad necesita esas entradas.
¿Sustituye el cortafuegos a la actualización?
No. El cortafuegos cubre los cuatro fallos que no requieren inicio de sesión, y solo esos. Los 14 fallos que requieren una cuenta solo los cierra la actualización. Las reglas protegen un sitio durante las horas o los días entre la publicación y la actualización, y después mantienen fuera a los escáneres.
ReportedIP Hive bloquea ataques como estos en cada sitio conectado y comparte las IP atacantes con la red comunitaria. El plan Free incluye el cortafuegos y el feed de reglas.